Splunk

Splunk review

Verwandle verstreute Maschinendaten in schnelle Sicherheitsentscheidungen und zuverlässigen Betrieb.

Splunk kostet ab 5 $ (≈ 4,47 €)/Monat · 9 Tarife · Preise geprüft am 13. Okt. 2026

Von Ciroapp Editorial Team · Aktualisiert 17. Sept. 2026

Provision möglich, ohne zusätzliche Kosten

Splunk Homepage-Screenshot

Auf einen Blick

Kurzüberblick zu Splunk: Bewertung, Preisübersicht, wichtige Funktionen und Highlights.
Preise geprüft am 13. Okt. 2026

Ciroapp-Score

4.1/ 5

Vorteile

  • Vorteile:Vereint Maschinendaten im Petabyte-Maßstab über Sicherheit, Observability und Netzwerke hinweg, mit Federated Search, die Quellen dort abfragt, wo sie liegen, statt teure Datenbewegung und Duplizierung zu erzwingen
  • Vorteile:Enterprise Security bündelt SIEM, SOAR und UEBA in einer Plattform; von Kunden berichtete Ergebnisse umfassen Carrefour mit 3x schnellerer Bedrohungsreaktion und Specsavers mit 10x schnellerem MTTR und 25.000 eingesparten Stunden pro Monat
  • Vorteile:Agent Observability, aufgebaut auf der Galileo-Übernahme, bietet Echtzeit-Schutzleisten, Nachverfolgbarkeit und Tokenkosten-Zuordnung für KI-Agenten — eine Fähigkeit, die die meisten Observability-Plattformen noch nicht bieten

Nachteile

  • Nachteile:Kernplattform und Sicherheitsprodukte (Splunk Cloud Platform, Splunk Enterprise, Enterprise Security, SOAR) haben keine veröffentlichten Preise — alles erfordert ein individuelles Verkaufsangebot basierend auf Ingest, Workload oder Aktivität, was die Budgetplanung im Vorfeld erschwert
  • Nachteile:Die Breite der Plattform über Sicherheit, AIOps, APM und Datenpipelines erfordert geschultes Personal oder zertifizierte Admins für den guten Betrieb — ein echter Mehraufwand für Teams ohne eigene Data-Engineering- oder Security-Expertise
  • Nachteile:Ingest- und aktivitätsbasierte Preise können mit dem Datenvolumen stark steigen; zwar gelten Überziehungsgebühren nur bei anhaltender Überschreitung, aber Organisationen mit spitzen oder wachsenden Telemetrie-Daten brauchen sorgfältige Kapazitätsplanung, um Kostenüberraschungen zu vermeiden
Am besten für
  • Enterprise-Sicherheitsteams (SOCs), die SIEM, SOAR und UEBA an einem Ort brauchen
  • IT- und SRE-Teams, die Apps über Cloud, Container und on-premises überwachen
  • Organisationen, die KI-Agenten betreiben, die überwacht, gesteuert und kostenkontrolliert werden müssen
Kostenlose Testphase
Ja
Dieser Abschnitt ist eine Zusammenfassung. Details zu Funktionen, Anwendungsfällen, Preisen und Bewertungen folgen weiter unten.

Was ist Splunk?

Ihre Protokolle liegen überall verteilt. Sicherheitsalarme stapeln sich, Ausfälle schleichen sich durch, und niemand sieht das Gesamtbild. Splunk führt Maschinendaten auf einer Plattform zusammen, damit Teams Bedrohungen schneller erkennen, Probleme entdecken, bevor Nutzer sie bemerken, und KI Routinearbeit übernimmt.

Gebaut für Organisationen, die sich blinde Flecken nicht leisten können.

Splunk ist eine Datenplattform, die Maschinendaten im Petabyte-Maßstab über Sicherheit, Observability und Netzwerke hinweg vereint. Heute Teil von Cisco, bedient sie Unternehmen in Finance, Gesundheitswesen, Regierung, Einzelhandel und mehr. Sicherheitsteams nutzen sie, um Bedrohungen zu erkennen und darauf zu reagieren.

IT-Teams überwachen damit Apps und Infrastruktur. Ausgerichtet auf Organisationen, die riesige Datenmengen in Echtzeit durchsuchen und mit KI darauf reagieren müssen.

Sollten Sie Splunk wählen?

Kurze Kaufhilfe, bevor Sie Pläne vergleichen oder zur Website wechseln.

Wählen Sie es, wenn

  • Teams, die schnellere Bedrohungserkennung und Incident Response wollen, gestützt von kundenberichteten Ergebnissen wie 3x schnelleren Reaktionszeiten
  • Unternehmen, die Petabyte-Suche brauchen, ohne Daten zu verschieben oder zu duplizieren
  • Teams, die bereits OpenTelemetry nutzen oder über 2.000 vorgefertigte Integrationen wollen
  • Unternehmen, die Anbieter bevorzugen, die von großen Analystenhäusern als Marktführer anerkannt sind
  • Organisationen, die bereit sind, in Schulungen zu investieren, um interne Expertise aufzubauen

Überspringen Sie es, wenn

  • Kleine Teams mit grundlegenden Logging-Bedürfnissen — Tiefe und Enterprise-Fokus der Plattform könnten mehr sein, als Sie brauchen
  • Käufer, die veröffentlichte Preise brauchen — Zahlen werden auf der Website nicht gelistet; Sie müssen für ein Angebot mit dem Vertrieb sprechen
  • Teams ohne Data-Engineering- oder Security-Expertise — Pipelines, Detections und Integrationen brauchen qualifizierte Leute, um gut zu laufen
  • Alle, die vorsichtig bei Anbieterwechseln sind — Splunk ist jetzt Teil von Cisco, seine Roadmap liegt also innerhalb eines größeren Unternehmens

Nächste Schritte vor dem Kauf

  1. 1Schätzen Sie zuerst Ihr Datenvolumen und Ihre Quellen — Splunks Architektur und Kosten skalieren mit den Daten; deshalb ist Größenplanung wichtig, bevor Sie sich festlegen.
  2. 2Machen Sie die kostenlosen interaktiven Produkt-Touren für Splunk Cloud Platform, Enterprise Security und Infrastructure Monitoring, um die Oberfläche zu beurteilen.
  3. 3Starten Sie eine kostenlose Testversion oder laden Sie herunter, um an einer Stichprobe Ihrer echten Daten zu testen.
  4. 4Stöbern Sie in Splunkbase, um zu prüfen, ob Integrationen für Ihre aktuellen Tools existieren, einschließlich OpenTelemetry-Setups.
  5. 5Kontaktieren Sie den Vertrieb für ein Angebot, da Preise nicht veröffentlicht sind, und fragen Sie nach Support-Programmen und Schulungsoptionen.

Benutzerfreundlichkeit

Splunks Website zeigt eine tiefgehende, Enterprise-taugliche Plattform statt eines Schnell-Installations-Tools. Positiv: Es gibt kostenlose Testversionen, interaktive Produkt-Touren, umfangreiche Dokumentation, Schulungs- und Zertifizierungspfade sowie eine große Community mit Splunk Answers. Diese Ressourcen helfen neuen Teams beim Einstieg. Trotzdem: Die Breite — Sicherheit, AIOps, Application Monitoring und Datenpipelines — legt nahe, dass Sie geschultes Personal oder Zertifizierungen brauchen, um den vollen Wert auszuschöpfen.

Splunk Wichtige Funktionen

✨ Ein Zuhause für all Ihre Maschinendaten

Logs, Metriken und Traces liegen meist in getrennten Silos — genau dort verstecken sich Probleme. Splunk vereint Maschinendaten im Petabyte-Maßstab über Sicherheit, Observability und Netzwerke hinweg. Mit Federated Search fragen Sie Quellen dort ab, wo sie liegen — keine Ingest-Steuer, keine unnötige Datenbewegung.

Ihre Teams und KI erhalten Echtzeit-Kontext über alle Domänen.

🛡️ Verteidigung mit Maschinengeschwindigkeit

KI-gestützte Angriffe verkürzen Behebungszeiträume von Monaten auf Minuten. Splunk Enterprise Security vereint Bedrohungserkennung, Untersuchung und Reaktion in einer KI-gestützten SecOps-Plattform. Sie bringt zusammen:

  • SIEM zum Erkennen und Stoppen von Bedrohungen
  • SOAR zur Beschleunigung und Automatisierung der Reaktion
  • UEBA zum Aufspüren von Nutzer- und Entitätsanomalien

Ihre Experten behalten die Kontrolle, während Agenten die Routinearbeit erledigen.

✨ Erkennen Sie Probleme, bevor Ihre Nutzer es tun

Observability Cloud gibt Ihnen Echtzeit-Sichtbarkeit in jeder Umgebung. Application Performance Monitoring behebt langsamen Code. Infrastructure Monitoring überwacht Clouds, Container und on-premises Systeme.

Digital Experience Analytics zeigt, wie Nutzer Performance tatsächlich empfinden. Wenn etwas ausfällt, isolieren KI-SRE-Agenten die Ursachen und schlagen gezielte Fixes wie Rollbacks oder Kapazitätsanpassungen vor.

✨ Behalten Sie Ihre KI-Agenten im Griff

Autonome Agenten können unvorhersehbare, unbefugte Aktionen ausführen. Splunk Agent Observability, angetrieben durch die Galileo-Übernahme, lässt Sie KI-Agenten, Modelle und Infrastruktur beobachten und sichern. Echtzeit-Schutzleisten und Nachverfolgbarkeit helfen, Drift, Halluzinationen und Datenlecks zu verhindern.

Token-Nutzungsverfolgung mit voller Zuordnung hält KI-Kosten im Zaum.

✨ Bauen Sie eigene KI auf Ihren Daten

Manchmal reicht fertige KI nicht aus. Das AI Toolkit hilft Ihnen, eigene KI für Ihren Betrieb zu bauen, zu testen und bereitzustellen. Der Splunk MCP Server verbindet KI-Tools sicher mit Splunk-Daten.

Zusammen ermöglichen sie widerstandsfähige agentic Abläufe auf Basis von Echtzeit-Kontext aus Ihrer eigenen Umgebung.

Anwendungsfälle

🛡️ Bedrohungen schneller erkennen und darauf reagieren

Sicherheitsanalysten ertrinken in Alarmen verstreuter Tools. Splunk Enterprise Security vereint SIEM, SOAR und UEBA, damit Ihr Team Insider-Bedrohungen aufspürt, Playbooks automatisiert und schnell handelt. Carrefour hat die Reaktionszeit auf Bedrohungen um das 3-Fache verkürzt.

Erwartetes Ergebnis: Incidents in Minuten behoben, nicht in Stunden.

📡 Erkennen Sie Probleme, bevor Nutzer es tun

IT- und SRE-Teams beobachten Apps über Cloud, Container und on-premises. Splunk Observability Cloud korreliert Alarme und isoliert Ursachen schnell. Specsavers berichtet von 10x schnellerem MTTR und 25.000 eingesparten Stunden pro Monat.

Tipp: Starten Sie mit Infrastructure Monitoring ab $15/Host/Monat.

🤖 KI-Agenten und -Kosten steuern

Teams, die KI-Agenten einsetzen, sorgen sich über Drift, Halluzinationen und Überraschungsrechnungen. Agent Observability ergänzt Echtzeit-Schutzleisten, zeichnet Agentenaktionen nach und verfolgt Token-Ausgaben. Sie behalten Autonomie, ohne die Kontrolle zu verlieren.

Erwartetes Ergebnis: klare Sichtbarkeit in Agenten, Modelle und Kosten.

🔍 Daten dort durchsuchen, wo sie liegen

Datenteams kämpfen mit Sprawl und steigenden Ingest-Kosten. Federated Search verarbeitet Telemetrie im Petabyte-Maßstab, ohne sie zu verschieben — so behalten Sie vollen Kontext und sparen die Ingest-Steuer.

Tipp: Prüfen Sie zuerst Splunkbase — über 2.000 Integrationen plus native OpenTelemetry-Unterstützung.

Splunk Preise

Ab5 $/Monat≈ 4,47 €

  • 9 Tarife

Preise geprüft am 13. Okt. 2026 auf der Preisseite von Splunk

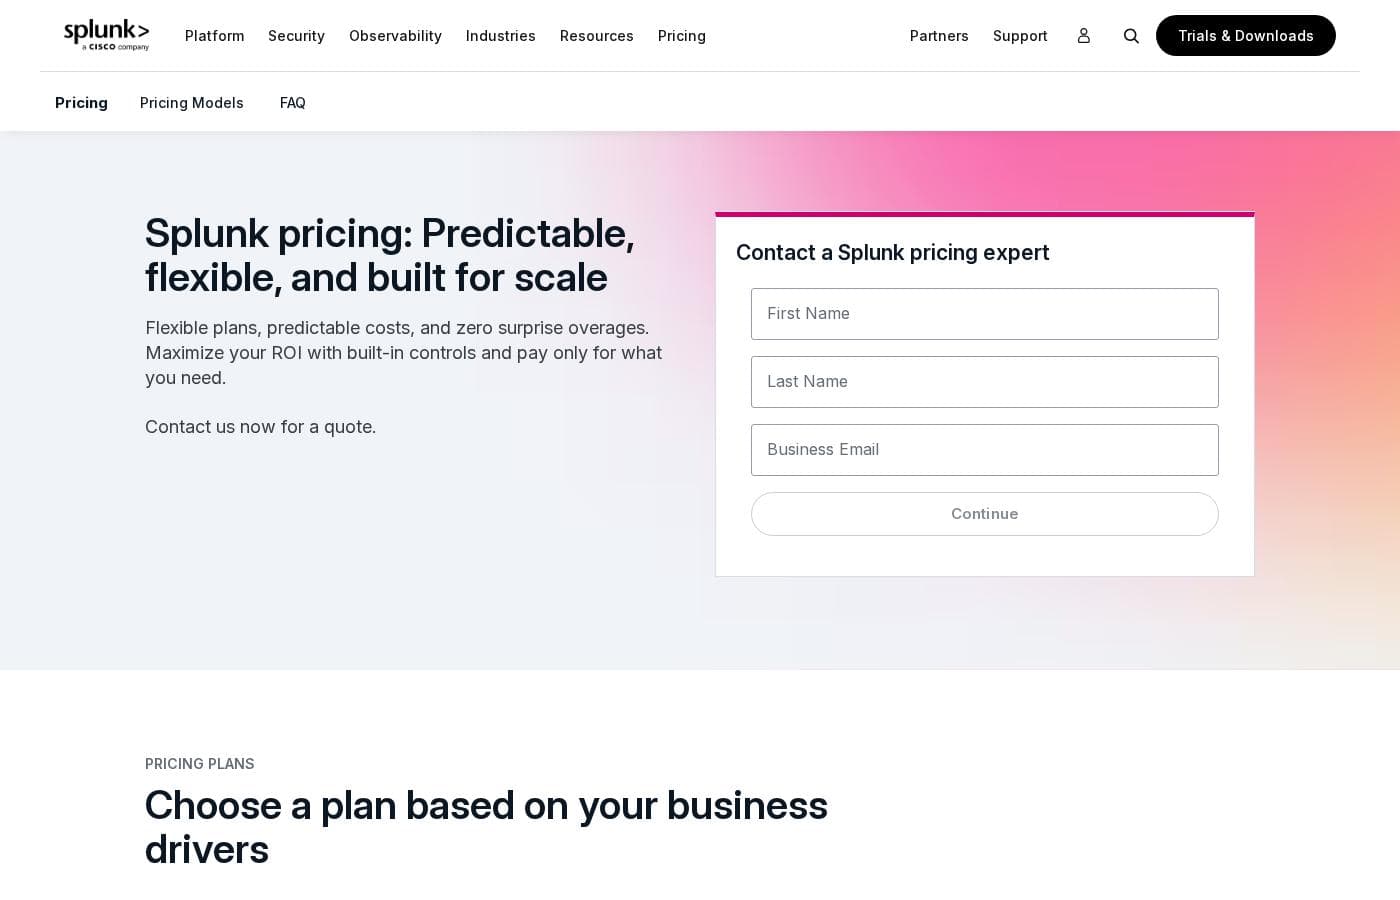
Screenshot der Preisseite von SplunkScreenshot der Preisseite ansehen
TarifMonatlichJährlichEnthalten
Splunk Observability Cloud – Infrastructure
pro Nutzer
—
15 $/Monat
≈ 13,42 €
180 $ pro Jahr
  • Infrastructure Monitoring
  • Log Observer Connect
  • Network Explorer
  • Synthetic Uptime Monitoring
Splunk Observability Cloud – App & Infra
pro Nutzer
—
60 $/Monat
≈ 53,66 €
720 $ pro Jahr
  • Alles aus Infrastructure
  • APM mit Always On Profiling
  • Synthetic API Monitoring
Splunk Observability Cloud – End-to-End
pro Nutzer
—
75 $/Monat
≈ 67,08 €
900 $ pro Jahr
  • Alles aus App & Infra
  • Real User Monitoring
  • Synthetic Browser Monitoring
  • Database Monitoring und Secure Application als optionale Add-ons
Splunk AppDynamics – Infrastructure Edition
—
6 $/Monat
≈ 5,37 €
72 $ pro Jahr
  • Infrastructure Monitoring
  • Add-ons separat erhältlich
Splunk AppDynamics – Premium Edition
pro Nutzer
—
33 $/Monat
≈ 29,51 €
396 $ pro Jahr
  • Application Performance Monitoring
  • Database Monitoring
  • Log Observability
Splunk On-Call
pro Nutzer
Starts at $5 per user/month (billed annually)
5 $/Monat
≈ 4,47 €
60 $ pro Jahr
Einstiegspreis deckt bis zu 10 Sitze ab
  • 100+ IT-Service-Management-Integrationen
  • On-Call-Pläne und Eskalationsrichtlinien
  • Schnellere Incident-Beseitigung
Splunk Cloud Platform
Siehe Anbieterseite
Siehe Anbieterseite
  • Unbegrenzte Nutzer
  • Skaliert auf Petabytes an Daten
  • Cloud Flex-Umverteilung der Ausgaben
  • Berechtigte Cisco-Telemetrie zum gewichteten Ingest-Tarif von 0.5x
Splunk Enterprise
Siehe Anbieterseite
Siehe Anbieterseite
  • Unbegrenzte Nutzer
  • On-premises, private Cloud oder air-gapped Bereitstellung
  • Berechtigte Cisco-Telemetrie zu 50% gewichtetem Ingest-Tarif
Splunk Enterprise Security
Siehe Anbieterseite
Siehe Anbieterseite
  • Essentials- und Premier-Editionen
  • Beide enthalten SIEM, Threat Intelligence, Detection Studio und Exposure Analytics
  • Premier fügt SOAR, UEBA und Automated Threat Analysis hinzu

Umgerechnet zum EZB-Referenzkurs vom 12. Okt. 2026; der Anbieter kann einen anderen lokalen Preis verlangen.

Preisverlauf

Preise werden seit 1. Okt. 2026 beobachtet. Bisher keine Preisänderung erkannt.

Hinweise zu den Preisen

Splunk bepreist die meisten Plattform- und Sicherheitsprodukte über individuelle Angebote basierend auf Ingest, Workload oder Aktivität. Veröffentlichte Tarife starten bei $5/Nutzer/Monat für On-Call, $15/Host/Monat für Observability Cloud und $6/vCPU/Monat für AppDynamics, alle jährlich abgerechnet; kostenlose Testversionen und eine kostenlose Observability-Edition sind verfügbar.

Splunks veröffentlichte Preise reichen von $5 bis $75 pro Monat, jährlich abgerechnet, während seine Kernplattform- und Sicherheitsprodukte per individuellem Angebot bepreist werden.

So gliedern sich die einzelnen Produkte und Stufen.

Splunk Observability Cloud – Infrastructure

Preis: Ab $15 pro Host/Monat, jährlich abgerechnet Am besten für: Teams, die Infrastruktur und Cloud-Dienste überwachen Weitere Funktionen:

  • Infrastructure Monitoring
  • Log Observer Connect
  • Network Explorer
  • Synthetic Uptime Monitoring

Das ist der Einstieg in Observability Cloud. Passt gut, wenn Sie hauptsächlich Sichtbarkeit für Server, Container und Cloud-Dienste wollen, ohne für App-Level-Tools zu zahlen.

Splunk Observability Cloud – App & Infra

Preis: Ab $60 pro Host/Monat, jährlich abgerechnet Weitere Funktionen:

  • Alles aus Infrastructure
  • APM mit Always On Profiling
  • Synthetic API Monitoring

Wählen Sie diese Stufe, wenn Application Performance genauso wichtig ist wie Infrastruktur-Gesundheit. Sie ergänzt Troubleshooting für Cloud-native und monolithische Apps.

Splunk Observability Cloud – End-to-End

Preis: Ab $75 pro Host/Monat, jährlich abgerechnet Weitere Funktionen:

  • Alles aus App & Infra
  • Real User Monitoring
  • Synthetic Browser Monitoring
  • Database Monitoring und Secure Application als optionale Add-ons

Das ist die Komplettpaket-Stufe für Teams, die auch Nutzer-Sessions sehen wollen. Wenn Sie nur Infrastruktur-Metriken brauchen, kosten die niedrigeren Stufen deutlich weniger.

Splunk AppDynamics – Infrastructure Edition

Preis: Ab $6 pro vCPU/Monat, jährlich abgerechnet Weitere Funktionen:

  • Infrastructure Monitoring
  • Add-ons separat erhältlich

Diese Edition passt für Teams, die AppDynamics' Monitoring-Fundament zum niedrigsten gelisteten Preis wollen.

Splunk AppDynamics – Premium Edition

Preis: Ab $33 pro Host/Monat, jährlich abgerechnet Weitere Funktionen:

  • Application Performance Monitoring
  • Database Monitoring
  • Log Observability

Premium ergibt Sinn, wenn Sie Hybrid- und On-prem-App-Performance mit geschäftlicher Wirkung verknüpfen wollen.

Splunk AppDynamics – Enterprise Edition

Preis: Ab $50 pro Host/Monat, jährlich abgerechnet Weitere Funktionen:

  • Alles aus Premium
  • Transaction Analytics
  • Add-ons: Application Security ($13.75/Monat pro CPU-Kern), Real User Monitoring ($0.06 pro 1.000 Tokens), Browser Synthetics ($12 pro Test-Standort), SAP ($95 pro CPU-Kern)

Greifen Sie zu Enterprise, wenn Transaction Analytics über komplexe Geschäftsanwendungen ein Muss ist.

Splunk On-Call

Preis: Ab $5 pro Nutzer/Monat, jährlich abgerechnet (bis zu 10 Sitze) Am besten für: Kleine Teams, die On-Call-Pläne verwalten Weitere Funktionen:

  • 100+ IT-Service-Management-Integrationen
  • Schlankere Eskalationsrichtlinien
  • Kostenlose Testversion verfügbar

Das ist der zugänglichste Einstieg. Er leitet Incidents schnell an die richtige Person weiter, damit nichts unbearbeitet bleibt. 🎯

Splunk Cloud Platform

Preis: Individuelles Angebot (aktivitätsbasierte, Ingest- oder Workload-Preise) Weitere Funktionen:

  • Unbegrenzte Nutzer
  • Skaliert auf Petabytes an Daten
  • Mit Cloud Flex verschieben Sie Ausgaben zwischen Splunk-Produkten
  • Berechtigte Cisco-Telemetrie zählt zum gewichteten Ingest-Tarif von 0.5x
  • Kostenlose Testversion verfügbar

Splunk Enterprise

Preis: Individuelles Angebot (Daten-Ingest- oder Workload-Preise) Weitere Funktionen:

  • Unbegrenzte Nutzer
  • Läuft on-premises, in privater Cloud oder in air-gapped Umgebungen
  • Berechtigte Cisco-Telemetrie zählt zu 50% gewichtetem Ingest-Tarif
  • Kostenlose Testversion verfügbar

Splunk Enterprise Security

Preis: Individuelles Angebot (aktivitätsbasierte, Workload- oder Ingest-Preise) Weitere Funktionen:

  • Zwei Editionen: Essentials und Premier
  • Beide enthalten SIEM, Threat Intelligence, Detection Studio und Exposure Analytics
  • Premier fügt SOAR, UEBA und Automated Threat Analysis hinzu

Essentials ist für menschengeführte, KI-beschleunigte Verteidigung gebaut. Premier zielt auf Teams, die für adaptive, autonome Security Operations bereit sind.

Testversionen und Kauf: Splunk bietet eine kostenlose Edition von Observability Cloud sowie kostenlose Testversionen für Cloud Platform, Enterprise, SOAR, AppDynamics und On-Call — allerdings ist die Testdauer auf der Preisseite nicht veröffentlicht. Jeder Kauf enthält Standard-Support, und Volumenrabatte sind verfügbar. Eine Geld-zurück-Garantie ist nicht aufgeführt; klären Sie also Ihre Lizenzgrenzen und erwarteten Datenvolumen mit einem Splunk-Experten, bevor Sie sich festlegen.
Kostenrechner

Berechnen Sie, was Splunk für Ihr Team kostet.

Abrechnung

Für Splunk Observability Cloud – Infrastructure ist für diesen Abrechnungszeitraum kein Preis veröffentlicht.

Splunk Observability Cloud – Infrastructure wird pro Nutzer berechnet: Preis × 5 Plätze. Schätzung auf Basis veröffentlichter Listenpreise, ohne Steuern, Add-ons und Rabatte.

So zahlen Sie weniger für Splunk

  • Eine kostenlose Testphase ist verfügbar: vor dem Kauf testen.
  • Einige Tarife werden pro Nutzer berechnet: Zahlen Sie nur für tatsächlich genutzte Plätze.
Kostenlos testen

Benachrichtigen, wenn sich der Preis von Splunk ändert

Eine E-Mail, wenn wir eine Änderung auf der Preisseite des Anbieters erkennen. Kein Newsletter, keine Angebote. Abmeldung mit einem Klick.

Nutzerbewertungen

Noch keine Bewertungen.

Bewertung schreiben

Bewertung für Splunk schreiben
0/100 Zeichen
0/2000 Zeichen

Warum Splunk nutzen?

Wenn Minuten zählen, ist Warten auf verstreute Protokolle keine Option. Splunk macht aus Maschinendaten schnelle, kontrollierte Aktionen für Ihren gesamten Betrieb. Basierend auf der Website des Unternehmens und Kundengeschichten sticht Folgendes hervor:

  • Bewiesene Geschwindigkeitsgewinne. Specsavers berichtet von 10x schnellerem MTTR und 25.000 eingesparten Stunden pro Monat. Singapore Airlines erkennt Probleme über 75% schneller. Carrefour hat die Reaktionszeit auf Bedrohungen um das 3-Fache verkürzt.
  • Skalierung ohne Silos. Durchsuchen und verarbeiten Sie Telemetrie dort, wo sie liegt — im Petabyte-Maßstab —, um Datenbewegung zu reduzieren und unnötige Ingest-Kosten zu vermeiden.
  • KI, die für Sie arbeitet. Agentic-SOC-Tools, KI-SRE-Agenten und Agent Observability helfen Teams, mit Maschinengeschwindigkeit zu reagieren, während Agentenverhalten kontrolliert und Tokenkosten nachverfolgt werden.
  • Tiefes Ökosystem. Über 2.000 Apps und Integrationen auf Splunkbase, mit nativer OpenTelemetry-Unterstützung, SDKs und Agents.
  • Analystengeprüftes Vertrauen. Von globalen Analystenhäusern als führend in Sicherheit und Observability anerkannt und vom US-Verteidigungsministerium, Nasdaq und Coca-Cola genutzt.
  • Erst testen, dann kaufen. Kostenlose Testversionen, Downloads und interaktive Produkt-Touren lassen Sie die Plattform an Ihren eigenen Anforderungen messen.

Alternativen zu Splunk

Weitere Tools in der Kategorie Business Intelligence

Alle Business Intelligence-Tools ansehen
ElevateForward.ai

ElevateForward.ai

Business Intelligence3.8/5

Strategie diagnostizieren, planen und umsetzen – in einer KI-gestützten Plattform

DataHawk

DataHawk

Business Intelligence3.7/5

Eine Plattform für Ihre Amazon- und Walmart-Zahlen – mit KI, die erklärt, was sich verändert hat.

Drip

Drip

Email marketing4/5

As a customer-centric marketing automation platform, Drip empowers brands to understand their customers and boost revenue through the seamless integration of email, popups, and automation. Drip is the go-to platform for streamlining automated marketing!

Hive

Hive

Project Management3.8/5

Hive is a cloud-based project management and productivity platform. Teams plan work in flexible layouts — Kanban boards, Gantt charts, calendars, and table views — and manage tasks, files, conversations, and approvals from a single workspace. It runs in the browser and offers desktop and mobile apps for working across devices.

GitLab

GitLab

Enterprise AI Platform4.2/5

GitLab is a DevSecOps platform covering the whole software lifecycle — planning, source code management, CI/CD, and application security — on a single data plane. Its Duo Agent Platform adds AI agents that turn issues into merge requests, remediate vulnerabilities, and review code under your rules. It targets teams of every size, from startups to enterprises in regulated industries, with 50+ million people already using it.

Databox

Databox

AI Marketing4.1/5

Databox is an AI-powered analytics platform used by 20,000+ teams and agencies. It offers the best of BI, without the complicated setup, steep price, or long learning curve. It provides a blend of powerful, but easy-to-use features - from data prep, visualization, automated reporting, goal-setting, to advanced AI analytics - making Databox one of the easiest BI tools to promote. As an affiliate you'll earn 20% comission for 12 months (up to $1,200/customer).

Volza

Volza

WordPress Plugins4/5

Volza is a global trade-intelligence platform providing verified international trade information and actionable market insights. With over 30 years of expertise in trade analytics, we support thousands of businesses and leading consultancies around the world.

Günstigste Business Intelligence-Software für 1 bis 25 Nutzer

Splunk FAQ

Was kostet Splunk?

Der günstigste kostenpflichtige Tarif von Splunk, Splunk On-Call, kostet 5 $ (≈ 4,47 €) pro Monat. Die kostenpflichtigen Tarife liegen zwischen 5 $ und 75 $ pro Monat. Preise am 13. Okt. 2026 auf der Preisseite des Anbieters geprüft.

Hat Splunk einen kostenlosen Tarif?

Nein. Splunk listet keinen kostenlosen Tarif; der günstigste kostenpflichtige Tarif beginnt bei 5 $ (≈ 4,47 €) pro Monat.

Bietet Splunk eine kostenlose Testphase oder eine Geld-zurück-Garantie?

Splunk bietet eine kostenlose Testphase.

Hat sich der Preis von Splunk kürzlich geändert?

Nein. Seit Beginn der Beobachtung am 1. Okt. 2026 haben wir keine Preisänderung erkannt.

Bekomme ich Überraschungsrechnungen, wenn mein Datenvolumen stark steigt?

Splunk berechnet Überziehungsgebühren nur, wenn Sie Ihre gekaufte Ingest- oder Speicherkapazität dauerhaft überschreiten. Sie können die Nutzung in Echtzeit überwachen und Zuweisungen über das Splunk Support Portal anpassen.

Kann ich mein Budget nach dem Kauf zwischen verschiedenen Splunk-Produkten verschieben?

Ja. Mit Cloud Flex verteilen Sie Ausgaben über das Splunk-Portfolio neu — Platform, Security, Observability, AI, Storage und Federated Search —, ohne die Beschaffung neu zu starten.

Gibt es Grenzen, wie viele Nutzer ich hinzufügen kann oder wie viel ich Splunk nutzen kann?

Es gelten keine expliziten Grenzen. Stattdessen setzt die Lizenzierung Kapazitätsschwellen wie Daten-Ingest-Volumen oder Sitzplatzanzahl, und Sie wählen das Preismodell, das zu Ihren Anforderungen passt.

Enthalten Splunk-Pläne technischen Support, und kann ich einen Rabatt bekommen?

Jeder Kauf enthält Standard-Support mit allen großen und kleinen Software-Updates. Premium-Support ist verfügbar, und Volumenrabatte werden angeboten — fragen Sie einen Splunk-Preisexperten nach Details.

Bereit, Splunk auszuprobieren? Besuchen Sie die offizielle Website oder sehen Sie sich die Preise an.

Sind Sie Splunk? Eintrag beanspruchen · Badge holen