Splunk

Splunk review

Transforme dados de máquinas dispersos em decisões de segurança rápidas e operações fiáveis.

O Splunk custa a partir de 5 US$ (≈ 4,47 €)/mês · 9 planos · preços verificados em 13/10/2026

Por Ciroapp Editorial Team · Atualizado 17/09/2026

Comissão pode ser aplicada sem custo extra

Captura de ecrã da página inicial do Splunk

Em resumo

Resumo rápido de Splunk: avaliação, preços, funcionalidades principais e destaques.
Preços verificados em 13/10/2026

Pontuação Ciroapp

4.1/ 5

Prós

  • Prós:Unifica dados de máquinas à escala de petabytes em segurança, observabilidade e redes, com a Federated Search que consulta as fontes onde residem, em vez de forçar movimentos e duplicações de dados dispendiosos
  • Prós:O Enterprise Security reúne SIEM, SOAR e UEBA numa só plataforma, e os resultados reportados por clientes incluem a Carrefour a reduzir os tempos de resposta a ameaças em 3x e a Specsavers a reportar MTTR 10x mais rápido com 25 000 horas poupadas por mês
  • Prós:O Agent Observability, construído sobre a aquisição da Galileo, oferece salvaguardas em tempo real, rastreabilidade e atribuição de custos de tokens para agentes de IA — uma capacidade que a maioria das plataformas de observabilidade ainda não oferece

Contras

  • Contras:Os produtos principais de plataforma e segurança (Splunk Cloud Platform, Splunk Enterprise, Enterprise Security, SOAR) não têm preços publicados — tudo requer um orçamento personalizado de vendas com base em ingestão, carga de trabalho ou atividade, o que dificulta o planeamento orçamental
  • Contras:A amplitude da plataforma — segurança, AIOps, APM e pipelines de dados — exige pessoal formado ou administradores certificados para operar bem, o que representa uma sobrecarga real para equipas sem engenharia de dados ou especialização em segurança dedicadas
  • Contras:Os preços baseados em ingestão e atividade podem escalar rapidamente com o volume de dados e, embora os excedentes só se apliquem a excessos sustentados, organizações com telemetria irregular ou em crescimento precisam de um planeamento de capacidade cuidadoso para evitar surpresas de custo
Ideal para
  • Equipas de segurança empresarial (SOCs) que precisam de SIEM, SOAR e UEBA num só lugar
  • Equipas de TI e SRE que monitorizam aplicações na nuvem, em contentores e on-premises
  • Organizações que executam agentes de IA e precisam de os monitorizar, governar e controlar custos
Teste gratuito
Yes
Esta secção é um resumo. Mais abaixo encontra detalhes sobre funcionalidades, casos de uso, preços e avaliações.

O que é Splunk?

Os seus logs estão espalhados por todo o lado. Os alertas de segurança acumulam-se, as falhas passam despercebidas e ninguém vê o panorama completo. O Splunk reúne os dados de máquinas numa única plataforma, para que as equipas detetem ameaças mais depressa, identifiquem problemas antes dos utilizadores e deixem a IA tratar do trabalho repetitivo.

Foi criado para organizações que não se podem dar ao luxo de pontos cegos.

O Splunk é uma plataforma de dados que unifica dados de máquinas à escala de petabytes em segurança, observabilidade e redes. Agora parte da Cisco, serve empresas nos setores financeiro, da saúde, governamental, retalho e outros. As equipas de segurança usam-no para detetar e responder a ameaças.

As equipas de TI usam-no para monitorizar aplicações e infraestrutura. Destina-se a organizações que precisam de pesquisar enormes volumes de dados em tempo real e agir sobre eles com IA.

Deve escolher Splunk?

Guia rápido antes de comparar planos ou visitar o site.

Escolha se

  • Equipas que querem deteção de ameaças e resposta a incidentes mais rápidas, com resultados reportados por clientes como tempos de resposta 3x mais rápidos
  • Empresas que precisam de pesquisa à escala de petabytes sem mover ou duplicar dados
  • Equipas que já usam OpenTelemetry ou querem mais de 2000 integrações pré-construídas
  • Empresas que preferem fornecedores reconhecidos como líderes pelas principais empresas de análise
  • Organizações dispostas a investir em formação para desenvolver competências internas

Evite se

  • Equipas pequenas com necessidades básicas de logging — a profundidade e o foco empresarial da plataforma podem ser mais do que precisa
  • Compradores que precisam de preços publicados — os valores não estão listados no site, por isso terá de falar com as vendas para obter um orçamento
  • Equipas sem competências em engenharia de dados ou segurança — pipelines, deteções e integrações exigem pessoas qualificadas para funcionar bem
  • Quem for cauteloso quanto a mudanças de fornecedor — o Splunk faz agora parte da Cisco, pelo que o seu roadmap fica dentro de uma empresa maior

Próximos passos antes de comprar

  1. 1Estime primeiro o seu volume de dados e fontes — a arquitetura e os custos do Splunk escalam com os dados, por isso dimensionar bem importa antes de se comprometer.
  2. 2Faça os tours interativos gratuitos do produto para o Splunk Cloud Platform, Enterprise Security e Infrastructure Monitoring para avaliar a interface.
  3. 3Inicie um ensaio gratuito ou faça download para testar com uma amostra dos seus dados reais.
  4. 4Explore o Splunkbase para confirmar que existem integrações para as suas ferramentas atuais, incluindo configurações OpenTelemetry.
  5. 5Contacte as vendas para um orçamento, já que os preços não são publicados, e pergunte sobre programas de suporte e opções de formação.

Facilidade de uso

O site do Splunk aponta para uma plataforma profunda e de nível empresarial, e não para uma ferramenta de instalação rápida. Do lado positivo, há ensaios gratuitos, tours interativos de produto, documentação extensa, percursos de formação e certificação, e uma grande comunidade com o Splunk Answers. Esses recursos ajudam novas equipas a arrancar. Ainda assim, a amplitude — segurança, AIOps, monitorização de aplicações e pipelines de dados — sugere que vai querer pessoal formado ou certificação para extrair todo o valor.

Splunk Funcionalidades principais

✨ Um lar para todos os seus dados de máquinas

Logs, métricas e traces normalmente vivem em silos separados, e é aí que os problemas se escondem. O Splunk unifica dados de máquinas à escala de petabytes em segurança, observabilidade e redes. Com a Federated Search, consulta as fontes onde elas residem — sem taxa de ingestão, sem movimento de dados desnecessário.

As suas equipas e a sua IA obtêm contexto em tempo real entre domínios.

🛡️ Defenda-se à velocidade das máquinas

Ataques potenciados por IA reduzem as janelas de remediação de meses para minutos. O Splunk Enterprise Security unifica deteção de ameaças, investigação e resposta numa só plataforma SecOps potenciada por IA. Reúne:

  • SIEM para detetar e parar ameaças
  • SOAR para acelerar e automatizar a resposta
  • UEBA para detetar anomalias de utilizadores e entidades

Os seus especialistas mantêm o controlo enquanto os agentes tratam do trabalho repetitivo.

✨ Detete problemas antes dos seus utilizadores

O Observability Cloud dá-lhe visibilidade em tempo real em qualquer ambiente. O Application Performance Monitoring diagnostica código lento. O Infrastructure Monitoring vigia nuvens, contentores e sistemas on-premises.

O Digital Experience Analytics mostra como os utilizadores sentem realmente o desempenho. Quando algo falha, os agentes de IA SRE isolam as causas raiz e sugerem correções direcionadas, como rollbacks ou ajustes de capacidade.

✨ Mantenha os seus agentes de IA sob controlo

Agentes autónomos podem tomar ações imprevisíveis e não autorizadas. O Splunk Agent Observability, potenciado pela aquisição da Galileo, permite observar e proteger agentes de IA, modelos e infraestrutura. Salvaguardas em tempo real e rastreabilidade ajudam a prevenir desvios, alucinações e fugas de dados.

O acompanhamento da utilização de tokens com atribuição completa impede que os custos de IA fujam ao controlo.

✨ Construa IA personalizada sobre os seus próprios dados

Às vezes, a IA pronta a usar não chega. O AI Toolkit ajuda-o a construir, testar e implementar IA personalizada para as suas operações. O Splunk MCP Server liga ferramentas de IA aos dados do Splunk de forma segura.

Juntos, potenciam operações agénticas resilientes assentes em contexto em tempo real do seu próprio ambiente.

Casos de uso

🛡️ Detete e responda a ameaças mais depressa

Os analistas de segurança afogam-se em alertas de ferramentas dispersas. O Splunk Enterprise Security unifica SIEM, SOAR e UEBA, para que a sua equipa detete ameaças internas, automatize playbooks e aja rápido. A Carrefour reduziu os tempos de resposta a ameaças em 3x.

Resultado esperado: incidentes remediados em minutos, não em horas.

📡 Detete problemas antes dos utilizadores

As equipas de TI e SRE vigiam aplicações na nuvem, em contentores e on-premises. O Splunk Observability Cloud correlaciona alertas e isola causas raiz rapidamente. A Specsavers reporta MTTR 10x mais rápido e 25 000 horas poupadas por mês.

Dica: comece com o Infrastructure Monitoring a $15/host/mês.

🤖 Governar agentes de IA e custos

As equipas que implementam agentes de IA preocupam-se com desvios, alucinações e faturas surpresa. O Agent Observability acrescenta salvaguardas em tempo real, rastreia as ações dos agentes e acompanha o gasto de tokens. Mantém a autonomia sem perder o controlo.

Resultado esperado: visibilidade clara sobre agentes, modelos e custos.

🔍 Pesquise dados onde eles residem

As equipas de dados lutam contra a dispersão e os custos de ingestão crescentes. A Federated Search processa telemetria à escala de petabytes sem a mover, por isso mantém o contexto completo e evita a taxa de ingestão.

Dica: verifique primeiro o Splunkbase — mais de 2000 integrações além do suporte nativo a OpenTelemetry.

Preços do Splunk

A partir de5 US$/mês≈ 4,47 €

  • 9 planos

Preços verificados em 13/10/2026 na página de preços do Splunk

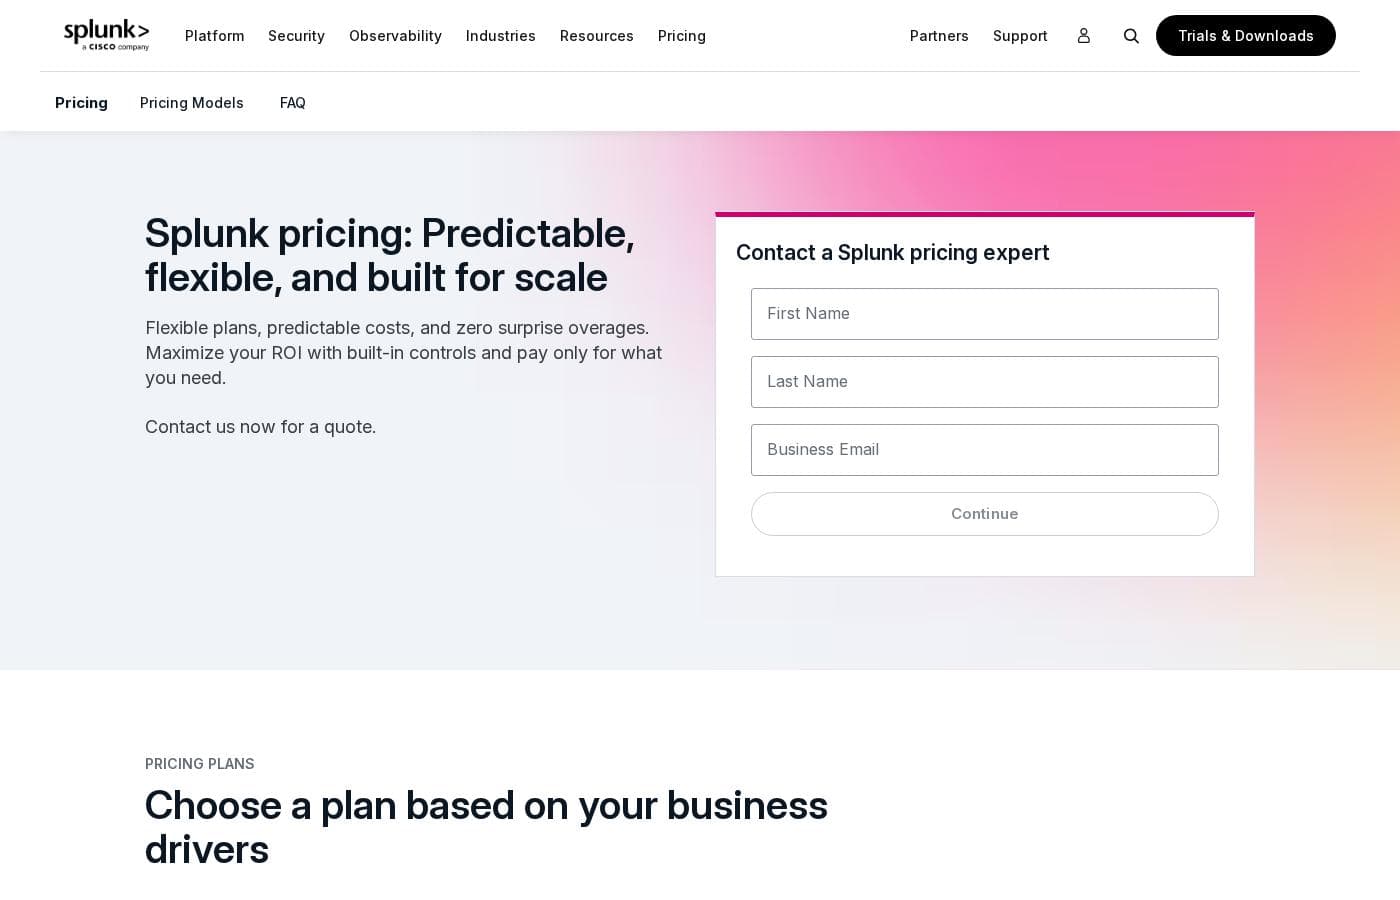
Captura da página de preços do SplunkVer captura da página de preços
PlanoMensalAnualInclui
Splunk Observability Cloud – Infrastructure
por utilizador
—
15 US$/mês
≈ 13,42 €
180 US$ por ano
  • Monitorização de infraestrutura
  • Log Observer Connect
  • Network Explorer
  • Monitorização sintética de uptime
Splunk Observability Cloud – App & Infra
por utilizador
—
60 US$/mês
≈ 53,66 €
720 US$ por ano
  • Tudo o que está no Infrastructure
  • APM com Always On Profiling
  • Monitorização sintética de APIs
Splunk Observability Cloud – End-to-End
por utilizador
—
75 US$/mês
≈ 67,08 €
900 US$ por ano
  • Tudo o que está no App & Infra
  • Real User Monitoring
  • Monitorização sintética de browser
  • Monitorização de bases de dados e Secure Application como add-ons opcionais
Splunk AppDynamics – Infrastructure Edition
—
6 US$/mês
≈ 5,37 €
72 US$ por ano
  • Monitorização de infraestrutura
  • Add-ons disponíveis separadamente
Splunk AppDynamics – Premium Edition
por utilizador
—
33 US$/mês
≈ 29,51 €
396 US$ por ano
  • Application Performance Monitoring
  • Monitorização de bases de dados
  • Log Observability
Splunk On-Call
por utilizador
Starts at $5 per user/month (billed annually)
5 US$/mês
≈ 4,47 €
60 US$ por ano
O preço inicial cobre até 10 lugares
  • Mais de 100 integrações de gestão de serviços de TI
  • Escalas de on-call e políticas de escalonamento
  • Remediação de incidentes mais rápida
Splunk Cloud Platform
Ver site do fornecedor
  • Utilizadores ilimitados
  • Escala até petabytes de dados
  • Realocação de despesa com Cloud Flex
  • Telemetria Cisco elegível a taxa de ingestão ponderada de 0,5x
Splunk Enterprise
Ver site do fornecedor
  • Utilizadores ilimitados
  • Implementação on-premises, em nuvem privada ou em ambiente isolado (air-gapped)
  • Telemetria Cisco elegível a taxa de ingestão ponderada de 50%
Splunk Enterprise Security
Ver site do fornecedor
  • Edições Essentials e Premier
  • Ambas incluem SIEM, inteligência de ameaças, Detection Studio e Exposure Analytics
  • Premier acrescenta SOAR, UEBA e Automated Threat Analysis

Convertido à taxa de referência do BCE de 12/10/2026; o fornecedor pode cobrar um preço local diferente.

Histórico de preços

Acompanhamos os preços desde 1/10/2026. Ainda sem alterações.

Notas sobre preços

O Splunk precifica a maioria dos seus produtos de plataforma e segurança através de orçamentos personalizados baseados em ingestão, carga de trabalho ou atividade. As tarifas publicadas começam em $5/utilizador/mês para o On-Call, $15/host/mês para o Observability Cloud e $6/vCPU/mês para o AppDynamics, todos faturados anualmente, com ensaios gratuitos e uma edição gratuita do Observability disponíveis.

Os preços publicados da Splunk variam entre $5 e $75 por mês, faturados anualmente, enquanto os seus produtos principais de Platform e Security são precificados por orçamento personalizado.

Eis como cada produto e nível se divide.

Splunk Observability Cloud – Infrastructure

Preço: A partir de $15 por host/mês, faturado anualmente Ideal para: Equipas que monitorizam infraestrutura e serviços na nuvem Outras funcionalidades:

  • Monitorização de infraestrutura
  • Log Observer Connect
  • Network Explorer
  • Monitorização sintética de uptime

Este é o ponto de entrada no Observability Cloud. É uma boa escolha se pretende sobretudo visibilidade sobre servidores, contentores e serviços na nuvem, sem pagar por ferramentas ao nível da aplicação.

Splunk Observability Cloud – App & Infra

Preço: A partir de $60 por host/mês, faturado anualmente Outras funcionalidades:

  • Tudo o que está no Infrastructure
  • APM com Always On Profiling
  • Monitorização sintética de APIs

Escolha este nível quando o desempenho das aplicações importa tanto como a saúde da infraestrutura. Acrescenta diagnóstico para aplicações cloud-native e monolíticas.

Splunk Observability Cloud – End-to-End

Preço: A partir de $75 por host/mês, faturado anualmente Outras funcionalidades:

  • Tudo o que está no App & Infra
  • Real User Monitoring
  • Monitorização sintética de browser
  • Monitorização de bases de dados e Secure Application disponíveis como add-ons opcionais

Este é o nível completo para equipas que também querem visibilidade das sessões de utilizadores. Se só precisa de métricas de infraestrutura, os níveis inferiores custam muito menos.

Splunk AppDynamics – Infrastructure Edition

Preço: A partir de $6 por vCPU/mês, faturado anualmente Outras funcionalidades:

  • Monitorização de infraestrutura
  • Add-ons disponíveis separadamente

Esta edição serve equipas que querem a base de monitorização do AppDynamics ao custo listado mais baixo.

Splunk AppDynamics – Premium Edition

Preço: A partir de $33 por host/mês, faturado anualmente Outras funcionalidades:

  • Application Performance Monitoring
  • Monitorização de bases de dados
  • Log Observability

O Premium faz sentido quando precisa de ligar o desempenho de aplicações híbridas e on-premises ao impacto no negócio.

Splunk AppDynamics – Enterprise Edition

Preço: A partir de $50 por host/mês, faturado anualmente Outras funcionalidades:

  • Tudo o que está no Premium
  • Transaction Analytics
  • Add-ons: Application Security ($13,75/mês por núcleo de CPU), Real User Monitoring ($0,06 por 1000 tokens), Browser Synthetics ($12 por local de teste), SAP ($95 por núcleo de CPU)

Escolha o Enterprise se a análise de transações em aplicações de negócio complexas for imprescindível.

Splunk On-Call

Preço: A partir de $5 por utilizador/mês, faturado anualmente (até 10 lugares) Ideal para: Equipas pequenas a gerir escalas de on-call Outras funcionalidades:

  • Mais de 100 integrações de gestão de serviços de TI
  • Políticas de escalonamento simplificadas
  • Ensaio gratuito disponível

Esta é a forma mais acessível de começar. Encaminha incidentes rapidamente para a pessoa certa, para que nada fique por resolver. 🎯

Splunk Cloud Platform

Preço: Orçamento personalizado (preços por atividade, ingestão ou carga de trabalho) Outras funcionalidades:

  • Utilizadores ilimitados
  • Escala até petabytes de dados
  • O Cloud Flex permite transferir despesa entre produtos Splunk
  • Telemetria Cisco elegível contabilizada a uma taxa de ingestão ponderada de 0,5x
  • Ensaio gratuito disponível

Splunk Enterprise

Preço: Orçamento personalizado (preços por ingestão de dados ou carga de trabalho) Outras funcionalidades:

  • Utilizadores ilimitados
  • Funciona on-premises, em nuvem privada ou em ambientes isolados (air-gapped)
  • Telemetria Cisco elegível contabilizada a uma taxa de ingestão ponderada de 50%
  • Ensaio gratuito disponível

Splunk Enterprise Security

Preço: Orçamento personalizado (preços por atividade, carga de trabalho ou ingestão) Outras funcionalidades:

  • Duas edições: Essentials e Premier
  • Ambas incluem SIEM, inteligência de ameaças, Detection Studio e Exposure Analytics
  • Premier acrescenta SOAR, UEBA e Automated Threat Analysis

O Essentials foi concebido para defesa liderada por humanos e acelerada por IA. O Premier destina-se a equipas prontas para operações de segurança adaptativas e autónomas.

Ensaios e compra: A Splunk oferece uma edição gratuita do Observability Cloud, além de ensaios gratuitos do Cloud Platform, Enterprise, SOAR, AppDynamics e On-Call — embora a duração do ensaio não esteja publicada na página de preços. Cada compra inclui suporte padrão e estão disponíveis descontos por volume. Não há garantia de reembolso listada, por isso confirme os limites da sua licença e os volumes de dados esperados com um especialista Splunk antes de se comprometer.
Calculadora de custo

Estime quanto custa o Splunk para a sua equipa.

Faturação

Splunk Observability Cloud – Infrastructure não tem preço publicado para este ciclo de faturação.

Splunk Observability Cloud – Infrastructure é cobrado por utilizador: preço × 5 lugares. Estimativa com base nos preços de tabela publicados, sem impostos, extras nem descontos.

Como pagar menos pelo Splunk

  • Há um teste gratuito disponível: experimente antes de pagar.
  • Alguns planos são por utilizador: pague apenas os lugares realmente usados.
Iniciar teste gratuito

Avise-me quando o Splunk mudar de preço

Um e-mail quando detetarmos uma alteração na página de preços do fornecedor. Sem newsletter, sem promoções. Cancelamento com um clique.

Avaliações de utilizadores

Ainda não há avaliações.

Escrever avaliação

Escrever uma avaliação para Splunk
0/100 caracteres
0/2000 caracteres

Por que usar Splunk?

Quando os minutos contam, esperar por logs dispersos não é uma opção. O Splunk transforma dados de máquinas em ação rápida e governada em toda a sua operação. Com base no site da empresa e nas histórias de clientes, aqui está o que se destaca:

  • Ganhos de velocidade comprovados. A Specsavers reporta MTTR 10x mais rápido e 25 000 horas poupadas por mês. A Singapore Airlines deteta problemas mais de 75% mais depressa. A Carrefour reduziu os tempos de resposta a ameaças em 3x.
  • Escala sem silos. Pesquise e processe telemetria onde ela reside, à escala de petabytes, para reduzir o movimento de dados e evitar custos de ingestão desnecessários.
  • IA que trabalha para si. Ferramentas agénticas para SOC, agentes de IA SRE e Agent Observability ajudam as equipas a responder à velocidade das máquinas, enquanto governam o comportamento dos agentes e acompanham os custos de tokens.
  • Ecossistema profundo. Mais de 2000 aplicações e integrações no Splunkbase, com suporte nativo a OpenTelemetry, SDKs e agentes.
  • Confiança respaldada por analistas. Reconhecido por empresas de análise globais como líder em segurança e observabilidade, e usado pelo Departamento de Defesa dos EUA, pela Nasdaq e pela Coca-Cola.
  • Experimente antes de comprar. Ensaios gratuitos, downloads e tours interativos de produto permitem avaliar a plataforma face às suas próprias necessidades.

Alternativas a Splunk

Outras ferramentas na categoria Business Intelligence

Ver todas as ferramentas de Business Intelligence
ElevateForward.ai

ElevateForward.ai

Business Intelligence3.8/5

Diagnostique, planeie e execute a sua estratégia numa plataforma com IA

DataHawk

DataHawk

Business Intelligence3.7/5

Uma só plataforma para os seus números da Amazon e Walmart — com IA que explica o que mudou.

SoftSync AI is a CRM for small and mid-sized sales teams. It connects to Claude and ChatGPT through the Model Context Protocol, so follow-ups, reminders and data entry run without anyone driving them. Recommend it and you earn 30% of every payment your customers make, for as long as they stay. Not a one-off bounty. Top affiliates move to 35%. Logos, screenshots and ready-to-paste copy are all in Resources. Questions go to Celine at [email protected].

Drip

Drip

Email marketing4/5

As a customer-centric marketing automation platform, Drip empowers brands to understand their customers and boost revenue through the seamless integration of email, popups, and automation. Drip is the go-to platform for streamlining automated marketing!

Freshservice by Freshworks

Freshservice by Freshworks

IT Operations Platform4/5

Freshservice is an IT Operations Platform delivered entirely from the cloud. At its core is a multi-channel ticketing system that consolidates requests from email, a self-service portal, and other intake points, with SLA policies, business hours, and escalation rules enforcing response commitments. Around that core sit modules for the service catalog, knowledge base, asset management and CMDB, change and release management, project tracking, and reporting. No-code automation and the Freddy AI assistant handle repetitive work like ticket categorization, routing, summarization, and suggested replies.

Hive

Hive

Project Management3.8/5

Hive is a cloud-based project management and productivity platform. Teams plan work in flexible layouts — Kanban boards, Gantt charts, calendars, and table views — and manage tasks, files, conversations, and approvals from a single workspace. It runs in the browser and offers desktop and mobile apps for working across devices.

GitLab

GitLab

Enterprise AI Platform4.2/5

GitLab is a DevSecOps platform covering the whole software lifecycle — planning, source code management, CI/CD, and application security — on a single data plane. Its Duo Agent Platform adds AI agents that turn issues into merge requests, remediate vulnerabilities, and review code under your rules. It targets teams of every size, from startups to enterprises in regulated industries, with 50+ million people already using it.

Goflow

Goflow

Multi-Channel Ecommerce3.9/5

Goflow is a global leader in Multichannel Operating System (MCOS) that enables ecommerce sellers to manage their channel orders, shipping, inventory, listings, transfers, purchasing, forecasting, and analytics from a single interface.

Software de Business Intelligence mais barato para 1 a 25 utilizadores

Splunk FAQ

Quanto custa o Splunk?

O plano pago mais barato do Splunk, Splunk On-Call, custa 5 US$ (≈ 4,47 €) por mês. Os planos pagos vão de 5 US$ a 75 US$ por mês. Preços verificados em 13/10/2026 na página de preços do fornecedor.

O Splunk tem um plano gratuito?

Não. O Splunk não lista um plano gratuito; o plano pago mais barato começa em 5 US$ (≈ 4,47 €) por mês.

O Splunk oferece avaliação gratuita ou garantia de reembolso?

O Splunk oferece uma avaliação gratuita.

O preço do Splunk mudou recentemente?

Não. Não detetámos alterações de preço desde o início do acompanhamento, em 1/10/2026.

Vou receber faturas surpresa de excedentes se o meu volume de dados disparar?

O Splunk só cobra excedentes quando excede consistentemente a capacidade de ingestão ou armazenamento adquirida. Pode monitorizar a utilização em tempo real e ajustar as alocações através do Splunk Support Portal.

Posso transferir o meu orçamento entre diferentes produtos Splunk depois de comprar?

Sim. O Cloud Flex permite realocar despesa pelo portefólio Splunk — Platform, Security, Observability, AI, Storage e Federated Search — sem reiniciar o processo de compra.

Há limites no número de utilizadores que posso adicionar ou na utilização que posso fazer do Splunk?

Não se aplicam limites explícitos. Em vez disso, o licenciamento define limiares de capacidade, como volumes de ingestão de dados ou número de lugares, e escolhe o modelo de preços que se adequa às suas necessidades.

Os planos Splunk incluem suporte técnico e posso obter um desconto?

Cada compra inclui suporte padrão com todas as atualizações de software major e minor. O suporte premium está disponível e são oferecidos descontos por volume — peça detalhes a um especialista em preços da Splunk.

Pronto para experimentar Splunk? Confira o site oficial ou os preços.

Você é Splunk? Reivindicar este perfil · Obter o selo