Wiz

Recenzja Wiz

Bezpieczeństwo chmury, które łączy kod, chmurę i runtime w jeden graf.

Autor: Ciroapp Editorial Team · Zaktualizowano 18 wrz 2026

Prowizja możliwa bez dodatkowych kosztów

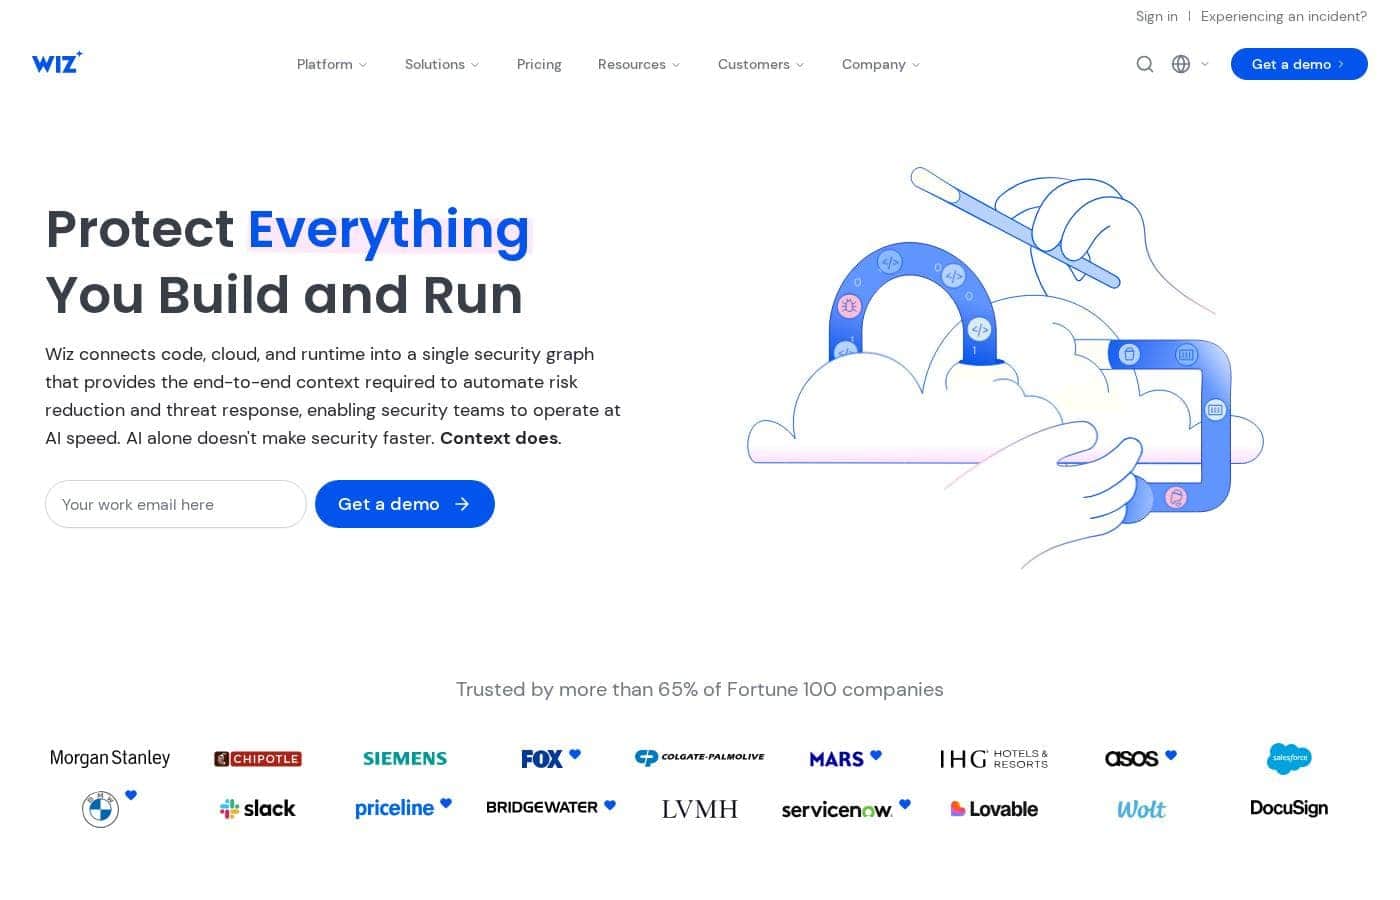
Zrzut ekranu strony głównej Wiz

W skrócie

Szybki przegląd Wiz: ocena, podsumowanie cen, kluczowe funkcje i najważniejsze informacje.
Strona dostawcy sprawdzona 12 paź 2026

Wynik Ciroapp

4.2/ 5

Zalety

  • Zalety:Graf bezpieczeństwa łączy kod, chmurę, tożsamości, sieć i runtime, więc ustalenia są spięte w realne ścieżki ataku, a nie izolowane alerty — jeden CTO klienta raportuje ignorowanie około 90% szumu alertów, by skupić się na prawdziwych ścieżkach włamania
  • Zalety:Agent Wiz Green mapuje każde ustalenie do właściciela — zespołu, repo lub usługi — i otwiera pull requesty z wygenerowanymi poprawkami kodu i infrastruktury, zamykając problemy u źródła, a nie w kolejce ticketów
  • Zalety:Zasięg runtime jest prawdziwy, a nie tylko postura — sensor eBPF Runtime Sensor wykrywa i blokuje próby eksploitacji oraz lateral movement w toku, a agent Blue automatyzuje threat hunting i dochodzenia dla zespołów SecOps

Wady

  • Wady:Brak jakichkolwiek opublikowanych cen — każda licencja to indywidualna wycena skalowana workloadami, aktywnymi deweloperami, wolumenem logów lub liczbą sensorów, więc koszty są nieprzejrzyste do momentu rozmowy ze sprzedażą i mogą rosnąć nieprzewidywalnie wraz ze skalą użycia
  • Wady:Brak darmowego planu, wersji próbnej czy piaskownicy, a warunki zwrotów i anulowania nie są publikowane, więc nie możesz przetestować produktu we własnym środowisku przed podpisaniem umowy
  • Wady:Proces sprzedaży opiera się na demo i nawet małych kupujących kieruje przez rozmowę o zakresie, co frustruje zespoły samoobsługowe z ciasnym budżetem lub krótkim harmonogramem; pakiet Wiz Go Bundle pomaga MŚP, ale nadal wymaga wyceny
Najlepsze dla
  • CISO konsolidujących narzędzia punktowe, takie jak CSPM, CIEM i zarządzanie podatnościami, w jedną platformę
  • Zespołów bezpieczeństwa zarządzających środowiskami multi-cloud na AWS, Azure lub Google Cloud
  • Organizacji inżynierskich, które chcą otrzymywać poprawki bezpieczeństwa jako pull requesty, a nie tickety
Ta sekcja jest podsumowaniem. Szczegóły dotyczące funkcji, zastosowań, cen i recenzji znajdują się poniżej.

Czym jest Wiz?

Rozproszone narzędzia zmuszają Twój zespół bezpieczeństwa do gonienia tysięcy alertów bez pełnego obrazu. Wiz łączy kod, chmurę i runtime w jeden graf bezpieczeństwa. Możesz wyłapać realne ścieżki ataku, naprawiać ryzyka bezpośrednio w kodzie i szybciej reagować na zagrożenia — bez ręcznego składania ustaleń w całość.

Wiz to platforma bezpieczeństwa chmury oparta na AI, która chroni wszystko, co tworzysz i uruchamiasz w chmurze — od kodu po runtime. Jest przeznaczona dla zespołów bezpieczeństwa, CISO i organizacji inżynierskich, zwłaszcza tych działających w środowiskach multi-cloud lub szybko dostarczających z AI. Firma podaje, że korzysta z niej ponad 65% firm z Fortune 100, a 839 publicznych recenzji plasuje ją na 1.

miejscu w kategorii bezpieczeństwa chmury.

Czy warto wybrać Wiz?

Krótka wskazówka zakupowa przed porównaniem planów lub przejściem na stronę.

Wybierz, jeśli

  • Uruchamiasz workloady w więcej niż jednej chmurze i chcesz jednego, połączonego widoku
  • Wolisz naprawiać problemy w kodzie wcześnie, zamiast działać pospiesznie po wdrożeniu
  • Twoi deweloperzy i dział bezpieczeństwa potrzebują jednego, wspólnego i intuicyjnego pulpitu
  • Wdrażasz usługi AI i chcesz wglądu w modele, agentów i wystawione endpointy
  • Chcesz wdrożenia bez agentów, które nie generuje dużego obciążenia operacyjnego

Pomiń, jeśli

  • Kupujący samoobsługowi z ograniczonym budżetem — strona kieruje Cię na demo, a na stronie głównej nie ma żadnych cen
  • Zespoły chcące darmowego okresu próbnego lub piaskownicy przed rozmową z handlowcami; warunki wersji próbnej i zwrotów nie są publikowane
  • Organizacje z małym lub zerowym śladem chmurowym, ponieważ wartość zależy od workloadów chmurowych i AI do skanowania
  • Kupujący potrzebujący lekkiego narzędzia punktowego — Wiz to szeroka platforma, więc spodziewaj się rozmowy o zakresie i planu wdrożenia
  • Każdy, kto potrzebuje pełnych publicznych informacji o kosztach lub limitach z góry; szczegóły wymagają rozmowy ze sprzedażą

Następne kroki przed zakupem

  1. 1Sprawdź stronę cennika pod kątem opublikowanych informacji, a potem zaplanuj proces sprzedaży oparty na demo, ponieważ wyceny nie są podane
  2. 2Zinwentaryzuj swoich dostawców chmury, repozytoria, CI/CD i źródła tożsamości oraz potwierdź, że obejmują je integracje Wiz
  3. 3Wypróbuj darmową Cloud Security Assessment oferowaną na stronie Wiz, by najpierw ocenić swoją ekspozycję
  4. 4Przeczytaj linkowane recenzje użytkowników (839+) i porównaj Wiz z dwoma lub trzema alternatywnymi dostawcami CNAPP
  5. 5Zapytaj sprzedaż wprost o opcje wersji próbnej, warunki umowy i wsparcie przy wdrożeniu, zanim się zdecydujesz

Łatwość użycia

Sygnały wskazują na łatwe wdrożenie. Klienci opisują konfigurację bez agentów, która zajęła kilka minut, z widocznością środowiska w około godzinę. Recenzje wielokrotnie chwalą intuicyjny pulpit i responsywne wsparcie. Pamiętaj, że to relacje klientów, a nie nasze testy — a wdrożenia enterprise w wielu kontach nadal będą wymagać planowania.

Wiz Kluczowe funkcje

✨ Jeden graf dla kodu, chmury i runtime

Wiz łączy kod, chmurę, tożsamości, sieć i runtime w jeden graf bezpieczeństwa. Zamiast osobnych list z osobnych narzędzi widzisz, jak ryzyka się ze sobą łączą. Ten kontekst pomaga zespołowi wyłapać kilka problemów, które tworzą realne ścieżki ataku, by najpierw zająć się tym, co naprawdę ważne.

✨ Naprawiaj ryzyka tam, gdzie zaczynają się: w kodzie

Gdy Wiz znajdzie problem, nie tylko go oznacza. Korzystając z kontekstu grafu i mapowania własności, agent Wiz Green zamienia ustalenia w poprawki i otwiera pull requesty. Dla każdego problemu:

  • Znajduje właściwe miejsce na poprawkę
  • Przypisuje właściwego właściciela (zespół, repo lub usługę)
  • Generuje gotowe poprawki kodu i infrastruktury

✨ Wyłapuj ataki, gdy się dzieją

Wiz Defend dodaje ochronę runtime i wykrywanie zagrożeń. Sensor eBPF Runtime Sensor w połączeniu z analizą logów chmury i SaaS wykrywa realne próby eksploitacji i może blokować lateral movement w toku. Agent Wiz Blue automatyzuje threat hunting i dochodzenia, więc Twój zespół SecOps szybciej weryfikuje i priorytetyzuje prawdziwe zagrożenia.

🤖 Bezpieczeństwo zaprojektowane dla workloadów AI

Jeśli wdrażasz AI, Wiz nieprzerwanie odkrywa modele AI, agentów, serwery MCP i usługi w chmurze i SaaS. Oznacza ryzyka specyficzne dla AI, takie jak wystawione endpointy i luki w guardrailach, łączy kontekst między infrastrukturą, tożsamością i danymi oraz obserwuje runtime pod kątem zagrożeń, takich jak ekspozycja danych wrażliwych czy złośliwe działania agentów.

✨ Znajdź ścieżki ataku, nie tylko alerty

Analiza ścieżek ataku mapuje, jak atakujący mógłby faktycznie poruszać się w Twoim środowisku. Wiz skanuje zasoby osiągalne z zewnątrz, modeluje lateral movement i eskalację uprawnień oraz dodaje intel z Threat Research. Jeden CTO klienta raportuje ignorowanie około 90% szumu, by skupić się na prawdziwych ścieżkach włamania.

Przypadki użycia

🎯 Priorytetyzuj alerty według realnych ścieżek ataku

Twoja kolejka jest pełna, ale niewiele ustaleń jest faktycznie wykorzystywalnych. Analiza ścieżek ataku pokazuje, jak atakujący mógłby realnie poruszać się w Twojej chmurze. Jeden CTO klienta ignoruje około 90% szumu, by zajmować się prawdziwymi ścieżkami włamania.

Oczekiwany efekt: czas spędzony na problemach, które naprawdę mogą doprowadzić do włamania.

🔧 Naprawiaj ryzyka w kodzie, nie w ticketach

Gdy Wiz oznacza ryzyko, wskazuje właściwe miejsce na poprawkę i zespół, który za nią odpowiada. Agent Green może nawet otworzyć pull request z poprawką. Oczekiwany efekt: problemy są łatane u źródła, zanim trafią na produkcję.

🤖 Chroń modele i agentów AI

Wydajesz funkcje AI? Wiz odkrywa modele AI, agentów i serwery MCP w chmurze i SaaS, a potem oznacza wystawione endpointy i ryzyka danych wrażliwych. Obserwuje też runtime pod kątem zagrożeń, takich jak ekspozycja danych czy złośliwe działania agentów.

Oczekiwany efekt: adopcja AI bez martwego punktu.

🛡️ Wyłapuj ataki, gdy się dzieją

Zespoły SecOps automatyzują threat hunting i dochodzenia z agentem Blue, a sensor eBPF runtime wykrywa i blokuje próby eksploitacji oraz lateral movement w toku. Oczekiwany efekt: reakcja z prędkością maszyny, z pełnym kontekstem rodowodu dla każdego dochodzenia.

Wiz cennik

  • Planów: 3

Wiz nie publikuje cen: wycena indywidualna (kontakt z działem sprzedaży).

stronie cennika Wiz

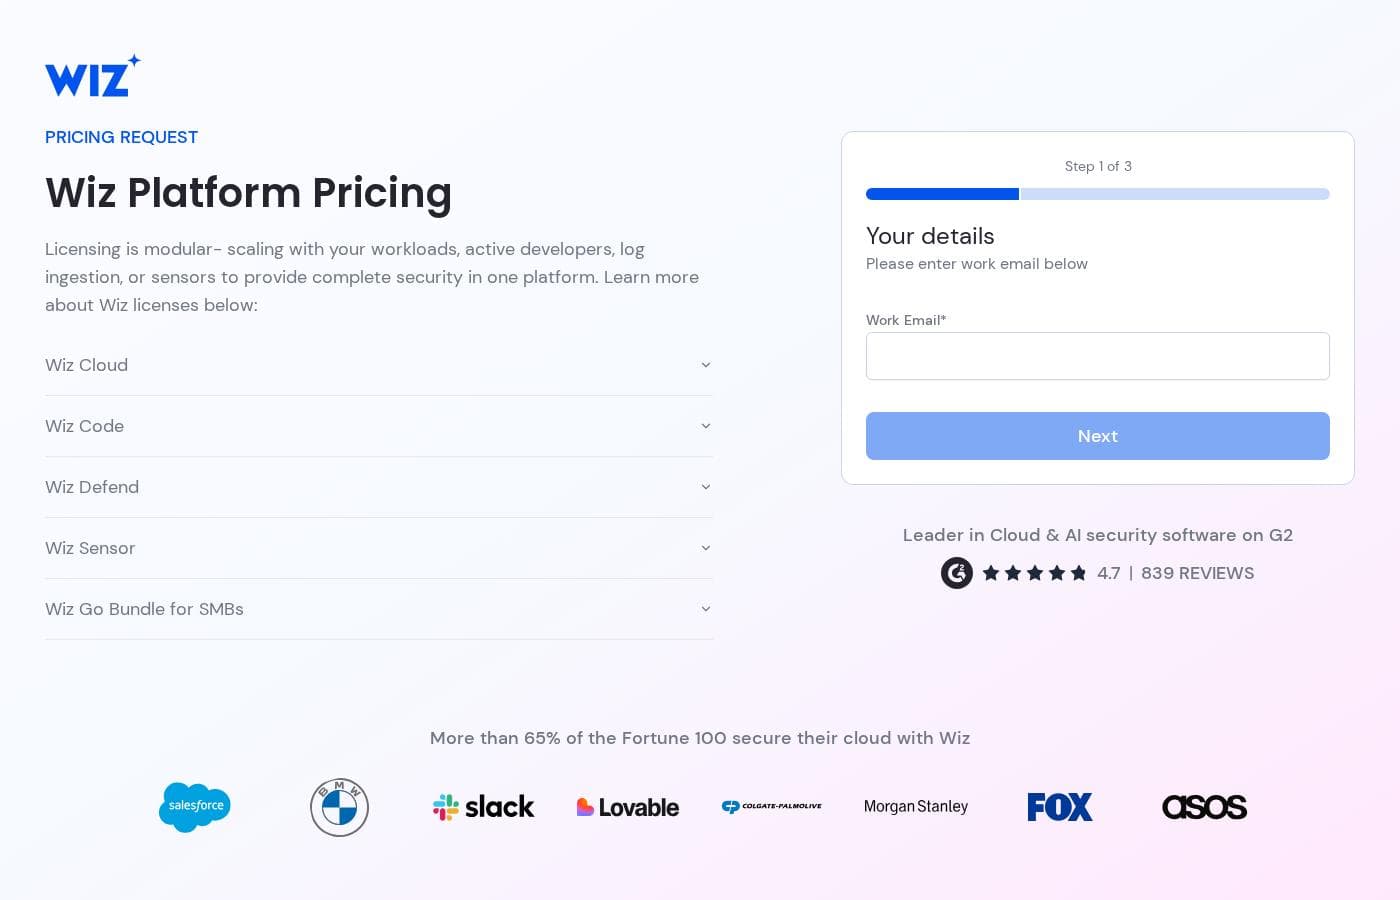
Zrzut ekranu cennika WizZobacz zrzut ekranu cennika
PlanMiesięcznieRocznieZawiera
Wiz One
Zobacz stronę dostawcy
Unified offering; custom quote required
Wiz Go
Zobacz stronę dostawcy
Custom quote required
A la Carte
Zobacz stronę dostawcy
Tailored options to meet exact needs; custom quote required

Historia cen

Śledzimy ceny od 9 wrz 2026. Na razie bez zmian.

Zakres cen: Wycena indywidualna

Uwagi do cennika

Wiz nie publikuje stałych cen; cennik dostępny jest na życzenie, w formie indywidualnej wyceny. Licencjonowanie jest modułowe i skaluje się z liczbą workloadów, aktywnych deweloperów, wolumenem logów lub liczbą sensorów.

Wiz nie publikuje stałych cen. Sprzedaje modułowe licencje wyceniane indywidualnie — Wiz Cloud, Wiz Code, Wiz Defend, Wiz Sensor oraz pakiet Wiz Go Bundle dla MŚP — które skalują się z tym, czego faktycznie używasz.

Oto, co obejmuje każda licencja, żebyś wiedział, o co pytać przy zamawianiu wyceny.

Wiz Cloud

Inne funkcje: zapobieganie ryzyku w chmurze i AI, ochrona każdej aplikacji od infrastruktury po dane, licencjonowanie skaluje się z Twoimi workloadami

Wybierz Wiz Cloud, jeśli Twoim głównym celem jest ochrona aplikacji uruchamianych w chmurze. Łączy infrastrukturę, tożsamości i dane, więc widzisz realne ryzyko, a nie tylko surowe alerty. Twoja wycena rośnie wraz z liczbą podłączonych workloadów.

Wiz Code

Inne funkcje: zabezpiecza rozwój od IDE po CI/CD i wdrożenie, pomaga naprawiać problemy u źródła, w kodzie, licencjonowanie skaluje się z aktywnymi deweloperami

Ta licencja pasuje organizacjom z dużym naciskiem na inżynierię. Ponieważ cena zależy od liczby aktywnych deweloperów, szybko rosnące zespoły powinny uwzględnić zatrudnienie w budżecie. Jeśli większość Twojego ryzyka zaczyna się w kodzie, zacznij tutaj.

Wiz Defend

Inne funkcje: ochrona runtime i wykrywanie zagrożeń, zaprojektowane na erę chmury i AI, działa z danymi z sensorów i analizą logów chmury/SaaS, by wykrywać realne ataki

Wiz Defend jest dla zespołów operacji bezpieczeństwa, które muszą wychwytywać i blokować ataki w trakcie. Narzędzia postury pokazują, gdzie jesteś podatny; ten reaguje w czasie rzeczywistym. Dobrze uzupełnia zestaw od kodu do chmury.

Wiz Sensor

Inne funkcje: licencja na sensor runtime, powiązana z Wiz eBPF Runtime Sensor, skaluje się z liczbą wdrożonych sensorów

Sensory dostarczają Wiz głębokie sygnały runtime, a ta licencja skaluje się z ich liczbą. Naturalnie łączy się z Wiz Defend, ponieważ wykrywanie w runtime opiera się na danych z sensorów. Większe floty powinny się spodziewać, że ta pozycja będzie miała realny ciężar w wycenie.

Wiz Go Bundle dla MŚP

Dla kogo: małe i średnie firmy Inne funkcje: jeden pakiet, dostosowany do mniejszych zespołów

Mniejsze firmy często nie chcą składać licencji kawałek po kawałku. Pakiet Wiz Go Bundle zbiera wszystko za Ciebie w jednym. Jeśli jesteś MŚP i chcesz podstawowej ochrony Wiz bez ciężkiego procesu zakupowego, zapytaj o tę opcję.

Na stronie cennika nie ma mowy o darmowym planie, wersji próbnej ani polityce zwrotów. Zamówienie wyceny to formularz z trzech kroków, który zaczyna się od Twojego służbowego adresu e-mail, a z e-maili marketingowych możesz zrezygnować w każdej chwili. Ponieważ liczby pozostają nieznane do rozmowy ze sprzedażą, potwierdź limity licencji i warunki odnowienia z Wiz, zanim się zdecydujesz.
Powiadom mnie, gdy Wiz zmieni cenę

Jeden e-mail, gdy wykryjemy zmianę na stronie cennika dostawcy. Bez newslettera i promocji. Rezygnacja jednym kliknięciem.

Recenzje użytkowników

Brak recenzji.

Napisz recenzję

Napisz recenzję dla Wiz
0/100 znaków
0/2000 znaków

Dlaczego używać Wiz?

Większość narzędzi do bezpieczeństwa chmury daje Ci listę. Wiz daje Ci mapę. Jego graf bezpieczeństwa łączy kod, chmurę, tożsamości, sieć i runtime, więc Twój zespół widzi, jak ryzyka się ze sobą łączą — a nie tylko gdzie występują.

  • Przetnij szum alertów. Analiza ścieżek ataku pokazuje, jak atakujący mógłby faktycznie się poruszać. Jeden CTO klienta mówi, że jego zespół ignoruje około 90% szumu, by skupić się na prawdziwych ścieżkach włamania.
  • Naprawiaj ryzyka tam, gdzie zaczynają się. Agent Wiz Green zamienia ustalenia w poprawki kodu i automatycznie otwiera pull requesty.
  • Reaguj z prędkością maszyny. Agent Blue automatyzuje threat hunting, a sensor runtime wykrywa i blokuje próby eksploitacji w toku.
  • Zapewnij ochronę przed ryzykiem specyficznym dla AI. Wiz odkrywa modele AI, agentów i wystawione endpointy w chmurze i SaaS, a potem obserwuje zagrożenia runtime, takie jak ekspozycja danych.
  • Szybko zyskaj wartość. Klienci opisują konfigurację bez agentów w kilka minut i widoczność środowiska w ciągu godziny, bez drogich usług profesjonalnych.
  • Kupuj z pewnością. Wiz ma ocenę 4,7/5 w ponad 839 recenzjach, a Forrester (Q1 2026) i IDC (2025) nazywają go liderem CNAPP.

Alternatywy dla Wiz

Inne narzędzia w kategorii Zarządzana usługa bezpieczeństwa

Zobacz wszystkie narzędzia Zarządzana usługa bezpieczeństwa
ThreatDown

ThreatDown

Managed Security Service4.2/5

Bezpieczeństwo endpointów dla firm z wykrywaniem opartym na AI i całodobową reakcją zarządzaną, wszystko w jednej konsoli.

Druva

Druva

Managed Security Service3.9/5

W pełni zarządzany backup w chmurze i odporność na cyberzagrożenia — bez sprzętu

AFTRDRK

AFTRDRK

Managed Security Service3.5/5

Wywiad o zagrożeniach z prywatnych źródeł, do których publiczne kanały nie mają dostępu.

Wiz: najczęstsze pytania

Z jakimi narzędziami i chmurami integruje się Wiz?

Wiz łączy się z głównymi dostawcami chmury, takimi jak AWS, Azure i Google Cloud, a także z Twoimi repozytoriami, pipeline'ami CI/CD i źródłami tożsamości. Pełną listę znajdziesz na stronie integracji Wiz i w dokumentacji pod adresem docs.wiz.io, zanim kupisz.

Czy Wiz jest wyceniany per stanowisko czy według zużycia?

Według zużycia, nie per stanowisko. Każda licencja skaluje się z inną jednostką: workloadami dla Wiz Cloud, aktywnymi deweloperami dla Wiz Code, wolumenem logów dla Wiz Defend i wdrożonymi sensorami dla Wiz Sensor.

Czy mogę przetestować Wiz przed otrzymaniem wyceny?

Wiz nie podaje darmowego okresu próbnego, ale możesz uruchomić jego darmową Cloud Security Assessment na stronie, by ocenić swoją ekspozycję. Możesz też umówić demo, by zobaczyć platformę, zanim zaczną się rozmowy handlowe.

Jakie są warunki anulowania i zwrotów w Wiz?

Strona cennika nie publikuje warunków zwrotów ani anulowania. Ponieważ umowy są wyceniane indywidualnie, poproś Wiz o pisemne potwierdzenie długości umowy, odnowienia i warunków wypowiedzenia, zanim podpiszesz.

Gotowy, aby wypróbować Wiz? Zobacz oficjalną stronę lub cennik.

Reprezentujesz Wiz? Przejmij ten wpis · Pobierz odznakę