ThreatDown

Recenzja ThreatDown

Bezpieczeństwo endpointów dla firm z wykrywaniem opartym na AI i całodobową reakcją zarządzaną, wszystko w jednej konsoli.

Autor: Ciroapp Editorial Team · Zaktualizowano 17 wrz 2026

Prowizja możliwa bez dodatkowych kosztów

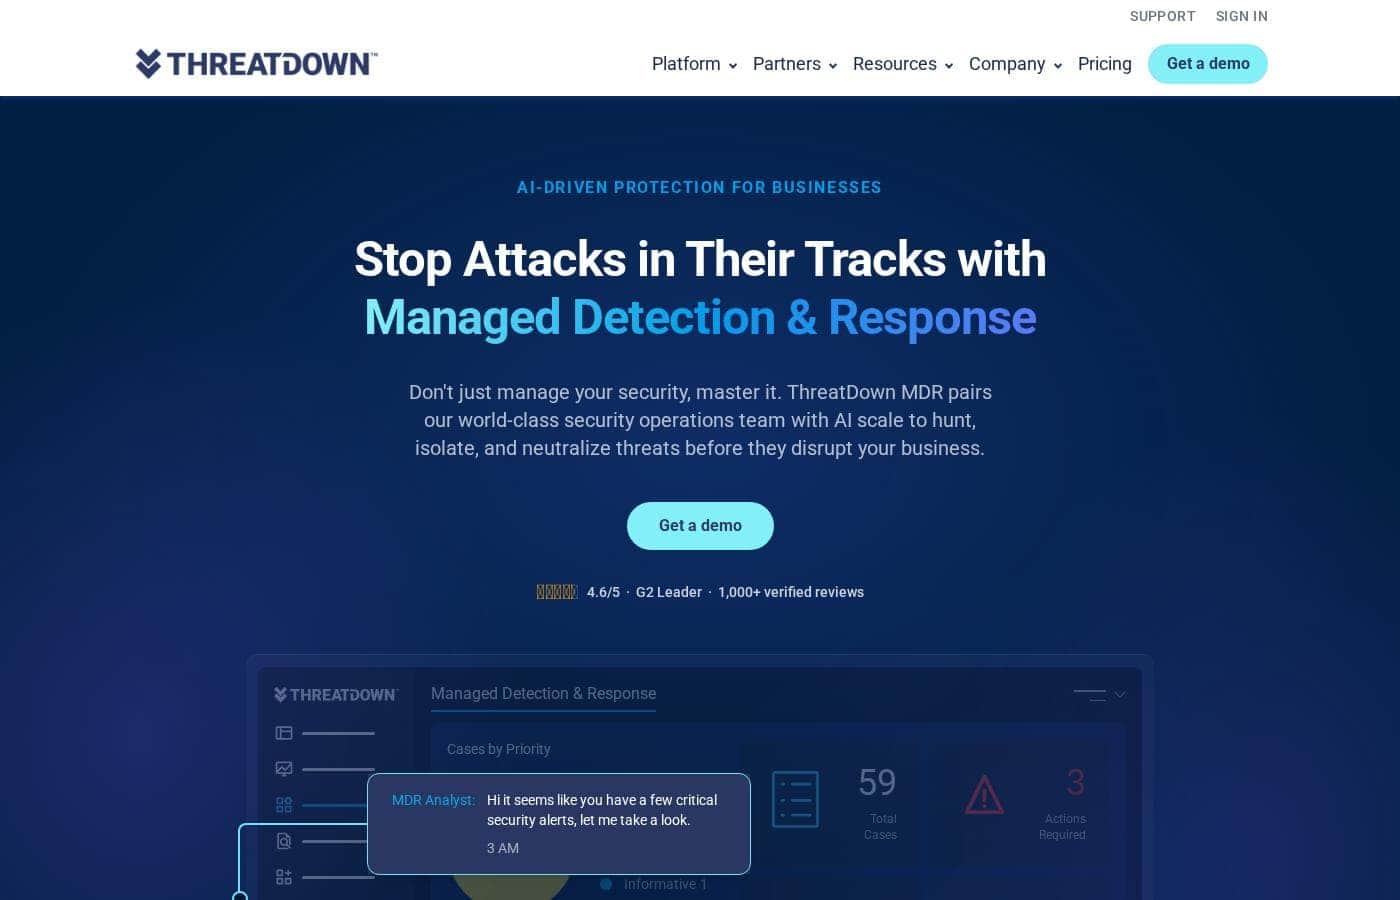
Zrzut ekranu strony głównej ThreatDown

W skrócie

Szybki przegląd ThreatDown: ocena, podsumowanie cen, kluczowe funkcje i najważniejsze informacje.
Strona dostawcy sprawdzona 13 paź 2026

Wynik Ciroapp

4.2/ 5

Zalety

  • Zalety:MDR 24/7 jest już w planie Elite (495 USD/rok) z ludzkimi analitykami, którzy monitorują, badają, izolują i usuwają zagrożenia — udokumentowany incydent o 3 w nocy został rozwiązany w około 20 minut
  • Zalety:Jeden lekki agent obejmuje EDR, wykrywanie zagrożeń tożsamości, zarządzanie poprawkami i bezpieczeństwo poczty przez konsolę Nebula, ograniczając rozproszenie narzędzi w małych zespołach
  • Zalety:Szybkie wdrożenie potwierdza realne studium przypadku — jeden klient zainstalował agenta na ponad 1000 serwerach w pięć minut, a jednoosobowy kierownik IT zarządza 150 endpointami, oszczędzając 40 godzin miesięcznie

Wady

  • Wady:Brak wzmianki o darmowym okresie próbnym lub gwarancji zwrotu pieniędzy gdziekolwiek na stronie — przed podjęciem decyzji możesz jedynie poprosić o demo lub przejść przez resellera
  • Wady:Ceny skalują się z liczbą urządzeń i okresem umowy, więc podane kwoty 345–745 USD/rok to wartości bazowe per urządzenie wymagające indywidualnej wyceny, by poznać rzeczywiste sumy
  • Wady:Szczegółowe wymagania systemowe i specyfikacje środowiska nie są widoczne na głównej stronie, co zmusza kupujących do kontaktu ze sprzedażą po wymagania techniczne
Najlepsze dla
  • Niewielkie zespoły IT potrzebujące mocnej ochrony bez centrum operacji bezpieczeństwa
  • Firmy chcące całodobowej ochrony przed zagrożeniami bez zatrudniania analityków
  • MSP zarządzający bezpieczeństwem w wielu lokalizacjach klientów przez OneView
Ta sekcja jest podsumowaniem. Szczegóły dotyczące funkcji, zastosowań, cen i recenzji znajdują się poniżej.

Czym jest ThreatDown?

Małe zespoły bezpieczeństwa nie mogą obserwować alertów całą dobę, ale atakujący pracują nocą i w weekendy. ThreatDown wypełnia tę lukę dzięki całodobowemu zarządzanemu wykrywaniu i reagowaniu, przetwarzaniu zagrożeń opartemu na AI oraz jednemu lekkiego agentowi instalującemu się w minuty. Efekt: zagrożenia są obsługiwane, zanim zepsują Ci poranek.

ThreatDown to platforma bezpieczeństwa endpointów dla firm od zespołu stojącego za Malwarebytes. Łączy EDR, wykrywanie zagrożeń tożsamości, zarządzanie podatnościami i poprawkami, bezpieczeństwo poczty oraz filtrowanie DNS w jednej konsoli o nazwie Nebula. Dostawcy MSP uzyskują widok wielu lokalizacji przez OneView.

Opcjonalny MDR 24/7 dodaje zespół operacji bezpieczeństwa, który wyszukuje, izoluje i usuwa zagrożenia za Ciebie. Rozwiązanie jest stworzone dla zespołów IT i dostawców usług zarządzanych chroniących endpointy firmowe.

Czy warto wybrać ThreatDown?

Krótka wskazówka zakupowa przed porównaniem planów lub przejściem na stronę.

Wybierz, jeśli

  • Jednoosobowe lub małe zespoły IT — cytowane studium przypadku pokazuje jednego administratora obsługującego 150 endpointów
  • Organizacje non-profit i średnie firmy chcące nadzoru MDR, jak non-profit z 320 endpointami przedstawiony na stronie
  • Firmy zaniepokojone atakami generowanymi przez AI i zagrożeniami po godzinach pracy
  • Zespoły chcące poprawek, filtrowania DNS i bezpieczeństwa poczty w pakiecie z ochroną endpointów
  • MSP potrzebujący scentralizowanego wglądu w lokalizacje klientów

Pomiń, jeśli

  • Użytkownicy domowi lub osoby prywatne — linia produktów, cennik i komunikacja są wyraźnie ukierunkowane na firmy
  • Kupujący oczekujący przejrzystych cen samoobsługowych — strona nakłania do demo i indywidualnych wycen, a warunki umowy nie są widoczne na stronie głównej
  • Organizacje niechętnie oddające zewnętrznym analitykom uprawnienia do izolowania i usuwania zagrożeń na swoich endpointach
  • Zespoły potrzebujące szczegółowych wymagań systemowych lub środowiskowych z góry — te informacje nie są widoczne na głównej stronie
  • Budżety, w których koszty MDR per urządzenie w dużych flotach wymagają starannej wyceny przed zobowiązaniem

Następne kroki przed zakupem

  1. 1Odwiedź stronę cennika i poproś o indywidualną wycenę, ponieważ dokładne ceny i warunki umowy nie są widoczne na stronie głównej
  2. 2Poproś o demo konsoli Nebula, by potwierdzić, że workflow pasuje do Twojego zespołu, zanim podejmiesz decyzję
  3. 3Określ, których modułów faktycznie potrzebujesz — EDR, ITDR, zarządzanie poprawkami, bezpieczeństwo poczty — by uczciwie porównać poziomy
  4. 4MSP powinni osobno zapoznać się z platformą OneView i szczegółami programu partnerskiego
  5. 5Przeczytaj opis usługi MDR i warunki usług zarządzanych, oba dostępne w stopce strony, zanim zgodzisz się na reagowanie prowadzone przez analityków

Łatwość użycia

Sygnały wskazują na łatwe wdrożenie. ThreatDown deklaruje instalację w minuty i natychmiastowe działanie, a jego studia przypadków przedstawiają jednoosobowe zespoły IT zarządzające 150–320 endpointami. Potwierdzają to dedykowane konsole Nebula i OneView, portale wsparcia oraz odznaka G2 za jakość wsparcia korporacyjnego.

ThreatDown Kluczowe funkcje

🛡️ Całodobowy MDR, który pracuje, gdy Ty śpisz

Nie trać snu przez ataki po godzinach. ThreatDown MDR łączy całodobowy zespół operacji bezpieczeństwa ze skalą AI, by wyszukiwać, izolować i neutralizować zagrożenia w nocy. Przedstawiona oś incydentu pokazuje analityka, który bada, izoluje i usuwa alert z godziny 3 w nocy w ciągu 20 minut.

Rozwiązanie jest stworzone dla zespołów, które nie mogą zapewnić nocnej obsady.

✨ Jeden agent, jedna konsola, jeden operator

Zarządzaj wszystkim z jednego miejsca. Jeden lekki agent obejmuje EDR, wykrywanie zagrożeń tożsamości, zarządzanie podatnościami i poprawkami oraz bezpieczeństwo poczty, a wszystko to przez konsolę Nebula. MSP uzyskują OneView do scentralizowanego wglądu w lokalizacje klientów.

Konfiguracja jest zaprojektowana tak, by jedna osoba mogła zarządzać wszystkim.

✨ Warstwowa obrona od wejścia po skutki

ThreatDown nakłada cztery warstwy obrony — Prevention, Pre-Delivery, Pre-Execution i Post-Execution — dzięki czemu ataki są zatrzymywane od wejścia po skutki:

  • Prevention wzmacnia obwód dzięki filtrowaniu DNS, bezpieczeństwu poczty, poprawkom i zarządzaniu zaporą.
  • Pre-execution uczenie maszynowe i wykrywanie ransomware zatrzymują złośliwy kod, zanim się uruchomi.
  • Narzędzia Post-execution, takie jak izolacja endpointów i ransomware rollback, szybko przywracają środowisko do normy.

✨ AI stworzone do ataków ery AI

Przetwarzanie zagrożeń oparte na AI w ThreatDown sprosta bezprecedensowej skali ataków generowanych przez AI, analizując, klasyfikując i reagując w tempie maszynowym. Platforma czerpie z blisko dwóch dekad badań nad uczeniem maszynowym z dorobku Malwarebytes i została zaprojektowana, by wyłapywać zagrożenia zero-day, które inni przeoczają. ThreatDown AI daje też wskazówki w prostym języku, więc alerty mają sens bez dyplomu z bezpieczeństwa.

✨ Instalacja w minuty, ochrona od razu

Nie potrzebujesz dużego projektu wdrożeniowego. ThreatDown instaluje się w minuty i działa od razu, bez konieczności niestandardowej konfiguracji, by osiągnąć podstawową ochronę. Jeden klient wdrożył agenta na ponad 1000 serwerach w pięć minut.

To realna wygrana, gdy Twój zespół jest mały, a czasu mało.

Przypadki użycia

🌙 Zatrzymywanie ataków, które zdarzają się nocą

Twój zespół nie może obserwować alertów o 3 w nocy, ale atakujący wtedy pracują. Całodobowi analitycy MDR w ThreatDown badają, izolują i usuwają zagrożenia, gdy śpisz. Jeden realny incydent trwał od wykrycia o 2:56 do rozwiązania o 3:20.

Oczekiwany efekt: Zaczynasz dzień z czystą konsolą, a nie kryzysem.

🧑‍💻 Jedna osoba chroniąca ponad 150 endpointów

Jednoosobowy kierownik IT w Group Tyre zabezpiecza 150 endpointów i oszczędza 40 godzin miesięcznie. EDR, poprawki i bezpieczeństwo poczty działają z jednego agenta i jednej konsoli, więc jedna osoba może obsłużyć wszystko.

Oczekiwany efekt: Jeden skonsolidowany widok aktywności endpointów, poczty i sieci.

🏢 MSP obserwujący wszystkie lokalizacje klientów jednocześnie

Dostawcy usług zarządzanych używają OneView, by widzieć i zarządzać bezpieczeństwem każdego klienta z jednej konsoli. Wdrożenie też przebiega szybko — jeden klient wdrożył agenta na ponad 1000 serwerach w pięć minut.

Oczekiwany efekt: Scentralizowany wgląd w wiele lokalizacji bez dodatkowych etatów.

Wskazówka: Przed wyceną dla klientów zapoznaj się z programem partnerskim i dokumentacją OneView.

🛡️ Zapobieganie ransomware i szybki powrót do normy

Zarządzanie poprawkami i ocena podatności najpierw zmniejszają powierzchnię ataku. Filtrowanie DNS i poczty blokuje typowe punkty wejścia. Jeśli ransomware mimo to się pojawi, rollback przywróci zaszyfrowane pliki do 7 dni po ataku.

Oczekiwany efekt: Mniej dróg wejścia dla atakujących i droga powrotu, gdy coś się prześlizgnie.

ThreatDown cennik

Ceny jeszcze niesprawdzone — zobacz stronę dostawcy.

stronie cennika ThreatDown

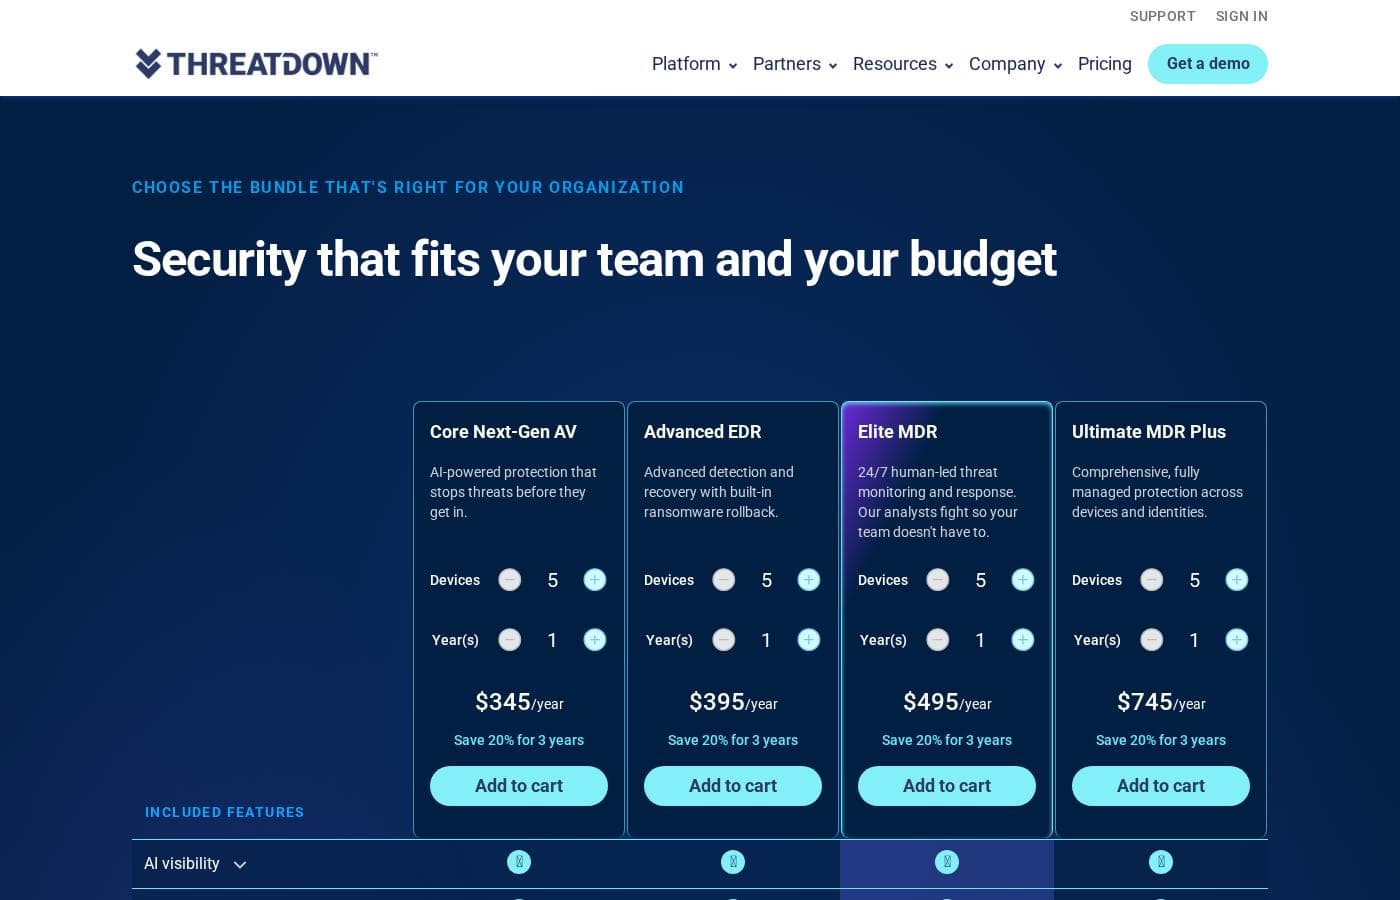
Zrzut ekranu cennika ThreatDownZobacz zrzut ekranu cennika

Historia cen

Śledzimy ceny od 1 paź 2026. Na razie bez zmian.

Zakres cen: 345–745 USD/rok

Uwagi do cennika

ThreatDown oferuje cztery roczne pakiety bezpieczeństwa endpointów: Core Next-Gen AV za 345 USD/rok, Advanced EDR za 395 USD/rok, Elite MDR za 495 USD/rok i Ultimate MDR Plus za 745 USD/rok. Ceny skalują się z liczbą urządzeń, a trzyletnie zobowiązanie daje 20% oszczędności.

ThreatDown kosztuje od 345 do 745 USD rocznie i oferuje cztery plany: Core Next-Gen AV za 345 USD/rok, Advanced EDR za 395 USD/rok, Elite MDR za 495 USD/rok i Ultimate MDR Plus za 745 USD/rok.

Wszystkie pakiety rozliczane są rocznie. Możesz dostosować liczbę urządzeń i lat przy kasie, a trzyletnia umowa daje 20% oszczędności.

Core Next-Gen AV

Cena: 345 USD/rok Dla kogo: Zespoły chcące solidnej podstawowej ochrony przed malware bez usług zarządzanych Inne funkcje:

  • Next-gen antywirus oparty na AI
  • Ransomware rollback do 7 dni po ataku
  • Kontrola urządzeń, blokada aplikacji i ocena podatności
  • Ochrona przed phishingiem w przeglądarce i widoczność AI

Core to punkt wyjścia. Zatrzymuje znane i nieznane zagrożenia, zanim się uruchomią, i daje automatyczne usuwanie incydentów, gdy coś się prześlizgnie. Wybierz go, jeśli Twój zespół zajmuje się bezpieczeństwem samodzielnie i chce po prostu niezawodnej ochrony z wbudowanymi narzędziami odzyskiwania.

Advanced EDR

Cena: 395 USD/rok Dla kogo: Zespoły IT chcące głębszego wykrywania, badania i możliwości odzyskiwania Inne funkcje:

  • Wykrywanie i reagowanie na endpointach (EDR)
  • Zarządzanie poprawkami i zaporą opartą na hoście
  • Szyfrowanie dysków dla stacji roboczych Windows
  • Zarządzane polowanie na zagrożenia

Advanced rozszerza Core o narzędzia do wykrywania podejrzanych zachowań i szybkiej reakcji. Ransomware rollback jest wliczony, więc zaszyfrowane pliki można przywrócić do 7 dni po ataku. Wybierz ten poziom, jeśli masz w zespole kogoś, kto przegląda alerty i na nie reaguje.

Elite MDR

Cena: 495 USD/rok Dla kogo: Zespoły bez całodobowego personelu bezpieczeństwa Inne funkcje:

  • Zarządzane wykrywanie i reagowanie (MDR) 24x7x365
  • Monitorowanie, badanie i usuwanie zagrożeń prowadzone przez ludzi
  • ThreatDown AI ze wskazówkami w prostym języku
  • Oznaczony jako Najpopularniejszy na stronie cennika

To najpopularniejszy plan ThreatDown i łatwo zrozumieć dlaczego. Eksperccy analitycy czuwają nad Twoim środowiskiem, gdy śpisz, więc ataki są obsługiwane w nocy, a nie w poniedziałkowy poranek. Jeśli nie możesz zapewnić całodobowej obsady operacji bezpieczeństwa, ten poziom robi to za Ciebie. 🛡️

Ultimate MDR Plus

Cena: 745 USD/rok Dla kogo: Organizacje chcące w pełni zarządzanej ochrony urządzeń i tożsamości Inne funkcje:

  • MDR Plus z usuwaniem malware, analizą przyczyn źródłowych i opublikowanym SLA
  • Wykrywanie i reagowanie na zagrożenia tożsamości (ITDR) wliczone
  • Premium Support wliczony, z szybszymi SLA i dedykowanym zasobem technicznym
  • Wywiad zagrożeń i monitorowanie ekspozycji w dark webie

Ultimate to kompletny pakiet. Ataki oparte na tożsamości są objęte ochroną, a korzyści wsparcia, które na niższych poziomach są płatnymi dodatkami, tutaj są standardem. Sprawdzi się dla zespołów chcących jednego dostawcy obsługującego endpointy, tożsamości i sprzątanie po incydentach od początku do końca.

Kilka rzeczy, które warto wiedzieć przed zakupem. Strona nie wspomina o darmowym okresie próbnym ani gwarancji zwrotu pieniędzy, ale możesz poprosić o demo przed podjęciem decyzji. Dodatki takie jak filtrowanie DNS, bezpieczeństwo poczty, ochrona serwerów i bezpieczeństwo mobilne są dostępne w każdym planie, a zakup można też przeprowadzić przez resellera lub partnera MSP. Ponieważ ceny zależą od liczby urządzeń i długości okresu, potwierdź ostateczną sumę przy kasie.
Powiadom mnie, gdy ThreatDown zmieni cenę

Jeden e-mail, gdy wykryjemy zmianę na stronie cennika dostawcy. Bez newslettera i promocji. Rezygnacja jednym kliknięciem.

Recenzje użytkowników

Brak recenzji.

Napisz recenzję

Napisz recenzję dla ThreatDown
0/100 znaków
0/2000 znaków

Dlaczego używać ThreatDown?

Wybór oprogramowania zabezpieczającego zwykle oznacza kompromis między głębią a prostotą. ThreatDown twierdzi, że nie musisz wybierać. Na podstawie opublikowanych materiałów firmy oto, czym się wyróżnia:

  • Niezależna weryfikacja, którą możesz sprawdzić. ThreatDown zgłasza zdobywanie certyfikatów MRG Effitas z roku na rok i został uznany za Produkt Roku. Jego opublikowany wykres porównawczy umieszcza go na pierwszym miejscu, przed Bitdefender, Symantec, ESET i Microsoft.
  • Dowody od prawdziwych klientów. Strona pokazuje ocenę 4,6/5 G2 Leader na podstawie ponad 1000 zweryfikowanych recenzji, a także studia przypadków z organizacji non-profit, firmy technologicznej i firmy dystrybucyjnej.
  • Mniej rozproszenia narzędzi. EDR, wykrywanie zagrożeń tożsamości, zarządzanie poprawkami i bezpieczeństwo poczty działają z jednego lekkiego agenta w jednej konsoli, zaprojektowanej tak, by jedna osoba mogła zarządzać wszystkim.
  • Całodobowa ochrona bez zatrudniania. MDR 24/7 łączy skalę AI z ludzkimi analitykami, którzy badają, izolują i usuwają zagrożenia. Na stronie wyceniono to na około 10 USD za urządzenie miesięcznie, wobec ponad 1 mln USD rocznie dla własnego SOC.
  • Szybka instalacja. Firma deklaruje, że instalacja trwa minuty i działa od razu. Jeden klient zgłosił wdrożenie na ponad 1000 serwerach w 5 minut.
  • Godziny odzyskane co tydzień. Cytowane wyniki obejmują ponad 5 godzin oszczędności tygodniowo w organizacji non-profit i 40 godzin miesięcznie zaoszczędzone przez jednoosobowy dział IT obsługujący 150 endpointów.

Alternatywy dla ThreatDown

Inne narzędzia w kategorii Zarządzana usługa bezpieczeństwa

Zobacz wszystkie narzędzia Zarządzana usługa bezpieczeństwa
Wiz

Wiz

Managed Security Service4.2/5

Bezpieczeństwo chmury, które łączy kod, chmurę i runtime w jeden graf.

Druva

Druva

Managed Security Service3.9/5

W pełni zarządzany backup w chmurze i odporność na cyberzagrożenia — bez sprzętu

AFTRDRK

AFTRDRK

Managed Security Service3.5/5

Wywiad o zagrożeniach z prywatnych źródeł, do których publiczne kanały nie mają dostępu.

ThreatDown: najczęstsze pytania

Czy ThreatDown oferuje darmowy okres próbny lub gwarancję zwrotu pieniędzy?

Strona cennika nie podaje informacji o darmowym okresie próbnym ani o polityce zwrotów. Możesz poprosić o demo przed zakupem lub zostać dopasowany do partnera-resellera lub MSP. Przed podjęciem decyzji zapoznaj się z warunkami usług zarządzanych.

Jakie systemy operacyjne chroni ThreatDown?

Strona cennika wskazuje obsługę Windows, macOS, Linux, ChromeOS, iOS i Android. Mobile Security rozszerza ochronę na urządzenia Chromebook, Android, iOS i iPadOS. Wymuszanie szyfrowania dysków dotyczy stacji roboczych Windows.

Jak zarządza się ThreatDown po wdrożeniu?

Wszystko działa z jednego lekkiego agenta w Nebula, konsoli single-tenant dla Twojej organizacji. Dostawcy MSP uzyskują scentralizowany wgląd w wiele lokalizacji dzięki OneView. Portale wsparcia dla obu konsoli znajdują się w menu Support na stronie.

Czy ThreatDown jest dostępny w językach innych niż angielski?

Tak. Strona oferuje pełne strony produktowe i cennik w językach angielskim, niemieckim, francuskim i hiszpańskim. Aby sprawdzić dostępność, godziny wsparcia lub lokalnych resellerów w Twoim regionie, skontaktuj się z działem sprzedaży lub skorzystaj z wyszukiwarki partnerów.

Gotowy, aby wypróbować ThreatDown? Zobacz oficjalną stronę lub cennik.

Reprezentujesz ThreatDown? Przejmij ten wpis · Pobierz odznakę