ThreatDown

ThreatDown review

Sicurezza endpoint per aziende con rilevamento AI e risposta gestita 24/7, tutto in un'unica console.

Di Ciroapp Editorial Team · Aggiornato 17 set 2026

Può essere applicata una commissione senza costi aggiuntivi

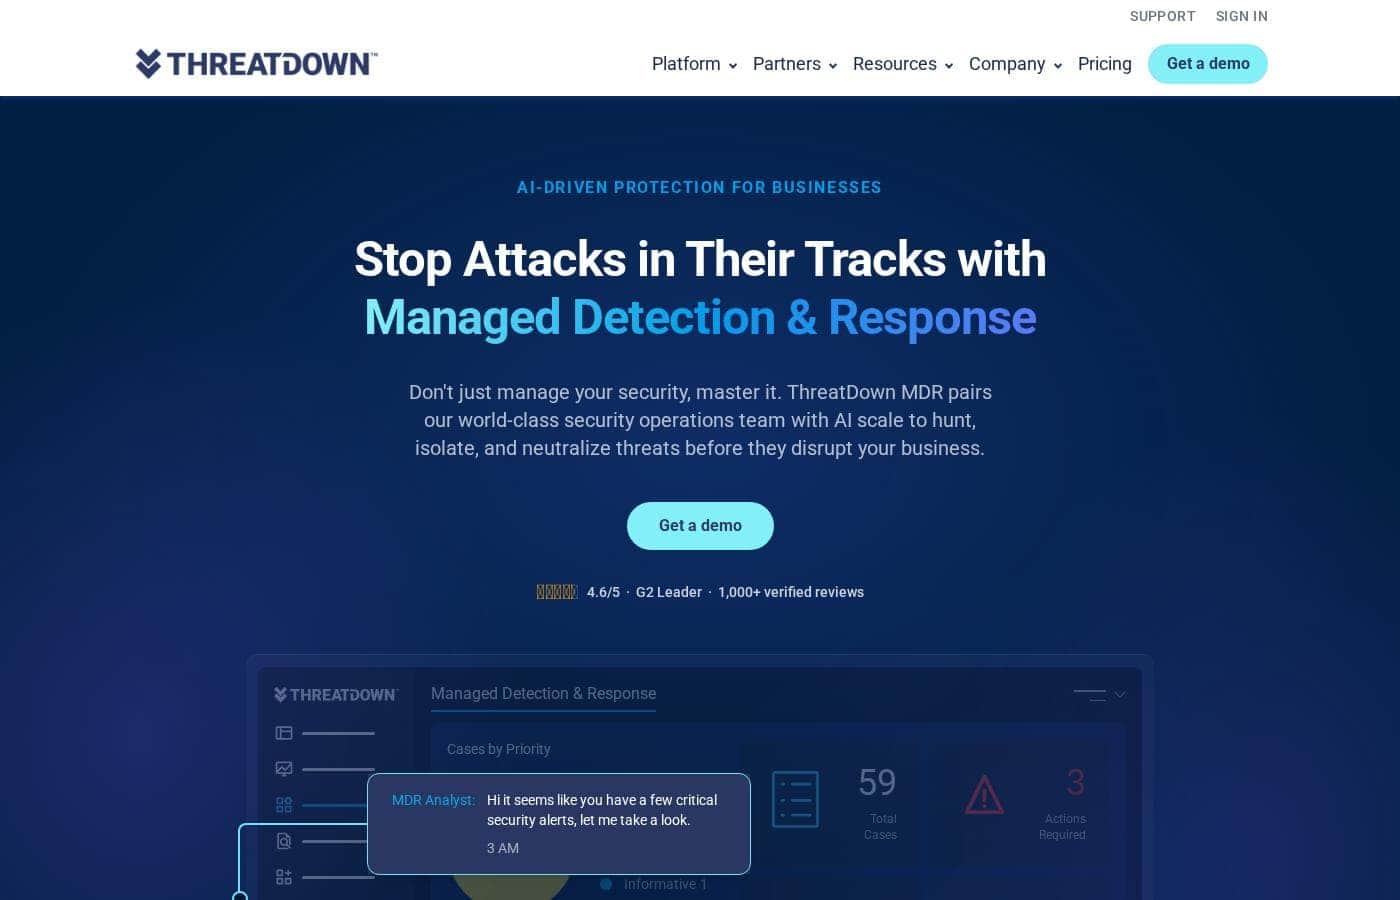
Screenshot della homepage di ThreatDown

In breve

Panoramica rapida di ThreatDown: valutazione, prezzi, funzionalità chiave e punti salienti.
Pagina del fornitore controllata il 13 ott 2026

Punteggio Ciroapp

4.2/ 5

Pro

  • Pro:Il MDR 24/7 è incluso dal piano Elite ($495/anno) con analisti umani che monitorano, indagano, isolano e bonificano le minacce — un incidente documentato alle 3 di notte è stato risolto in circa 20 minuti
  • Pro:Un unico agente leggero copre EDR, rilevamento delle minacce di identità, gestione delle patch e sicurezza della posta elettronica tramite la console Nebula, riducendo la frammentazione degli strumenti per i piccoli team
  • Pro:L'installazione rapida è confermata da un caso studio reale — un cliente ha installato l'agente su oltre 1.000 server in cinque minuti, e un responsabile IT da solo gestisce 150 endpoint risparmiando 40 ore al mese

Contro

  • Contro:Nessuna prova gratuita o garanzia di rimborso è menzionata da nessuna parte sul sito — puoi solo richiedere una demo o passare da un rivenditore prima di impegnarti
  • Contro:I prezzi scalano con il numero di dispositivi e la durata del contratto, quindi le cifre indicate di $345–$745/anno sono basi per dispositivo che richiedono un preventivo personalizzato per confermare i totali reali
  • Contro:Requisiti dettagliati dei sistemi operativi e specifiche dell'ambiente non sono visibili sul sito principale, costringendo gli acquirenti a contattare il reparto vendite per i prerequisiti tecnici
Ideale per
  • Team IT snelli che necessitano di una protezione solida senza un centro operativo di sicurezza
  • Aziende che vogliono copertura delle minacce 24/7 senza assumere analisti
  • MSP che gestiscono la sicurezza su più siti clienti tramite OneView
Questa sezione è un riepilogo. Più in basso trovi dettagli su funzionalità, casi d’uso, prezzi e recensioni.

Cos’è ThreatDown?

I piccoli team di sicurezza non possono sorvegliare gli avvisi 24 ore su 24, ma gli attaccanti lavorano di notte e nel weekend. ThreatDown colma questo divario con rilevamento e risposta gestiti 24/7, elaborazione delle minacce basata su AI e un unico agente leggero che si installa in pochi minuti. Il risultato: le minacce vengono gestite prima che rovinino la tua mattina.

ThreatDown è una piattaforma di sicurezza endpoint per aziende del team dietro Malwarebytes. Raggruppa EDR, rilevamento delle minacce di identità, gestione di vulnerabilità e patch, sicurezza della posta elettronica e filtraggio DNS in un'unica console chiamata Nebula. Gli MSP ottengono una vista multi-sito tramite OneView.

Il MDR 24/7 opzionale aggiunge un team di security operations che cerca, isola e corregge le minacce per te. È pensato per team IT e provider di servizi gestiti che proteggono gli endpoint aziendali.

Dovresti scegliere ThreatDown?

Guida rapida prima di confrontare i piani o visitare il sito.

Sceglilo se

  • Team IT di una persona o piccoli — un caso studio citato mostra un singolo amministratore che copre 150 endpoint
  • Non-profit e aziende di medie dimensioni che vogliono supervisione MDR, come la non-profit da 320 endpoint presentata sul sito
  • Aziende preoccupate per attacchi generati dall'AI e minacce fuori orario
  • Team che vogliono patch, filtraggio DNS e sicurezza della posta elettronica in bundle con la protezione endpoint
  • MSP che necessitano di visibilità centralizzata sui siti dei clienti

Evitalo se

  • Utenti domestici o privati — la linea di prodotti, i prezzi e i messaggi sono chiaramente orientati alle aziende
  • Acquirenti che vogliono prezzi trasparenti self-service — il sito spinge verso demo e preventivi personalizzati, e le condizioni contrattuali non sono elencate nella homepage
  • Organizzazioni non a loro agio con analisti terzi che isolano e bonificano i loro endpoint
  • Team che necessitano di requisiti dettagliati di sistema operativo o ambiente in anticipo — quei dettagli non sono visibili sul sito principale
  • Budget in cui i costi MDR per dispositivo su grandi flotte richiedono preventivi attenti prima dell'impegno

Prossimi passi prima di acquistare

  1. 1Visita la pagina dei prezzi e richiedi un preventivo personalizzato, poiché prezzi esatti e condizioni contrattuali non sono mostrati nella homepage
  2. 2Richiedi una demo della console Nebula per confermare che il flusso di lavoro si adatti al tuo team prima di impegnarti
  3. 3Definisci di quali moduli hai davvero bisogno — EDR, ITDR, gestione delle patch, sicurezza della posta elettronica — così confronti i piani in modo equo
  4. 4Gli MSP dovrebbero esaminare separatamente la piattaforma OneView e i dettagli del programma partner
  5. 5Leggi la descrizione del servizio MDR e i termini dei servizi gestiti, entrambi collegati nel footer del sito, prima di accettare una risposta guidata dagli analisti

Facilità d'uso

I segnali indicano un onboarding semplice. ThreatDown dichiara che si installa in pochi minuti e funziona subito, e i suoi casi studio presentano team IT di una sola persona che gestiscono da 150 a 320 endpoint. Console dedicate Nebula e OneView, portali di supporto e un badge G2 per la qualità del supporto aziendale confermano tutto questo.

ThreatDown Funzionalità chiave

🛡️ MDR 24 ore su 24 che lavora mentre dormi

Non perdere il sonno per attacchi fuori orario. ThreatDown MDR abbina un team di security operations 24/7 alla scala dell'AI per cercare, isolare e neutralizzare le minacce durante la notte. Una cronologia di incidente mostrata vede un analista indagare, isolare e bonificare un avviso delle 3 di notte entro 20 minuti.

È pensato per team che non possono coprire il turno notturno.

✨ Un agente, una console, un operatore

Gestisci tutto da un unico posto. Un solo agente leggero copre EDR, rilevamento delle minacce di identità, gestione di vulnerabilità e patch e sicurezza della posta elettronica, tutto gestito tramite la console Nebula. Gli MSP ottengono OneView per una visibilità centralizzata sui siti dei clienti.

La configurazione è pensata perché una sola persona possa gestirla tutta.

✨ Difesa a strati dall'ingresso all'impatto

ThreatDown impila quattro livelli difensivi — Prevention, Pre-Delivery, Pre-Execution e Post-Execution — così gli attacchi vengono fermati dall'ingresso all'impatto:

  • Prevention irrobustisce il tuo perimetro con filtraggio DNS, sicurezza della posta elettronica, patch e gestione del firewall.
  • Il machine learning e il rilevamento ransomware pre-esecuzione fermano il codice malevolo prima che venga eseguito.
  • Strumenti post-esecuzione come l'isolamento degli endpoint e il rollback dei ransomware ripristinano il tuo ambiente in fretta.

✨ AI costruita per gli attacchi dell'era AI

L'elaborazione delle minacce basata su AI di ThreatDown fa fronte al volume senza precedenti di attacchi generati dall'AI, analizzando, classificando e rispondendo su scala di macchina. La piattaforma si appoggia a quasi due decenni di ricerca sul machine learning dell'eredità Malwarebytes, progettata per intercettare minacce zero-day che ad altri sfuggono. ThreatDown AI fornisce anche indicazioni in linguaggio semplice, così gli avvisi hanno senso anche senza una laurea in sicurezza.

✨ Si installa in pochi minuti, protegge subito

Non ti serve un grande progetto di distribuzione. ThreatDown si installa in pochi minuti e funziona subito, senza configurazioni personalizzate necessarie solo per raggiungere la sua baseline. Un cliente ha distribuito l'agente su più di 1.000 server in cinque minuti.

Una vera vittoria quando il team è piccolo e il tempo è poco.

Casi d’uso

🌙 Fermare gli attacchi che avvengono durante la notte

Il tuo team non può sorvegliare gli avvisi alle 3 di notte, ma gli attaccanti sì. Gli analisti MDR 24/7 di ThreatDown indagano, isolano e rimuovono le minacce mentre dormi. Un vero incidente è passato dal rilevamento alle 2:56 alla risoluzione entro le 3:20.

Risultato atteso: inizi la giornata con una console pulita, non con una crisi.

🧑‍💻 Una sola persona che protegge oltre 150 endpoint

Un responsabile IT da solo presso Group Tyre mette in sicurezza 150 endpoint e risparmia 40 ore al mese. EDR, patch e sicurezza della posta elettronica girano su un agente e una console, così un unico operatore può gestire tutto.

Risultato atteso: una vista consolidata di attività endpoint, email e di rete.

🏢 MSP che sorvegliano ogni sito cliente insieme

I provider di servizi gestiti usano OneView per vedere e gestire la sicurezza di ogni cliente da una sola console. Anche l'installazione va veloce — un cliente ha distribuito l'agente su oltre 1.000 server in cinque minuti.

Risultato atteso: visibilità multi-sito centralizzata senza personale aggiuntivo.

Suggerimento: esamina il programma partner e la documentazione di OneView prima di fare preventivi ai clienti.

🛡️ Prevenire i ransomware e riprendersi in fretta

Gestione delle patch e valutazione delle vulnerabilità riducono prima la superficie di attacco. Il filtraggio DNS ed email blocca i punti d'ingresso comuni. Se un ransomware arriva comunque, il rollback ripristina i file crittografati fino a 7 giorni dopo l'attacco.

Risultato atteso: meno vie d'ingresso per gli attaccanti, e una via di ritorno se qualcosa passa.

Prezzi di ThreatDown

Prezzi non ancora verificati — vedi il sito del fornitore.

pagina prezzi di ThreatDown

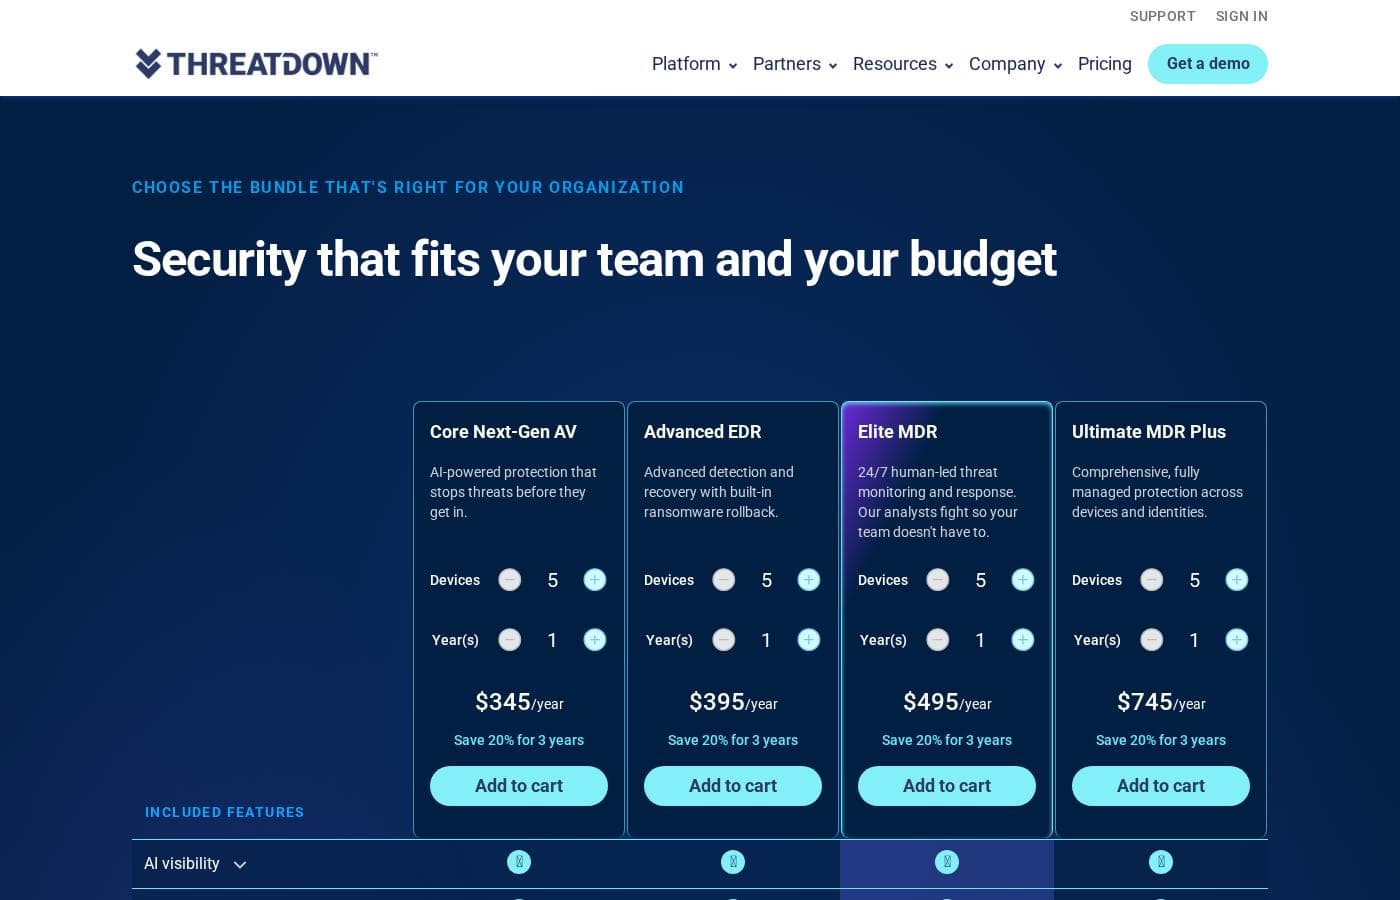
Screenshot della pagina prezzi di ThreatDownVedi lo screenshot della pagina prezzi

Storico prezzi

Monitoriamo i prezzi dal 1 ott 2026. Nessuna variazione rilevata finora.

Fascia di prezzo: $345–$745/anno

Tipi di prezzo: Yearly subscription

Note sui prezzi

ThreatDown offre quattro pacchetti annuali di sicurezza endpoint: Core Next-Gen AV a $345/anno, Advanced EDR a $395/anno, Elite MDR a $495/anno e Ultimate MDR Plus a $745/anno. I prezzi scalano con il numero di dispositivi, e un impegno triennale fa risparmiare il 20%.

ThreatDown costa tra $345 e $745 all'anno con quattro piani: Core Next-Gen AV a $345/anno, Advanced EDR a $395/anno, Elite MDR a $495/anno e Ultimate MDR Plus a $745/anno.

Tutti i pacchetti si fatturano annualmente. Puoi regolare numero di dispositivi e anni al checkout, e un contratto triennale fa risparmiare il 20%.

Core Next-Gen AV

Prezzo: $345/anno Ideale per: team che vogliono una solida protezione di base contro il malware senza servizi gestiti Altre funzionalità:

  • Antivirus next-gen basato su AI
  • Rollback dei ransomware fino a 7 giorni dopo un attacco
  • Controllo dei dispositivi, blocco delle applicazioni e valutazione delle vulnerabilità
  • Protezione dal phishing nel browser e visibilità AI

Core è il punto di partenza. Ferma minacce note e sconosciute prima che vengano eseguite e ti dà bonifica automatizzata se qualcosa sfugge. Sceglicelo se il tuo team gestisce la sicurezza internamente e vuole solo una protezione affidabile con strumenti di recupero integrati.

Advanced EDR

Prezzo: $395/anno Ideale per: team IT che vogliono capacità più profonde di rilevamento, indagine e recupero Altre funzionalità:

  • Endpoint detection and response (EDR)
  • Gestione delle patch e gestione del firewall host-based
  • Crittografia delle unità per workstation Windows
  • Managed threat hunting

Advanced si basa su Core con strumenti per individuare comportamenti sospetti e rispondere in fretta. Il rollback dei ransomware è incluso, quindi i file crittografati possono essere ripristinati fino a 7 giorni dopo un attacco. Scegli questo piano se hai personale che revisiona gli avvisi e agisce di conseguenza.

Elite MDR

Prezzo: $495/anno Ideale per: team senza personale di sicurezza 24 ore su 24 Altre funzionalità:

  • Managed detection and response (MDR) 24x7x365
  • Monitoraggio, indagine e bonifica guidate da umani
  • ThreatDown AI con indicazioni in linguaggio semplice
  • Contrassegnato come Most Popular sulla pagina dei prezzi

Questo è il piano più popolare di ThreatDown, ed è facile capire perché. Analisti esperti sorvegliano il tuo ambiente mentre dormi, così gli attacchi vengono gestiti durante la notte invece che lunedì mattina. Se non puoi dotarti di un'operazione di sicurezza 24/7, questo piano lo fa per te. 🛡️

Ultimate MDR Plus

Prezzo: $745/anno Ideale per: organizzazioni che vogliono protezione completamente gestita su dispositivi e identità Altre funzionalità:

  • MDR Plus con rimozione di malware, analisi delle cause principali e uno SLA pubblicato
  • Identity threat detection and response (ITDR) incluso
  • Premium Support incluso, con SLA più rapidi e una risorsa tecnica dedicata
  • Threat intelligence e monitoraggio dell'esposizione sul dark web

Ultimate è il pacchetto completo. Gli attacchi basati sull'identità ottengono copertura, e i vantaggi di supporto che sono componenti aggiuntivi a pagamento sui piani inferiori qui sono standard. Conviene ai team che vogliono un unico fornitore che gestisce endpoint, identità e bonifica degli incidenti dall'inizio alla fine.

Alcune cose da sapere prima dell'acquisto. Il sito non menziona una prova gratuita o una garanzia di rimborso, ma puoi richiedere una demo prima di impegnarti. Componenti aggiuntivi come filtraggio DNS, sicurezza della posta elettronica, protezione dei server e sicurezza mobile sono disponibili su ogni piano, e puoi anche acquistare tramite un rivenditore o un partner MSP. Poiché i prezzi si adattano al numero di dispositivi e alla durata del contratto, conferma il totale finale al checkout.
Avvisami quando ThreatDown cambia prezzo

Un’email quando rileviamo una variazione sulla pagina prezzi del fornitore. Niente newsletter, niente offerte. Disiscrizione con un clic.

Recensioni utenti

Ancora nessuna recensione.

Scrivi una recensione

Scrivi una recensione per ThreatDown
0/100 caratteri
0/2000 caratteri

Perché usare ThreatDown?

Scegliere un software di sicurezza di solito significa scambiare profondità con semplicità. La proposta di ThreatDown è che non devi farlo. Sulla base dei materiali pubblicati dall'azienda, ecco dove spicca:

  • Validazione indipendente che puoi verificare. ThreatDown dichiara di aver ottenuto certificazioni MRG Effitas anno dopo anno ed è stato nominato Product of the Year. Il suo grafico comparativo pubblicato lo colloca al primo posto, davanti a Bitdefender, Symantec, ESET e Microsoft.
  • Prova da clienti reali. Il sito mostra una valutazione 4.6/5 come G2 Leader da oltre 1.000 recensioni verificate, più casi studio di una non-profit, un'azienda tech e un'azienda di distribuzione.
  • Meno proliferazione di strumenti. EDR, rilevamento delle minacce di identità, patch e sicurezza della posta elettronica girano su un unico agente leggero in una sola console, progettata perché un solo operatore possa gestirla.
  • Copertura 24 ore su 24 senza assumere. Il MDR 24/7 abbina la scala dell'AI ad analisti umani che indagano, isolano e bonificano. Il sito lo prezza a circa $10 per dispositivo al mese, contro oltre $1M all'anno per un SOC fai-da-te.
  • Installazione rapida. L'azienda dichiara che si installa in pochi minuti e funziona subito. Un cliente ha riferito di aver distribuito su oltre 1.000 server in 5 minuti.
  • Ore recuperate ogni settimana. I risultati citati includono oltre 5 ore risparmiate a settimana in una non-profit e 40 ore risparmiate al mese da un team IT di una persona che copre 150 endpoint.

Alternative a ThreatDown

Altri strumenti nella categoria Servizio di Sicurezza Gestito

Vedi tutti gli strumenti Servizio di Sicurezza Gestito
Wiz

Wiz

Managed Security Service4.2/5

La sicurezza cloud che collega codice, cloud e runtime in un unico grafo.

Druva

Druva

Managed Security Service3.9/5

Backup cloud e cyber resilience completamente gestiti — nessun hardware richiesto

AFTRDRK

AFTRDRK

Managed Security Service3.5/5

Threat intelligence da fonti private, dove i feed pubblici non arrivano.

ThreatDown FAQ

ThreatDown offre una prova gratuita o una garanzia di rimborso?

La pagina dei prezzi non elenca una prova gratuita o una politica di rimborso. Puoi richiedere una demo prima dell'acquisto, oppure farti abbinare a un rivenditore o a un partner MSP. Esamina i termini dei servizi gestiti prima di impegnarti.

Quali sistemi operativi protegge ThreatDown?

La pagina dei prezzi mostra supporto per Windows, macOS, Linux, ChromeOS, iOS e Android. Mobile Security estende la copertura a dispositivi Chromebook, Android, iOS e iPadOS. L'applicazione della crittografia delle unità riguarda le workstation Windows.

Come si gestisce ThreatDown una volta distribuito?

Tutto gira su un unico agente leggero in Nebula, una console single-tenant per la tua organizzazione. Gli MSP ottengono invece visibilità multi-sito centralizzata tramite OneView. I portali di supporto per entrambe le console si trovano nel menu Supporto del sito.

ThreatDown è disponibile in lingue diverse dall'inglese?

Sì. Il sito offre pagine complete di prodotto e prezzi in inglese, tedesco, francese e spagnolo. Per disponibilità, orari di supporto o rivenditori locali nella tua zona, contatta il reparto vendite o usa il localizzatore di partner.

Pronto a provare ThreatDown? Visita il sito ufficiale o consulta i prezzi.

Sei ThreatDown? Rivendica questa scheda · Ottieni il badge