Splunk

Splunk review

Trasforma i dati macchina sparsi in decisioni di sicurezza rapide e operazioni affidabili.

Splunk costa da 5 USD (≈ 4,47 €)/mese · 9 piani · prezzi verificati il 13 ott 2026

Di Ciroapp Editorial Team · Aggiornato 17 set 2026

Può essere applicata una commissione senza costi aggiuntivi

Screenshot della homepage di Splunk

In breve

Panoramica rapida di Splunk: valutazione, prezzi, funzionalità chiave e punti salienti.
Prezzi verificati il 13 ott 2026

Punteggio Ciroapp

4.1/ 5

Pro

  • Pro:Unifica i dati macchina su scala petabyte tra sicurezza, osservabilità e networking, con Federated Search che interroga le fonti dove risiedono invece di imporre spostamenti e duplicazioni costose dei dati
  • Pro:Enterprise Security riunisce SIEM, SOAR e UEBA in un'unica piattaforma, e i risultati riportati dai clienti includono Carrefour che ha ridotto di 3 volte i tempi di risposta alle minacce e Specsavers che segnala un MTTR 10 volte più veloce con 25.000 ore risparmiate al mese
  • Pro:Agent Observability, basato sull'acquisizione di Galileo, offre guardrail in tempo reale, tracciabilità e attribuzione dei costi dei token per gli agenti AI — una capacità che la maggior parte delle piattaforme di osservabilità non offre ancora

Contro

  • Contro:I prodotti principali della piattaforma e di sicurezza (Splunk Cloud Platform, Splunk Enterprise, Enterprise Security, SOAR) non hanno prezzi pubblicati — tutto richiede un preventivo personalizzato basato su ingestion, workload o attività, il che rende difficile pianificare il budget in anticipo
  • Contro:L'ampiezza della piattaforma tra sicurezza, AIOps, APM e pipeline di dati richiede personale formato o amministratori certificati per funzionare bene, un costo reale per i team privi di competenze dedicate in data engineering o sicurezza
  • Contro:Il prezzo basato su ingestion e attività può crescere rapidamente con il volume dei dati e, sebbene gli addebiti per eccedenza si applichino solo a eccedenze prolungate, le organizzazioni con telemetria a punte o in crescita devono pianificare con cura la capacità per evitare sorprese sui costi
Ideale per
  • Team di sicurezza aziendale (SOC) che vogliono SIEM, SOAR e UEBA in un unico posto
  • Team IT e SRE che monitorano applicazioni su cloud, container e ambienti on-prem
  • Organizzazioni che eseguono agenti AI da monitorare, governare e contenere nei costi
Prova gratuita
Sì
Questa sezione è un riepilogo. Più in basso trovi dettagli su funzionalità, casi d’uso, prezzi e recensioni.

Cos’è Splunk?

I tuoi log sono sparsi ovunque. Gli avvisi di sicurezza si accumulano, i disservizi passano inosservati e nessuno vede il quadro completo. Splunk riporta i dati macchina in un'unica piattaforma, così i team rilevano le minacce più in fretta, individuano i problemi prima degli utenti e lasciano che l'AI gestisca il lavoro ripetitivo.

È pensato per le organizzazioni che non possono permettersi punti ciechi.

Splunk è una piattaforma dati che unifica i dati macchina su scala petabyte tra sicurezza, osservabilità e networking. Ora parte di Cisco, serve aziende in finanza, sanità, settore pubblico, retail e altro. I team di sicurezza lo usano per rilevare e rispondere alle minacce.

I team IT lo usano per monitorare applicazioni e infrastrutture. È pensato per le organizzazioni che devono cercare enormi volumi di dati in tempo reale e agire su di essi con l'AI.

Dovresti scegliere Splunk?

Guida rapida prima di confrontare i piani o visitare il sito.

Sceglilo se

  • Team che vogliono rilevare le minacce e rispondere agli incidenti più in fretta, con risultati riportati dai clienti come tempi di risposta 3 volte più veloci
  • Aziende che necessitano di ricerca su scala petabyte senza spostare o duplicare i dati
  • Team che già usano OpenTelemetry o desiderano oltre 2.000 integrazioni predefinite
  • Aziende che preferiscono fornitori riconosciuti come leader dalle principali firme di analisi
  • Organizzazioni disposte a investire nella formazione per costruire competenze interne

Evitalo se

  • Piccoli team con esigenze di logging di base — la profondità e l'orientamento enterprise della piattaforma potrebbero essere più di quanto ti serva
  • Acquirenti che vogliono prezzi pubblicati — i cifre non sono elencate sul sito, quindi dovrai parlare con il reparto vendite per un preventivo
  • Team privi di competenze in data engineering o sicurezza — pipeline, detection e integrazioni richiedono persone esperte per funzionare bene
  • Chiunque sia cauto sui cambi di proprietà — Splunk fa ora parte di Cisco, quindi la sua roadmap dipende da un'azienda più grande

Prossimi passi prima di acquistare

  1. 1Stima prima il volume dei tuoi dati e le fonti — l'architettura e i costi di Splunk scalano con i dati, quindi il dimensionamento conta prima di impegnarti.
  2. 2Fai i tour interattivi gratuiti dei prodotti per Splunk Cloud Platform, Enterprise Security e Infrastructure Monitoring per giudicare l'interfaccia.
  3. 3Avvia una prova gratuita o scarica il prodotto per testarlo su un campione dei tuoi dati reali.
  4. 4Sfoglia Splunkbase per verificare che esistano integrazioni per i tuoi strumenti attuali, incluse eventuali configurazioni OpenTelemetry.
  5. 5Contatta il reparto vendite per un preventivo, poiché i prezzi non sono pubblicati, e chiedi informazioni su programmi di supporto e opzioni di formazione.

Facilità d'uso

Il sito di Splunk punta a una piattaforma profonda di livello aziendale più che a uno strumento da installazione rapida. Sul lato positivo, ci sono prove gratuite, tour interattivi dei prodotti, documentazione estesa, percorsi di formazione e certificazione, e una grande community con Splunk Answers. Queste risorse aiutano i nuovi team a muovere i primi passi. Detto questo, l'ampiezza dell'offerta — sicurezza, AIOps, monitoraggio delle applicazioni e pipeline di dati — suggerisce che per ricavare il massimo valore servirà personale formato o una certificazione.

Splunk Funzionalità chiave

✨ Un'unica casa per tutti i tuoi dati macchina

Log, metriche e trace di solito vivono in silos separati, ed è lì che i problemi si nascondono. Splunk unifica i dati macchina su scala petabyte tra sicurezza, osservabilità e networking. Con Federated Search interroghi le fonti dove risiedono — nessun costo di ingestion, nessuno spostamento di dati superfluo.

I tuoi team e l'AI ottengono contesto in tempo reale su tutti i domini.

🛡️ Difenditi alla velocità delle macchine

Gli attacchi potenziati dall'AI riducono le finestre di remediation da mesi a minuti. Splunk Enterprise Security unifica rilevamento delle minacce, indagine e risposta in un'unica piattaforma SecOps basata sull'AI. Riunisce:

  • SIEM per rilevare e fermare le minacce
  • SOAR per accelerare e automatizzare la risposta
  • UEBA per individuare anomalie di utenti ed entità

I tuoi esperti restano al controllo mentre gli agenti gestiscono il lavoro ripetitivo.

✨ Individua i problemi prima dei tuoi utenti

Observability Cloud ti dà visibilità in tempo reale su qualsiasi ambiente. Application Performance Monitoring fa troubleshooting del codice lento. Infrastructure Monitoring sorveglia cloud, container e sistemi on-prem.

Digital Experience Analytics mostra come gli utenti percepiscono realmente le prestazioni. Quando qualcosa si rompe, gli agenti AI SRE isolano le cause principali e suggeriscono correzioni mirate come rollback o aggiustamenti di capacità.

✨ Tieni sotto controllo i tuoi agenti AI

Gli agenti autonomi possono compiere azioni imprevedibili o non autorizzate. Splunk Agent Observability, basato sull'acquisizione di Galileo, ti permette di osservare e mettere in sicurezza agenti AI, modelli e infrastrutture. Guardrail in tempo reale e tracciabilità aiutano a prevenire drift, allucinazioni e fughe di dati.

Il tracciamento dell'uso dei token con attribuzione completa evita che i costi dell'AI sfuggano di mano.

✨ Costruisci AI personalizzata sui tuoi dati

A volte l'AI pronta all'uso non basta. L'AI Toolkit ti aiuta a costruire, testare e distribuire AI personalizzata per le tue operazioni. Lo Splunk MCP Server collega gli strumenti AI ai dati Splunk in modo sicuro.

Insieme, alimentano operazioni agentic resilienti basate sul contesto in tempo reale del tuo ambiente.

Casi d’uso

🛡️ Rileva e rispondi alle minacce più in fretta

Gli analisti di sicurezza vengono sommersi dagli avvisi di strumenti sparsi. Splunk Enterprise Security unifica SIEM, SOAR e UEBA, così il tuo team individua le minacce interne, automatizza i playbook e agisce in fretta. Carrefour ha ridotto di 3 volte i tempi di risposta alle minacce.

Risultato atteso: incidenti risolti in minuti, non in ore.

📡 Individua i problemi prima degli utenti

I team IT e SRE sorvegliano le applicazioni su cloud, container e on-prem. Splunk Observability Cloud correla gli avvisi e isola rapidamente le cause principali. Specsavers segnala un MTTR 10 volte più veloce e 25.000 ore risparmiate al mese.

Suggerimento: inizia con Infrastructure Monitoring a 15 $/host/mese.

🤖 Governare agenti AI e costi

I team che distribuiscono agenti AI temono drift, allucinazioni e fatture a sorpresa. Agent Observability aggiunge guardrail in tempo reale, traccia le azioni degli agenti e monitora la spesa in token. Mantieni l'autonomia senza perdere il controllo.

Risultato atteso: visibilità chiara su agenti, modelli e costi.

🔍 Cerca i dati dove risiedono

I team dati si contendono la frammentazione e i costi di ingestion in crescita. Federated Search elabora la telemetria su scala petabyte senza spostarla, così mantieni il contesto completo ed eviti il costo di ingestion.

Suggerimento: controlla prima Splunkbase — oltre 2.000 integrazioni più supporto nativo OpenTelemetry.

Prezzi di Splunk

Da5 USD/mese≈ 4,47 €

  • 9 piani

Prezzi verificati il 13 ott 2026 su pagina prezzi di Splunk

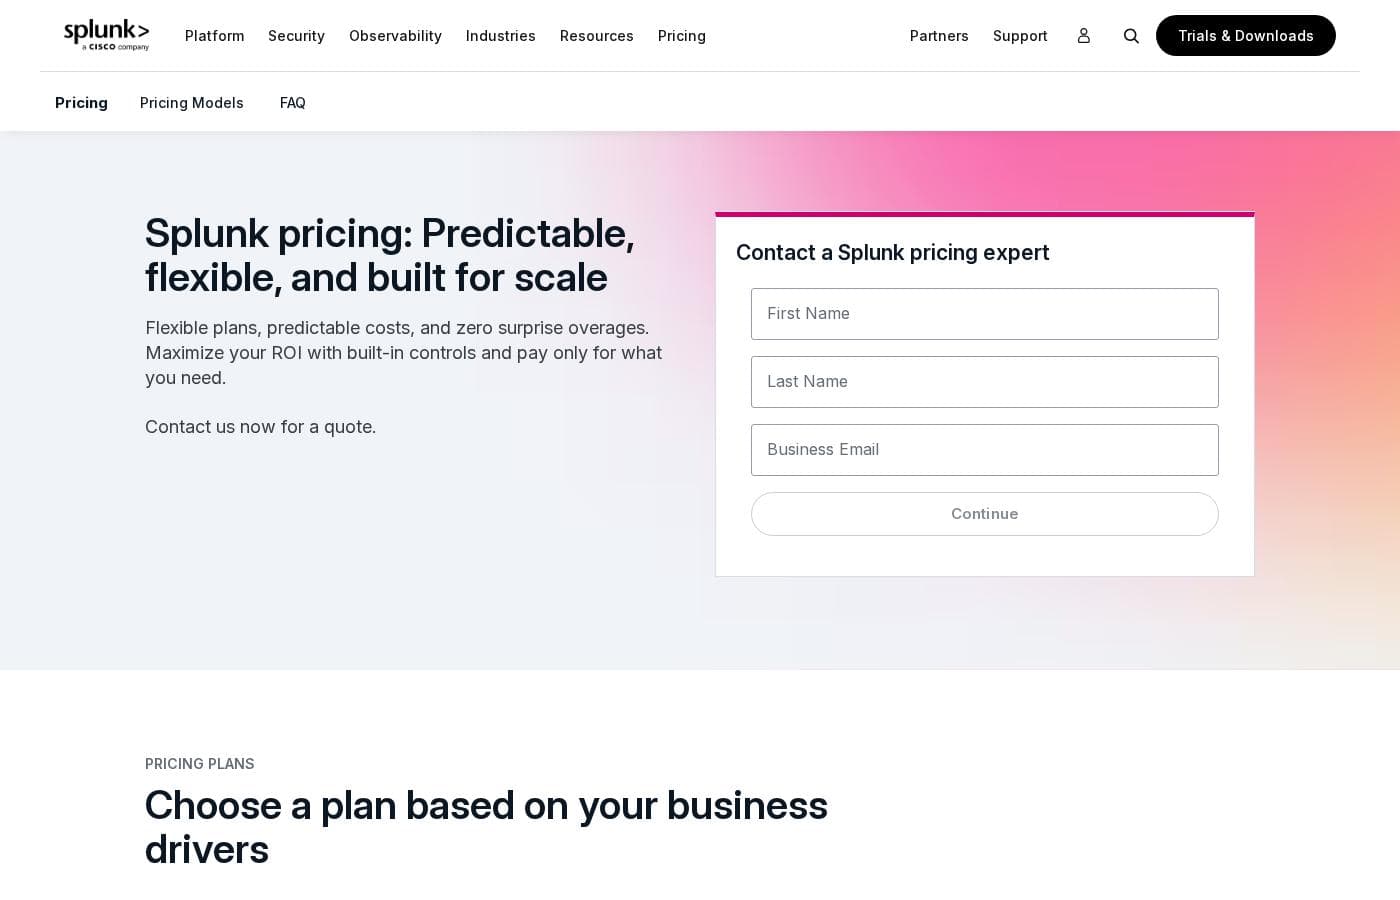
Screenshot della pagina prezzi di SplunkVedi lo screenshot della pagina prezzi
PianoMensileAnnualeInclude
Splunk Observability Cloud – Infrastructure
per utente
—
15 USD/mese
≈ 13,42 €
180 USD all’anno
  • Infrastructure Monitoring
  • Log Observer Connect
  • Network Explorer
  • Synthetic Uptime Monitoring
Splunk Observability Cloud – App & Infra
per utente
—
60 USD/mese
≈ 53,66 €
720 USD all’anno
  • Tutto quello incluso in Infrastructure
  • APM con Always On Profiling
  • Synthetic API Monitoring
Splunk Observability Cloud – End-to-End
per utente
—
75 USD/mese
≈ 67,08 €
900 USD all’anno
  • Tutto quello incluso in App & Infra
  • Real User Monitoring
  • Synthetic Browser Monitoring
  • Database Monitoring e Secure Application come componenti aggiuntivi opzionali
Splunk AppDynamics – Infrastructure Edition
—
6 USD/mese
≈ 5,37 €
72 USD all’anno
  • Infrastructure Monitoring
  • Componenti aggiuntivi disponibili separatamente
Splunk AppDynamics – Premium Edition
per utente
—
33 USD/mese
≈ 29,51 €
396 USD all’anno
  • Application Performance Monitoring
  • Database Monitoring
  • Log Observability
Splunk On-Call
per utente
Starts at $5 per user/month (billed annually)
5 USD/mese
≈ 4,47 €
60 USD all’anno
Il prezzo di partenza copre fino a 10 postazioni
  • Oltre 100 integrazioni con strumenti di IT service management
  • Piani on-call e politiche di escalation
  • Risoluzione degli incidenti più rapida
Splunk Cloud Platform
Vedi sito del fornitore
  • Utenti illimitati
  • Scalabile fino a petabyte di dati
  • Riallocazione della spesa con Cloud Flex
  • Telemetria Cisco idonea con tasso di ingestion ponderato 0,5x
Splunk Enterprise
Vedi sito del fornitore
  • Utenti illimitati
  • Distribuzione on-prem, in cloud privato o in ambienti air-gapped
  • Telemetria Cisco idonea con tasso di ingestion ponderato del 50%
Splunk Enterprise Security
Vedi sito del fornitore
  • Edizioni Essentials e Premier
  • Entrambe includono SIEM, threat intelligence, Detection Studio ed Exposure Analytics
  • Premier aggiunge SOAR, UEBA e Automated Threat Analysis

Convertito al tasso di riferimento BCE del 12 ott 2026; il fornitore potrebbe applicare un prezzo locale diverso.

Storico prezzi

Monitoriamo i prezzi dal 1 ott 2026. Nessuna variazione rilevata finora.

Tipi di prezzo: Yearly subscription

Note sui prezzi

Splunk prezza la maggior parte dei suoi prodotti di piattaforma e sicurezza tramite preventivi personalizzati basati su ingestion, workload o attività. Le tariffe pubblicate partono da 5 $/utente/mese per On-Call, 15 $/host/mese per Observability Cloud e 6 $/vCPU/mese per AppDynamics, tutti fatturati annualmente, con prove gratuite e un'edizione gratuita di Observability disponibili.

I prezzi pubblicati di Splunk vanno da 5 $ a 75 $ al mese, fatturati annualmente, mentre i prodotti principali di Platform e Security hanno un prezzo su preventivo personalizzato.

Ecco come si articolano i singoli prodotti e livelli.

Splunk Observability Cloud – Infrastructure

Prezzo: A partire da 15 $ per host/mese, fatturato annualmente Ideale per: Team che monitorano infrastrutture e servizi cloud Altre funzionalità:

  • Infrastructure Monitoring
  • Log Observer Connect
  • Network Explorer
  • Synthetic Uptime Monitoring

Questo è il punto di ingresso a Observability Cloud. È una buona scelta se vuoi soprattutto visibilità su server, container e servizi cloud senza pagare strumenti a livello di applicazione.

Splunk Observability Cloud – App & Infra

Prezzo: A partire da 60 $ per host/mese, fatturato annualmente Altre funzionalità:

  • Tutto quello incluso in Infrastructure
  • APM con Always On Profiling
  • Synthetic API Monitoring

Scegli questo livello quando le prestazioni delle applicazioni contano quanto la salute dell'infrastruttura. Aggiunge il troubleshooting sia per app cloud-native sia monolitiche.

Splunk Observability Cloud – End-to-End

Prezzo: A partire da 75 $ per host/mese, fatturato annualmente Altre funzionalità:

  • Tutto quello incluso in App & Infra
  • Real User Monitoring
  • Synthetic Browser Monitoring
  • Database Monitoring e Secure Application disponibili come componenti aggiuntivi opzionali

Questo è il livello con il pacchetto completo per i team che vogliono anche la visibilità sulle sessioni utente. Se ti servono solo metriche di infrastruttura, i livelli inferiori costeranno molto meno.

Splunk AppDynamics – Infrastructure Edition

Prezzo: A partire da 6 $ per vCPU/mese, fatturato annualmente Altre funzionalità:

  • Infrastructure Monitoring
  • Componenti aggiuntivi disponibili separatamente

Questa edizione è adatta ai team che vogliono la base di monitoraggio di AppDynamics al costo più basso tra quelli elencati.

Splunk AppDynamics – Premium Edition

Prezzo: A partire da 33 $ per host/mese, fatturato annualmente Altre funzionalità:

  • Application Performance Monitoring
  • Database Monitoring
  • Log Observability

Premium ha senso quando devi collegare le prestazioni delle applicazioni ibride e on-prem al loro impatto sul business.

Splunk AppDynamics – Enterprise Edition

Prezzo: A partire da 50 $ per host/mese, fatturato annualmente Altre funzionalità:

  • Tutto quello incluso in Premium
  • Transaction Analytics
  • Componenti aggiuntivi: Application Security (13,75 $/mese per core CPU), Real User Monitoring (0,06 $ per 1.000 token), Browser Synthetics (12 $ per località di test), SAP (95 $ per core CPU)

Scegli Enterprise se l'analisi delle transazioni su applicazioni aziendali complesse è indispensabile.

Splunk On-Call

Prezzo: A partire da 5 $ per utente/mese, fatturato annualmente (fino a 10 postazioni) Ideale per: Piccoli team che gestiscono i turni on-call Altre funzionalità:

  • Oltre 100 integrazioni con strumenti di IT service management
  • Politiche di escalation semplificate
  • Prova gratuita disponibile

Questo è il modo più accessibile per iniziare. Instrada gli incidenti rapidamente alla persona giusta, così nulla resta irrisolto. 🎯

Splunk Cloud Platform

Prezzo: Preventivo personalizzato (prezzo basato su attività, ingestion o workload) Altre funzionalità:

  • Utenti illimitati
  • Scalabile fino a petabyte di dati
  • Cloud Flex ti permette di spostare la spesa tra i prodotti Splunk
  • La telemetria Cisco idonea conta con un tasso di ingestion ponderato 0,5x
  • Prova gratuita disponibile

Splunk Enterprise

Prezzo: Preventivo personalizzato (prezzo basato su ingestion dei dati o workload) Altre funzionalità:

  • Utenti illimitati
  • Funziona on-prem, in cloud privato o in ambienti air-gapped
  • La telemetria Cisco idonea conta con un tasso di ingestion ponderato del 50%
  • Prova gratuita disponibile

Splunk Enterprise Security

Prezzo: Preventivo personalizzato (prezzo basato su attività, workload o ingestion) Altre funzionalità:

  • Due edizioni: Essentials e Premier
  • Entrambe includono SIEM, threat intelligence, Detection Studio ed Exposure Analytics
  • Premier aggiunge SOAR, UEBA e Automated Threat Analysis

Essentials è pensato per una difesa guidata dalle persone e accelerata dall'AI. Premier si rivolge ai team pronti per operazioni di sicurezza adattive e autonome.

Prove e acquisto: Splunk offre un'edizione gratuita di Observability Cloud, più prove gratuite per Cloud Platform, Enterprise, SOAR, AppDynamics e On-Call — anche se la durata della prova non è pubblicata nella pagina dei prezzi. Ogni acquisto include il supporto standard e sono disponibili sconti sul volume. Non è indicata alcuna garanzia di rimborso, quindi conferma i limiti di licenza e i volumi di dati previsti con un esperto Splunk prima di impegnarti.
Calcolatore dei costi

Stima quanto costa Splunk per il tuo team.

Fatturazione

Splunk Observability Cloud – Infrastructure non ha un prezzo pubblicato per questo ciclo di fatturazione.

Splunk Observability Cloud – Infrastructure ha un prezzo per utente: prezzo × 5 postazioni. Stima basata sui prezzi di listino pubblicati, esclusi tasse, componenti aggiuntivi e sconti.

Come pagare meno Splunk

  • È disponibile una prova gratuita: provalo prima di pagare.
  • Alcuni piani sono per utente: paga solo le postazioni effettivamente usate.
Inizia la prova gratuita

Avvisami quando Splunk cambia prezzo

Un’email quando rileviamo una variazione sulla pagina prezzi del fornitore. Niente newsletter, niente offerte. Disiscrizione con un clic.

Recensioni utenti

Ancora nessuna recensione.

Scrivi una recensione

Scrivi una recensione per Splunk
0/100 caratteri
0/2000 caratteri

Perché usare Splunk?

Quando ogni minuto conta, aspettare log sparsi non è un'opzione. Splunk trasforma i dati macchina in azioni rapide e governate su tutta la tua operatività. Basandoci sul sito dell'azienda e sulle storie dei clienti, ecco cosa spicca:

  • Guadagni di velocità comprovati. Specsavers segnala un MTTR 10 volte più veloce e 25.000 ore risparmiate al mese. Singapore Airlines rileva i problemi oltre il 75% più in fretta. Carrefour ha ridotto di 3 volte i tempi di risposta alle minacce.
  • Scala senza silos. Cerca ed elabora la telemetria dove risiede, su scala petabyte, per ridurre lo spostamento dei dati ed evitare costi di ingestion inutili.
  • AI che lavora per te. Strumenti agentic per il SOC, agenti AI SRE e Agent Observability aiutano i team a rispondere alla velocità delle macchine, governando il comportamento degli agenti e tracciando i costi dei token.
  • Ecosistema profondo. Oltre 2.000 app e integrazioni su Splunkbase, con supporto nativo OpenTelemetry, SDK e agenti.
  • Fiducia confermata dagli analisti. Riconosciuto dalle principali firme di analisi come leader in sicurezza e osservabilità, e usato dal Dipartimento della Difesa statunitense, da Nasdaq e da Coca-Cola.
  • Prova prima di comprare. Prove gratuite, download e tour interattivi dei prodotti ti permettono di valutare la piattaforma in base alle tue esigenze.

Alternative a Splunk

Altri strumenti nella categoria Business Intelligence

Vedi tutti gli strumenti Business Intelligence
ElevateForward.ai

ElevateForward.ai

Business Intelligence3.8/5

Diagnostica, pianifica ed esegui la tua strategia in un'unica piattaforma basata sull'IA

DataHawk

DataHawk

Business Intelligence3.7/5

Un'unica piattaforma per i tuoi numeri Amazon e Walmart — con un'IA che spiega cosa è cambiato.

Drip

Drip

Email marketing4/5

As a customer-centric marketing automation platform, Drip empowers brands to understand their customers and boost revenue through the seamless integration of email, popups, and automation. Drip is the go-to platform for streamlining automated marketing!

Hive

Hive

Project Management3.8/5

Hive is a cloud-based project management and productivity platform. Teams plan work in flexible layouts — Kanban boards, Gantt charts, calendars, and table views — and manage tasks, files, conversations, and approvals from a single workspace. It runs in the browser and offers desktop and mobile apps for working across devices.

OttoKit

OttoKit

Automation3.9/5

OttoKit is a powerful cloud automation platform designed to make your applications work better together. It was previously known as SureTriggers, but the core functionality remains the same. This platform connects over 1,000 popular tools, from CRMs to chat apps and spreadsheets. It serves agencies, eCommerce entrepreneurs, and community builders. You can easily build systems that feel like you hired a super-assistant without needing any coding skills.

Tradify

Tradify

Home Service Management Platform4.1/5

Tradify is an all-in-one job management app for trade businesses. It covers the full job lifecycle — inquiries, quoting, scheduling, job tracking, invoicing, and payments — in one place. It's aimed at electricians, plumbers, gas engineers, HVAC techs, and property maintenance services, from sole operators to larger teams. A 14-day free trial is available, and no credit card is required to start.

Netlify

Netlify

Web Hosting4.3/5

Over 12 million users rely on Netlify to build and host custom websites, apps, prototypes, and internal tools. Create with AI or code, publish and share in seconds. Trusted by millions of businesses and brands like Meta, Figma, Autodesk, and Mattel.

Backlog by Nulab Inc

Backlog by Nulab Inc

Project Management4/5

Backlog is the all-in-one project management platform built for teams that move fast. It helps small and mid-sized teams manage projects, track bugs, and collaborate across roles without the complexity of enterprise tools.

Software di Business Intelligence più economici da 1 a 25 utenti

Splunk FAQ

Quanto costa Splunk?

Il piano a pagamento più economico di Splunk, Splunk On-Call, costa 5 USD (≈ 4,47 €) al mese. I piani a pagamento vanno da 5 USD a 75 USD al mese. Prezzi verificati il 13 ott 2026 sulla pagina prezzi del fornitore.

Splunk ha un piano gratuito?

No. Splunk non elenca un piano gratuito; il piano a pagamento più economico parte da 5 USD (≈ 4,47 €) al mese.

Splunk offre una prova gratuita o una garanzia di rimborso?

Splunk offre una prova gratuita.

Il prezzo di Splunk è cambiato di recente?

No. Non abbiamo rilevato variazioni di prezzo dall’inizio del monitoraggio, il 1 ott 2026.

Riceverò fatture a sorpresa per eccedenze se il volume di dati cresce improvvisamente?

Splunk applica addebiti per eccedenza solo se superi in modo costante la capacità di ingestion o di storage acquistata. Puoi monitorare l'utilizzo in tempo reale e regolare le allocazioni tramite lo Splunk Support Portal.

Posso spostare il budget tra i diversi prodotti Splunk dopo l'acquisto?

Sì. Cloud Flex ti consente di riallocare la spesa nell'intero portfolio Splunk — Platform, Security, Observability, AI, Storage e Federated Search — senza riavviare il processo di acquisto.

Ci sono limiti al numero di utenti che posso aggiungere o a quanto posso usare Splunk?

Non esistono limiti espliciti. La licenza invece definisce soglie di capacità come volumi di ingestion dei dati o numero di postazioni, e tu scegli il modello di prezzo più adatto alle tue esigenze.

I piani Splunk includono il supporto tecnico e posso ottenere uno sconto?

Ogni acquisto include il supporto standard con tutti gli aggiornamenti software major e minor. Il supporto premium è disponibile e vengono offerti sconti sul volume — chiedi i dettagli a un esperto dei prezzi Splunk.

Pronto a provare Splunk? Visita il sito ufficiale o consulta i prezzi.

Sei Splunk? Rivendica questa scheda · Ottieni il badge