Mycroft

Mycroft review

Automazione della compliance che aiuta i team cloud a raggiungere più in fretta la conformità a FedRAMP e SOC 2.

Di Ciroapp Editorial Team · Aggiornato 9 ott 2026

Può essere applicata una commissione senza costi aggiuntivi

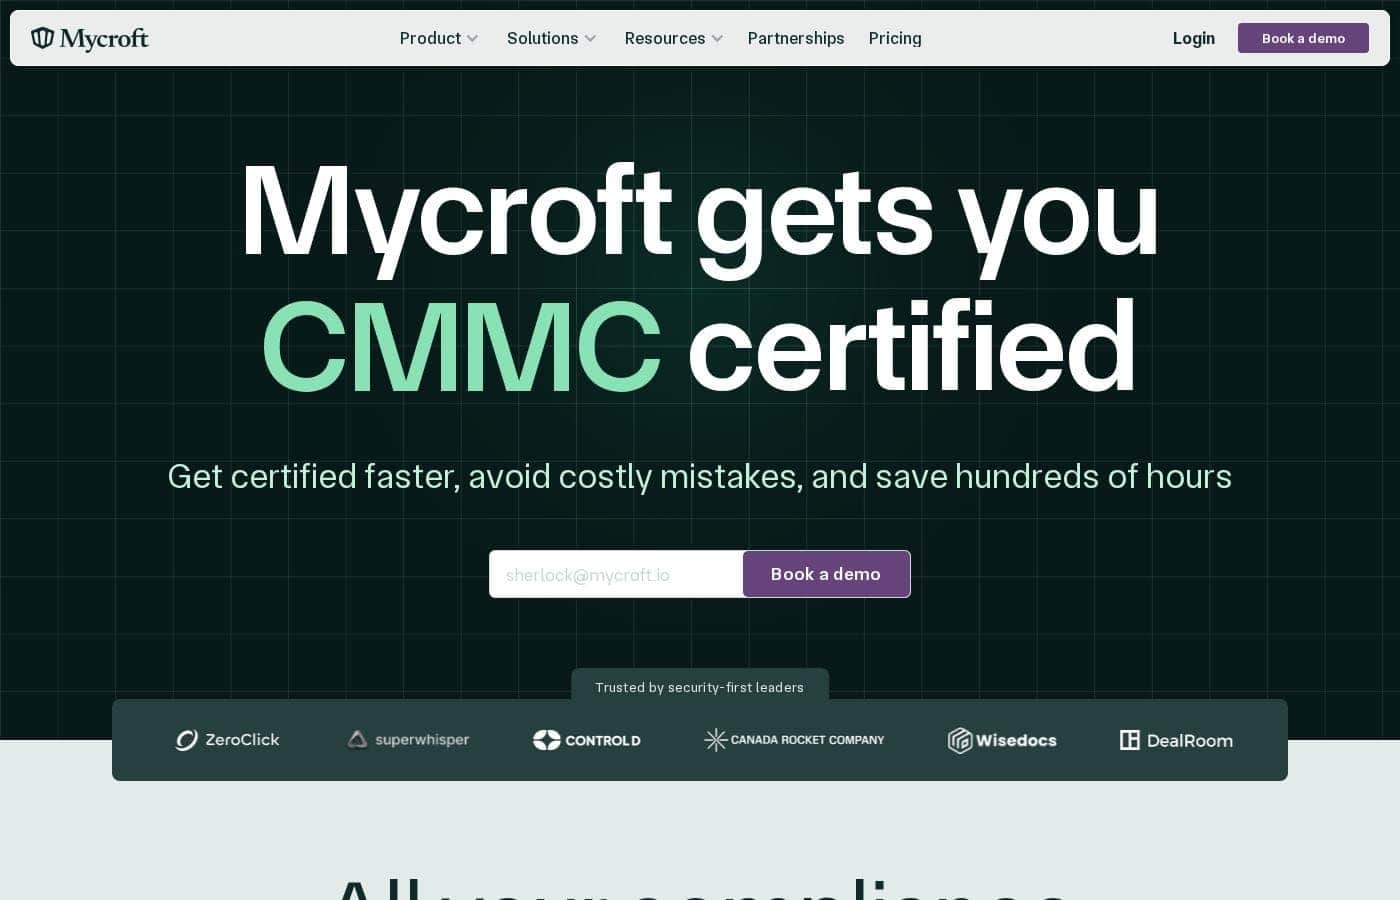
Screenshot della homepage di Mycroft

In breve

Panoramica rapida di Mycroft: valutazione, prezzi, funzionalità chiave e punti salienti.
Pagina del fornitore controllata il 13 ott 2026

Punteggio Ciroapp

3.9/ 5

Certificazioni gestite dall'inizio alla fine, software incluso

Mycroft riunisce automazione della compliance, strumenti di sicurezza e audit gestito in un unico incarico che copre FedRAMP, CMMC, SOC 2, ISO 27001 e altro. Il nodo è il prezzo, che resta non pubblicato finché non prenoti una demo e ottieni lo scoping. Nel complesso è una scelta solida per i team cloud orientati alla certificazione che vogliono esperti al lavoro, e una proposta più difficile se preferisci valutare e acquistare da solo.

Pro

  • Pro:Automazione, strumenti di sicurezza e supporto agli audit vivono in un'unica piattaforma invece di cinque strumenti separati
  • Pro:Ampia copertura di framework — FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA e CPRA/CCPA
  • Pro:L'AI redige i documenti che gli auditor richiedono, tra cui policy, registro dei rischi, System Description, SSP e POA&M

Contro

  • Contro:Nessun listino pubblico né livelli di piano — il budget prende forma solo dopo una demo e una call di scoping
  • Contro:Non c'è iscrizione self-service né piano base, e questo rallenta qualsiasi valutazione indipendente
  • Contro:Il valore si basa sugli esperti di Mycroft e sull'infrastruttura gestita, non solo sul software
Ideale per
  • Aziende B2B cloud-first che vendono alla pubblica amministrazione o a mercati regolamentati
  • Startup che inseguono FedRAMP, SOC 2 o CMMC per la prima volta
  • Team senza un responsabile interno di compliance o sicurezza
Questa sezione è un riepilogo. Più in basso trovi dettagli su funzionalità, casi d’uso, prezzi e recensioni.

Cos’è Mycroft?

Pensa a Mycroft come a una piattaforma di compliance costruita attorno a certificazioni reali, non solo a checklist. Unisce una piattaforma basata sull'AI a esperti di sicurezza. Insieme definiscono il perimetro del tuo ambiente e producono quello che gli auditor si aspettano: policy, registro dei rischi, System Description, SSP e POA&M.

La copertura include FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA e CPRA/CCPA. È pensata per aziende cloud-first che vendono in mercati regolamentati o pubblici.

Verdict

Best for Aziende software cloud-first che hanno bisogno di FedRAMP, SOC 2, CMMC o di una certificazione simile e preferiscono comprare un programma gestito invece di costruirne uno da soli..

Mycroft è adatto a team cloud-first che hanno bisogno di una certificazione vera e non vogliono costruire una funzione di compliance da zero. Riunisce automazione, strumenti di sicurezza e gestione dell'audit in un unico incarico, ed è per questo che chi acquista dichiara di muoversi in fretta. Il lavoro principale è confermare perimetro, integrazioni e costi durante una demo, prima di impegnarsi.

Strengths

  • Automazione, strumenti di sicurezza e supporto all'audit in un'unica piattaforma
  • Ampia copertura di framework, da FedRAMP e CMMC a ISO 27001, HIPAA e GDPR
  • Policy, registri dei rischi, System Description, SSP e POA&M generati dall'AI

Watch-outs

  • I prezzi non sono pubblicati, quindi il budget prende forma solo dopo una demo e una call di scoping
  • Il percorso di acquisto inizia con una conversazione commerciale, che rallenta la valutazione autonoma
  • Il valore dipende molto dagli esperti di Mycroft e dall'infrastruttura gestita, non solo dal software

Pricing trap for Mycroft: Non viene mostrato alcun listino pubblico né livelli di piano: aspettati un preventivo personalizzato dopo una demo, quindi chiedi cosa include l'incarico e come si adatta al tuo ambiente.

Mycroft Funzionalità chiave

✨ Un unico posto per tutto ciò che tocca la compliance

Il lavoro sulla compliance di solito vive in cinque strumenti e qualche decina di fogli di calcolo. Mycroft riunisce audit e compliance, sicurezza cloud, sicurezza delle app, gestione dei dispositivi e rischio di terze parti su un'unica piattaforma. Segui controlli, evidenze e fornitori nella stessa vista.

I team smettono di cucire insieme strumenti diversi e lavorano da un'unica fotografia della loro postura di sicurezza.

✨ Framework che condividono un unico programma

Puoi inseguire una sola certificazione o diverse, senza comprare uno strumento separato per ognuna. Una sola piattaforma copre FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA e CPRA/CCPA. I controlli che si sovrappongono vengono mappati una volta sola, così i team multi-framework non rifanno lo stesso lavoro sulle evidenze in ogni programma.

✨ Un'AI che definisce il perimetro e prepara i documenti

La certificazione di solito parte da un perimetro su cui nessuno è d'accordo. La piattaforma AI di Mycroft definisce il tuo perimetro di compliance e poi prepara ciò che gli auditor si aspettano: policy, registri dei rischi, System Description, SSP e POA&M. Parti da una versione costruita sul tuo ambiente invece che da una pagina bianca, poi la rifinisci con una guida.

✨ Esperti che mettono tutto in piedi e continuano a vigilare

Il solo software raramente supera un audit. Gli esperti di sicurezza di Mycroft implementano i controlli, configurano il tuo stack di sicurezza e raccolgono le evidenze man mano. Il monitoraggio continuo tiene aggiornata la tua postura invece di congelarla al momento dell'audit.

Per i team senza un responsabile compliance, è un'estensione del team più che uno strumento.

🔒 Infrastruttura e audit, gestiti per te

Non porti il tuo stack di sicurezza e non gestisci l'audit da solo. Secure enclave, infrastruttura gestita, identità e tracciamento delle vulnerabilità sono inclusi. Mycroft poi prepara gli artefatti, organizza le evidenze e coordina il tuo auditor.

Tre cose arrivano già pronte: - Infrastruttura che non devi costruire - Monitoraggio che gira tra un audit e l'altro - Un audit gestito dall'inizio alla fine

Casi d’uso

🚀 Primo SOC 2 per una startup in crescita

Il tuo primo SOC 2 sta bloccando una grande trattativa enterprise. Prenota una demo, indica la data obiettivo e la piattaforma definisce il tuo perimetro mentre gli esperti impostano controlli ed evidenze. Weave è passata da zero a SOC 2 in meno di 30 giorni.

Risultato atteso: la certificazione senza assumere un team di compliance.

🏛️ FedRAMP o CMMC per chi vende alla PA

Vendi alla pubblica amministrazione e ti servono FedRAMP o CMMC. Mycroft mappa il tuo perimetro, redige SSP e POA&M, configura il tuo stack di sicurezza e si coordina con il tuo assessor. Risultato atteso: una spinta gestita verso la certificazione mentre i tuoi ingegneri restano sul prodotto.

Consiglio: porta alla demo l'agenzia target e la tua timeline.

🧑💻 Nessun responsabile compliance in organico

Hai poco personale sulla sicurezza? Condividi framework e timeline, e gli esperti di Mycroft implementano i controlli, raccolgono evidenze in modo continuo e gestiscono l'audit. Risultato atteso: una postura di sicurezza aggiornata e i documenti per l'audit, senza mettere insieme cinque strumenti da solo.

🧩 Più framework contemporaneamente

Stai puntando a FedRAMP e ISO 27001 insieme? Gestiscili entrambi su un'unica piattaforma invece di comprare uno strumento separato per ciascuno. Anche GDPR, HIPAA, PIPEDA e CPRA/CCPA possono rientrare nello stesso incarico.

Risultato atteso: controlli sovrapposti gestiti una volta sola, sotto un unico preventivo.

Prezzi di Mycroft

Prezzi non ancora verificati — vedi il sito del fornitore.

pagina prezzi di Mycroft

Screenshot della pagina prezzi di MycroftVedi lo screenshot della pagina prezzi

Storico prezzi

Monitoriamo i prezzi dal 9 ott 2026. Nessuna variazione rilevata finora.

Note sui prezzi

Mycroft non pubblica prezzi fissi. Ogni piano è personalizzato in base al tuo ambiente e ai framework che ti servono, e il percorso inizia con una demo prenotata.

Il preventivo rifletterà il tuo perimetro di compliance, i framework necessari e quanto dell'audit Mycroft gestisce per tuo conto.

I prezzi di Mycroft sono personalizzati: ogni piano viene definito in base al tuo ambiente e ai framework che vuoi raggiungere, e ogni collaborazione inizia con una demo prenotata.

Dato che il preventivo dipende dalla tua configurazione, le sezioni qui sotto spiegano cosa determina un piano Mycroft e cosa include davvero.

Cosa determina il prezzo

Mycroft definisce prima il tuo perimetro di compliance, poi calcola il prezzo del lavoro che ne deriva. Alcuni fattori guidano questo perimetro:

  • Quanti framework vuoi perseguire
  • La dimensione del tuo cloud, delle applicazioni e dei dispositivi
  • Quanti fornitori rientrano nel tuo programma di rischio di terze parti
  • Se vuoi che gli esperti Mycroft gestiscano l'audit dall'inizio alla fine

Cosa include ogni piano

  • La piattaforma basata sull'AI che mappa il tuo perimetro e prepara i documenti che gli auditor si aspettano: policy, registro dei rischi, System Description, SSP e POA&M
  • Esperti di sicurezza che implementano i controlli, configurano il tuo stack e raccolgono le evidenze mentre procedi
  • Un monitoraggio continuo che mantiene la tua posizione aggiornata, invece di congelarla al momento dell'audit
  • Infrastruttura di sicurezza inclusa, con secure enclave, identità gestite e gestione delle vulnerabilità
  • Un audit completamente gestito, in cui Mycroft prepara i documenti, organizza le evidenze e coordina il tuo auditor

Framework che puoi coprire

Una sola piattaforma copre FedRAMP, CMMC, CPCSC, SOC 2, GDPR, ISO 27001, ISO 42001, HIPAA, CPRA/CCPA e PIPEDA. I team che hanno bisogno di più di una certificazione possono gestirle insieme, invece di comprare uno strumento separato per ciascuna.

A chi è rivolto

Mycroft è adatta alle software company che mettono la sicurezza al primo posto e vendono a clienti pubblici o enterprise, e che hanno bisogno di FedRAMP, CMMC o SOC 2 per chiudere i contratti. Va bene anche per i team senza una funzione di compliance interna, perché gli esperti e l'audit arrivano insieme alla piattaforma. Una startup che insegue una sola certificazione può trovare più economico uno strumento più leggero, mentre un'azienda con diversi framework da affrontare insieme ottiene più valore dall'approccio combinato.

Come ottenere un preventivo

Qui non c'è un acquisto self-service. Prenoti una demo, racconti il tuo ambiente e Mycroft torna da te con un perimetro e un preventivo. Prima di firmare, verifica cosa copre il preventivo, inclusi piattaforma, esperti e audit. Aspettati una conversazione centrata sul tuo perimetro e sulle tempistiche, non su un menu di funzionalità.

Mycroft dice che i clienti ottengono la certificazione più in fretta, evitano errori costosi e risparmiano centinaia di ore. Sono i risultati su cui si costruisce il preventivo, quindi vale la pena chiedere a chi ti ha preceduto come sono andate le tempistiche per un'azienda della tua dimensione.

Vuoi vedere i numeri? Prenota una demo e porta con te la lista dei framework che ti interessano. 🙂
Avvisami quando Mycroft cambia prezzo

Un’email quando rileviamo una variazione sulla pagina prezzi del fornitore. Niente newsletter, niente offerte. Disiscrizione con un clic.

Recensioni utenti

Ancora nessuna recensione.

Scrivi una recensione

Scrivi una recensione per Mycroft
0/100 caratteri
0/2000 caratteri

Perché usare Mycroft?

Le scadenze di certificazione non si spostano, e mettere insieme cinque strumenti diversi raramente ti fa arrivare più in fretta.

  • Una sola piattaforma al posto di molte. Audit e compliance, sicurezza cloud, sicurezza delle applicazioni, gestione dei dispositivi e rischio di terze parti nello stesso posto.
  • Framework che si sovrappongono naturalmente. FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA e CPRA/CCPA sono tutti coperti.
  • L'AI scrive le bozze. La piattaforma definisce il perimetro di compliance e genera policy, registri dei rischi, System Description, SSP e POA&M.
  • Gli esperti fanno il lavoro tecnico. Mycroft implementa i controlli, configura lo stack di sicurezza e raccoglie le evidenze in modo continuo.
  • L'audit è gestito per te. Preparano gli artefatti, organizzano le evidenze e coordinano direttamente con il tuo auditor.
  • L'infrastruttura è inclusa. Enclavi sicure più infrastruttura gestita, identità e monitoraggio delle vulnerabilità.

Le storie dei clienti parlano di guadagni di tempo concreti. Weave sarebbe passata da zero a SOC 2 in meno di 30 giorni, e Unified dichiara di aver ridotto i tempi per il SOC 2 del 90%.

Alternative a Mycroft

Altri strumenti nella categoria Piattaforma di Automazione della Conformità

Vedi tutti gli strumenti Piattaforma di Automazione della Conformità

Mycroft FAQ

Come funziona l'onboarding ed è self-service?

È guidato, non self-service. Prenoti una demo e poi gli esperti di Mycroft ti aiutano a definire il tuo ambiente, configurare il tuo stack di sicurezza e preparare gli artefatti di audit. Aspettati di lavorare a stretto contatto con il loro team: un aiuto concreto se non hai un responsabile della compliance.

Mycroft si integra con i miei cloud provider e con gli strumenti che già uso?

La piattaforma copre molti framework, ma la copertura delle integrazioni dipende dalla tua configurazione. Verifica quali cloud provider, endpoint e strumenti richiede il tuo programma durante lo scoping, prima di firmare qualsiasi cosa.

Come funziona la fatturazione e posso disdire?

Non c'è un listino pubblico né un'iscrizione self-service, quindi la fatturazione parte da un preventivo su misura dopo una demo. Chiedi cosa include l'incarico, come cresce nel tempo e quali sono i termini di disdetta prima di impegnarti.

Chi trae il massimo valore da Mycroft?

Aziende software cloud-first che vendono a governi o mercati regolamentati, soprattutto quelle che hanno bisogno di FedRAMP, CMMC o SOC 2 senza una funzione di compliance interna. Esigenze di sicurezza più leggere potrebbero non giustificare il costo.

Pronto a provare Mycroft? Visita il sito ufficiale o consulta i prezzi.

Sei Mycroft? Rivendica questa scheda · Ottieni il badge