Splunk

Avis sur Splunk

Transformez vos données machine dispersées en décisions de sécurité rapides et en opérations fiables.

Splunk coûte à partir de 5 $US (≈ 4,47 €)/mois · 9 formules · prix vérifiés le 13 oct. 2026

Par Ciroapp Editorial Team · Mis à jour 17 sept. 2026

Commission possible sans coût supplémentaire

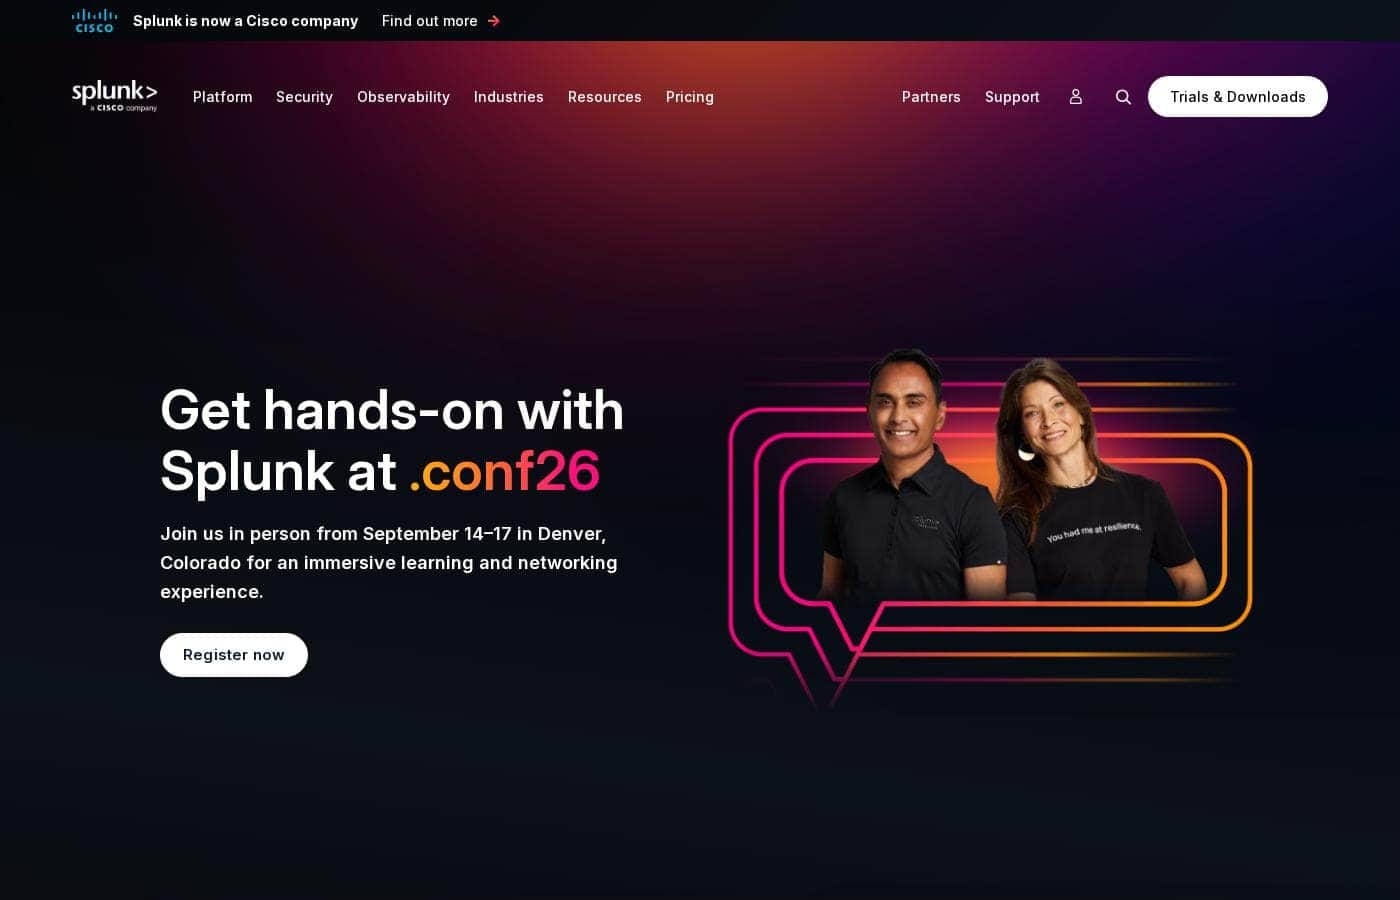
Capture d'écran de la page d'accueil Splunk

En bref

Vue rapide de Splunk : note, résumé des tarifs, fonctionnalités clés et points forts.
Tarifs vérifiés le 13 oct. 2026

Score Ciroapp

4.1/ 5

Avantages

  • Avantages:Unifie les données machine à l'échelle du pétaoctet sur la sécurité, l'observabilité et le réseau, avec Federated Search qui interroge les sources là où elles se trouvent au lieu d'imposer des déplacements et duplications de données coûteux
  • Avantages:Enterprise Security réunit SIEM, SOAR et UEBA sur une seule plateforme, et les résultats rapportés par les clients incluent Carrefour divisant par 3 ses délais de réponse aux menaces et Specsavers un MTTR 10 fois plus rapide avec 25 000 heures économisées par mois
  • Avantages:Agent Observability, construit sur l'acquisition de Galileo, fournit des garde-fous en temps réel, une traçabilité et une attribution des coûts de tokens pour les agents IA — une capacité que la plupart des plateformes d'observabilité n'offrent pas encore

Inconvénients

  • Inconvénients:Les produits cœur de plateforme et de sécurité (Splunk Cloud Platform, Splunk Enterprise, Enterprise Security, SOAR) n'ont aucun tarif publié — tout passe par un devis commercial personnalisé basé sur l'ingestion, la charge de travail ou l'activité, ce qui complique la budgétisation en amont
  • Inconvénients:L'étendue de la plateforme — sécurité, AIOps, APM et pipelines de données — exige du personnel formé ou des administrateurs certifiés pour bien l'exploiter, ce qui représente une vraie charge pour les équipes sans expertise dédiée en data engineering ou en sécurité
  • Inconvénients:La tarification basée sur l'ingestion et l'activité peut grimper fortement avec le volume de données, et même si les dépassements ne s'appliquent qu'aux excès persistants, les organisations à télémétrie irrégulière ou croissante doivent planifier soigneusement leur capacité pour éviter les mauvaises surprises de coût
Idéal pour
  • Les équipes de sécurité d'entreprise (SOC) qui veulent SIEM, SOAR et UEBA au même endroit
  • Les équipes IT et SRE qui surveillent des applications sur le cloud, les conteneurs et le on-prem
  • Les organisations exécutant des agents IA qui doivent être surveillés, gouvernés et maîtrisés en coûts
Essai gratuit
Yes
Cette section est un résumé. Les sections détaillées sur les fonctionnalités, les cas d'usage, les tarifs et les avis suivent plus bas.

Qu’est-ce que Splunk ?

Vos logs sont éparpillés partout. Les alertes de sécurité s'accumulent, les pannes passent inaperçues, et personne ne voit l'image complète. Splunk rassemble les données machine sur une seule plateforme, pour que les équipes détectent les menaces plus vite, repèrent les problèmes avant les utilisateurs et laissent l'IA gérer les tâches répétitives.

C'est conçu pour les organisations qui ne peuvent pas se permettre de zones d'ombre.

Splunk est une plateforme de données qui unifie les données machine à l'échelle du pétaoctet sur la sécurité, l'observabilité et le réseau. Désormais intégrée à Cisco, elle sert des entreprises dans la finance, la santé, le secteur public, la distribution et bien plus. Les équipes de sécurité l'utilisent pour détecter et répondre aux menaces.

Les équipes IT l'utilisent pour surveiller les applications et l'infrastructure. Elle s'adresse aux organisations qui doivent rechercher d'énormes volumes de données en temps réel et agir dessus avec l'IA.

Faut-il choisir Splunk ?

Repères rapides avant de comparer les plans ou de visiter le site.

Choisissez-le si

  • Les équipes qui veulent une détection des menaces et une réponse aux incidents plus rapides, appuyées par des résultats clients comme des délais de réponse 3 fois plus courts
  • Les entreprises qui ont besoin d'une recherche à l'échelle du pétaoctet sans déplacer ni dupliquer les données
  • Les équipes qui utilisent déjà OpenTelemetry ou veulent plus de 2 000 intégrations prêtes à l'emploi
  • Les entreprises qui préfèrent des fournisseurs reconnus comme leaders par les grands cabinets d'analyse
  • Les organisations prêtes à investir en formation pour développer une expertise interne

Évitez-le si

  • Les petites équipes avec des besoins de logs basiques — la profondeur et l'orientation entreprise de la plateforme dépasseront probablement vos besoins
  • Les acheteurs qui exigent des tarifs publiés — les chiffres ne figurent pas sur le site, il faudra donc passer par les ventes pour un devis
  • Les équipes sans expertise en data engineering ou en sécurité — pipelines, détections et intégrations demandent des personnes compétentes pour bien fonctionner
  • Ceux qui se méfient des changements de fournisseur — Splunk fait désormais partie de Cisco, sa feuille de route dépend donc d'une plus grande entreprise

Étapes avant achat

  1. 1Estimez d'abord votre volume de données et vos sources — l'architecture et les coûts de Splunk évoluent avec les données, donc le dimensionnement compte avant de vous engager.
  2. 2Suivez les visites interactives gratuites des produits Splunk Cloud Platform, Enterprise Security et Infrastructure Monitoring pour juger l'interface.
  3. 3Lancez un essai gratuit ou un téléchargement pour tester sur un échantillon de vos vraies données.
  4. 4Parcourez Splunkbase pour confirmer que des intégrations existent pour vos outils actuels, y compris vos configurations OpenTelemetry.
  5. 5Contactez les ventes pour un devis, puisque les tarifs ne sont pas publiés, et demandez des informations sur les programmes de support et les options de formation.

Facilité d'utilisation

Le site de Splunk évoque une plateforme profonde de niveau entreprise plutôt qu'un outil à installation rapide. Côté positif, il y a des essais gratuits, des visites interactives des produits, une documentation étendue, des parcours de formation et de certification, et une grande communauté avec Splunk Answers. Ces ressources aident les nouvelles équipes à monter en compétence. Cela dit, l'étendue — sécurité, AIOps, supervision applicative et pipelines de données — suggère que vous aurez besoin de personnel formé ou certifié pour en tirer toute la valeur.

Splunk Fonctionnalités clés

✨ Une seule maison pour toutes vos données machine

Logs, métriques et traces vivent souvent dans des silos séparés, et c'est là que les problèmes se cachent. Splunk unifie les données machine à l'échelle du pétaoctet sur la sécurité, l'observabilité et le réseau. Avec Federated Search, vous interrogez les sources là où elles se trouvent — pas de taxe d'ingestion, pas de déplacement de données inutile.

Vos équipes et votre IA obtiennent un contexte en temps réel sur tous les domaines.

🛡️ Défendez-vous à la vitesse machine

Les attaques propulsées par l'IA réduisent les fenêtres de remédiation de plusieurs mois à quelques minutes. Splunk Enterprise Security unifie détection des menaces, investigation et réponse sur une seule plateforme SecOps propulsée par l'IA. Elle réunit :

  • SIEM pour détecter et stopper les menaces
  • SOAR pour accélérer et automatiser la réponse
  • UEBA pour repérer les anomalies utilisateurs et entités

Vos experts gardent le contrôle pendant que les agents gèrent le travail répétitif.

✨ Repérez les problèmes avant vos utilisateurs

Observability Cloud vous donne une visibilité en temps réel sur n'importe quel environnement. Application Performance Monitoring dépanne le code lent. Infrastructure Monitoring surveille les clouds, les conteneurs et les systèmes on-prem.

Digital Experience Analytics montre ce que les utilisateurs ressentent réellement des performances. Quand quelque chose casse, les agents AI SRE isolent les causes racines et suggèrent des correctifs ciblés comme des rollbacks ou des ajustements de capacité.

✨ Gardez vos agents IA sous contrôle

Les agents autonomes peuvent prendre des actions imprévisibles ou non autorisées. Splunk Agent Observability, propulsé par l'acquisition de Galileo, vous permet d'observer et de sécuriser les agents IA, les modèles et l'infrastructure. Des garde-fous en temps réel et la traçabilité aident à prévenir la dérive, les hallucinations et les fuites de données.

Le suivi de l'usage des tokens avec une attribution complète empêche les coûts IA de s'emballer.

✨ Construisez une IA personnalisée sur vos propres données

Parfois, l'IA standard ne suffit pas. L'AI Toolkit vous aide à construire, tester et déployer une IA personnalisée pour vos opérations. Le Splunk MCP Server connecte les outils IA aux données Splunk de façon sécurisée.

Ensemble, ils alimentent des opérations agentiques résilientes, construites sur le contexte en temps réel de votre propre environnement.

Cas d’usage

🛡️ Détectez et répondez aux menaces plus vite

Les analystes sécurité se noient sous les alertes d'outils dispersés. Splunk Enterprise Security unifie SIEM, SOAR et UEBA, pour que votre équipe repère les menaces internes, automatise les playbooks et agisse vite. Carrefour a divisé par 3 ses délais de réponse aux menaces.

Résultat attendu : des incidents résolus en minutes, pas en heures.

📡 Repérez les problèmes avant vos utilisateurs

Les équipes IT et SRE surveillent les applications sur le cloud, les conteneurs et le on-prem. Splunk Observability Cloud corrèle les alertes et isole rapidement les causes racines. Specsavers rapporte un MTTR 10 fois plus rapide et 25 000 heures économisées par mois.

Astuce : commencez par Infrastructure Monitoring à 15 $/hôte/mois.

🤖 Gouvernez les agents IA et leurs coûts

Les équipes qui déploient des agents IA s'inquiètent de la dérive, des hallucinations et des factures surprises. Agent Observability ajoute des garde-fous en temps réel, trace les actions des agents et suit les dépenses en tokens. Vous gardez l'autonomie sans perdre le contrôle.

Résultat attendu : une visibilité claire sur les agents, les modèles et les coûts.

🔍 Recherchez les données là où elles se trouvent

Les équipes data luttent contre la dispersion et la hausse des coûts d'ingestion. Federated Search traite la télémétrie à l'échelle du pétaoctet sans la déplacer, pour garder tout le contexte et éviter la taxe d'ingestion.

Astuce : vérifiez d'abord Splunkbase — plus de 2 000 intégrations plus le support natif d'OpenTelemetry.

Tarifs Splunk

À partir de5 $US/mois≈ 4,47 €

  • 9 formules

Prix vérifiés le 13 oct. 2026 sur la page tarifs de Splunk

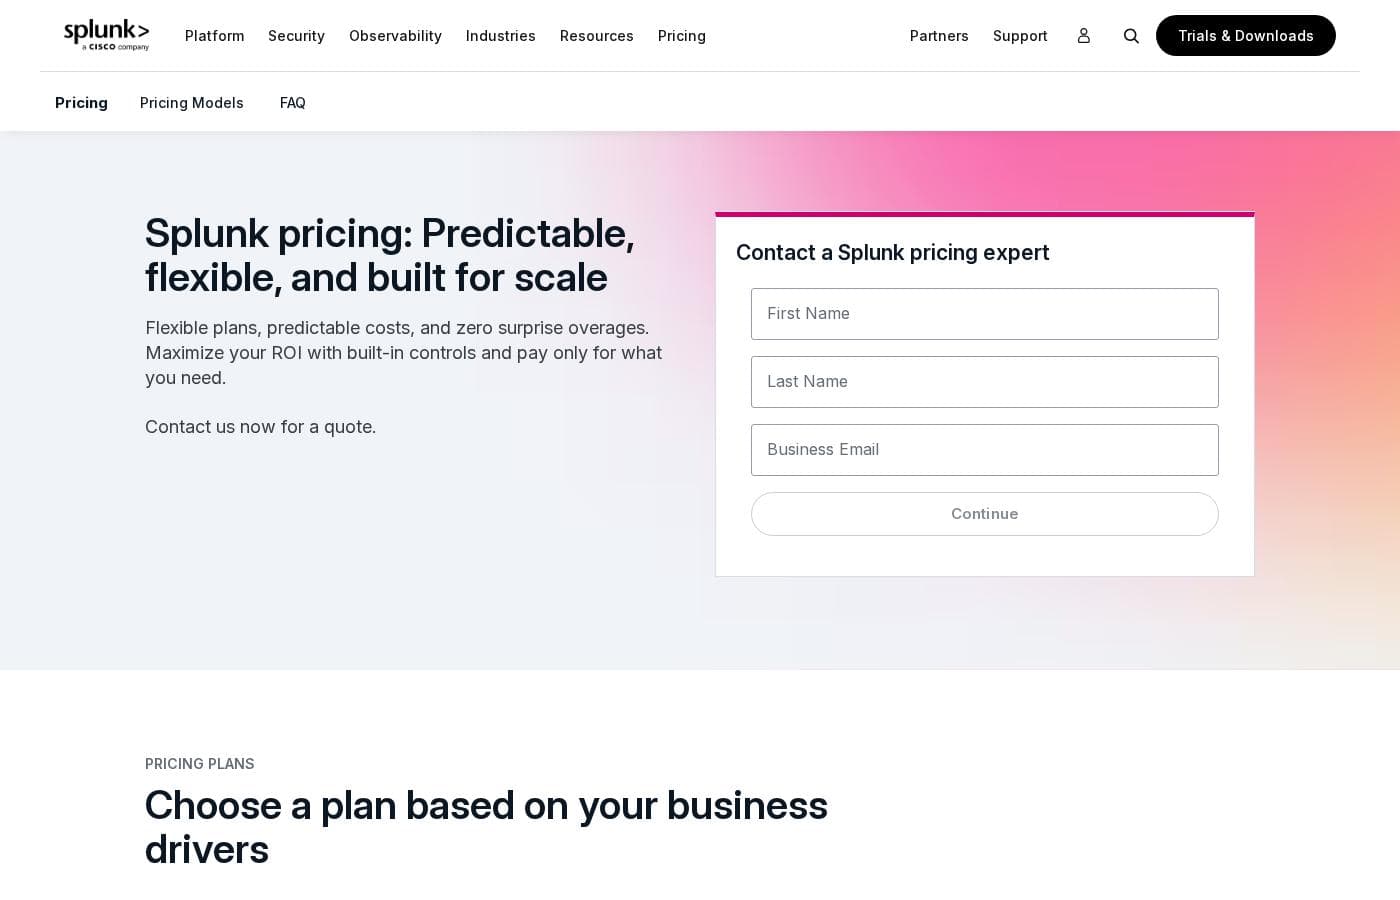
Capture d'écran de la page tarifs de SplunkVoir la capture de la page tarifs
FormulePaiement mensuelPaiement annuelInclus
Splunk Observability Cloud – Infrastructure
par utilisateur
—
15 $US/mois
≈ 13,42 €
180 $US par an
  • Infrastructure Monitoring
  • Log Observer Connect
  • Network Explorer
  • Synthetic Uptime Monitoring
Splunk Observability Cloud – App & Infra
par utilisateur
—
60 $US/mois
≈ 53,66 €
720 $US par an
  • Tout ce qu'inclut Infrastructure
  • APM avec Always On Profiling
  • Synthetic API Monitoring
Splunk Observability Cloud – End-to-End
par utilisateur
—
75 $US/mois
≈ 67,08 €
900 $US par an
  • Tout ce qu'inclut App & Infra
  • Real User Monitoring
  • Synthetic Browser Monitoring
  • Database Monitoring et Secure Application en options payantes
Splunk AppDynamics – Infrastructure Edition
—
6 $US/mois
≈ 5,37 €
72 $US par an
  • Infrastructure Monitoring
  • Modules complémentaires disponibles séparément
Splunk AppDynamics – Premium Edition
par utilisateur
—
33 $US/mois
≈ 29,51 €
396 $US par an
  • Application Performance Monitoring
  • Database Monitoring
  • Log Observability
Splunk On-Call
par utilisateur
Starts at $5 per user/month (billed annually)
5 $US/mois
≈ 4,47 €
60 $US par an
Le prix de départ couvre jusqu'à 10 sièges
  • Plus de 100 intégrations de gestion de services IT
  • Plannings d'astreinte et politiques d'escalade
  • Résolution des incidents plus rapide
Splunk Cloud Platform
Voir le site de l'éditeur
  • Utilisateurs illimités
  • Évolue jusqu'aux pétaoctets de données
  • Cloud Flex pour réaffecter le budget
  • Télémétrie Cisco éligible au tarif d'ingestion pondéré de 0,5x
Splunk Enterprise
Voir le site de l'éditeur
  • Utilisateurs illimités
  • Déploiement sur site, en cloud privé ou en environnement isolé
  • Télémétrie Cisco éligible au tarif d'ingestion pondéré de 50 %
Splunk Enterprise Security
Voir le site de l'éditeur
  • Éditions Essentials et Premier
  • Les deux incluent SIEM, threat intelligence, Detection Studio et Exposure Analytics
  • Premier ajoute SOAR, UEBA et Automated Threat Analysis

Converti au taux de référence BCE du 12 oct. 2026 ; l’éditeur peut facturer un prix local différent.

Historique des prix

Prix suivis depuis le 1 oct. 2026. Aucun changement détecté pour l'instant.

Notes sur les tarifs

Splunk tarife la plupart de ses produits platform et security via des devis personnalisés basés sur l'ingestion, la charge de travail ou l'activité. Les tarifs publiés démarrent à 5 $/utilisateur/mois pour On-Call, 15 $/hôte/mois pour Observability Cloud et 6 $/vCPU/mois pour AppDynamics, tous facturés annuellement, avec des essais gratuits et une édition gratuite d'Observability disponibles.

Les tarifs publiés par Splunk vont de 5 $ à 75 $ par mois, facturés annuellement, tandis que ses produits cœur Platform et Security sont tarifés sur devis personnalisé.

Voici le détail de chaque produit et de chaque niveau.

Splunk Observability Cloud – Infrastructure

Prix : à partir de 15 $ par hôte/mois, facturé annuellement Idéal pour : les équipes qui surveillent l'infrastructure et les services cloud Autres fonctionnalités :

  • Infrastructure Monitoring
  • Log Observer Connect
  • Network Explorer
  • Synthetic Uptime Monitoring

C'est la porte d'entrée vers Observability Cloud. C'est un bon choix si vous voulez surtout de la visibilité sur vos serveurs, conteneurs et services cloud, sans payer pour des outils au niveau applicatif.

Splunk Observability Cloud – App & Infra

Prix : à partir de 60 $ par hôte/mois, facturé annuellement Autres fonctionnalités :

  • Tout ce qu'inclut Infrastructure
  • APM avec Always On Profiling
  • Synthetic API Monitoring

Choisissez ce niveau quand la performance applicative compte autant que la santé de l'infrastructure. Il ajoute le dépannage pour les applications cloud-native comme monolithiques.

Splunk Observability Cloud – End-to-End

Prix : à partir de 75 $ par hôte/mois, facturé annuellement Autres fonctionnalités :

  • Tout ce qu'inclut App & Infra
  • Real User Monitoring
  • Synthetic Browser Monitoring
  • Database Monitoring et Secure Application disponibles en options payantes

C'est le niveau tout-compris pour les équipes qui veulent aussi la visibilité sur les sessions utilisateurs. Si vous n'avez besoin que de métriques d'infrastructure, les niveaux inférieurs coûteront bien moins cher.

Splunk AppDynamics – Infrastructure Edition

Prix : à partir de 6 $ par vCPU/mois, facturé annuellement Autres fonctionnalités :

  • Infrastructure Monitoring
  • Modules complémentaires disponibles séparément

Cette édition convient aux équipes qui veulent la base de supervision d'AppDynamics au coût listé le plus bas.

Splunk AppDynamics – Premium Edition

Prix : à partir de 33 $ par hôte/mois, facturé annuellement Autres fonctionnalités :

  • Application Performance Monitoring
  • Database Monitoring
  • Log Observability

Premium a du sens quand vous devez relier la performance des applications hybrides et on-prem à leur impact métier.

Splunk AppDynamics – Enterprise Edition

Prix : à partir de 50 $ par hôte/mois, facturé annuellement Autres fonctionnalités :

  • Tout ce qu'inclut Premium
  • Transaction Analytics
  • Modules complémentaires : Application Security (13,75 $/mois par cœur CPU), Real User Monitoring (0,06 $ pour 1 000 tokens), Browser Synthetics (12 $ par localisation de test), SAP (95 $ par cœur CPU)

Choisissez Enterprise si l'analytique transactionnelle sur des applications métier complexes est indispensable.

Splunk On-Call

Prix : à partir de 5 $ par utilisateur/mois, facturé annuellement (jusqu'à 10 sièges) Idéal pour : les petites équipes qui gèrent des plannings d'astreinte Autres fonctionnalités :

  • Plus de 100 intégrations de gestion de services IT
  • Politiques d'escalade simplifiées
  • Essai gratuit disponible

C'est le point d'entrée le plus accessible. Il route les incidents vers la bonne personne rapidement, pour que rien ne reste sans solution. 🎯

Splunk Cloud Platform

Prix : devis personnalisé (tarification à l'activité, à l'ingestion ou à la charge de travail) Autres fonctionnalités :

  • Utilisateurs illimités
  • Évolue jusqu'aux pétaoctets de données
  • Cloud Flex vous permet de déplacer le budget entre les produits Splunk
  • La télémétrie Cisco éligible compte au tarif d'ingestion pondéré de 0,5x
  • Essai gratuit disponible

Splunk Enterprise

Prix : devis personnalisé (tarification à l'ingestion de données ou à la charge de travail) Autres fonctionnalités :

  • Utilisateurs illimités
  • Fonctionne sur site, en cloud privé ou en environnement isolé (air-gapped)
  • La télémétrie Cisco éligible compte au tarif d'ingestion pondéré de 50 %
  • Essai gratuit disponible

Splunk Enterprise Security

Prix : devis personnalisé (tarification à l'activité, à la charge de travail ou à l'ingestion) Autres fonctionnalités :

  • Deux éditions : Essentials et Premier
  • Les deux incluent SIEM, threat intelligence, Detection Studio et Exposure Analytics
  • Premier ajoute SOAR, UEBA et Automated Threat Analysis

Essentials est conçu pour une défense menée par des humains et accélérée par l'IA. Premier cible les équipes prêtes pour des opérations de sécurité adaptatives et autonomes.

Essais et achat : Splunk propose une édition gratuite d'Observability Cloud, plus des essais gratuits pour Cloud Platform, Enterprise, SOAR, AppDynamics et On-Call — mais la durée d'essai n'est pas publiée sur la page tarifaire. Chaque achat inclut le support standard, et des remises sur volume sont disponibles. Aucune garantie de remboursement n'est indiquée : confirmez donc vos limites de licence et vos volumes de données attendus avec un expert Splunk avant de vous engager.
Calculateur de coût

Estimez le coût de Splunk pour votre équipe.

Facturation

Splunk Observability Cloud – Infrastructure n'a pas de prix publié pour ce cycle de facturation.

Splunk Observability Cloud – Infrastructure est facturé par utilisateur : prix × 5 postes. Estimation basée sur les prix publics, hors taxes, options et remises.

Comment payer Splunk moins cher

  • Un essai gratuit est disponible : testez avant de payer.
  • Certaines formules sont facturées par utilisateur : ne payez que les postes réellement utilisés.
Démarrer l'essai gratuit

M’avertir quand Splunk change de prix

Un e-mail quand nous détectons un changement sur la page tarifs de l’éditeur. Pas de newsletter, pas de promos. Désinscription en un clic.

Avis des utilisateurs

Aucun avis pour le moment.

Rédiger un avis

Rédiger un avis pour Splunk
0/100 caractères
0/2000 caractères

Pourquoi utiliser Splunk ?

Quand chaque minute compte, attendre des logs dispersés n'est pas une option. Splunk transforme les données machine en actions rapides et gouvernées sur toute votre organisation. D'après le site de l'entreprise et les témoignages clients, voici ce qui se démarque :

  • Des gains de vitesse prouvés. Specsavers rapporte un MTTR 10 fois plus rapide et 25 000 heures économisées par mois. Singapore Airlines détecte les incidents 75 % plus vite. Carrefour a divisé par 3 ses délais de réponse aux menaces.
  • Évoluer sans silos. Recherchez et traitez la télémétrie là où elle se trouve, à l'échelle du pétaoctet, pour réduire les déplacements de données et éviter des coûts d'ingestion inutiles.
  • Une IA qui travaille pour vous. Les outils SOC agentiques, les agents AI SRE et Agent Observability aident les équipes à réagir à la vitesse machine tout en gouvernant le comportement des agents et en suivant les coûts de tokens.
  • Un écosystème riche. Plus de 2 000 applications et intégrations sur Splunkbase, avec support natif d'OpenTelemetry, SDK et agents.
  • Une confiance validée par les analystes. Reconnu comme leader en sécurité et observabilité par les grands cabinets d'analyse, et utilisé par le Département de la Défense américain, Nasdaq et Coca-Cola.
  • Essayez avant d'acheter. Essais gratuits, téléchargements et visites interactives des produits vous permettent d'évaluer la plateforme selon vos propres besoins.

Alternatives à Splunk

Autres outils dans la catégorie Business Intelligence

Voir tous les outils Business Intelligence
ElevateForward.ai

ElevateForward.ai

Business Intelligence3.8/5

Diagnostiquez, planifiez et exécutez votre stratégie sur une plateforme propulsée par l'IA

DataHawk

DataHawk

Business Intelligence3.7/5

Une seule plateforme pour vos chiffres Amazon et Walmart — avec une IA qui explique ce qui a changé.

IFTTT

IFTTT

Workflow Management4.1/5

IFTTT is the leading no-code platform designed for powerful automation across both your business and home life. It offers an easy way to connect over 900 different services, including tools like Google Calendar, Spotify, and YouTube, using simple Applets. You can automate from anywhere, anytime, thanks to the dedicated iOS and Android apps, ensuring continuous productivity. It’s built on a massive community of over 27 million users and 900+ brands already using the platform.

Freshservice by Freshworks

Freshservice by Freshworks

IT Operations Platform4/5

Freshservice is an IT Operations Platform delivered entirely from the cloud. At its core is a multi-channel ticketing system that consolidates requests from email, a self-service portal, and other intake points, with SLA policies, business hours, and escalation rules enforcing response commitments. Around that core sit modules for the service catalog, knowledge base, asset management and CMDB, change and release management, project tracking, and reporting. No-code automation and the Freddy AI assistant handle repetitive work like ticket categorization, routing, summarization, and suggested replies.

Glances

Glances

Workflow Management4/5

Glances is a no-code integration that unifies your business apps into a single, live view. It helps teams stay in one place, see data from multiple apps in real time, and take actions without leaving their current workflow. From Asana to Zendesk, Glances connects a diverse stack of business apps.

GitLab

GitLab

Enterprise AI Platform4.2/5

GitLab is a DevSecOps platform covering the whole software lifecycle — planning, source code management, CI/CD, and application security — on a single data plane. Its Duo Agent Platform adds AI agents that turn issues into merge requests, remediate vulnerabilities, and review code under your rules. It targets teams of every size, from startups to enterprises in regulated industries, with 50+ million people already using it.

Backlog by Nulab Inc

Backlog by Nulab Inc

Project Management4/5

Backlog is the all-in-one project management platform built for teams that move fast. It helps small and mid-sized teams manage projects, track bugs, and collaborate across roles without the complexity of enterprise tools.

Volza

Volza

WordPress Plugins4/5

Volza is a global trade-intelligence platform providing verified international trade information and actionable market insights. With over 30 years of expertise in trade analytics, we support thousands of businesses and leading consultancies around the world.

Logiciels Business Intelligence les moins chers pour 1 à 25 utilisateurs

Splunk : questions fréquentes

Combien coûte Splunk ?

La formule payante la moins chère de Splunk, Splunk On-Call, coûte 5 $US (≈ 4,47 €) par mois. Les formules payantes vont de 5 $US à 75 $US par mois. Prix vérifiés le 13 oct. 2026 sur la page tarifs de l’éditeur.

Splunk propose-t-il une formule gratuite ?

Non. Splunk n’affiche pas de formule gratuite ; la formule payante la moins chère commence à 5 $US (≈ 4,47 €) par mois.

Splunk propose-t-il un essai gratuit ou une garantie satisfait ou remboursé ?

Splunk propose un essai gratuit.

Le prix de Splunk a-t-il changé récemment ?

Non. Aucun changement de prix détecté depuis le début du suivi, le 1 oct. 2026.

Vais-je recevoir des factures surprises si mon volume de données explose ?

Splunk ne facture des dépassements que si vous dépassez de façon persistante la capacité d'ingestion ou de stockage achetée. Vous pouvez suivre l'utilisation en temps réel et ajuster vos allocations via le Splunk Support Portal.

Puis-je déplacer mon budget entre différents produits Splunk après l'achat ?

Oui. Cloud Flex vous permet de réaffecter votre budget entre les produits Splunk — Platform, Security, Observability, AI, Storage et Federated Search — sans relancer un processus d'achat.

Y a-t-il des limites sur le nombre d'utilisateurs ou mon usage de Splunk ?

Aucune limite explicite ne s'applique. La licence définit plutôt des seuils de capacité, comme les volumes d'ingestion de données ou le nombre de sièges, et vous choisissez le modèle tarifaire qui correspond à vos besoins.

Les plans Splunk incluent-ils un support technique, et puis-je obtenir une remise ?

Chaque achat inclut le support standard avec toutes les mises à jour majeures et mineures du logiciel. Un support premium est disponible, et des remises sur volume sont proposées — demandez les détails à un expert tarifaire Splunk.

Prêt à essayer Splunk ? Découvrez le site officiel ou les tarifs.

Vous êtes Splunk ? Revendiquer cette fiche · Obtenir le badge