Sentaro

รีวิว Sentaro

การป้องกันภัยคุกคามอีเมลและ SaaS สำหรับทีมที่ใช้ Microsoft 365 และ Google Workspace

โดย Ciroapp Editorial Team · อัปเดตแล้ว 9 ต.ค. 2569

อาจมีค่าคอมมิชชั่นโดยไม่มีค่าใช้จ่ายเพิ่มเติม

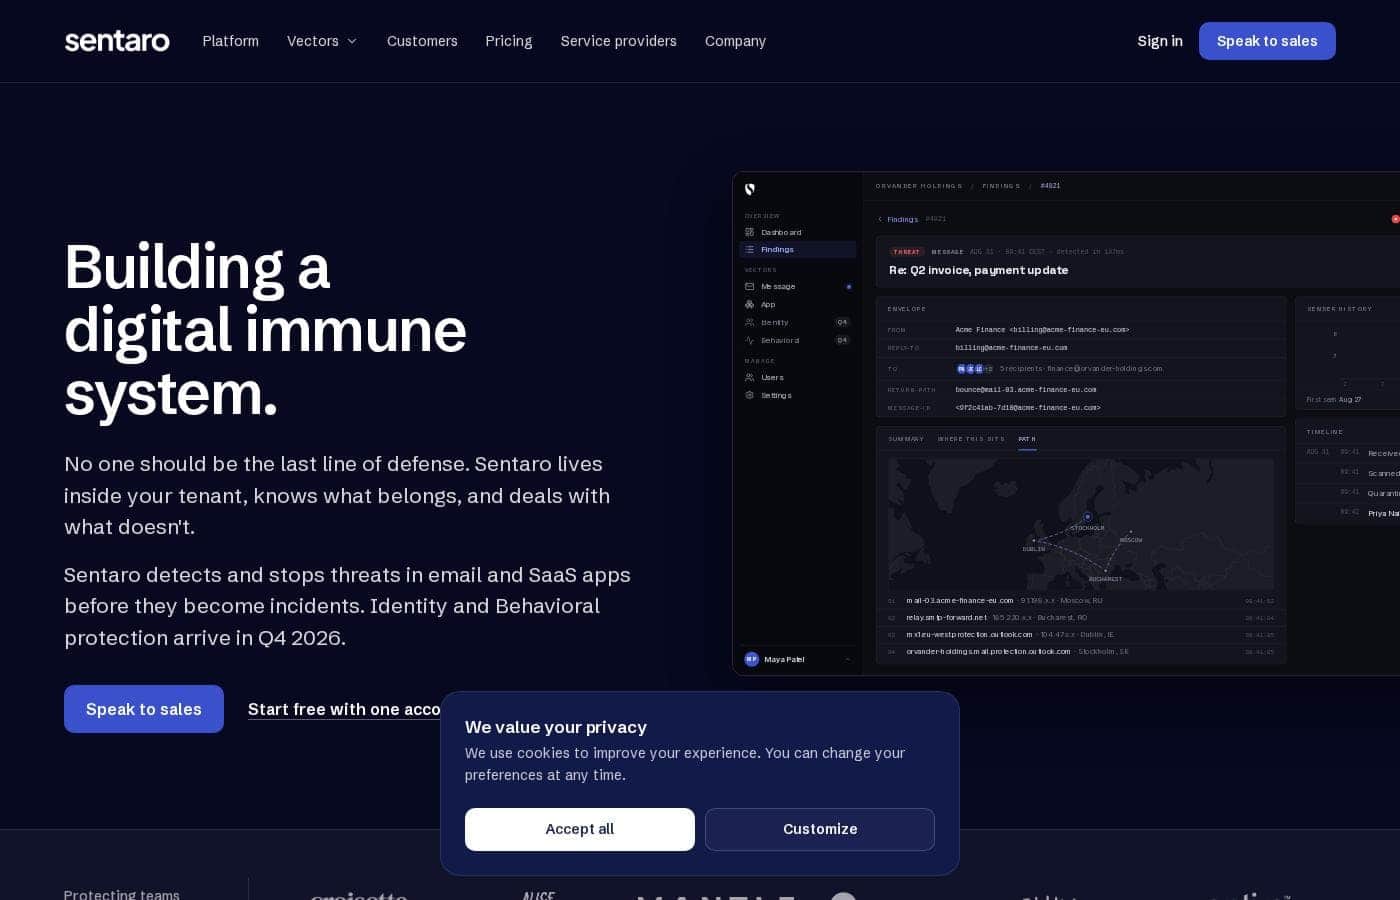
ภาพหน้าจอหลักของ Sentaro

สรุปอย่างรวดเร็ว

ภาพรวมอย่างรวดเร็วของ Sentaro: คะแนน สรุปราคา ฟีเจอร์หลัก และจุดเด่น
ตรวจสอบหน้าผู้ให้บริการเมื่อ 12 ต.ค. 2569

คะแนน Ciroapp

3.5/ 5

เรื่อง EU เด่นชัด แต่ราคายังไม่เปิดเผย

Sentaro นำคำตัดสินภัยเข้ามาอยู่ใน Microsoft 365 และ Google Workspace โดยตรง อีเมลที่ถูกกักและถูกบล็อกจึงไม่ถึงกล่องจดหมาย เครื่องยนต์ที่โฮสต์ในสวีเดนและการวางกรอบตาม DORA และ NIS2 เหมาะกับทีมใน EU ที่อยู่ภายใต้กฎเกณฑ์ แต่ราคายังไม่เปิดเผย และสองในสี่ของเวกเตอร์การตรวจจับยังอยู่ในขั้นวางแผน โดยรวมแล้วเหมาะกับบริษัทที่เส้นทางวิกฤตไม่ต้องพึ่งการครอบคลุมด้านอัตลักษณ์และพฤติกรรม

ข้อดี

  • ข้อดี:ลงมือตามคำตัดสินของตัวเอง อีเมลที่ปลอดภัยส่งถึงผู้รับ อีเมลที่น่าสงสัยถูกกักไว้ และภัยคุกคามถูกบล็อกก่อนที่ใครจะเปิดอ่าน
  • ข้อดี:เครื่องยนต์เดียวอ่านสัญญาณจากข้อความ แอป ตัวตน และพฤติกรรม เชื่อมสายโจมตีเดียวกันเข้าด้วยกันแทนที่จะแยกเป็นตั๋วหลายใบ
  • ข้อดี:เครื่องยนต์ทำงานบน Microsoft Azure ในสวีเดนซึ่งอยู่ใน EU เท่านั้น พร้อมคีย์เข้ารหัสแยกตาม tenant และ TLS 1.2+ ระหว่างรับส่ง

ข้อเสีย

  • ข้อเสีย:การป้องกันด้านอัตลักษณ์และพฤติกรรมมีแผนไว้สำหรับไตรมาส 4 ปี 2026 วันนี้จึงมีเพียงการครอบคลุมอีเมลและแอปเท่านั้น
  • ข้อเสีย:ไม่มีรายการราคาสาธารณะ ไม่มีแพ็กเกจที่เปิดเผย และไม่มีการสมัครใช้งานด้วยตัวเอง คุณจึงต้องขอใบเสนอราคาโดยตรงเพื่อเทียบต้นทุน
  • ข้อเสีย:SOC 2 และ ISO 27001 อยู่ระหว่างดำเนินการ ยังไม่ได้รับการรับรอง ซึ่งอาจทำให้การตรวจสอบความปลอดภัยสะดุด
เหมาะที่สุดสำหรับ
  • ทีมที่ใช้ Microsoft 365 และ Google Workspace และต้องการให้จัดการฟิชชิงกับ BEC ภายในกล่องจดหมาย
  • บริษัทในนอร์ดิกและ EU ที่ต้องรับมือ DORA, NIS2 หรือคำขอแสดงหลักฐานในทำนองเดียวกัน
  • ทีมไอทีและความปลอดภัยที่ไม่มีกำลังคนพอจะตรวจสอบทุกการแจ้งเตือนด้วยมือ
ส่วนนี้เป็นสรุป รายละเอียดเกี่ยวกับฟีเจอร์ กรณีการใช้งาน ราคา และรีวิวจะแสดงต่อด้านล่าง

Sentaro คืออะไร?

Sentaro คือเครื่องมือความปลอดภัยด้านอีเมลและ SaaS ที่ขับเคลื่อนด้วย AI สำหรับ Microsoft 365 และ Google Workspace ทำงานอยู่ภายใน tenant ของคุณ และเฝ้าดูสัญญาณสี่ประเภท ได้แก่ ข้อความในอีเมล Slack และ Teams การอนุญาต OAuth ของแอป ข้อมูลรับรองที่รั่วไหลและโดเมนที่คล้ายกัน และพฤติกรรมของผู้ใช้ เอนจินตัวเดียวจำแนกเจตนา แล้วจึงส่งต่อ กักไว้ หรือบล็อก ปัจจุบันการป้องกันข้อความและแอปเปิดใช้งานแล้ว ส่วนการครอบคลุมด้านตัวตนและพฤติกรรมอยู่ในแผน กลุ่มเป้าหมายคือทีมงาน โดยเฉพาะบริษัทในภาคกำกับดูแลในกลุ่มนอร์ดิกและ EU โดยรวม

Verdict

Best for หัวหน้าฝ่ายความปลอดภัยและไอทีในบริษัทที่ใช้ Microsoft 365 หรือ Google Workspace ตั้งแต่ไม่กี่ร้อยที่นั่งขึ้นไป โดยเฉพาะผู้ที่ต้องรายงานต่อหน่วยงานกำกับดูแลในยุโรป.

เหมาะอย่างน่าเชื่อถือสำหรับบริษัทใน EU ที่อยู่ภายใต้กฎเกณฑ์ และต้องการให้การตัดสินภัยจากอีเมลและแอปเกิดขึ้นในเทนแนนต์เอง โดยที่โมดูลด้านอัตลักษณ์และพฤติกรรมที่วางแผนไว้ต้องไม่อยู่บนเส้นทางวิกฤตของคุณ

Strengths

  • ลงมือตามคำตัดสินของตัวเอง: อีเมลที่ไม่เป็นภัยถูกส่งถึงผู้รับ อีเมลที่น่าสงสัยถูกกักไว้ และภัยถูกบล็อกก่อนที่ใครจะได้เปิด
  • เครื่องยนต์เดียวที่อ่านสัญญาณจากอีเมล แอป อัตลักษณ์ และพฤติกรรม เชื่อมโยงห่วงโซ่การโจมตีให้เป็นเรื่องเดียวกัน
  • เครื่องยนต์โฮสต์บน Microsoft Azure ในสวีเดน เฉพาะ EU ภายใต้กฎหมาย EU

Watch-outs

  • การป้องกันด้านอัตลักษณ์และพฤติกรรมเป็นเพียงแผน ยังไม่เปิดใช้จริง วันนี้การครอบคลุมจึงยังไม่ครบ
  • ไม่มีหน้าราคาสาธารณะและไม่มีแพ็กเกจสมัครเอง ต้นทุนจึงต้องขอใบเสนอราคาโดยตรง
  • SOC 2 และ ISO 27001 อยู่ระหว่างดำเนินการ ยังไม่ได้รับการรับรอง

Pricing trap for Sentaro: Sentaro ไม่เปิดเผยรายการราคา จึงไม่มีอะไรให้เปรียบเทียบจนกว่าคุณจะขอใบเสนอราคาตามจำนวนที่นั่งของคุณ

Sentaro คุณสมบัติหลัก

✨ สี่สัญญาณ หนึ่งเอนจินตัดสิน

Sentaro อยู่ใน tenant ของคุณและเฝ้าดูสัญญาณสี่ประเภท ได้แก่ ข้อความ การอนุญาตของแอป ข้อมูลรับรองที่รั่วไหล และพฤติกรรมของผู้ใช้ เอนจินตัวเดียวจำแนกเจตนาก่อนที่ใครจะได้โต้ตอบด้วย จดหมายที่สะอาดถูกส่งต่อตามเดิม จดหมายที่น่าสงสัยถูกกักไว้จนกว่าจะมีคนตรวจสอบยืนยัน ภัยคุกคามจริงถูกบล็อกก่อนที่ผู้รับจะเห็น และเซสชันที่เกี่ยวข้องกับภัยคุกคามถูกเพิกถอน

📬 อ่านข้อความเหมือนนักวิเคราะห์อ่าน

ทุกข้อความถูกอ่านแบบที่นักวิเคราะห์จะอ่าน Sentaro ถามว่าใครเป็นคนขอจริง ๆ ขอจากที่ไหน และคำขอนั้นเข้ากับความสัมพันธ์หรือไม่ อีเมลปลอมที่อ้างว่าเป็น CFO และไม่มีเธรดรองรับจะถูกย้ายออกจากกล่องจดหมายก่อนใครจะเปิดอ่าน คำตัดสินจะปรากฏเป็นป้ายกำกับ ตรงจุดที่ผู้คนอ่านอีเมลของตน

✨ ความเสี่ยงของแอปในระดับขอบเขตสิทธิ์ รายผู้ใช้

ทุกแอปที่แตะ tenant ของคุณมีขอบเขตการเข้าถึงที่คุณอาจยังไม่ได้ทำแผนที่ไว้ Sentaro อ่านการอนุญาต OAuth และแสดงว่าแอปที่เชื่อมต่อแต่ละตัวเข้าถึงอะไรได้จริง สิ่งที่เจอบ่อยคือเครื่องมือ AI ที่ไม่ได้รับอนุมัติและการเชื่อมต่อที่ถูกทิ้งร้างแต่ยังอ่านอีเมลอยู่ การให้ความยินยอมถูกเพิกถอน และผู้เผยแพร่ถูกสืบย้อนไปยังกิจกรรมที่เกี่ยวข้อง

✨ การครอบคลุมด้านตัวตนและพฤติกรรม วางแผนไว้สำหรับ Q4 2026

สองในสี่เวกเตอร์ยังไม่เปิดใช้งาน ด้านตัวตนมองออกไปนอก tenant ของคุณ เพื่อหาข้อมูลรับรองที่พบในแหล่งข้อมูลที่ถูกละเมิด และการจดทะเบียนโดเมนที่คล้ายกับแบรนด์ของคุณและซัพพลายเออร์ของคุณ ด้านพฤติกรรมเฝ้าดูว่าผู้ใช้ทำอะไรที่ผิดไปจากปกติของตัวเอง เช่น กฎการส่งต่อ เซสชันนอกเวลาทำการ และการเคลื่อนย้ายข้อมูลที่ผิดปกติ ทั้งสองจะมาใน Q4 2026

🛡️ อธิปไตยโดยการออกแบบ

การตัดสินใจเรื่องภัยคุกคามเกิดขึ้นบนโครงสร้างพื้นฐานที่ Sentaro ดูแลเอง โฮสต์บน Microsoft Azure ในสวีเดนภายใต้กฎหมาย EU เรื่องนี้สำคัญเมื่อคุณต้องตอบคณะกรรมการหรือหน่วยงานกำกับดูแลในยุโรป มีสามสิ่งที่สนับสนุนข้อนี้:

กรณีการใช้งาน

🛡️ หยุดใบแจ้งหนี้ปลอมก่อนที่ใครจะได้เปิดอ่าน

Anna ล็อกอินเข้ามาในชื่อ CFO ของคุณ แล้วมีใบแจ้งหนี้ส่งมาพร้อมเลขบัญชีธนาคารใหม่ ไม่มีเธรดเดิม ไม่มีลิงก์ ไม่มีไฟล์แนบ Sentaro อ่านตัวคำขอเองแล้วย้ายข้อความออกก่อนที่ใครจะได้เปิด ผลลัพธ์ที่คาดหวัง: ไม่มีอะไรตกถึงกล่องจดหมาย จึงไม่มีตั๋วแจ้งปัญหาตามมา

🔑 จัดระเบียบสิทธิ์การเข้าถึงแอปในเทนแนนต์ของคุณ

มีคนเชื่อมต่อตัวสรุป PDF ที่ไม่มีใครตรวจสอบมาก่อน มันขออ่านอีเมลและไฟล์ทั้งหมดของคุณ Sentaro แสดงให้เห็นว่าแอปที่เชื่อมต่อแต่ละตัวเข้าถึงอะไรได้บ้าง แยกตามผู้ใช้ จากนั้นถอนความยินยอมของเครื่องมือ AI ที่ไม่ได้รับอนุมัติ และการเชื่อมต่อที่ถูกลืมจากหลายปีก่อน

📋 ตอบคณะกรรมการและหน่วยงานกำกับดูแลของคุณ

คณะกรรมการถามว่าภัยทางอีเมลและแอปถูกจัดการอย่างไร และตัดสินใจที่ไหน Sentaro ทำงานบน Microsoft Azure ในสวีเดน ภายใต้กฎหมาย EU เข้ารหัสข้อมูลขณะจัดเก็บบนคีย์แยกตามเทนแนนต์ และใช้ TLS 1.2+ ระหว่างส่งข้อมูล อีกทั้งยังสอดรับกับคำขอหลักฐานตาม DORA และ NIS2

🔄 เปลี่ยนสองเครื่องมือเป็นหนึ่งเครื่องยนต์

บริษัทรับชำระเงินในกลุ่มนอร์ดิกที่มี 400 ที่นั่งภายใต้ DORA เลิกใช้ secure email gateway และโปรแกรมจำลองฟิชชิง Sentaro บล็อกความพยายาม BEC 14 ครั้งในเดือนแรก และหยุดห่วงโซ่การโจมตีซัพพลายเออร์ที่เกิดขึ้นจริงในสัปดาห์ที่สอง

เคล็ดลับ: ลองเดินชมระบบ 30 นาทีบนทราฟฟิกจริงของคุณเอง

ราคา Sentaro

ยังไม่ได้ตรวจสอบราคา — ดูที่เว็บไซต์ผู้ให้บริการ

หน้าราคาของ Sentaro

ภาพหน้าจอหน้าราคาของ Sentaroดูภาพหน้าจอหน้าราคา

ประวัติราคา

ติดตามราคาตั้งแต่ 10 ต.ค. 2569 ยังไม่พบการเปลี่ยนแปลงราคา

ช่วงราคา: $3.05

หมายเหตุเรื่องราคา

Sentaro ไม่ประกาศราคาบนเว็บไซต์สาธารณะ โดยจะเสนอราคาให้โดยตรง และแพลตฟอร์มนี้มุ่งเป้าไปที่ทีมที่อยู่ภายใต้การกำกับดูแล ซึ่งใช้งาน Microsoft 365 หรือ Google Workspace

Sentaro ไม่ได้ประกาศราคาต่อรายการแบบสาธารณะ การเข้าถึงทำผ่านการพูดคุยโดยตรงกับทีมงาน

นี่คือสิ่งที่เกิดขึ้นจริง และสิ่งที่ควรถามก่อนซื้อ

เว็บไซต์เล่าเรื่องสินค้าไว้ละเอียดจริง ทั้งขอบเขตการทำงาน ระบบที่รันอยู่ และกลุ่มลูกค้า แต่ไม่แสดงตัวเลขราคาเลย ไม่มีแพ็กเกจที่ประกาศไว้ ไม่มีอัตราต่อที่นั่ง และไม่มีราคารายเดือนหรือรายปีให้เทียบ ดังนั้นคุณจะเทียบต้นทุนของ Sentaro กับคู่แข่งไม่ได้ถ้าไม่คุยกับใครสักคนก่อน

สิ่งที่หน้านี้ให้ได้คือขนาดและขอบเขต กรณีศึกษาอธิบายถึงบริษัทชำระเงินสัญชาตินอร์ดิกที่ใช้งาน 400 ที่นั่ง ภายใต้ DORA บริษัทนั้นเปลี่ยน secure-email gateway และโปรแกรมจำลอง phishing มาเป็น Sentaro และสกัดความพยายาม BEC ได้ 14 ครั้งในเดือนแรก นี่คือแพลตฟอร์มที่สร้างมาสำหรับทีมขนาดนั้น ไม่ใช่กล่องเมลแค่ไม่กี่กล่อง

เวกเตอร์ตรวจจับ 2 จาก 4 ตัวใช้งานได้แล้วตอนนี้ คือ Message และ App ส่วน Identity และ Behavioral จะมาใน Q4 2026 ถ้าคุณต้องการสองตัวนั้นตอนนี้ ควรเผื่อกำหนดเวลาไว้ในแผนด้วย

Sentaro ยังทำงานอยู่ภายในเทนแนนต์ของคุณเอง และรันบนโครงสร้างพื้นฐานในสวีเดนภายใต้กฎหมาย EU นั่นคือจุดขายเรื่องอธิปไตยข้อมูล ซึ่งมุ่งเป้าไปที่บริษัทที่ต้องรายงานต่อคณะกรรมการและหน่วยงานกำกับดูแลในยุโรป

สิ่งที่ควรถามในการประชุม:

  • ราคาคิดอย่างไร — ต่อที่นั่ง ต่อเทนแนนต์ หรือค่าธรรมเนียมรายปีแบบเหมา
  • Identity และ Behavioral คิดเงินเพิ่มเมื่อเปิดใช้หรือไม่
  • สัญญามีรูปแบบอย่างไร รายเดือนหรือรายปี
  • มีการทดลองใช้หรือ paid pilot บนทราฟฟิกจริงให้หรือไม่
  • การจ่ายรายปีช่วยประหยัดอะไรได้บ้าง

รายการนี้สำคัญ เพราะไม่มีข้อมูลช่วงคืนเงินหรือระยะเวลาทดลองใช้ปรากฏบนเว็บไซต์เลย ควรขอเงื่อนไขเหล่านี้เป็นลายลักษณ์อักษรก่อนเซ็น

ขั้นถัดไปที่ชัดเจนที่สุดคือ เซสชันแนะนำ 30 นาทีบนทราฟฟิกจริง เป็นเซสชันทำงานบนสัญญาณของคุณเอง ไม่ใช่สไลด์นำเสนอ ลองขอใบเสนอราคาตั้งแต่ช่วงต้นของการประชุมแทนที่จะรอตอนท้าย จะช่วยประหยัดเวลาไปได้หนึ่งรอบ 🙂
แจ้งเตือนทางอีเมลเมื่อ Sentaro เปลี่ยนราคา

อีเมลหนึ่งฉบับเมื่อเราตรวจพบการเปลี่ยนแปลงบนหน้าราคาของผู้ให้บริการ ไม่มีจดหมายข่าว ไม่มีโปรโมชัน ยกเลิกได้ในคลิกเดียว

รีวิวผู้ใช้

ยังไม่มีรีวิว

เขียนรีวิว

เขียนรีวิวสำหรับ Sentaro
0/100 ตัวอักษร
0/2000 ตัวอักษร

ทำไมต้องใช้ Sentaro?

ทีมส่วนใหญ่มี secure email gateway อยู่แล้ว สิ่งที่ยังขาดคือวิธีแยกว่าคำขอใดเป็นของจริงและคำขอใดเป็นของปลอม ก่อนที่คนจะเปิดอ่าน Sentaro ใช้เครื่องยนต์เดียวทำงานครอบคลุมสี่ด้าน สายโจมตีเดียวกันจึงถูกจับได้ไม่ว่าจะเคลื่อนไปจุดไหน

  • คำตัดสินอยู่ในกล่องจดหมาย ผู้รับเห็นป้ายกำกับตรงจุดที่อ่านอีเมล ข้อความที่ถูกกักไว้จึงไม่ค่อยกลายเป็นตั๋วแจ้งปัญหากับฝ่ายสนับสนุน
  • ความเสี่ยงระดับขอบเขตสิทธิ์ของแอป แยกตามผู้ใช้ Sentaro จัดทำแผนผังว่าแอปที่เชื่อมต่อแต่ละตัวเข้าถึงอะไรได้บ้าง และเพิกถอนความยินยอมของเครื่องมือ AI ที่ไม่ได้รับอนุมัติและการเชื่อมต่อที่ถูกลืม
  • หนึ่งสายโจมตี หนึ่งเครื่องยนต์ โดเมนที่คล้ายของจริง อีเมลตอบกลับปลอมจาก CFO และหน้าขอความยินยอม ถูกเชื่อมโยงเข้าด้วยกันแทนที่จะถูกแยกเป็นตั๋วสามใบ
  • โฮสต์ในสวีเดน อยู่ใน EU เท่านั้น เครื่องยนต์ทำงานบน Microsoft Azure ในสวีเดน การตัดสินใจจึงอยู่ภายใต้กฎหมายสหภาพยุโรป ไม่ใช่เขตอำนาจที่คุณไม่ได้เลือก
  • ออกแบบให้พร้อมตามข้อกำหนด สร้างขึ้นรอบการควบคุมที่ DORA และ NIS2 กำหนดให้บริษัทในภาคกำกับดูแลต้องมีหลักฐาน พร้อมการเข้ารหัสตาม GDPR ขณะจัดเก็บด้วยคีย์แยกตาม tenant และ TLS 1.2+ ระหว่างรับส่ง
  • หลักฐานจากเพื่อนร่วมวงการ ฟินเทคในกลุ่มนอร์ดิกที่มีผู้ใช้ 400 ที่นั่ง เปลี่ยนจาก secure email gateway และโปรแกรมจำลองฟิชชิงมาใช้ Sentaro และบล็อกความพยายาม BEC ได้ 14 ครั้งในเดือนแรก

ทางเลือกของ Sentaro

เครื่องมืออื่นๆ ในหมวดหมู่ แพลตฟอร์มความปลอดภัยคลาวด์

ดูเครื่องมือ แพลตฟอร์มความปลอดภัยคลาวด์ ทั้งหมด

คำถามที่พบบ่อยเกี่ยวกับ Sentaro

Sentaro รองรับแพลตฟอร์มอีเมลใดบ้าง

Sentaro ใช้ได้กับ Microsoft 365 และ Google Workspace เท่านั้น และคุณต้องมีสิทธิ์ระดับ tenant ระบบไม่รองรับแพลตฟอร์มอีเมลอื่น ควรตรวจสอบสิทธิ์ผู้ดูแลระบบของคุณก่อนจองรอบสาธิต

ข้อมูลของฉันถูกเก็บไว้ที่ไหน และได้รับการปกป้องอย่างไร

ระบบทำงานบน Microsoft Azure ในสวีเดน ภายใต้กฎหมายสหภาพยุโรป ข้อมูลถูกเข้ารหัสขณะจัดเก็บด้วยคีย์แยกตาม tenant และใช้ TLS 1.2+ ระหว่างรับส่ง ส่วน SOC 2 และ ISO 27001 อยู่ระหว่างดำเนินการ จึงควรขอชุดหลักฐานล่าสุดจากผู้ให้บริการ

การตั้งค่าใช้เวลานานแค่ไหน และการย้ายระบบมีขั้นตอนอะไรบ้าง

ยังไม่มีกำหนดเวลาการเริ่มใช้งานที่เผยแพร่ไว้ คุณจึงควรจองรอบสาธิต 30 นาทีบนทราฟฟิกจริงของตัวเอง เพื่อประเมินภาระงานของผู้ดูแลระบบ ตอนนี้ความครอบคลุมด้านข้อความและแอปพร้อมใช้งานแล้ว ส่วนด้าน identity และ behavioral อยู่ในแผนงานถัดไป

การเรียกเก็บเงินและการยกเลิกทำงานอย่างไร

Sentaro ไม่ได้เผยแพร่รายการราคาและไม่มีระบบสมัครใช้งานด้วยตัวเอง คุณจึงต้องขอใบเสนอราคาที่ระบุจำนวนที่นั่ง โมดูล และระยะเวลาสัญญา ทั้งนี้ไม่มีข้อมูลสาธารณะเรื่องระยะเวลาทดลองใช้หรือเงื่อนไขการคืนเงิน จึงควรยืนยันเงื่อนไขเหล่านี้เป็นลายลักษณ์อักษรก่อน

พร้อมทดลองใช้ Sentaro หรือยัง? ดูเว็บไซต์ทางการหรือราคา

คุณคือ Sentaro ใช่ไหม? อ้างสิทธิ์รายการนี้ · รับป้าย