Mycroft

รีวิว Mycroft

ระบบอัตโนมัติด้าน compliance ที่ช่วยให้ทีมคลาวด์เตรียมพร้อมสู่ FedRAMP และ SOC 2 ได้เร็วขึ้น

โดย Ciroapp Editorial Team · อัปเดตแล้ว 9 ต.ค. 2569

อาจมีค่าคอมมิชชั่นโดยไม่มีค่าใช้จ่ายเพิ่มเติม

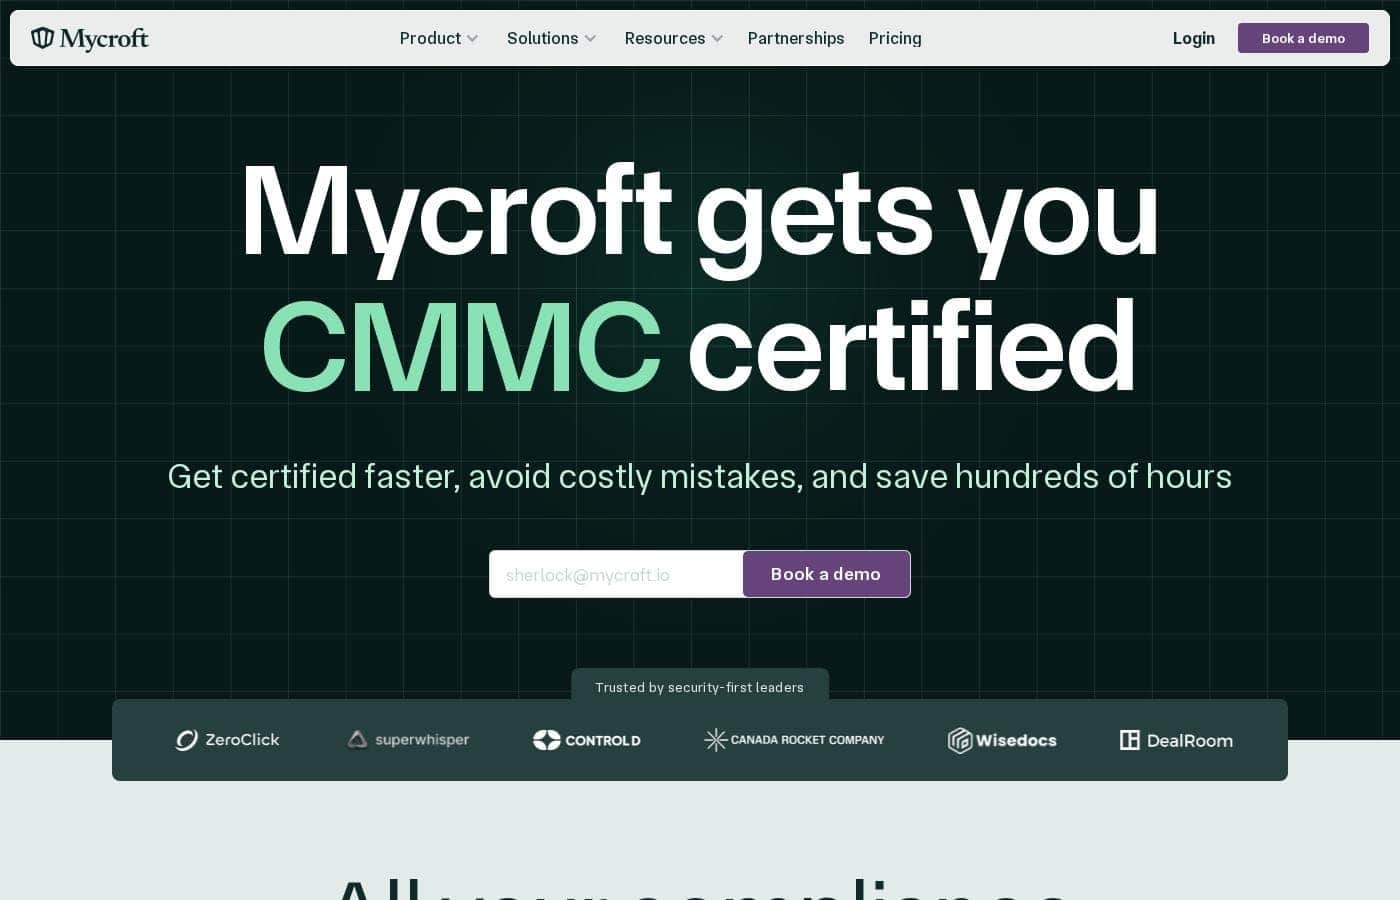
ภาพหน้าจอหลักของ Mycroft

สรุปอย่างรวดเร็ว

ภาพรวมอย่างรวดเร็วของ Mycroft: คะแนน สรุปราคา ฟีเจอร์หลัก และจุดเด่น
ตรวจสอบหน้าผู้ให้บริการเมื่อ 13 ต.ค. 2569

คะแนน Ciroapp

3.9/ 5

ดูแลการรับรองครบวงจร ซอฟต์แวร์รวมมาให้

Mycroft รวมระบบอัตโนมัติด้าน compliance เครื่องมือด้านความปลอดภัย และงานตรวจสอบแบบมีทีมดูแลไว้ในงานเดียวที่ครอบคลุม FedRAMP, CMMC, SOC 2, ISO 27001 และอื่น ๆ จุดที่ต้องคิดคือราคา ซึ่งไม่เปิดเผยจนกว่าคุณจะจองเดโมและตกลงขอบเขตงาน โดยรวมแล้วเป็นตัวเลือกที่แข็งแรงสำหรับทีมคลาวด์ที่มุ่งไปสู่ใบรับรองและอยากให้ผู้เชี่ยวชาญลงมือทำ และขายยากขึ้นถ้าคุณอยากประเมินและซื้อด้วยตัวเอง

ข้อดี

  • ข้อดี:ระบบอัตโนมัติ เครื่องมือด้านความปลอดภัย และการสนับสนุนการตรวจสอบอยู่ในแพลตฟอร์มเดียว ไม่ต้องใช้เครื่องมือแยกกันถึงห้าตัว
  • ข้อดี:รองรับมาตรฐานครอบคลุมทั้ง FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA และ CPRA/CCPA
  • ข้อดี:AI ช่วยร่างเอกสารที่ผู้ตรวจสอบต้องการ รวมถึงนโยบาย ทะเบียนความเสี่ยง System Description, SSP และ POA&M

ข้อเสีย

  • ข้อเสีย:ไม่มีรายการราคาหรือระดับแพ็กเกจให้ดูสาธารณะ งบประมาณจะชัดเจนหลังเดโมและคุยประเมินขอบเขตเท่านั้น
  • ข้อเสีย:ไม่มีระบบสมัครใช้งานเองและไม่มีแพ็กเกจเริ่มต้น ทำให้การประเมินด้วยตัวเองทำได้ช้า
  • ข้อเสีย:คุณค่าอยู่ที่ผู้เชี่ยวชาญและโครงสร้างพื้นฐานแบบมีผู้ดูแลของ Mycroft ไม่ใช่ตัวซอฟต์แวร์อย่างเดียว
เหมาะที่สุดสำหรับ
  • บริษัท B2B ที่ทำงานบนคลาวด์เป็นหลักและขายให้หน่วยงานรัฐหรือตลาดที่มีกฎเกณฑ์กำกับ
  • สตาร์ทอัพที่ต้องการ FedRAMP, SOC 2 หรือ CMMC เป็นครั้งแรก
  • ทีมที่ยังไม่มีหัวหน้าด้าน compliance หรือความปลอดภัยประจำองค์กร
ส่วนนี้เป็นสรุป รายละเอียดเกี่ยวกับฟีเจอร์ กรณีการใช้งาน ราคา และรีวิวจะแสดงต่อด้านล่าง

Mycroft คืออะไร?

มอง Mycroft เป็นแพลตฟอร์ม compliance ที่สร้างขึ้นรอบการรับรองมาตรฐานจริง ไม่ใช่แค่เช็กลิสต์ โดยผสานแพลตฟอร์มที่ขับเคลื่อนด้วย AI เข้ากับผู้เชี่ยวชาญด้านความปลอดภัย ทั้งสองส่วนช่วยกันกำหนดขอบเขตสภาพแวดล้อมของคุณ และผลิตสิ่งที่ผู้ตรวจสอบต้องการ เช่น นโยบาย ทะเบียนความเสี่ยง System Description, SSP และ POA&M ครอบคลุม FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA และ CPRA/CCPA เหมาะกับบริษัทที่เน้นคลาวด์เป็นหลักและขายเข้าสู่ตลาดที่มีการกำกับดูแลหรือตลาดภาครัฐ

Verdict

Best for บริษัทซอฟต์แวร์ที่เน้นคลาวด์เป็นหลัก ซึ่งต้องการ FedRAMP, SOC 2, CMMC หรือการรับรองทำนองเดียวกัน และอยากซื้อโปรแกรมที่บริหารจัดการให้มากกว่าประกอบขึ้นมาเอง.

Mycroft เหมาะกับทีมที่เน้นคลาวด์เป็นหลัก ต้องการการรับรองจริง ๆ และไม่อยากสร้างฝ่ายปฏิบัติตามกฎขึ้นมาเองตั้งแต่ศูนย์ โดยรวมระบบอัตโนมัติ เครื่องมือความปลอดภัย และงานตรวจสอบที่บริหารจัดการให้ไว้ในดีลเดียว จึงไม่แปลกที่ผู้ซื้อจะรายงานว่าไปได้เร็ว งานที่ต้องเตรียมก่อนตัดสินใจคือยืนยันขอบเขต การเชื่อมต่อระบบ และค่าใช้จ่ายให้ชัดระหว่างเดโม

Strengths

  • ระบบอัตโนมัติ เครื่องมือความปลอดภัย และการสนับสนุนการตรวจสอบ รวมอยู่ในแพลตฟอร์มเดียว
  • ครอบคลุมมาตรฐานกว้าง ตั้งแต่ FedRAMP และ CMMC ไปจนถึง ISO 27001, HIPAA และ GDPR
  • สร้างนโยบาย ทะเบียนความเสี่ยง System Description, SSP และ POA&M ด้วย AI

Watch-outs

  • ไม่มีการเปิดเผยราคา งบประมาณจึงเห็นชัดก็ต่อเมื่อผ่านเดโมและคุยกำหนดขอบเขตแล้ว
  • เส้นทางการซื้อเริ่มจากการคุยกับฝ่ายขาย ทำให้การทดลองใช้ด้วยตัวเองช้าลง
  • คุณค่าขึ้นอยู่กับผู้เชี่ยวชาญและโครงสร้างพื้นฐานที่บริหารจัดการโดย Mycroft อย่างมาก ไม่ใช่แค่ตัวซอฟต์แวร์

Pricing trap for Mycroft: ไม่มีการแสดงรายการราคาหรือแพ็กเกจให้เห็น publicly — คาดว่าจะได้ใบเสนอราคาแบบเฉพาะเจาะจงหลังเดโม ดังนั้นควรถามให้ชัดว่าดีลนี้รวมอะไรบ้าง และขยายตามสภาพแวดล้อมของคุณอย่างไร

Mycroft คุณสมบัติหลัก

✨ รวมทุกอย่างที่เกี่ยวกับ compliance ไว้ที่เดียว

งาน compliance ปกติมักกระจายอยู่ในเครื่องมือ 5 ตัวกับสเปรดชีตอีกหลายสิบไฟล์ Mycroft รวมงานตรวจสอบและ compliance, ความปลอดภัยคลาวด์, ความปลอดภัยแอป, การจัดการอุปกรณ์ และความเสี่ยงจากบุคคลที่สามไว้บนแพลตฟอร์มเดียว คุณติดตามคอนโทรล หลักฐาน และผู้ขายได้ในหน้าจอเดียวกัน ทีมจึงไม่ต้องคอยเชื่อมเครื่องมือเข้าหากันอีก และมองภาพรวมความปลอดภัยจากจุดเดียว

✨ หลายกรอบมาตรฐานที่ใช้โปรแกรมเดียวกัน

คุณจะไล่ตามใบรับรองใบเดียวหรือหลายใบก็ได้ โดยไม่ต้องซื้อเครื่องมือแยกสำหรับแต่ละใบ แพลตฟอร์มเดียวรองรับ FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA และ CPRA/CCPA คอนโทรลที่ทับซ้อนกันถูกแมปเพียงครั้งเดียว ทีมที่ใช้หลายกรอบมาตรฐานจึงไม่ต้องทำหลักฐานเดิมซ้ำในแต่ละโปรแกรม

✨ AI ที่ช่วยกำหนดขอบเขตและร่างเอกสารให้

การขอใบรับรองมักเริ่มจากขอบเขตที่ไม่มีใครเห็นตรงกัน แพลตฟอร์ม AI ของ Mycroft ช่วยกำหนดขอบเขต compliance ของคุณ แล้วร่างสิ่งที่ผู้ตรวจสอบคาดหวัง ทั้งนโยบาย ทะเบียนความเสี่ยง System Description, SSP และ POA&M คุณเริ่มจากฉบับที่สร้างตามสภาพแวดล้อมของคุณเอง ไม่ใช่หน้าเปล่า แล้วค่อยปรับให้ละเอียดขึ้นด้วยคำแนะนำ

✨ ผู้เชี่ยวชาญที่ช่วยติดตั้งและเฝ้าดูให้ตลอด

แค่มีซอฟต์แวร์มักผ่านการตรวจสอบได้ยาก ผู้เชี่ยวชาญด้านความปลอดภัยของ Mycroft ช่วยติดตั้งคอนโทรล ตั้งค่าสแต็กความปลอดภัย และเก็บหลักฐานไปพร้อมกัน การเฝ้าติดตามต่อเนื่องทำให้สถานะความปลอดภัยของคุณเป็นปัจจุบัน ไม่ใช่หยุดนิ่งอยู่แค่วันที่ตรวจ สำหรับทีมที่ไม่มีหัวหน้าด้าน compliance สิ่งนี้ให้ความรู้สึกเหมือนเป็นทีมงานส่วนขยายมากกว่าเป็นแค่เครื่องมือ

🔒 โครงสร้างพื้นฐานและการตรวจสอบที่มีคนจัดการให้

คุณไม่ต้องเอา security stack ของตัวเองมา และไม่ต้องทำการตรวจสอบคนเดียว Secure enclaves, โครงสร้างพื้นฐานแบบ managed, ข้อมูลระบุตัวตน และการติดตามช่องโหว่ รวมมาให้แล้ว จากนั้น Mycroft จะเตรียมอาร์ติแฟกต์ จัดระเบียบหลักฐาน และประสานงานกับผู้ตรวจสอบของคุณ คุณจะได้สามอย่างมาไว้ในมือ

  • โครงสร้างพื้นฐานที่ไม่ต้องสร้างเอง
  • การเฝ้าติดตามที่ทำงานต่อเนื่องระหว่างการตรวจ
  • การตรวจสอบที่มีคนดูแลครบทุกขั้นตอน

กรณีการใช้งาน

🚀 SOC 2 ใบแรกสำหรับสตาร์ทอัพที่กำลังเติบโต

SOC 2 ใบแรกของคุณกำลังฉุดดีลใหญ่กับลูกค้าองค์กรอยู่ จองเดโม บอกวันที่คุณต้องการ แล้วแพลตฟอร์มจะกำหนดขอบเขตให้ ส่วนผู้เชี่ยวชาญตั้งค่ามาตรการควบคุมและหลักฐานให้ Weave ไปจากศูนย์ถึง SOC 2 ได้ในไม่ถึง 30 วัน ผลลัพธ์ที่คาดหวัง: ได้ใบรับรองโดยไม่ต้องจ้างทีม compliance

🏛️ FedRAMP หรือ CMMC สำหรับลูกค้าหน่วยงานรัฐ

คุณขายให้หน่วยงานรัฐและต้องการ FedRAMP หรือ CMMC Mycroft จะวางขอบเขตให้ ร่าง SSP และ POA&M ตั้งค่าชุดเครื่องมือความปลอดภัย และประสานงานกับผู้ประเมินของคุณ ผลลัพธ์ที่คาดหวัง: การผลักดันใบรับรองแบบมีทีมดูแล ระหว่างที่วิศวกรของคุณยังทำงานกับผลิตภัณฑ์ต่อ เคล็ดลับ: เตรียมหน่วยงานเป้าหมายและไทม์ไลน์มาที่เดโม

🧑💻 ไม่มีหัวหน้าด้าน compliance ประจำทีม

ขาดคนด้านความปลอดภัยอยู่หรือเปล่า แค่บอกมาตรฐานและไทม์ไลน์ที่ต้องการ ผู้เชี่ยวชาญของ Mycroft จะลงมือใช้มาตรการควบคุม เก็บหลักฐานอย่างต่อเนื่อง และดำเนินการตรวจสอบให้ ผลลัพธ์ที่คาดหวัง: สถานะความปลอดภัยที่เป็นปัจจุบันและเอกสารสำหรับการตรวจสอบ โดยไม่ต้องเอาห้าเครื่องมือมาต่อกันเอง

🧩 หลายมาตรฐานในเวลาเดียวกัน

กำลังทำ FedRAMP และ ISO 27001 ควบกันอยู่ไหม เดินทั้งสองอย่างบนแพลตฟอร์มเดียว แทนที่จะซื้อเครื่องมือแยกสำหรับแต่ละมาตรฐาน GDPR, HIPAA, PIPEDA และ CPRA/CCPA ก็อยู่ในงานเดียวกันได้ด้วย ผลลัพธ์ที่คาดหวัง: มาตรการควบคุมที่ทับซ้อนกันจัดการครั้งเดียว ในใบเสนอราคาใบเดียว

ราคา Mycroft

ยังไม่ได้ตรวจสอบราคา — ดูที่เว็บไซต์ผู้ให้บริการ

หน้าราคาของ Mycroft

ภาพหน้าจอหน้าราคาของ Mycroftดูภาพหน้าจอหน้าราคา

ประวัติราคา

ติดตามราคาตั้งแต่ 9 ต.ค. 2569 ยังไม่พบการเปลี่ยนแปลงราคา

หมายเหตุเรื่องราคา

Mycroft ไม่เปิดเผยราคาแบบคงที่ แต่ละแพ็กเกจถูกกำหนดขอบเขตให้ตรงกับสภาพแวดล้อมและมาตรฐานเป้าหมายของคุณ และราคาจะเริ่มจากการจองเดโม คาดว่าใบเสนอราคาจะสะท้อนขอบเขตการปฏิบัติตามกฎ มาตรฐานที่คุณต้องใช้ และสัดส่วนของงานตรวจสอบที่ Mycroft ทำให้คุณ

ราคาของ Mycroft เป็นแบบกำหนดเอง แต่ละแพ็กเกจจะถูกกำหนดขอบเขตตามสภาพแวดล้อมและกรอบมาตรฐานเป้าหมายของคุณ และทุกการเริ่มงานจะเริ่มจากการจองเดโม

เนื่องจากใบเสนอราคาของคุณขึ้นอยู่กับการตั้งค่าของคุณเอง หัวข้อด้านล่างจึงอธิบายว่าอะไรบ้างที่กำหนดรูปแบบแพ็กเกจ Mycroft และแพ็กเกจนั้นรวมอะไรไว้จริง

อะไรที่กำหนดราคาของคุณ

Mycroft กำหนดขอบเขต compliance ของคุณก่อน แล้วจึงคิดราคางานที่ตามมา มีไม่กี่ปัจจัยที่กำหนดขอบเขตนี้:

  • คุณกำลังดำเนินการกับกรอบมาตรฐานกี่กรอบ
  • ขนาดของคลาวด์ แอปพลิเคชัน และอุปกรณ์ของคุณ
  • มีผู้ขายกี่รายที่อยู่ในโปรแกรมบริหารความเสี่ยงจากบุคคลที่สาม
  • คุณต้องการให้ผู้เชี่ยวชาญของ Mycroft ดูแลการตรวจประเมินตั้งแต่ต้นจนจบหรือไม่

ทุกแพ็กเกจรวมอะไรบ้าง

  • แพลตฟอร์มที่ขับเคลื่อนด้วย AI ซึ่งจัดทำแผนผังขอบเขตของคุณและร่างเอกสารที่ผู้ตรวจสอบต้องการ ได้แก่ นโยบาย ทะเบียนความเสี่ยง System Description, SSP และ POA&M
  • ผู้เชี่ยวชาญด้านความปลอดภัยที่นำมาตรการควบคุมไปใช้ ตั้งค่าสแตกของคุณ และเก็บหลักฐานไปพร้อมกัน
  • การเฝ้าระวังอย่างต่อเนื่องที่ทำให้สถานะความปลอดภัยของคุณเป็นปัจจุบัน ไม่ใช่หยุดนิ่งอยู่แค่ช่วงตรวจประเมิน
  • โครงสร้างพื้นฐานด้านความปลอดภัยที่รวมมาให้ พร้อม secure enclaves และการจัดการตัวตนกับช่องโหว่
  • การตรวจประเมินแบบบริหารจัดการครบวงจร โดย Mycroft เตรียมเอกสาร จัดระเบียบหลักฐาน และประสานงานกับผู้ตรวจสอบของคุณ

กรอบมาตรฐานที่คุณครอบคลุมได้

แพลตฟอร์มเดียวครอบคลุม FedRAMP, CMMC, CPCSC, SOC 2, GDPR, ISO 27001, ISO 42001, HIPAA, CPRA/CCPA และ PIPEDA ทีมที่ต้องการมากกว่าหนึ่งการรับรองสามารถดำเนินการพร้อมกันได้ ไม่ต้องซื้อเครื่องมือแยกสำหรับแต่ละมาตรฐาน

เหมาะกับใคร

Mycroft เหมาะกับบริษัทซอฟต์แวร์ที่ให้ความสำคัญกับความปลอดภัยเป็นอันดับแรก และขายให้หน่วยงานรัฐหรือลูกค้าองค์กรใหญ่ ที่ต้องมี FedRAMP, CMMC หรือ SOC 2 เพื่อปิดดีล ยังเหมาะกับทีมที่ไม่มีฝ่าย compliance ภายใน เพราะผู้เชี่ยวชาญและการตรวจประเมินมาพร้อมกับแพลตฟอร์ม ส่วนสตาร์ทอัพที่ตามหาการรับรองเพียงอย่างเดียวอาจพบว่าเครื่องมือที่เบากว่าถูกกว่า ขณะที่บริษัทที่ต้องรับมือหลายกรอบมาตรฐานพร้อมกันจะได้คุณค่ามากกว่าจากแนวทางแบบรวมศูนย์

การขอใบเสนอราคา

ที่นี่ไม่มีระบบซื้อเองอัตโนมัติ คุณจองเดโม พูดคุยถึงสภาพแวดล้อมของคุณ แล้ว Mycroft จะกลับมาพร้อมขอบเขตและใบเสนอราคา ตรวจสอบให้แน่ใจว่าใบเสนอราคาครอบคลุมอะไรบ้าง ทั้งแพลตฟอร์ม ผู้เชี่ยวชาญ และการตรวจประเมิน ก่อนที่คุณจะเซ็นสัญญา คาดว่าบทสนทนาจะเน้นที่ขอบเขตและกำหนดเวลาของคุณ มากกว่ารายการฟีเจอร์

Mycroft ระบุว่าลูกค้าได้รับการรับรองเร็วขึ้น หลีกเลี่ยงความผิดพลาดที่ต้องจ่ายแพง และประหยัดเวลาหลายร้อยชั่วโมง นี่คือผลลัพธ์ที่ใบเสนอราคาถูกออกแบบมารองรับ จึงควรถามผู้ที่เคยใช้บริการว่ากำหนดเวลาจริงเป็นอย่างไรสำหรับบริษัทขนาดเท่าคุณ

พร้อมจะดูตัวเลขแล้วหรือยัง? จองเดโมและเตรียมรายการกรอบมาตรฐานเป้าหมายของคุณมาได้เลย 🙂
แจ้งเตือนทางอีเมลเมื่อ Mycroft เปลี่ยนราคา

อีเมลหนึ่งฉบับเมื่อเราตรวจพบการเปลี่ยนแปลงบนหน้าราคาของผู้ให้บริการ ไม่มีจดหมายข่าว ไม่มีโปรโมชัน ยกเลิกได้ในคลิกเดียว

รีวิวผู้ใช้

ยังไม่มีรีวิว

เขียนรีวิว

เขียนรีวิวสำหรับ Mycroft
0/100 ตัวอักษร
0/2000 ตัวอักษร

ทำไมต้องใช้ Mycroft?

กำหนดส่งงานด้านการรับรองไม่เคยเลื่อนออกไป และการเอาห้าเครื่องมือมาต่อกันก็แทบไม่ช่วยให้ไปถึงเป้าได้เร็วขึ้น

  • แพลตฟอร์มเดียวแทนที่จะมีหลายตัว งานตรวจสอบและกำกับดูแล ความปลอดภัยคลาวด์ ความปลอดภัยแอป การจัดการอุปกรณ์ และความเสี่ยงจากบุคคลที่สาม อยู่รวมกันในที่เดียว
  • มาตรฐานที่ทับซ้อนกันได้เองตามธรรมชาติ ครอบคลุมทั้ง FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA และ CPRA/CCPA
  • AI ช่วยร่างเอกสาร แพลตฟอร์มกำหนดขอบเขตการปฏิบัติตามกฎของคุณ และสร้างนโยบาย ทะเบียนความเสี่ยง System Description, SSP และ POA&M ให้
  • ผู้เชี่ยวชาญเป็นคนต่อระบบให้ Mycroft ลงมือทำคอนโทรล ตั้งค่าชุดเครื่องมือความปลอดภัย และเก็บหลักฐานอย่างต่อเนื่อง
  • การตรวจสอบมีคนดูแลให้คุณ ทีมงานเตรียมเอกสาร จัดระเบียบหลักฐาน และประสานงานกับผู้ตรวจสอบของคุณโดยตรง
  • โครงสร้างพื้นฐานรวมมาให้แล้ว ทั้ง secure enclave พร้อมโครงสร้างพื้นฐาน บัญชีผู้ใช้ และการติดตามช่องโหว่ที่บริหารจัดการให้

เรื่องราวของลูกค้าบ่งบอกถึงความเร็วที่เพิ่มขึ้นจริง Weave รายงานว่าไปจากศูนย์ถึง SOC 2 ได้ในไม่ถึง 30 วัน และ Unified รายงานว่าลดเวลาทำ SOC 2 ลง 90%

ทางเลือกของ Mycroft

เครื่องมืออื่นๆ ในหมวดหมู่ แพลตฟอร์มการทำงานอัตโนมัติด้านการปฏิบัติตามกฎเกณฑ์

ดูเครื่องมือ แพลตฟอร์มการทำงานอัตโนมัติด้านการปฏิบัติตามกฎเกณฑ์ ทั้งหมด
accessiBe

accessiBe

Compliance Automation Platform4/5

แพลตฟอร์มด้านการเข้าถึงเว็บไซต์ ที่ช่วยทั้งทีมเล็กและองค์กรขนาดใหญ่ปฏิบัติตามข้อกำหนด ADA และ WCAG

คำถามที่พบบ่อยเกี่ยวกับ Mycroft

การเริ่มต้นใช้งานเป็นอย่างไร และทำเองได้ไหม

ขั้นตอนนี้มีทีมช่วยดูแลให้ ไม่ได้ทำเองทั้งหมด คุณจองเดโม แล้วผู้เชี่ยวชาญของ Mycroft จะช่วยประเมินขอบเขตสภาพแวดล้อมของคุณ ตั้งค่าชุดความปลอดภัย และเตรียมเอกสารสำหรับการตรวจสอบ เตรียมใจไว้ว่าต้องทำงานใกล้ชิดกับทีมของเขา ซึ่งช่วยลดภาระได้มากถ้าคุณไม่มีหัวหน้าฝ่าย compliance ในบริษัท

Mycroft เชื่อมต่อกับผู้ให้บริการคลาวด์และเครื่องมือเดิมของฉันได้ไหม

แพลตฟอร์มรองรับหลายมาตรฐาน แต่การเชื่อมต่อจริงขึ้นอยู่กับระบบของคุณ ควรยืนยันว่าต้องใช้ผู้ให้บริการคลาวด์ อุปกรณ์ปลายทาง และเครื่องมืออะไรบ้างตอนประเมินขอบเขต ก่อนเซ็นสัญญาอะไรทั้งนั้น

การเรียกเก็บเงินเป็นอย่างไร และยกเลิกได้ไหม

ไม่มีรายการราคาสาธารณะและไม่มีระบบสมัครเอง การคิดเงินจึงเริ่มจากใบเสนอราคาเฉพาะหลังเดโม ถามให้ชัดว่าขอบเขตงานรวมอะไร ขยายขนาดอย่างไร และเงื่อนไขยกเลิกเป็นแบบไหน ก่อนตัดสินใจ

ใครได้ประโยชน์จาก Mycroft มากที่สุด

บริษัทซอฟต์แวร์ที่เน้นคลาวด์และขายให้ภาครัฐหรือตลาดที่มีกฎเกณฑ์ โดยเฉพาะรายที่ต้องได้ FedRAMP, CMMC หรือ SOC 2 แต่ไม่มีทีม compliance ประจำ ส่วนงานที่ต้องการความปลอดภัยระดับเบากว่าอาจไม่คุ้มกับค่าใช้จ่าย

พร้อมทดลองใช้ Mycroft หรือยัง? ดูเว็บไซต์ทางการหรือราคา

คุณคือ Mycroft ใช่ไหม? อ้างสิทธิ์รายการนี้ · รับป้าย