ThreatDown

Обзор ThreatDown

Корпоративная защита конечных точек с ИИ-детектированием и круглосуточным управляемым реагированием — всё в одной консоли.

Автор: Ciroapp Editorial Team · Обновлено 17 сент. 2026 г.

Может применяться комиссия без доплаты

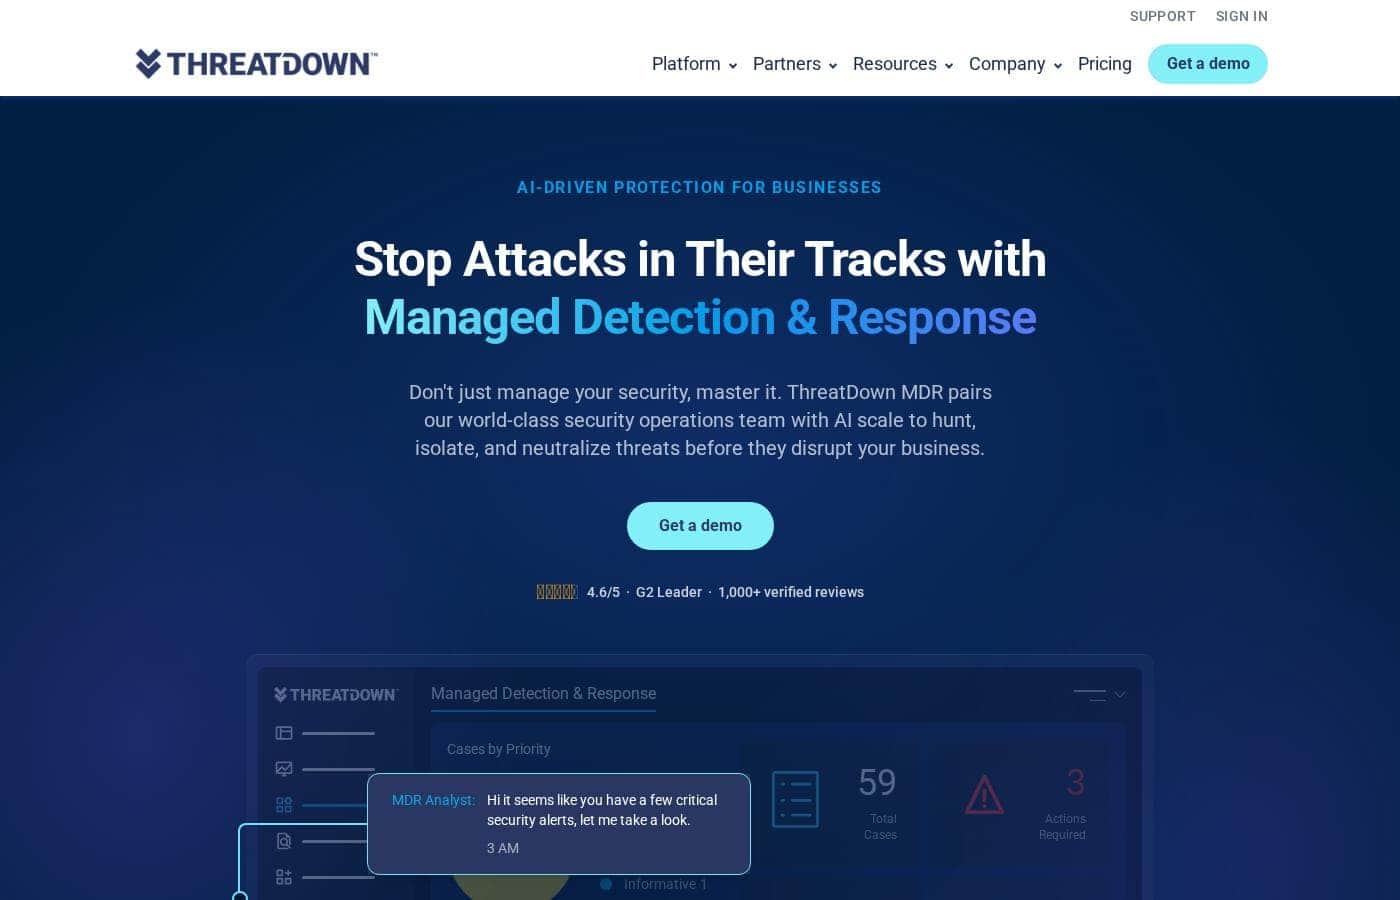
Скриншот главной страницы ThreatDown

Кратко

Краткий обзор ThreatDown: рейтинг, цены, ключевые функции и основные преимущества.
Страница поставщика проверена 13 окт. 2026 г.

Оценка Ciroapp

4.2/ 5

Плюсы

  • Плюсы:MDR 24/7 включён уже с тарифа Elite ($495/год) с аналитиками-людьми, которые мониторят, расследуют, изолируют и устраняют угрозы — задокументированный инцидент в 3 часа ночи был решён примерно за 20 минут
  • Плюсы:Один лёгкий агент покрывает EDR, детектирование угроз личности, патч-менеджмент и защиту почты через консоль Nebula, сокращая число инструментов для небольших команд
  • Плюсы:Быстрое развёртывание подтверждено реальным кейсом — один клиент установил агент на 1 000+ серверов за пять минут, а ИТ-руководитель-одиночка управляет 150 конечными точками, экономя 40 часов в месяц

Минусы

  • Минусы:Бесплатный пробный период или гарантия возврата денег не упоминаются нигде на сайте — до принятия решения можно лишь запросить демо или обратиться к реселлеру
  • Минусы:Цена зависит от количества устройств и срока контракта, поэтому указанные суммы $345–$745/год — это базовые цены за устройство, а реальные итоги требует индивидуального расчёта
  • Минусы:Подробные требования к ОС и среде не видны на основном сайте, из-за чего покупателям приходится обращаться в отдел продаж за техническими prerequisite-ами
Лучше всего подходит
  • Небольшим ИТ-командам, которым нужна сильная защита без собственного центра безопасности
  • Компаниям, которым нужно круглосуточное покрытие угроз без найма аналитиков
  • MSP, управляющим безопасностью на нескольких клиентских площадках через OneView
Этот раздел является кратким резюме. Ниже представлены подробности о функциях, сценариях использования, ценах и отзывах.

Что такое ThreatDown?

Небольшие команды безопасности не могут следить за оповещениями круглосуточно, но атакующие работают ночами и в выходные. ThreatDown закрывает этот пробел с помощью управляемого обнаружения и реагирования 24/7, обработки угроз на базе ИИ и одного лёгкого агента, который устанавливается за минуты. Результат: угрозы устраняются до того, как испортят вам утро.

ThreatDown — платформа корпоративной защиты конечных точек от команды, стоящей за Malwarebytes. Она объединяет EDR, детектирование угроз личности, управление уязвимостями и патчами, защиту почты и DNS-фильтрацию в одной консоли под названием Nebula. MSP получают обзор нескольких площадок через OneView.

Опциональный MDR 24/7 добавляет команду безопасности, которая ищет, изолирует и устраняет угрозы за вас. Продукт создан для ИТ-команд и управляемых сервис-провайдеров, защищающих корпоративные конечные точки.

Стоит ли выбрать ThreatDown?

Краткие советы перед сравнением тарифов или переходом на сайт.

Выбирайте, если

  • ИТ-специалистам-одиночкам и небольшим ИТ-командам — приведённый кейс показывает одного администратора, обслуживающего 150 конечных точек
  • Некоммерческим организациям и компаниям среднего размера, которым нужен надзор MDR, как некоммерческой организации на 320 конечных точек с сайта
  • Компаниям, обеспокоенным атаками с использованием ИИ и угрозами вне рабочего времени
  • Командам, которым нужны патч-менеджмент, DNS-фильтрация и защита почты в комплекте с защитой конечных точек
  • MSP, которым нужна централизованная видимость по клиентским площадкам

Не выбирайте, если

  • Домашним пользователям и частным лицам — продуктовая линейка, цены и сообщения явно ориентированы на бизнес
  • Покупателям, которым нужна прозрачная самостоятельная оплата — сайт продвигает демо и индивидуальные расчёты, а условия контракта не указаны на главной странице
  • Организациям, которым некомфортно доверять сторонним аналитикам изоляцию и устранение угроз на своих конечных точках
  • Командам, которым нужны подробные требования к ОС или среде заранее — этих данных нет на основном сайте
  • Бюджетам, где стоимость MDR за устройство на большом парке машин требует тщательного расчёта до принятия обязательств

Следующие шаги перед покупкой

  1. 1Зайдите на страницу цен и запросите индивидуальный расчёт, так как точные цены и условия контракта не показаны на главной странице
  2. 2Запросите демо консоли Nebula, чтобы убедиться, что рабочий процесс подходит вашей команде, до принятия решения
  3. 3Определите, какие модули вам действительно нужны — EDR, ITDR, патч-менеджмент, защита почты, — чтобы честно сравнить тарифы
  4. 4MSP стоит отдельно изучить платформу OneView и детали партнёрской программы
  5. 5Прочитайте описание сервиса MDR и условия управляемых сервисов — обе ссылки есть в подвале сайта — прежде чем соглашаться на реагирование силами аналитиков

Простота использования

Сигналы указывают на простое внедрение. ThreatDown заявляет, что установка занимает минуты и защита работает сразу, а в кейсах фигурируют ИТ-специалисты-одиночки, управляющие 150–320 конечными точками. Отдельные консоли Nebula и OneView, порталы поддержки и значок G2 за качество корпоративной поддержки это подтверждают.

ThreatDown Ключевые функции

🛡️ Круглосуточный MDR, который работает, пока вы спите

Не теряйте сон из-за ночных атак. ThreatDown MDR объединяет круглосуточную команду безопасности с масштабом ИИ, чтобы искать, изолировать и обезвреживать угрозы ночью. На одном показанном таймлайне инцидента аналитик расследовал, изолировал и устранил оповещение 3 часа ночи за 20 минут.

Это создано для команд, которые не могут обеспечить ночной дежурный штат.

✨ Один агент, одна консоль, один оператор

Управляйте всем из одного места. Один лёгкий агент покрывает EDR, детектирование угроз личности, управление уязвимостями и патчами, а также защиту почты — всё через консоль Nebula. MSP получают OneView для централизованной видимости по клиентским площадкам.

Система устроена так, чтобы всем мог управлять один человек.

✨ Многослойная защита от проникновения до воздействия

ThreatDown выстраивает четыре защитных слоя — Prevention, Pre-Delivery, Pre-Execution и Post-Execution — так что атаки блокируются от проникновения до воздействия:

  • Prevention укрепляет периметр с помощью DNS-фильтрации, защиты почты, патчей и управления межсетевым экраном.
  • Pre-execution машинное обучение и детектирование шифровальщиков останавливают вредоносный код до запуска.
  • Post-execution инструменты вроде изоляции конечных точек и отката после шифровальщика быстро восстанавливают вашу среду.

✨ ИИ, созданный для атак эпохи ИИ

Обработка угроз на базе ИИ в ThreatDown соответствует беспрецедентному объёму атак, сгенерированных ИИ, анализируя, классифицируя и реагируя в машинном масштабе. Платформа опирается почти на два десятилетия исследований машинного обучения из наследия Malwarebytes и создана, чтобы ловить zero-day угрозы, которые пропускают другие. ThreatDown AI также даёт подсказки простым языком, поэтому оповещения понятны без диплома по безопасности.

✨ Установка за минуты, защита сразу

Большой проект внедрения не нужен. ThreatDown устанавливается за минуты и работает сразу, без специальной настройки ради базовой защиты. Один клиент развернул агент на более чем 1 000 серверов за пять минут.

Это реальная победа, когда команда маленькая, а времени мало.

Варианты использования

🌙 Остановка атак, которые происходят ночью

Ваша команда не может следить за оповещениями в 3 часа ночи, но атакующие в это время работают. Аналитики MDR 24/7 от ThreatDown расследуют, изолируют и удаляют угрозы, пока вы спите. Один реальный инцидент прошёл путь от обнаружения в 2:56 ночи до решения к 3:20.

Ожидаемый результат: вы начинаете день с чистой консоли, а не с кризиса.

🧑‍💻 Один человек защищает 150+ конечных точек

ИТ-руководитель-одиночка в Group Tyre защищает 150 конечных точек и экономит 40 часов в месяц. EDR, патчи и защита почты работают через один агент и одну консоль, так что со всем справляется один оператор.

Ожидаемый результат: единый обзор активности конечных точек, почты и сети.

🏢 MSP следит за всеми клиентскими площадками одновременно

Управляемые сервис-провайдеры используют OneView, чтобы видеть и управлять безопасностью каждого клиента из одной консоли. Развёртывание тоже быстрое — один клиент развернул агент на 1 000+ серверов за пять минут.

Ожидаемый результат: централизованная видимость нескольких площадок без расширения штата.

Совет: изучите партнёрскую программу и документацию OneView, прежде чем называть цены клиентам.

🛡️ Предотвращение шифровальщиков и быстрое восстановление

Патч-менеджмент и оценка уязвимостей сначала сокращают поверхность атаки. DNS- и почтовая фильтрация блокируют типичные точки входа. Если шифровальщик всё же прорвался, откат восстанавливает зашифрованные файлы до 7 дней после атаки.

Ожидаемый результат: меньше путей для атакующих и путь назад, если что-то проскользнёт.

Цены ThreatDown

Цены ещё не проверены — смотрите сайт поставщика.

странице цен ThreatDown

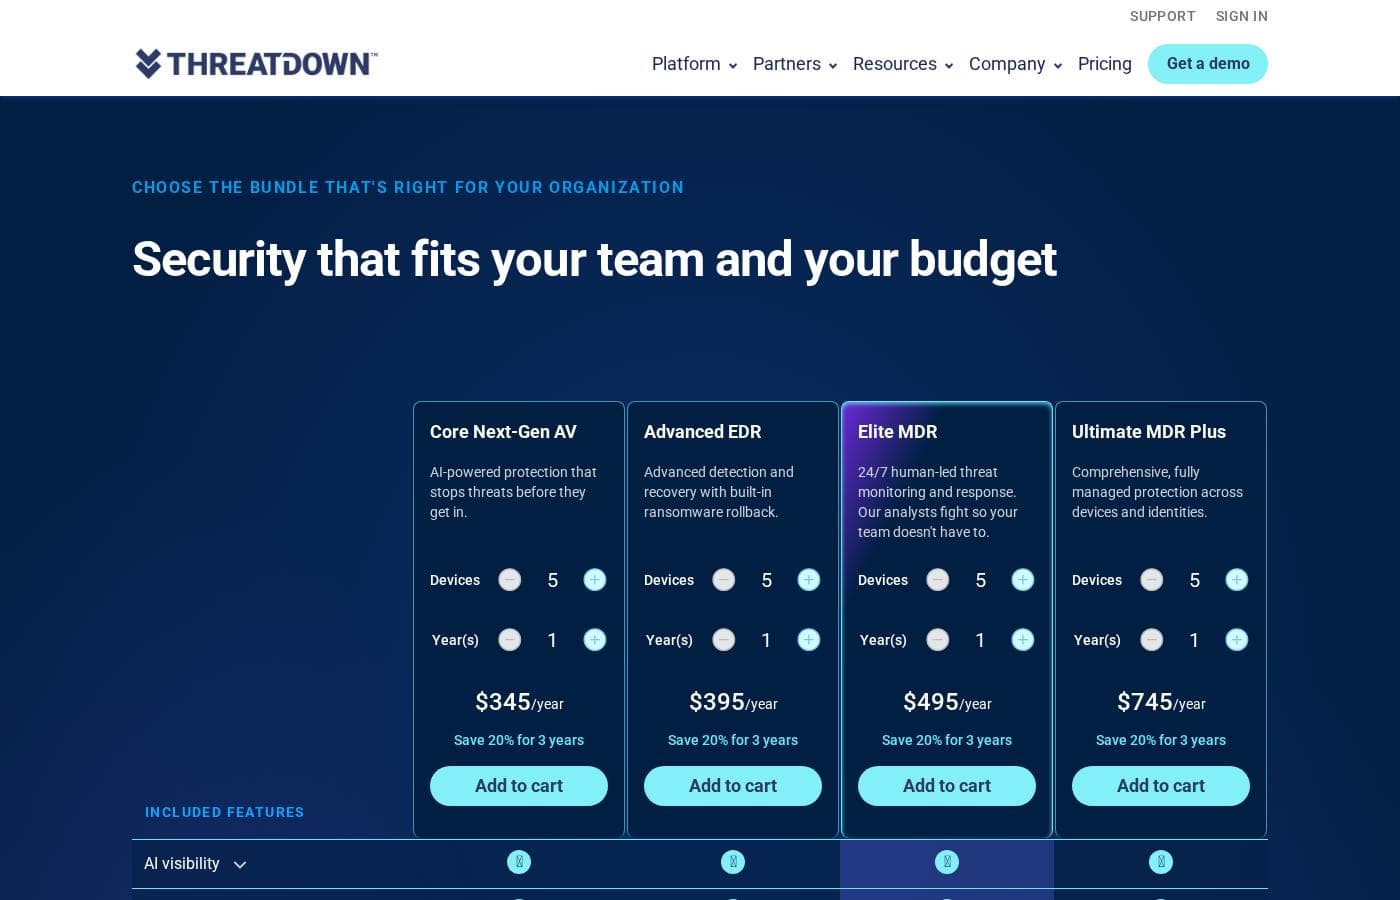
Скриншот страницы цен ThreatDownСкриншот страницы цен

История цен

Отслеживаем цены с 1 окт. 2026 г.. Изменений пока нет.

Диапазон цен: $345–$745/год

Примечания к ценам

ThreatDown предлагает четыре годовых пакета защиты конечных точек: Core Next-Gen AV за $345/год, Advanced EDR за $395/год, Elite MDR за $495/год и Ultimate MDR Plus за $745/год. Цена зависит от количества устройств, а трёхлетнее обязательство даёт скидку 20%.

ThreatDown стоит от $345 до $745 в год и предлагает четыре плана: Core Next-Gen AV за $345/год, Advanced EDR за $395/год, Elite MDR за $495/год и Ultimate MDR Plus за $745/год.

Все пакеты тарифицируются ежегодно. Количество устройств и срок можно изменить при оформлении заказа, а трёхлетний срок даёт скидку 20%.

Core Next-Gen AV

Цена: $345/год Кому подходит: командам, которым нужна надёжная базовая защита от вредоносного ПО без управляемых сервисов Другие функции:

  • Антивирус нового поколения на базе ИИ
  • Откат после атаки шифровальщика до 7 дней после атаки
  • Контроль устройств, блокировка приложений и оценка уязвимостей
  • Защита от фишинга в браузере и видимость ИИ

Core — отправная точка. Он останавливает известные и неизвестные угрозы до их запуска и даёт автоматическое устранение, если что-то проскользнёт. Выбирайте его, если ваша команда занимается безопасностью сама и хочет надёжную защиту со встроенными инструментами восстановления.

Advanced EDR

Цена: $395/год Кому подходит: ИТ-командам, которым нужны более глубокое обнаружение, расследование и восстановление Другие функции:

  • Обнаружение и реагирование на конечных точках (EDR)
  • Патч-менеджмент и управление хостовым межсетевым экраном
  • Шифрование дисков для рабочих станций Windows
  • Управляемый поиск угроз

Advanced расширяет Core инструментами для выявления подозрительного поведения и быстрого реагирования. Откат после атаки шифровальщика включён, поэтому зашифрованные файлы можно восстановить до 7 дней после атаки. Выбирайте этот тариф, если у вас есть сотрудник, который разбирает оповещения и реагирует на них.

Elite MDR

Цена: $495/год Кому подходит: командам без круглосуточного штата безопасности Другие функции:

  • Управляемое обнаружение и реагирование (MDR) 24x7x365
  • Мониторинг, расследование и устранение угроз людьми
  • ThreatDown AI с подсказками простым языком
  • Отмечен как «Самый популярный» на странице цен

Это самый популярный план ThreatDown, и причина очевидна. Аналитики-эксперты следят за вашей средой, пока вы спите, поэтому атаки обрабатываются ночью, а не в понедельник утром. Если вы не можете обеспечить круглосуточную команду безопасности, этот тариф сделает это за вас. 🛡️

Ultimate MDR Plus

Цена: $745/год Кому подходит: организациям, которым нужна полностью управляемая защита устройств и учётных данных Другие функции:

  • MDR Plus с удалением вредоносного ПО, анализом первопричин и опубликованным SLA
  • Включены обнаружение и реагирование на угрозы личности (ITDR)
  • Включена Premium Support с более быстрыми SLA и выделенным техническим специалистом
  • Аналитика угроз и мониторинг утечек в даркнете

Ultimate — полный пакет. Атаки через учётные данные под защитой, а привилегии поддержки, которые на нижних тарифах платные, здесь входят в стандарт. Подходит командам, которые хотят, чтобы один вендор закрывал конечные точки, учётные данные и устранение инцидентов от начала до конца.

Пара моментов перед покупкой. На сайте не упоминаются бесплатный пробный период или гарантия возврата денег, но можно запросить демо до принятия решения. Дополнения вроде DNS-фильтрации, защиты почты, защиты серверов и мобильной безопасности доступны на каждом плане; также можно купить через реселлера или партнёра MSP. Поскольку цена зависит от числа устройств и срока, уточняйте итоговую сумму при оформлении заказа.
Сообщить, когда ThreatDown изменит цену

Одно письмо, когда мы заметим изменение на странице цен поставщика. Без рассылок и акций. Отписка в один клик.

Отзывы пользователей

Обзоров пока нет.

Написать обзор

Написать отзыв для ThreatDown
0/100 символов
0/2000 символов

Почему использовать ThreatDown?

Выбор защитного ПО обычно означает компромисс между глубиной и простотой. ThreatDown утверждает, что компромисс не нужен. По опубликованным материалам компании, вот её сильные стороны:

  • Независимые подтверждения, которые можно проверить. ThreatDown сообщает о ежегодном получении сертификатов MRG Effitas и звании «Продукт года». На опубликованной сравнительной диаграмме она занимает первое место, опережая Bitdefender, Symantec, ESET и Microsoft.
  • Подтверждение от реальных клиентов. На сайте показан рейтинг лидера G2 4,6/5 на основе более 1 000 проверенных отзывов, а также кейсы некоммерческой организации, технологической фирмы и дистрибьюторской компании.
  • Меньше разрозненных инструментов. EDR, детектирование угроз личности, патч-менеджмент и защита почты работают через один лёгкий агент в одной консоли, рассчитанной так, чтобы всем управлял один оператор.
  • Круглосуточное покрытие без найма. MDR 24/7 сочетает масштаб ИИ с аналитиками-людьми, которые расследуют, изолируют и устраняют угрозы. На сайте цена указана примерно $10 за устройство в месяц против $1M+ в год за собственный SOC.
  • Быстрое развёртывание. Компания заявляет, что установка занимает минуты и защита работает сразу. Один клиент сообщил о развёртывании на 1 000+ серверов за 5 минут.
  • Часы, возвращённые каждую неделю. Среди приведённых результатов: 5+ сэкономленных часов в неделю в некоммерческой организации и 40 часов в месяц у ИТ-специалиста-одиночки, обслуживающего 150 конечных точек.

Альтернативы ThreatDown

Другие инструменты в категории Управляемые услуги безопасности

Смотреть все инструменты Управляемые услуги безопасности
Wiz

Wiz

Managed Security Service4.2/5

Облачная безопасность, которая связывает код, облако и рантайм в единый граф.

Druva

Druva

Managed Security Service3.9/5

Полностью управляемое облачное резервное копирование и киберустойчивость — без оборудования

AFTRDRK

AFTRDRK

Managed Security Service3.5/5

Разведка угроз из частных источников — там, куда не дотягиваются публичные фиды.

ThreatDown: частые вопросы

Предлагает ли ThreatDown бесплатный пробный период или гарантию возврата денег?

На странице цен нет информации о бесплатном пробном периоде или политике возврата. Вы можете запросить демо перед покупкой или подобрать реселлера либо партнёра MSP. Перед принятием решения изучите условия управляемых сервисов.

Какие операционные системы защищает ThreatDown?

На странице цен указана поддержка Windows, macOS, Linux, ChromeOS, iOS и Android. Mobile Security расширяет покрытие на устройства Chromebook, Android, iOS и iPadOS. Принудительное шифрование дисков ориентировано на рабочие станции Windows.

Как управлять ThreatDown после развёртывания?

Всё управляется через один лёгкий агент в Nebula — консоли с одним арендатором для вашей организации. MSP получают централизованный обзор нескольких площадок через OneView. Порталы поддержки обеих консолей находятся в меню Support на сайте.

Доступен ли ThreatDown на языках, кроме английского?

Да. Сайт предлагает полные страницы продуктов и цен на английском, немецком, французском и испанском языках. По вопросам доступности, часов работы поддержки или локальных реселлеров в вашем регионе свяжитесь с отделом продаж или воспользуйтесь поиском партнёров.

Готовы попробовать ThreatDown? Посетите официальный сайт или узнайте цены.

Вы представляете ThreatDown? Заявить права на страницу · Получить значок