Splunk

Обзор Splunk

Превращайте разрозненные машинные данные в быстрые решения по безопасности и надёжную работу систем.

Splunk стоит от 5 $/мес · Тарифов: 9 · цены проверены 13 окт. 2026 г.

Автор: Ciroapp Editorial Team · Обновлено 17 сент. 2026 г.

Может применяться комиссия без доплаты

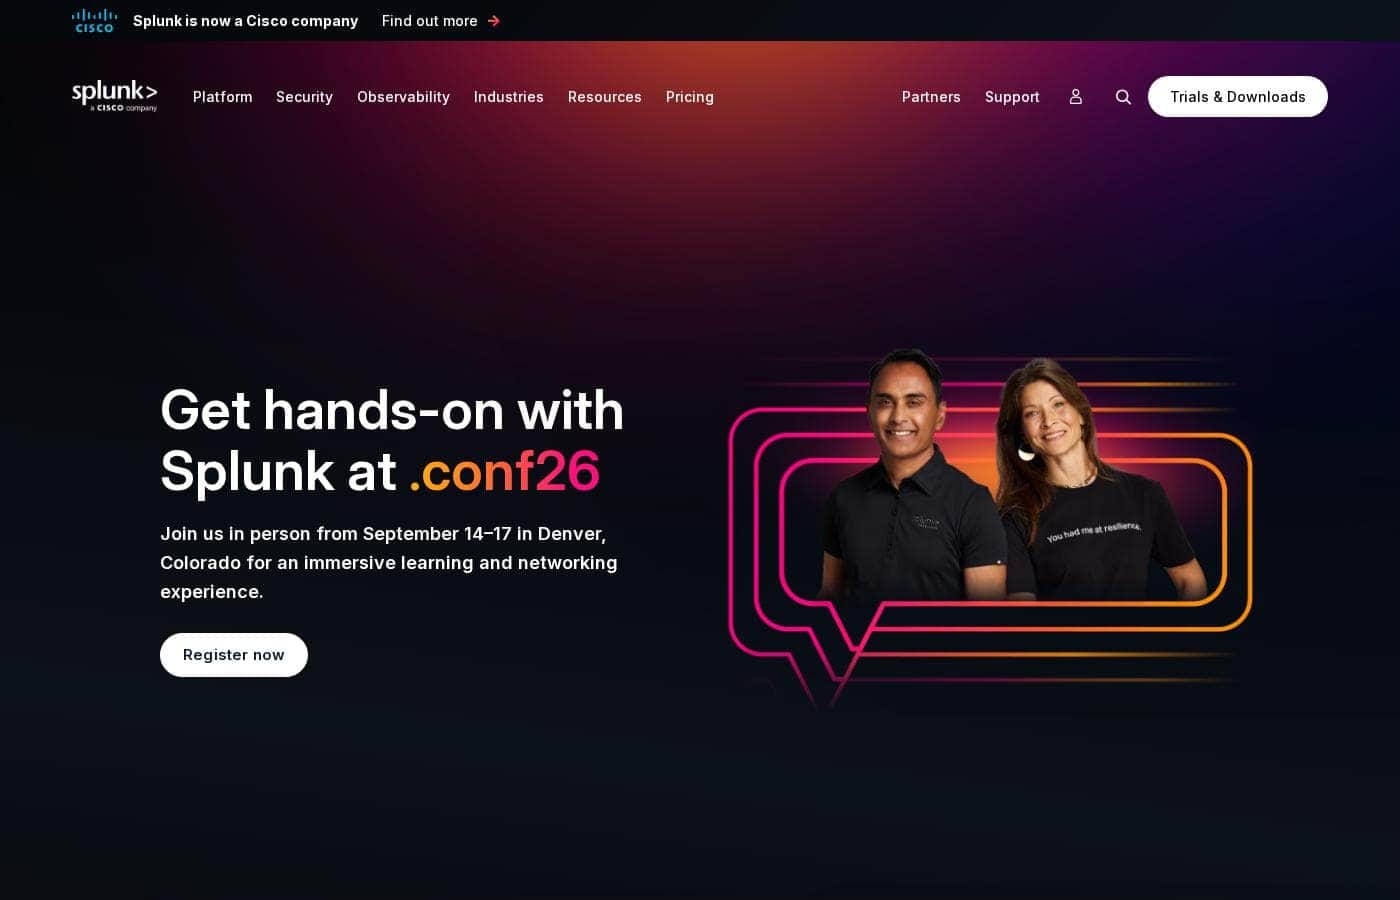
Скриншот главной страницы Splunk

Кратко

Краткий обзор Splunk: рейтинг, цены, ключевые функции и основные преимущества.
Цены проверены 13 окт. 2026 г.

Оценка Ciroapp

4.1/ 5

Плюсы

  • Плюсы:Объединяет машинные данные в масштабе петабайт в сферах безопасности, наблюдаемости и сетей, а Federated Search запрашивает источники там, где они находятся, вместо дорогостоящего перемещения и дублирования данных
  • Плюсы:Enterprise Security объединяет SIEM, SOAR и UEBA в одной платформе, а результаты клиентов включают сокращение времени реагирования на угрозы в 3 раза у Carrefour и 10-кратное ускорение MTTR у Specsavers с экономией 25 000 часов в месяц
  • Плюсы:Agent Observability, созданный на базе приобретения Galileo, обеспечивает ограничители в реальном времени, трассируемость и атрибуцию затрат на токены для ИИ-агентов — возможность, которой пока нет у большинства платформ наблюдаемости

Минусы

  • Минусы:У ключевых платформенных и продуктов безопасности (Splunk Cloud Platform, Splunk Enterprise, Enterprise Security, SOAR) нет опубликованных цен — всё требует индивидуального расчёта от отдела продаж на основе приёма данных, нагрузки или активности, что затрудняет планирование бюджета заранее
  • Минусы:Широта платформы — безопасность, AIOps, APM и конвейеры данных — требует обученного персонала или сертифицированных администраторов, что создаёт реальную нагрузку для команд без выделенных специалистов по данным или безопасности
  • Минусы:Ценообразование на основе приёма данных и активности может резко расти вместе с объёмом данных, и хотя плата за превышение применяется только к устойчивому перерасходу, организациям с пиковым или растущим объёмом телеметрии нужно тщательно планировать ёмкость, чтобы избежать сюрпризов в затратах
Лучше всего подходит
  • Команды корпоративной безопасности (SOC), которым нужны SIEM, SOAR и UEBA в одном месте
  • IT- и SRE-команды, следящие за приложениями в облаке, контейнерах и локальных системах
  • Организации, использующие ИИ-агентов, которых нужно контролировать, управлять ими и ограничивать их стоимость
Бесплатная пробная версия
Да
Этот раздел является кратким резюме. Ниже представлены подробности о функциях, сценариях использования, ценах и отзывах.

Что такое Splunk?

Ваши логи разбросаны повсюду. Оповещения о безопасности копятся, сбои проскальзывают незамеченными, и никто не видит полной картины. Splunk собирает машинные данные в единую платформу, чтобы команды быстрее обнаруживали угрозы, замечали проблемы раньше пользователей и поручали ИИ рутинную работу.

Она создана для организаций, которые не могут позволить себе слепые зоны.

Splunk — это платформа данных, объединяющая машинные данные в масштабе петабайт в сферах безопасности, наблюдаемости и сетей. Теперь в составе Cisco, она обслуживает предприятия в финансах, здравоохранении, госсекторе, ритейле и других отраслях. Команды безопасности используют её для обнаружения угроз и реагирования на них.

IT-команды — для мониторинга приложений и инфраструктуры. Она рассчитана на организации, которым нужно искать в огромных объёмах данных в реальном времени и действовать с помощью ИИ.

Стоит ли выбрать Splunk?

Краткие советы перед сравнением тарифов или переходом на сайт.

Выбирайте, если

  • Команды, которым нужно более быстрое обнаружение угроз и реагирование на инциденты, с подтверждёнными клиентами результатами вроде 3-кратного ускорения реагирования
  • Компании, которым нужен поиск в масштабе петабайт без перемещения или дублирования данных
  • Команды, уже использующие OpenTelemetry или желающие получить более 2000 готовых интеграций
  • Предприятия, предпочитающие вендоров, признанных лидерами крупными аналитическими компаниями
  • Организации, готовые инвестировать в обучение для развития внутренней экспертизы

Не выбирайте, если

  • Небольшим командам с базовыми потребностями в логировании — глубина платформы и корпоративный фокус могут быть избыточными
  • Покупателям, которым нужны опубликованные цены — цифры на сайте не указаны, так что для расчёта придётся обращаться в отдел продаж
  • Командам без экспертизы в инженерии данных или безопасности — конвейеры, детектирование и интеграции требуют квалифицированных людей
  • Тем, кто осторожен в отношении смен вендора — Splunk теперь входит в Cisco, поэтому его развитие происходит внутри крупной компании

Следующие шаги перед покупкой

  1. 1Сначала оцените объём и источники ваших данных — архитектура и стоимость Splunk масштабируются вместе с данными, поэтому расчёт размера важен до покупки.
  2. 2Пройдите бесплатные интерактивные туры по Splunk Cloud Platform, Enterprise Security и Infrastructure Monitoring, чтобы оценить интерфейс.
  3. 3Запустите бесплатную пробную версию или загрузку, чтобы протестировать на образце реальных данных.
  4. 4Просмотрите Splunkbase, чтобы убедиться, что интеграции с вашими текущими инструментами существуют, включая настройки OpenTelemetry.
  5. 5Свяжитесь с отделом продаж для расчёта цены, так как цены не опубликованы, и спросите о программах поддержки и обучении.

Простота использования

Сайт Splunk указывает на глубокую платформу корпоративного уровня, а не на инструмент быстрой установки. С плюсовой стороны: есть бесплатные пробные версии, интерактивные туры по продуктам, обширная документация, программы обучения и сертификации, а также большое сообщество со Splunk Answers. Эти ресурсы помогают новым командам освоиться. Тем не менее широта охвата — безопасность, AIOps, мониторинг приложений и конвейеры данных — подсказывает, что для полной отдачи понадобится обученный персонал или сертификация.

Splunk Ключевые функции

✨ Единый дом для всех ваших машинных данных

Логи, метрики и трейсы обычно живут в отдельных хранилищах — именно там и прячутся проблемы. Splunk объединяет машинные данные в масштабе петабайт в сферах безопасности, наблюдаемости и сетей. С Federated Search вы запрашиваете источники там, где они находятся, — без налога на приём данных и лишнего перемещения.

Ваши команды и ИИ получают контекст в реальном времени по всем доменам.

🛡️ Защита со скоростью машин

Атаки с использованием ИИ сокращают время устранения угроз с месяцев до минут. Splunk Enterprise Security объединяет обнаружение угроз, расследование и реагирование в единой платформе SecOps на базе ИИ. Она включает:

  • SIEM для обнаружения и остановки угроз
  • SOAR для ускорения и автоматизации реагирования
  • UEBA для выявления аномалий пользователей и сущностей

Ваши эксперты сохраняют контроль, а агенты берут на себя рутину.

✨ Замечайте проблемы раньше пользователей

Observability Cloud даёт обзор в реальном времени в любой среде. Application Performance Monitoring помогает разобраться с медленным кодом. Infrastructure Monitoring следит за облаками, контейнерами и локальными системами.

Digital Experience Analytics показывает, как пользователи на самом деле ощущают производительность. Когда что-то ломается, ИИ-агенты SRE находят первопричины и предлагают точечные исправления — например, откат или изменение мощности.

✨ Держите ИИ-агентов под контролем

Автономные агенты могут совершать непредсказуемые и несанкционированные действия. Splunk Agent Observability, созданный на базе приобретения Galileo, позволяет наблюдать за ИИ-агентами, моделями и инфраструктурой и защищать их. Ограничители в реальном времени и трассируемость помогают предотвратить дрейф, галлюцинации и утечки данных.

Учёт использования токенов с полной атрибуцией не даёт расходам на ИИ выйти из-под контроля.

✨ Создавайте собственный ИИ на своих данных

Иногда готового ИИ недостаточно. AI Toolkit помогает создавать, тестировать и развертывать собственный ИИ для ваших операций. Splunk MCP Server безопасно подключает ИИ-инструменты к данным Splunk.

Вместе они обеспечивают устойчивые агентные операции на основе контекста реального времени из вашей среды.

Варианты использования

🛡️ Обнаруживайте угрозы и реагируйте быстрее

Аналитики безопасности тонут в оповещениях из разрозненных инструментов. Splunk Enterprise Security объединяет SIEM, SOAR и UEBA, поэтому ваша команда замечает внутренние угрозы, автоматизирует плейбуки и действует быстро. Carrefour сократил время реагирования на угрозы в 3 раза.

Ожидаемый результат: инциденты устраняются за минуты, а не часы.

📡 Замечайте проблемы раньше пользователей

Команды IT и SRE следят за приложениями в облаке, контейнерах и локальных системах. Splunk Observability Cloud сопоставляет оповещения и быстро находит первопричины. Specsavers сообщает о 10-кратном ускорении MTTR и экономии 25 000 часов в месяц.

Совет: начните с Infrastructure Monitoring за $15 за хост/месяц.

🤖 Управляйте ИИ-агентами и расходами

Команды, внедряющие ИИ-агентов, опасаются дрейфа, галлюцинаций и неожиданных счетов. Agent Observability добавляет ограничители в реальном времени, отслеживает действия агентов и учитывает расходы на токены. Вы сохраняете автономность, не теряя контроля.

Ожидаемый результат: полная видимость агентов, моделей и затрат.

🔍 Ищите данные там, где они находятся

Командам данных досаждают разрастание систем и растущие расходы на приём данных. Federated Search обрабатывает телеметрию в масштабе петабайт без её перемещения, так что вы сохраняете полный контекст и не платите «налог на приём».

Совет: сначала проверьте Splunkbase — более 2000 интеграций и встроенная поддержка OpenTelemetry.

Цены Splunk

От5 $/мес

  • Тарифов: 9

Цены проверены 13 окт. 2026 г. на странице цен Splunk

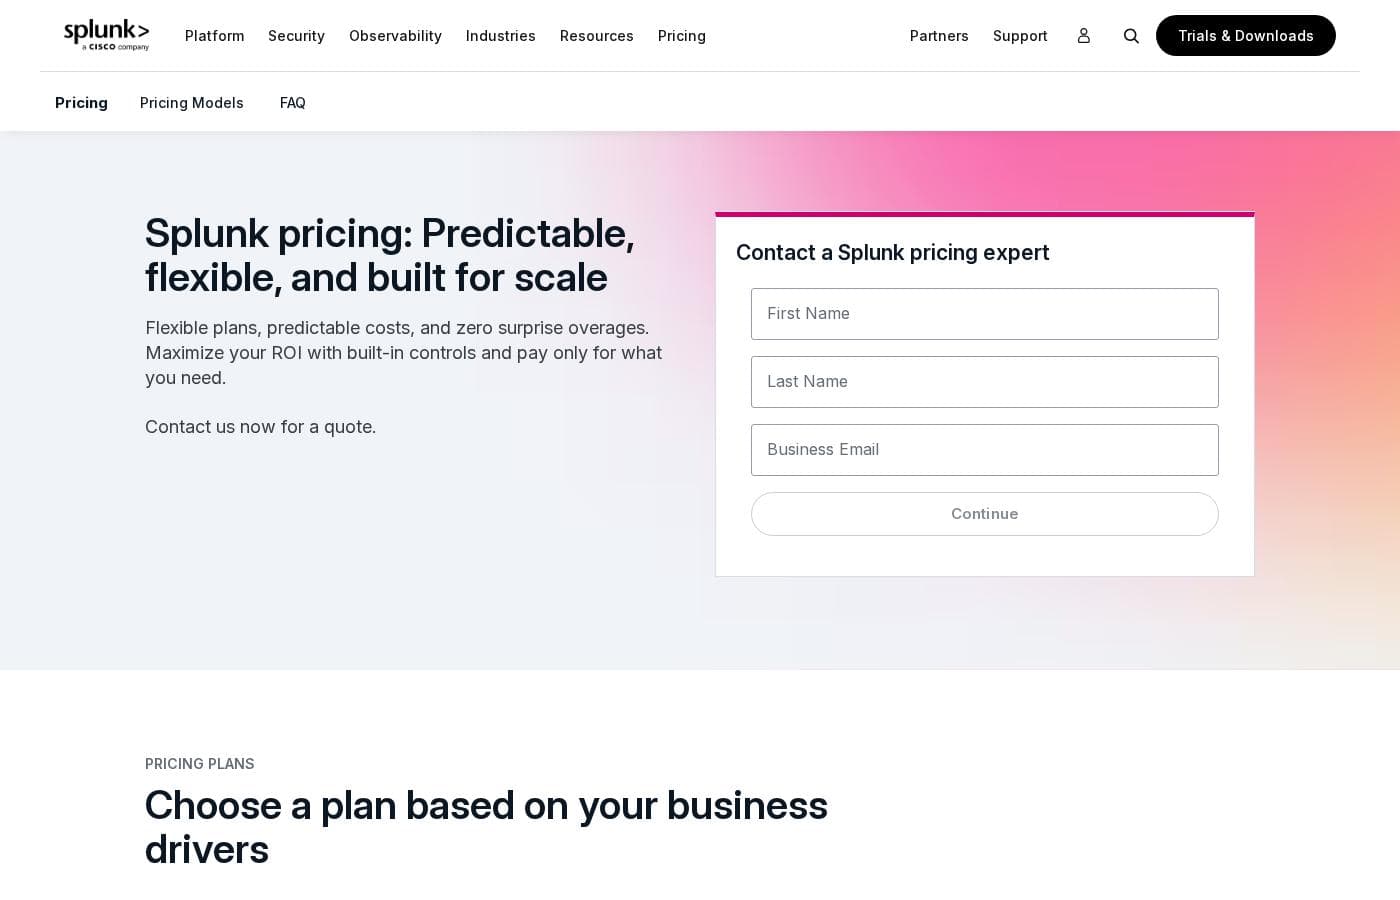
Скриншот страницы цен SplunkСкриншот страницы цен
ТарифПомесячноЗа годВключено
Splunk Observability Cloud – Infrastructure
за пользователя
—
15 $/мес
180 $ в год
  • Мониторинг инфраструктуры
  • Log Observer Connect
  • Network Explorer
  • Синтетический мониторинг доступности
Splunk Observability Cloud – App & Infra
за пользователя
—
60 $/мес
720 $ в год
  • Всё из тарифа Infrastructure
  • APM с Always On Profiling
  • Синтетический мониторинг API
Splunk Observability Cloud – End-to-End
за пользователя
—
75 $/мес
900 $ в год
  • Всё из тарифа App & Infra
  • Real User Monitoring
  • Синтетический мониторинг браузера
  • Мониторинг баз данных и Secure Application как опциональные дополнения
Splunk AppDynamics – Infrastructure Edition
—
6 $/мес
72 $ в год
  • Мониторинг инфраструктуры
  • Дополнения доступны отдельно
Splunk AppDynamics – Premium Edition
за пользователя
—
33 $/мес
396 $ в год
  • Мониторинг производительности приложений
  • Мониторинг баз данных
  • Наблюдаемость логов
Splunk On-Call
за пользователя
Starts at $5 per user/month (billed annually)
5 $/мес
60 $ в год
Стартовая цена покрывает до 10 пользователей
  • Более 100 интеграций с ITSM-сервисами
  • Графики дежурств и политики эскалации
  • Более быстрое устранение инцидентов
Splunk Cloud Platform
См. сайт поставщика
См. сайт поставщика
  • Неограниченное число пользователей
  • Масштабируется до петабайт данных
  • Перераспределение расходов Cloud Flex
  • Подходящая телеметрия Cisco по взвешенной ставке приёма 0.5x
Splunk Enterprise
См. сайт поставщика
См. сайт поставщика
  • Неограниченное число пользователей
  • Развертывание локально, в частном облаке или в изолированной среде
  • Подходящая телеметрия Cisco по взвешенной ставке приёма 50%
Splunk Enterprise Security
См. сайт поставщика
См. сайт поставщика
  • Редакции Essentials и Premier
  • Обе включают SIEM, аналитику угроз, Detection Studio и Exposure Analytics
  • Premier добавляет SOAR, UEBA и автоматизированный анализ угроз

История цен

Отслеживаем цены с 1 окт. 2026 г.. Изменений пока нет.

Примечания к ценам

Splunk продаёт большинство платформенных продуктов и продуктов безопасности по индивидуальному расчёту на основе приёма данных, нагрузки или активности. Опубликованные ставки начинаются от $5 за пользователя/месяц для On-Call, $15 за хост/месяц для Observability Cloud и $6 за vCPU/месяц для AppDynamics, оплата ежегодно; доступны бесплатные пробные версии и бесплатная редакция Observability.

Опубликованные цены Splunk варьируются от $5 до $75 в месяц при ежегодной оплате, а ключевые продукты Platform и Security продаются по индивидуальному расчёту.

Вот как распределяются цены по продуктам и тарифам.

Splunk Observability Cloud – Infrastructure

Цена: от $15 за хост/месяц, оплата ежегодно Кому подходит: командам, следящим за инфраструктурой и облачными сервисами Другие функции:

  • Мониторинг инфраструктуры
  • Log Observer Connect
  • Network Explorer
  • Синтетический мониторинг доступности

Это точка входа в Observability Cloud. Хороший выбор, если вам в основном нужна видимость серверов, контейнеров и облачных сервисов без оплаты инструментов уровня приложений.

Splunk Observability Cloud – App & Infra

Цена: от $60 за хост/месяц, оплата ежегодно Другие функции:

  • Всё из тарифа Infrastructure
  • APM с Always On Profiling
  • Синтетический мониторинг API

Выбирайте этот тариф, когда производительность приложений важна не меньше здоровья инфраструктуры. Он добавляет диагностику как облачных, так и монолитных приложений.

Splunk Observability Cloud – End-to-End

Цена: от $75 за хост/месяц, оплата ежегодно Другие функции:

  • Всё из тарифа App & Infra
  • Real User Monitoring
  • Синтетический мониторинг браузера
  • Мониторинг баз данных и Secure Application как опциональные дополнения

Это тариф полного пакета для команд, которым нужна и видимость пользовательских сессий. Если вам нужны только метрики инфраструктуры, нижние тарифы обойдутся значительно дешевле.

Splunk AppDynamics – Infrastructure Edition

Цена: от $6 за vCPU/месяц, оплата ежегодно Другие функции:

  • Мониторинг инфраструктуры
  • Дополнения доступны отдельно

Эта редакция подойдёт командам, которым нужен мониторинговый фундамент AppDynamics по минимальной заявленной цене.

Splunk AppDynamics – Premium Edition

Цена: от $33 за хост/месяц, оплата ежегодно Другие функции:

  • Мониторинг производительности приложений
  • Мониторинг баз данных
  • Наблюдаемость логов

Premium оправдан, когда нужно связывать производительность гибридных и локальных приложений с влиянием на бизнес.

Splunk AppDynamics – Enterprise Edition

Цена: от $50 за хост/месяц, оплата ежегодно Другие функции:

  • Всё из тарифа Premium
  • Аналитика транзакций
  • Дополнения: Application Security ($13.75/месяц за ядро CPU), Real User Monitoring ($0.06 за 1000 токенов), Browser Synthetics ($12 за локацию тестирования), SAP ($95 за ядро CPU)

Выбирайте Enterprise, если аналитика транзакций в сложных бизнес-приложениях обязательна.

Splunk On-Call

Цена: от $5 за пользователя/месяц, оплата ежегодно (до 10 пользователей) Кому подходит: небольшим командам, управляющим графиками дежурств Другие функции:

  • Более 100 интеграций с ITSM-сервисами
  • Оптимизированные политики эскалации
  • Доступна бесплатная пробная версия

Это самый доступный способ начать. Он быстро направляет инциденты нужному человеку, чтобы ничего не оставалось нерешённым. 🎯

Splunk Cloud Platform

Цена: индивидуальный расчёт (ценообразование по активности, приёму данных или нагрузке) Другие функции:

  • Неограниченное число пользователей
  • Масштабируется до петабайт данных
  • Cloud Flex позволяет перераспределять расходы между продуктами Splunk
  • Подходящая телеметрия Cisco учитывается по взвешенной ставке приёма 0.5x
  • Доступна бесплатная пробная версия

Splunk Enterprise

Цена: индивидуальный расчёт (ценообразование по приёму данных или нагрузке) Другие функции:

  • Неограниченное число пользователей
  • Работает локально, в частном облаке или в изолированной (air-gapped) среде
  • Подходящая телеметрия Cisco учитывается по взвешенной ставке приёма 50%
  • Доступна бесплатная пробная версия

Splunk Enterprise Security

Цена: индивидуальный расчёт (ценообразование по активности, нагрузке или приёму данных) Другие функции:

  • Две редакции: Essentials и Premier
  • Обе включают SIEM, аналитику угроз, Detection Studio и Exposure Analytics
  • Premier добавляет SOAR, UEBA и автоматизированный анализ угроз

Essentials создана для защиты под руководством людей с ускорением от ИИ. Premier рассчитана на команды, готовые к адаптивным автономным операциям безопасности.

Пробные версии и покупка: Splunk предлагает бесплатную редакцию Observability Cloud, а также бесплатные пробные версии Cloud Platform, Enterprise, SOAR, AppDynamics и On-Call — хотя срок пробного периода не опубликован на странице цен. Каждая покупка включает стандартную поддержку, доступны скидки за объём. Гарантия возврата денег не заявлена, поэтому уточните лимиты лицензии и ожидаемые объёмы данных у эксперта Splunk до покупки.
Калькулятор стоимости

Оцените, сколько Splunk стоит для вашей команды.

Оплата

Для Splunk Observability Cloud – Infrastructure нет опубликованной цены на этот период оплаты.

Splunk Observability Cloud – Infrastructure оплачивается за пользователя: цена × 5 мест. Оценка по опубликованным прайс-листам, без налогов, дополнений и скидок.

Как платить за Splunk меньше

  • Есть бесплатный пробный период: протестируйте перед оплатой.
  • Некоторые тарифы оплачиваются за пользователя: платите только за реально используемые места.
Начать бесплатный период

Сообщить, когда Splunk изменит цену

Одно письмо, когда мы заметим изменение на странице цен поставщика. Без рассылок и акций. Отписка в один клик.

Отзывы пользователей

Обзоров пока нет.

Написать обзор

Написать отзыв для Splunk
0/100 символов
0/2000 символов

Почему использовать Splunk?

Когда счёт идёт на минуты, ждать логи из разных мест недопустимо. Splunk превращает машинные данные в быстрые и управляемые действия по всей вашей организации. Основываясь на сайте компании и историях клиентов, вот что выделяется:

  • Проверенный прирост скорости. Specsavers сообщает о 10-кратном ускорении MTTR и экономии 25 000 часов в месяц. Singapore Airlines обнаруживает проблемы на 75%+ быстрее. Carrefour сократил время реагирования на угрозы в 3 раза.
  • Масштаб без разрозненных хранилищ. Ищите и обрабатывайте телеметрию там, где она находится, в масштабе петабайт, чтобы сократить перемещение данных и лишние расходы на приём.
  • ИИ, который работает на вас. Инструменты агентного SOC, ИИ-агенты SRE и Agent Observability помогают командам реагировать со скоростью машин, управляя поведением агентов и отслеживая затраты на токены.
  • Глубокая экосистема. Более 2000 приложений и интеграций на Splunkbase, встроенная поддержка OpenTelemetry, SDK и агенты.
  • Доверие аналитиков. Признан лидером в области безопасности и наблюдаемости глобальными аналитическими компаниями, используется Министерством обороны США, Nasdaq и Coca-Cola.
  • Попробуйте перед покупкой. Бесплатные пробные версии, загрузки и интерактивные туры по продуктам позволяют оценить платформу под свои задачи.

Альтернативы Splunk

Другие инструменты в категории Бизнес-аналитика

Смотреть все инструменты Бизнес-аналитика
ElevateForward.ai

ElevateForward.ai

Business Intelligence3.8/5

Диагностируйте, планируйте и выполняйте свою стратегию в одной AI-платформе

DataHawk

DataHawk

Business Intelligence3.7/5

Одна платформа для ваших показателей Amazon и Walmart — с ИИ, который объясняет, что изменилось.

Albato

Albato

Automation3.6/5

Albato is an AI-driven Integration Platform as a Service (iPaaS). This platform is designed to make your existing tools work together faster, easier, and smarter. It focuses entirely on no-code automation, which means technical skills are not necessary to build complex setups. Albato already connects to over 1,000 popular apps, making it a robust solution for businesses of any size. It is currently trusted by more than 200,000 users looking for powerful integration capabilities.

Wing Assistant

Wing Assistant

Workforce management4.1/5

Wing Assistant is the largest provider of Virtual Assistants offering talent from across the globe. The Wing Partnership Program offers $1000-$1500 flat commission for every successful referral (i.e. paying customers) to its partners.

MongoDB

MongoDB

Enterprise AI Platform4.3/5

MongoDB is a modern data platform built around a document database. Its flagship service, Atlas, is a fully managed cloud database that also handles search, vector search, and stream processing. Prefer to run things yourself? There's a free Community Edition and a supported Enterprise Advanced option. It's built for developers, teams modernizing legacy systems, and companies adding AI features.

Volza

Volza

WordPress Plugins4/5

Volza is a global trade-intelligence platform providing verified international trade information and actionable market insights. With over 30 years of expertise in trade analytics, we support thousands of businesses and leading consultancies around the world.

Самое дешёвое ПО (Бизнес-аналитика) для 1–25 пользователей

Splunk: частые вопросы

Сколько стоит Splunk?

Самый дешёвый платный тариф Splunk, Splunk On-Call, стоит 5 $ в месяц. Платные тарифы стоят от 5 $ до 75 $ в месяц. Цены проверены 13 окт. 2026 г. на странице цен поставщика.

Есть ли у Splunk бесплатный тариф?

Нет. У Splunk не указан бесплатный тариф; самый дешёвый платный — от 5 $ в месяц.

Есть ли у Splunk бесплатный пробный период или гарантия возврата денег?

У Splunk есть бесплатный пробный период.

Менялась ли недавно цена Splunk?

Нет. С начала отслеживания (1 окт. 2026 г.) изменений цены не обнаружено.

Придёт ли неожиданный счёт за превышение, если объём данных резко вырастет?

Splunk начисляет плату за превышение только тогда, когда вы стабильно выходите за пределы оплаченного объёма приёма данных или хранения. Использование можно отслеживать в реальном времени и корректировать распределение через Splunk Support Portal.

Могу ли я перераспределить бюджет между разными продуктами Splunk после покупки?

Да. Cloud Flex позволяет перераспределять расходы между продуктами Splunk — Platform, Security, Observability, AI, Storage и Federated Search — без повторного запуска процедуры закупки.

Есть ли ограничения на количество пользователей или объём использования Splunk?

Явных ограничений нет. Вместо этого лицензирование задаёт пороги ёмкости — например, объёмы приёма данных или число пользователей, — а модель ценообразования вы выбираете под свои задачи.

Включают ли планы Splunk техническую поддержку, и можно ли получить скидку?

Каждая покупка включает стандартную поддержку со всеми крупными и minor-обновлениями ПО. Доступна премиум-поддержка, а также скидки за объём — за подробностями обратитесь к эксперту Splunk по ценам.

Готовы попробовать Splunk? Посетите официальный сайт или узнайте цены.

Вы представляете Splunk? Заявить права на страницу · Получить значок