Sonatype

Обзор Sonatype

Разрабатывайте быстрее и с меньшим риском благодаря сильной open source intelligence.

Автор: Ciroapp Editorial Team · Обновлено 30 сент. 2026 г.
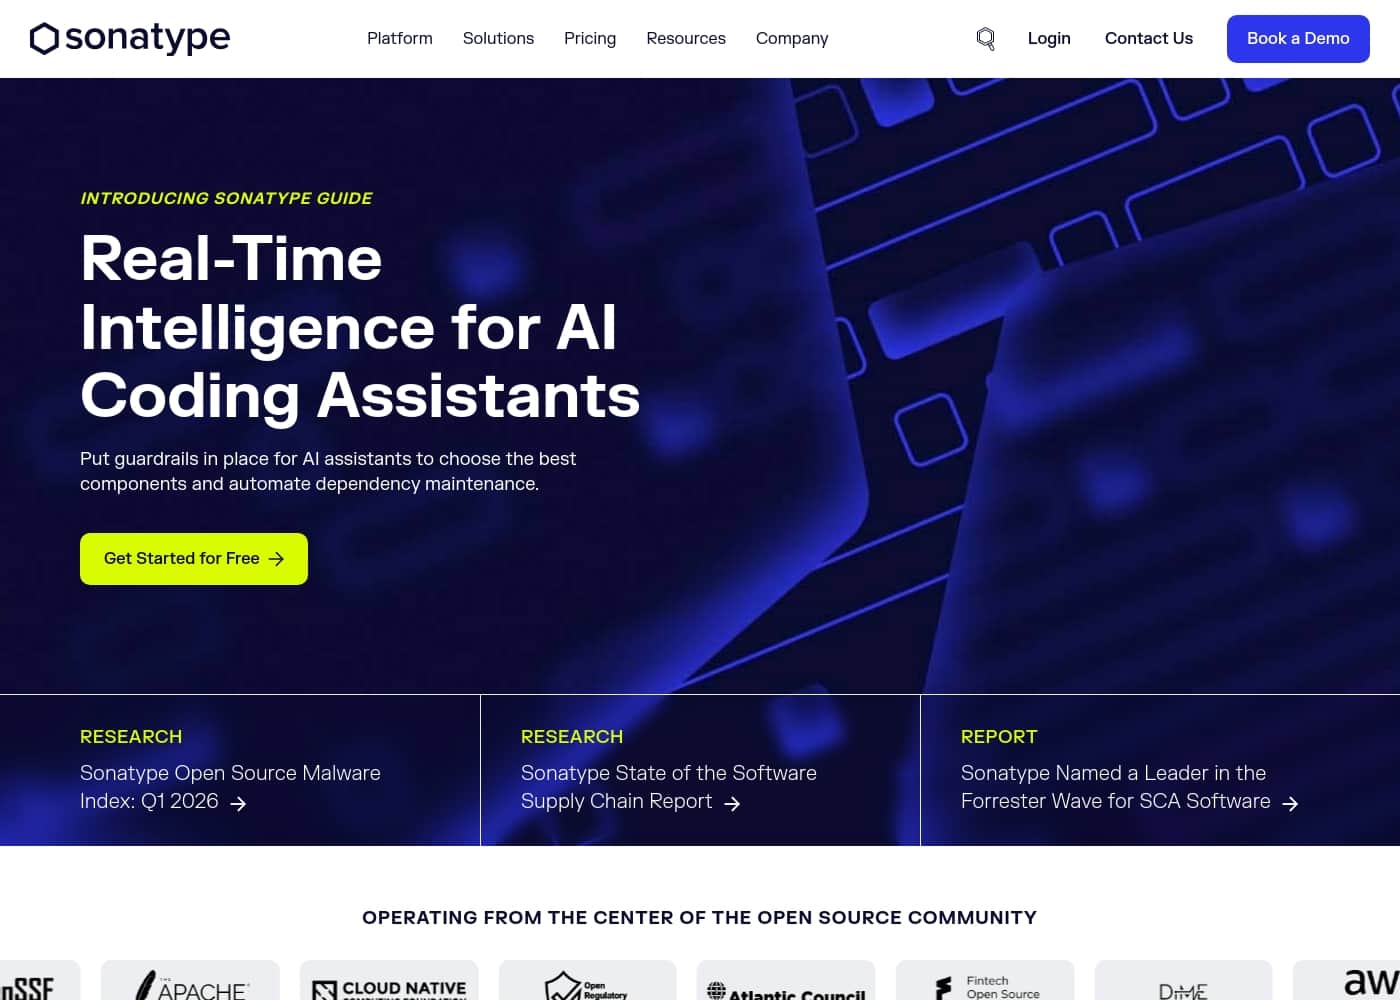
Скриншот главной страницы Sonatype

Кратко

Краткий обзор Sonatype: рейтинг, цены, ключевые функции и основные преимущества.
Страница поставщика проверена 23 окт. 2026 г.

Оценка Ciroapp

4.1/ 5

Sonatype даёт быструю и точную open source intelligence: по заявлению продукта, он покрывает на 10% больше уязвимостей, чем конкуренты, при уровне ложных срабатываний 0.1%, а также блокирует malware и рискованные AI-модели до попадания в сборку. Но enterprise-цены могут доходить до $14,028 в месяц, и польза зависит от реальной интеграции в CI/CD. В целом это хороший вариант для команд с большим объёмом open source- и AI-зависимостей.

Плюсы

  • Находит на 10% больше уязвимостей в open source, чем конкурирующие решения, и расширяет покрытие реальных угроз
  • Очень низкий уровень ложных срабатываний 0.1%, поэтому командам безопасности не нужно тратить время на лишние проверки
  • Передаёт сведения об угрозах примерно в 10X быстрее, чем National Vulnerability Database

Минусы

  • Топовые планы могут быть дорогими — для крупных развертываний цена доходит до $14,028 в месяц
  • Широкий набор функций и настройка политик могут потребовать отдельного онбординга, особенно для небольших команд без выделенных специалистов по безопасности
  • Польза заметнее всего, когда команда действительно встраивает продукт в CI/CD; при разрозненных процессах сборки результат может приходить медленнее
Лучше всего подходит
  • Команды application security в компаниях среднего и крупного размера, которым нужна более быстрая и точная open source intelligence, чем дают публичные базы
  • Инженерные команды с большим числом open source-зависимостей, которым нужен автоматический контроль на 50+ языках и форматах
  • Команды, использующие AI-модели из публичных репозиториев и желающие блокировать рискованные или вредоносные компоненты до попадания в сборку
Этот раздел является кратким резюме. Ниже представлены подробности о функциях, сценариях использования, ценах и отзывах.

Что такое Sonatype?

Управление open source-зависимостями и AI-моделями в масштабе приносит реальные сложности: разрастание зависимостей, проблемы качества и риски безопасности. Sonatype помогает командам принимать более умные и безопасные решения с самого начала. Так вы двигаетесь быстрее, тратите меньше времени на остановки и переделки и получаете встроенную защиту.

✨

Sonatype — это платформа управления цепочкой поставки ПО. Она создана для разработчиков и команд application security, которым нужно безопасно управлять open source и AI-компонентами. Платформа помогает выбирать лучшие библиотеки и блокировать вредоносный код.

💡
Стоит ли выбрать Sonatype?

Краткие советы перед сравнением тарифов или переходом на сайт.

Выбирайте, если

  • Команды application security в компаниях среднего и крупного размера, которым нужна более быстрая и точная open source intelligence, чем дают публичные базы
  • Инженерные команды с большим числом open source-зависимостей, которым нужен автоматический контроль на 50+ языках и форматах
  • Команды, использующие AI-модели из публичных репозиториев и желающие блокировать рискованные или вредоносные компоненты до попадания в сборку
  • Platform- и DevOps-команды, которым важно сократить исправления и переделки за счёт автоматического применения политик зависимостей в CI/CD

Не выбирайте, если

  • Хобби-разработчики или solo-разработчики с небольшим числом зависимостей, которым enterprise-управление цепочкой поставки может быть избыточным, даже на бесплатном плане
  • Организации без выделенной функции безопасности, у которых нет ресурсов реагировать на нарушения политик и сведения об угрозах, которые показывает платформа
  • Команды, чей стек полностью состоит из собственного проприетарного кода с минимальным использованием open source или AI-компонентов, где безопасность цепочки поставки менее критична

Следующие шаги перед покупкой

  1. 1Перейдите на sonatype.com и посмотрите страницу с ценами, чтобы сравнить бесплатный план и платные уровни, а также понять, какие функции нужны вашей команде
  2. 2Начните с плана за $0/month, подключите репозиторий или pipeline сборки и посмотрите, как работают обнаружение уязвимостей и блокировка malware на ваших реальных зависимостях
  3. 3Определите первые политики управления — например, блокировку известного malware, пометки критических уязвимостей и правила лицензирования — до развёртывания для всех команд
  4. 4Сначала встроите Sonatype в CI/CD для самых рискованных проектов, а затем расширяйте покрытие на другие языки и репозитории на основе результатов

Sonatype Ключевые функции

✨ Обнаружение уязвимостей в open source

Интеллектуальный движок Sonatype находит на 10% больше уязвимостей в open source, чем конкурирующие решения, при подтверждённом уровне ложных срабатываний 0.1%. Сведения о безопасности приходят примерно в 10 раз быстрее, чем из National Vulnerability Database, так что команды узнают о опасных компонентах до того, как уязвимости начнут использоваться, а не после.

✨ Блокировка open source malware и рискованных AI-моделей

Платформа активно блокирует open source malware и рискованные AI-модели на границе репозитория. Вместо того чтобы полагаться только на постфактум-сканирование, Sonatype не даёт вредоносным пакетам и непроверенным AI-компонентам попасть в ваш pipeline сборки, снижая шанс проникновения заражённых зависимостей в production.

✨ Автоматическое управление зависимостями

Sonatype автоматизирует управление open source-зависимостями, применяя настраиваемые политики по всей цепочке поставки ПО. Команды могут автоматически вводить требования к лицензиям, безопасности и качеству, что уменьшает ручные исправления, переделки и лишние согласования между разработчиками и специалистами по безопасности.

✨ Широкая поддержка языков и инструментов

Платформа интегрируется с инструментами, которые разработчики уже используют, и поддерживает 50+ языков и форматов пакетов. Это означает покрытие для Java, Python, JavaScript и других платформ, а проверки безопасности встраиваются в существующие CI/CD-процессы, вместо того чтобы заставлять команды менять подход к сборке.

✨ Рекомендации по выбору компонентов

Помимо поиска проблем, Sonatype даёт интеллектуальные рекомендации по выбору лучших библиотек с самого начала. Разработчики получают данные о здоровье компонента, его популярности и рисках, что помогает выбирать зависимости, которые с меньшей вероятностью станут проблемой позже.

Варианты использования

💡 Защита цепочки поставки ПО

Команды безопасности используют Sonatype, чтобы защищаться от вредоносных open source-пакетов и скомпрометированных AI-моделей. Блокируя известное malware на уровне репозитория и быстрее показывая уязвимости, чем публичные базы, платформа сокращает окно между появлением угрозы и тем, когда ваша команда о ней узнаёт.

💡 Управление разрастанием зависимостей в больших кодовых базах

Организации с сотнями приложений и тысячами транзитивных зависимостей используют Sonatype, чтобы навести порядок в работе с open source. Автоматические политики отмечают устаревшие, уязвимые или проблемные по лицензиям компоненты во всех проектах, давая platform-командам единое представление о рисках цепочки поставки.

💡 Контроль внедрения AI-моделей

Поскольку команды всё чаще берут AI-модели из публичных репозиториев, Sonatype расширяет контроль цепочки поставки и на эти компоненты. Рискованные или непроверенные AI-модели можно заблокировать до попадания в сборку, что позволяет инженерным командам использовать AI-инструменты, не создавая новую поверхность атаки.

💡 Сокращение переделок для команд разработки

Разработчики используют рекомендации Sonatype по компонентам, чтобы выбирать более здоровые библиотеки ещё на этапе проектирования и не тратить деньги на замену проблемных зависимостей в середине проекта. Меньше ложных срабатываний и более ранние сведения означают меньше времени на пустые проверки и больше — на выпуск функций.

Цены Sonatype

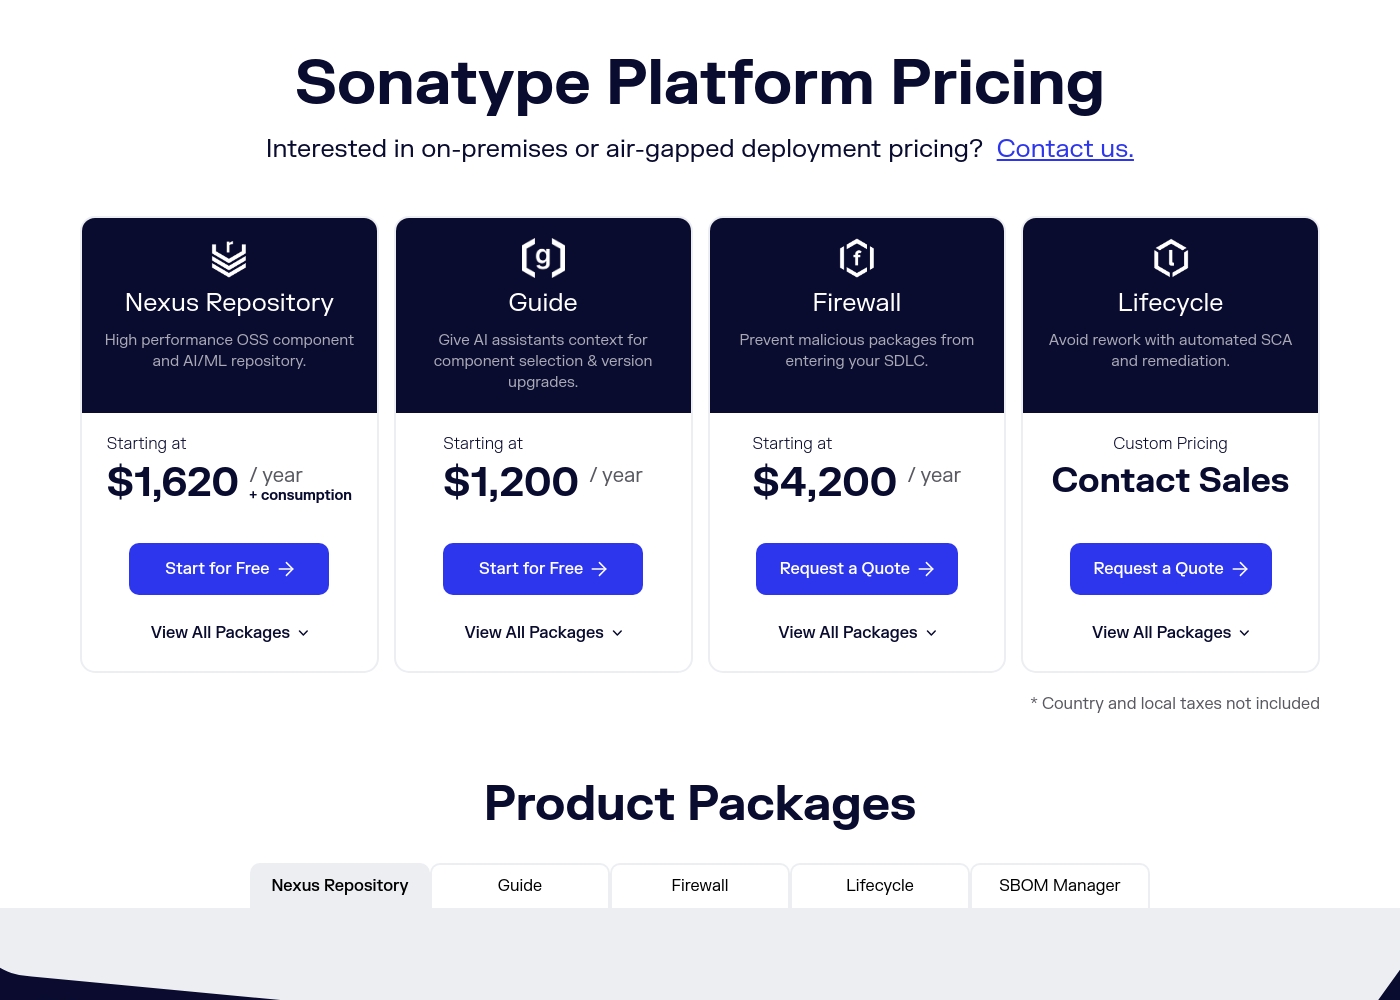
Цены ещё не проверены — смотрите сайт поставщика.

странице цен Sonatype

Скриншот страницы цен SonatypeСкриншот страницы цен

История цен

Отслеживаем цены с 1 окт. 2026 г.. Изменений пока нет.

Типы цен: Free plan, Monthly subscription, Yearly subscription, Usage-based pricing

Примечания к ценам

Sonatype pricing: Plans from $0/month Billing options: Free plan, Monthly subscription, Yearly subscription, Usage-based pricing

Сообщить, когда Sonatype изменит цену

Одно письмо, когда мы заметим изменение на странице цен поставщика. Без рассылок и акций. Отписка в один клик.

Отзывы пользователей

Обзоров пока нет.

Написать обзор

Написать отзыв для Sonatype
0/100 символов
0/2000 символов

Почему использовать Sonatype?

Готовы выпускать защищённый код быстрее? Sonatype даёт вашей команде серьёзное преимущество.

  • Находите больше реальных угроз: он обнаруживает на 10% больше уязвимостей в open source, чем альтернативы. ✅
  • Доверяйте результатам: очень низкий уровень ложных срабатываний 0.1% означает меньше пустой траты времени.
  • Действуйте раньше: сведения приходят в 10X быстрее, чем из National Vulnerability Database.
  • Автоматизируйте управление: управляйте зависимостями и политиками, чтобы сократить исправления и переделки.
  • Защищайте периметр: активно блокируйте open source malware и рискованные AI-модели из вашего репозитория.
  • Работайте так, как вам удобно: интеграции с любимыми инструментами на 50+ языках и форматах.

Альтернативы Sonatype

Другие инструменты в категории Анализ состава ПО

Смотреть все инструменты Анализ состава ПО
SOOS

SOOS

Software Composition Analysis1/5

Превратите безопасность разработки из устрашающей в выполнимую

Sonatype: частые вопросы

Есть ли у Sonatype бесплатный план или пробная версия?

Да. Цены Sonatype начинаются от $0 в месяц, и доступен бесплатный план. Также есть ежемесячные, годовые и usage-based варианты подписки.

Какие языки и экосистемы поддерживает Sonatype?

Sonatype поддерживает 50+ языков и форматов пакетов и интегрируется с инструментами, которые ваша команда уже использует на всех этапах разработки. Такое широкое покрытие помогает защищать зависимости в экосистемах вроде Java, Python и JavaScript в единой системе управления, а не через отдельные инструменты для каждого языка.

Чем Sonatype отличается от обычного использования National Vulnerability Database?

Sonatype получает сведения об уязвимостях примерно в 10 раз быстрее, чем NVD, и находит примерно на 10% больше уязвимостей в open source, чем альтернативы, при уровне ложных срабатываний 0.1%. Кроме обнаружения, он идет дальше публичной базы и активно блокирует malware и рискованные AI-модели в вашем репозитории, а также автоматизирует применение политик, так что риски предотвращаются, а не только фиксируются.

Кому подходит Sonatype?

Sonatype создан для разработчиков и команд application security, которые активно используют open source и AI-компоненты. Он особенно полезен организациям, которым нужно управлять разрастанием зависимостей, применять единые политики безопасности и лицензирования во многих проектах и защищаться от вредоносных пакетов в цепочке поставки ПО.

Готовы попробовать Sonatype? Посетите официальный сайт или узнайте цены.

Вы представляете Sonatype? Заявить права на страницу · Получить значок