Mycroft

Обзор Mycroft

Автоматизация комплаенса, которая помогает облачным командам быстрее достигать готовности к FedRAMP и SOC 2.

Автор: Ciroapp Editorial Team · Обновлено 9 окт. 2026 г.

Может применяться комиссия без доплаты

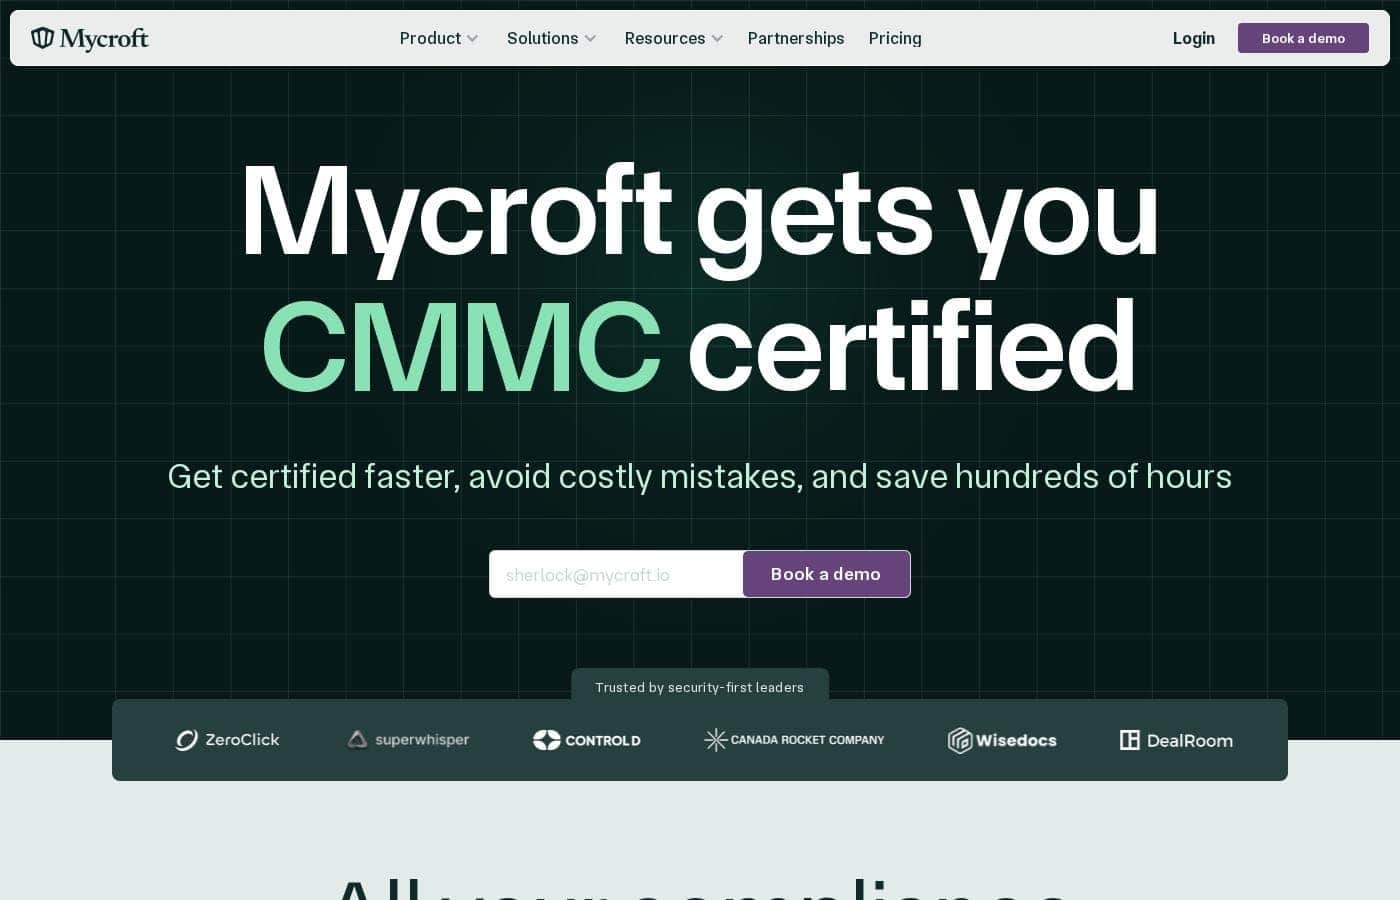
Скриншот главной страницы Mycroft

Кратко

Краткий обзор Mycroft: рейтинг, цены, ключевые функции и основные преимущества.
Страница поставщика проверена 13 окт. 2026 г.

Оценка Ciroapp

3.9/ 5

Сертификация под ключ, вместе с программным обеспечением

Mycroft объединяет автоматизацию compliance, инструменты безопасности и управляемые аудиторские работы в одном проекте, который охватывает FedRAMP, CMMC, SOC 2, ISO 27001 и другие стандарты. Загвоздка в цене: её не публикуют, пока вы не запишетесь на демо и не обсудите объём. В целом это сильный выбор для облачных команд, которым нужна сертификация и которые хотят, чтобы работу делали эксперты. Если же вы предпочитаете сами оценить продукт и купить его, уговорить вас будет сложнее.

Плюсы

  • Плюсы:Автоматизация, инструменты безопасности и поддержка аудита собраны в одной платформе вместо пяти отдельных решений
  • Плюсы:Широкое покрытие стандартов — FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA и CPRA/CCPA
  • Плюсы:ИИ готовит артефакты, которые запрашивают аудиторы — политики, реестры рисков, System Description, SSP и POA&M

Минусы

  • Минусы:Нет публичного прайса и тарифных планов, поэтому бюджет вырисовывается только после демо и установочного звонка
  • Минусы:Самостоятельной регистрации и базового тарифа нет — независимо оценить продукт сложнее
  • Минусы:Ценность создают в основном эксперты Mycroft и управляемая инфраструктура, а не сама программа
Лучше всего подходит
  • B2B-компании, работающие в облаке и продающие государству или на регулируемые рынки
  • Стартапы, впервые идущие за FedRAMP, SOC 2 или CMMC
  • Команды без собственного специалиста по compliance или безопасности
Этот раздел является кратким резюме. Ниже представлены подробности о функциях, сценариях использования, ценах и отзывах.

Что такое Mycroft?

Считайте Mycroft платформой для комплаенса, построенной вокруг реальных сертификаций, а не просто чек-листов. Она объединяет платформу с ИИ и экспертов по безопасности. Вместе они описывают вашу среду и создают то, что ожидают аудиторы: политики, реестры рисков, System Description, SSP и POA&M.

Охват включает FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA и CPRA/CCPA. Подходит компаниям, которые работают в облаке и продают на регулируемые или государственные рынки.

Verdict

Best for Софтверные компании, работающие в облаке, которым нужны FedRAMP, SOC 2, CMMC или аналогичная сертификация и которые предпочитают купить готовую программу, а не собирать её самим..

Mycroft подходит командам, которые строят бизнес в облаке, нуждаются в реальной сертификации и не хотят создавать отдел compliance с нуля. Он объединяет автоматизацию, инструменты безопасности и управляемый аудит в одном проекте — поэтому клиенты и отмечают высокую скорость. Главное — на демо уточнить границы работ, интеграции и стоимость, прежде чем брать на себя обязательства.

Strengths

  • Автоматизация, инструменты безопасности и поддержка аудита на одной платформе
  • Широкий охват стандартов: от FedRAMP и CMMC до ISO 27001, HIPAA и GDPR
  • Политики, реестры рисков, System Description, SSP и POA&M, созданные ИИ

Watch-outs

  • Цены не опубликованы, поэтому бюджет проясняется только после демо и обсуждения объёма работ
  • Путь к покупке начинается с разговора с отделом продаж, что замедляет самостоятельную оценку
  • Ценность во многом зависит от экспертов Mycroft и управляемой инфраструктуры, а не только от софта

Pricing trap for Mycroft: Публичного прайс-листа и тарифных уровней нет — после демо готовьтесь получить индивидуальное предложение. Спросите, что входит в проект и как он масштабируется вместе с вашей средой.

Mycroft Ключевые функции

✨ Одно место для всего, что связано с комплаенсом

Работа над комплаенсом обычно живёт в пяти инструментах и десятках таблиц. Mycroft объединяет аудит и комплаенс, облачную безопасность, безопасность приложений, управление устройствами и риск третьих сторон на одной платформе. Контроли, доказательства и вендоров вы отслеживаете в одном окне.

Команды перестают сшивать инструменты между собой и работают с целостной картиной своей безопасности.

✨ Фреймворки в рамках одной программы

Можно идти к одной сертификации или сразу к нескольким, не покупая отдельный инструмент для каждой. Одна платформа покрывает FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA и CPRA/CCPA. Пересекающиеся контроли описываются один раз, поэтому команды с несколькими фреймворками не повторяют одну и ту же работу с доказательствами.

✨ ИИ, который определяет границы и готовит документы

Сертификация обычно начинается с границ, о которых никто не может договориться. ИИ-платформа Mycroft определяет границы вашего комплаенса, а затем готовит черновики того, что ждут аудиторы: политики, реестры рисков, System Description, SSP и POA&M. Вы начинаете с версии, построенной вокруг вашей среды, а не с пустого листа, и дорабатываете её с подсказками.

✨ Эксперты, которые всё настраивают и продолжают следить

Одного ПО для прохождения аудита почти никогда не хватает. Специалисты по безопасности Mycroft внедряют контроли, настраивают ваш стек безопасности и собирают доказательства по ходу. Непрерывный мониторинг поддерживает картину в актуальном состоянии, а не замораживает её на момент аудита.

Для команд без руководителя по комплаенсу это скорее продолжение команды, чем инструмент.

🔒 Инфраструктура и аудит — всё сделают за вас

Вам не нужно приносить свой стек безопасности и проходить аудит в одиночку. Защищённые анклавы, управляемая инфраструктура, идентификация и отслеживание уязвимостей уже включены. Затем Mycroft готовит артефакты, упорядочивает доказательства и координирует работу с вашим аудитором.

В итоге вы получаете три вещи: - Инфраструктуру, которую не нужно строить - Мониторинг, который работает между аудитами - Аудит под ключ от начала до конца

Варианты использования

🚀 Первая SOC 2 для растущего стартапа

Первая сертификация SOC 2 тормозит крупную корпоративную сделку. Запишитесь на демо, назовите нужную дату — платформа определит ваши границы, а специалисты настроят контроли и сбор доказательств. Weave прошла путь от нуля до SOC 2 меньше чем за 30 дней.

Ожидаемый результат: сертификация без найма команды по compliance.

🏛️ FedRAMP или CMMC для работы с государством

Вы продаёте государству и вам нужен FedRAMP или CMMC. Mycroft описывает ваши границы, готовит SSP и POA&M, настраивает стек безопасности и координирует работу с вашим оценщиком. Ожидаемый результат: управляемый путь к сертификации, пока инженеры занимаются продуктом.

Совет: возьмите на демо целевое ведомство и свои сроки.

🧑💻 В штате нет ответственного за compliance

Не хватает людей в сфере безопасности? Расскажите о своих стандартах и сроках — эксперты Mycroft внедрят контроли, будут постоянно собирать доказательства и проведут аудит. Ожидаемый результат: актуальный уровень безопасности и артефакты для аудита без ручной сборки пяти инструментов.

🧩 Несколько стандартов сразу

Идёте сразу за FedRAMP и ISO 27001? Ведите оба на одной платформе, а не покупайте отдельный инструмент под каждый. GDPR, HIPAA, PIPEDA и CPRA/CCPA тоже могут войти в тот же проект.

Ожидаемый результат: пересекающиеся контроли закрываются один раз и в рамках одной сметы.

Цены Mycroft

Цены ещё не проверены — смотрите сайт поставщика.

странице цен Mycroft

Скриншот страницы цен MycroftСкриншот страницы цен

История цен

Отслеживаем цены с 9 окт. 2026 г.. Изменений пока нет.

Примечания к ценам

Mycroft не публикует фиксированные цены. Каждый план настраивается под вашу среду и нужные стандарты, а расчёт начинается с записи на демо.

Стоимость будет отражать границы вашего соответствия, требуемые стандарты и то, какую часть аудита Mycroft берёт на себя.

Цены Mycroft рассчитываются индивидуально: каждый план привязан к вашей среде и целевым стандартам, а любое сотрудничество начинается с записи на демо.

Поскольку стоимость зависит от вашей конфигурации, ниже описано, что влияет на план Mycroft и что в него входит.

Что влияет на цену

Сначала Mycroft определяет границы вашего комплаенса, а затем оценивает работу. На объём влияет несколько факторов:

  • Сколько стандартов вы планируете закрыть
  • Размер вашей облачной инфраструктуры, приложений и парка устройств
  • Сколько поставщиков входит в программу управления рисками третьих сторон
  • Хотите ли вы, чтобы эксперты Mycroft провели аудит от начала до конца

Что входит в каждый план

  • Платформа с ИИ, которая описывает ваши границы и готовит документы, ожидаемые аудиторами: политики, реестры рисков, System Description, SSP и POA&M
  • Эксперты по безопасности, которые внедряют контроли, настраивают ваш стек и собирают доказательства по ходу работы
  • Непрерывный мониторинг, который поддерживает актуальность вашего профиля, а не фиксирует его на момент аудита
  • Включённая инфраструктура безопасности: защищённые анклавы, управляемые идентификаторы и управление уязвимостями
  • Полностью управляемый аудит: Mycroft готовит документы, упорядочивает доказательства и координирует работу с вашим аудитором

Какие стандарты можно закрыть

Одна платформа охватывает FedRAMP, CMMC, CPCSC, SOC 2, GDPR, ISO 27001, ISO 42001, HIPAA, CPRA/CCPA и PIPEDA. Команды, которым нужна не одна сертификация, могут вести их вместе, а не покупать отдельный инструмент под каждую.

Кому подходит

Mycroft подойдёт софтверным компаниям, для которых безопасность на первом месте и которые продают государственным или крупным корпоративным заказчикам и нуждаются в FedRAMP, CMMC или SOC 2, чтобы закрывать сделки. Он также подходит командам без собственного отдела комплаенса: эксперты и аудит уже входят в платформу. Стартапу, которому нужна одна сертификация, более лёгкий инструмент может обойтись дешевле, а компания, которой предстоят сразу несколько стандартов, получит больше выгоды от комплексного подхода.

Как узнать цену

Самостоятельной оплаты здесь нет. Вы записываетесь на демо, показываете свою среду, и Mycroft возвращается с описанием объёма работ и предложением. Перед подписанием уточните, что входит в вашу смету: платформа, эксперты и аудит. Разговор будет скорее о ваших границах и сроках, чем о списке функций.

Mycroft говорит, что клиенты быстрее проходят сертификацию, избегают дорогих ошибок и экономят сотни часов. Именно вокруг этих результатов строится смета, поэтому стоит спросить у клиентов, как сложились сроки у компании вашего размера.

Готовы увидеть цифры? Запишитесь на демо и возьмите с собой список нужных стандартов. 🙂
Сообщить, когда Mycroft изменит цену

Одно письмо, когда мы заметим изменение на странице цен поставщика. Без рассылок и акций. Отписка в один клик.

Отзывы пользователей

Обзоров пока нет.

Написать обзор

Написать отзыв для Mycroft
0/100 символов
0/2000 символов

Почему использовать Mycroft?

Сроки сертификации не сдвигаются, и сборка пяти инструментов в один редко помогает ускориться.

  • Одна платформа вместо множества. Аудит и соответствие требованиям, облачная безопасность, безопасность приложений, управление устройствами и риски третьих сторон — всё в одном месте.
  • Стандарты, которые естественно пересекаются. Поддерживаются FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA и CPRA/CCPA.
  • Черновики готовит ИИ. Платформа определяет границы вашего соответствия и создаёт политики, реестры рисков, System Description, SSP и POA&M.
  • Настройкой занимаются эксперты. Mycroft внедряет контроли, настраивает ваш стек безопасности и постоянно собирает доказательства.
  • Аудитом управляют за вас. Они готовят артефакты, упорядочивают доказательства и напрямую координируют работу с вашим аудитором.
  • Инфраструктура входит в комплект. Защищённые анклавы плюс управляемая инфраструктура, идентификации и отслеживание уязвимостей.

Истории клиентов говорят о реальном ускорении. Сообщается, что Weave прошла путь от нуля до SOC 2 меньше чем за 30 дней, а Unified сократила время прохождения SOC 2 на 90%.

Альтернативы Mycroft

Другие инструменты в категории Платформа автоматизации комплаенса

Смотреть все инструменты Платформа автоматизации комплаенса
accessiBe

accessiBe

Compliance Automation Platform4/5

Платформа веб-доступности, которая помогает малым командам и крупным компаниям соответствовать требованиям ADA и WCAG

Mycroft: частые вопросы

Как проходит подключение и можно ли обойтись своими силами?

Это сопровождение, а не самостоятельная настройка. Вы записываетесь на демо, после чего эксперты Mycroft помогают определить границы вашей среды, настроить стек безопасности и подготовить материалы для аудита. Работать придётся в тесном контакте с их командой — зато проще, если своего специалиста по комплаенсу у вас нет.

Интегрируется ли Mycroft с моими облачными провайдерами и текущими инструментами?

Платформа поддерживает множество стандартов, но охват интеграций зависит от вашей конфигурации. Уточните ещё на этапе оценки, какие облачные провайдеры, конечные устройства и инструменты нужны вашей программе, — до того, как что-то подписывать.

Как устроена оплата и можно ли отменить подписку?

Публичного прайса и самостоятельной регистрации нет, поэтому оплата начинается с индивидуального расчёта после демо. Спросите, что входит в проект, как он масштабируется и каковы условия отмены, прежде чем брать на себя обязательства.

Кому Mycroft приносит больше всего пользы?

Облачным софтверным компаниям, которые продают в госсектор или на регулируемые рынки, особенно если нужны FedRAMP, CMMC или SOC 2, а собственной службы комплаенса нет. При более скромных требованиях к безопасности цена может не оправдаться.

Готовы попробовать Mycroft? Посетите официальный сайт или узнайте цены.

Вы представляете Mycroft? Заявить права на страницу · Получить значок