ThreatDown

ThreatDown review

Segurança de endpoints para empresas com deteção por IA e resposta gerida 24/7, tudo numa única consola.

Por Ciroapp Editorial Team · Atualizado 17/09/2026

Comissão pode ser aplicada sem custo extra

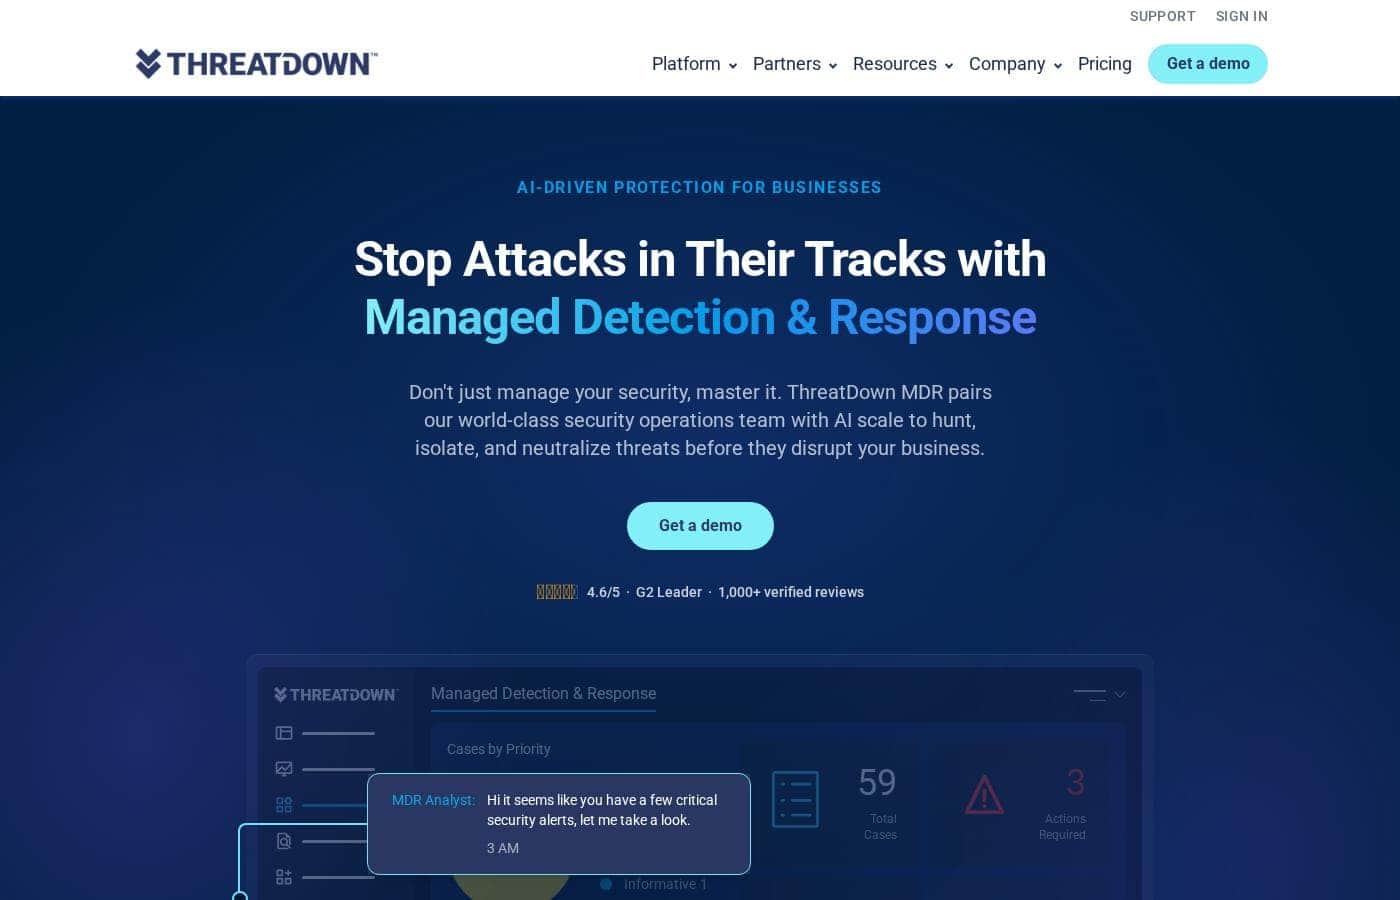
Captura de ecrã da página inicial do ThreatDown

Em resumo

Resumo rápido de ThreatDown: avaliação, preços, funcionalidades principais e destaques.
Página do fornecedor consultada em 13/10/2026

Pontuação Ciroapp

4.2/ 5

Prós

  • Prós:O MDR 24/7 está incluído a partir do nível Elite ($495/ano) com analistas humanos que monitorizam, investigam, isolam e remediam ameaças — um incidente documentado às 3 da manhã foi resolvido em cerca de 20 minutos
  • Prós:Um único agente leve cobre EDR, deteção de ameaças de identidade, gestão de patches e segurança de e-mail através da consola Nebula, reduzindo a dispersão de ferramentas em equipas pequenas
  • Prós:A implementação rápida é comprovada por um estudo de caso real — um cliente instalou o agente em mais de 1.000 servidores em cinco minutos, e um responsável de IT sozinho gere 150 endpoints poupando 40 horas por mês

Contras

  • Contras:Não há menção a período de teste gratuito nem garantia de devolução do dinheiro em nenhum ponto do site — só pode pedir uma demonstração ou passar por um revendedor antes de se comprometer
  • Contras:Os preços escalam com o número de dispositivos e o prazo do contrato, pelo que os valores indicados de $345–$745/ano são bases por dispositivo que exigem um orçamento personalizado para confirmar os totais reais
  • Contras:Os requisitos detalhados de SO e as especificações de ambiente não estão visíveis no site principal, obrigando os compradores a contactar o departamento comercial para pré-requisitos técnicos
Ideal para
  • Equipas de TI reduzidas que precisam de proteção forte sem um centro de operações de segurança
  • Empresas que querem cobertura de ameaças 24/7 sem contratar analistas
  • MSP a gerir segurança em vários sites de clientes através da OneView
Esta secção é um resumo. Mais abaixo encontra detalhes sobre funcionalidades, casos de uso, preços e avaliações.

O que é ThreatDown?

As equipas de segurança pequenas não conseguem vigiar alertas dia e noite, mas os atacantes trabalham à noite e ao fim de semana. O ThreatDown ataca essa lacuna com deteção e resposta geridas 24/7, processamento de ameaças com IA e um único agente leve que instala em minutos. Resultado: as ameaças são tratadas antes de atrapalharem a sua manhã.

O ThreatDown é uma plataforma de segurança de endpoints para empresas da equipa por trás da Malwarebytes. Reúne EDR, deteção de ameaças de identidade, gestão de vulnerabilidades e patches, segurança de e-mail e filtragem de DNS numa única consola chamada Nebula. Os MSP têm uma vista multi-site através da OneView.

O MDR 24/7 opcional acrescenta uma equipa de operações de segurança que caça, isola e corrige ameaças por si. Foi concebido para equipas de TI e fornecedores de serviços geridos que protegem endpoints empresariais.

Deve escolher ThreatDown?

Guia rápido antes de comparar planos ou visitar o site.

Escolha se

  • Equipas de TI de uma pessoa ou pequenas — um estudo de caso citado mostra um único administrador a cobrir 150 endpoints
  • Organizações sem fins lucrativos e empresas de dimensão média que querem supervisão MDR, como a organização sem fins lucrativos de 320 endpoints destacada no site
  • Empresas preocupadas com ataques gerados por IA e ameaças fora de horas
  • Equipas que querem gestão de patches, filtragem de DNS e segurança de e-mail incluídas com a proteção de endpoints
  • MSP que precisam de visibilidade centralizada nos sites dos clientes

Evite se

  • Utilizadores domésticos ou particulares — a linha de produtos, os preços e a comunicação são claramente orientados para empresas
  • Compradores que querem preços transparentes de autoatendimento — o site empurra demonstrações e orçamentos personalizados, e as condições contratuais não estão na página inicial
  • Organizações desconfortáveis com analistas de terceiros a isolar e remediar os seus endpoints
  • Equipas que precisam de requisitos detalhados de SO ou ambiente por cima da mesa — esses detalhes não estão visíveis no site principal
  • Orçamentos onde os custos MDR por dispositivo em frotas grandes precisam de orçamentação cuidadosa antes do compromisso

Próximos passos antes de comprar

  1. 1Visite a página de preços e peça um orçamento personalizado, já que os preços exatos e as condições contratuais não aparecem na página inicial
  2. 2Peça uma demonstração da consola Nebula para confirmar que o fluxo de trabalho serve a sua equipa antes de decidir
  3. 3Mapeie os módulos de que realmente precisa — EDR, ITDR, gestão de patches, segurança de e-mail — para comparar os níveis de forma justa
  4. 4Os MSP devem analisar separadamente a plataforma OneView e os detalhes do programa de parceiros
  5. 5Leia a descrição do serviço MDR e os termos dos serviços geridos, ambos ligados no rodapé do site, antes de aceitar a resposta conduzida por analistas

Facilidade de uso

Os sinais apontam para uma configuração fácil. O ThreatDown afirma que instala em minutos e funciona de imediato, e os seus estudos de caso destacam equipas de TI de uma pessoa a gerir 150 a 320 endpoints. Consolas dedicadas Nebula e OneView, portais de suporte e um selo G2 para qualidade de suporte empresarial confirmam isso.

ThreatDown Funcionalidades principais

🛡️ MDR 24/7 que trabalha enquanto dorme

Não perca o sono com ataques fora de horas. O ThreatDown MDR combina uma equipa de operações de segurança 24/7 com a escala da IA para caçar, isolar e neutralizar ameaças durante a noite. Uma cronologia de incidentes mostrada regista um analista a investigar, isolar e remediar um alerta às 3 da manhã em 20 minutos.

Foi concebido para equipas que não conseguem ter cobertura noturna.

✨ Um agente, uma consola, um operador

Gere tudo a partir de um único lugar. Um único agente leve cobre EDR, deteção de ameaças de identidade, gestão de vulnerabilidades e patches, e segurança de e-mail, tudo através da consola Nebula. Os MSP têm a OneView para visibilidade centralizada dos sites dos clientes.

A configuração foi pensada para uma pessoa gerir tudo.

✨ Defesa em camadas da entrada ao impacto

O ThreatDown empilha quatro camadas defensivas — Prevenção, Pré-Entrega, Pré-Execução e Pós-Execução — para os ataques serem travados da entrada ao impacto:

  • A Prevenção reforça o seu perímetro com filtragem de DNS, segurança de e-mail, patches e gestão de firewall.
  • Ferramentas de pré-execução, como machine learning e deteção de ransomware, param código malicioso antes de ser executado.
  • Ferramentas de pós-execução, como isolamento de endpoints e reversão de ransomware, repõem o seu ambiente rapidamente.

✨ IA feita para ataques da era da IA

O processamento de ameaças com IA do ThreatDown acompanha o volume sem precedentes de ataques gerados por IA, analisando, classificando e respondendo à escala das máquinas. A plataforma assenta em quase duas décadas de investigação em machine learning da linhagem Malwarebytes, concebida para apanhar ameaças de dia zero que outros deixam passar. O ThreatDown AI também dá orientações em linguagem simples, para os alertas fazerem sentido sem ser preciso um diploma em segurança.

✨ Instala em minutos, protege de imediato

Não precisa de um grande projeto de implementação. O ThreatDown instala em minutos e funciona de imediato, sem configuração personalizada só para atingir o seu nível base. Um cliente implementou o agente em mais de 1.000 servidores em cinco minutos.

É uma verdadeira vantagem quando a equipa é pequena e o tempo é curto.

Casos de uso

🌙 Parar ataques que acontecem durante a noite

A sua equipa não vigia alertas às 3 da manhã, mas os atacantes trabalham a essa hora. Os analistas do MDR 24/7 do ThreatDown investigam, isolam e removem ameaças enquanto dorme. Um incidente real passou da deteção às 2:56 da manhã para resolvido às 3:20 da manhã.

Resultado esperado: começa o dia com uma consola limpa, não com uma crise.

🧑‍💻 Uma pessoa a proteger mais de 150 endpoints

Um responsável de IT sozinho na Group Tyre protege 150 endpoints e poupa 40 horas por mês. EDR, patches e segurança de e-mail funcionam a partir de um agente e uma consola, para um único operador tratar de tudo.

Resultado esperado: uma vista consolidada da atividade de endpoints, e-mail e rede.

🏢 MSP a vigiar todos os sites de clientes ao mesmo tempo

Os fornecedores de serviços geridos usam a OneView para ver e gerir a segurança de cada cliente a partir de uma consola. A configuração também é rápida — um cliente implementou o agente em mais de 1.000 servidores em cinco minutos.

Resultado esperado: visibilidade multi-site centralizada sem contratar mais pessoal.

Dica: Reveja o programa de parceiros e a documentação da OneView antes de apresentar orçamentos a clientes.

🛡️ Prevenir ransomware e recuperar depressa

A gestão de patches e a avaliação de vulnerabilidades reduzem primeiro a superfície de ataque. A filtragem de DNS e e-mail bloqueia pontos de entrada comuns. Se o ransomware ainda assim chegar, a reversão restaura os ficheiros encriptados até 7 dias após o ataque.

Resultado esperado: menos portas de entrada para atacantes, e um caminho de volta se algo escapar.

Preços do ThreatDown

Preços ainda não verificados — consulte o site do fornecedor.

página de preços do ThreatDown

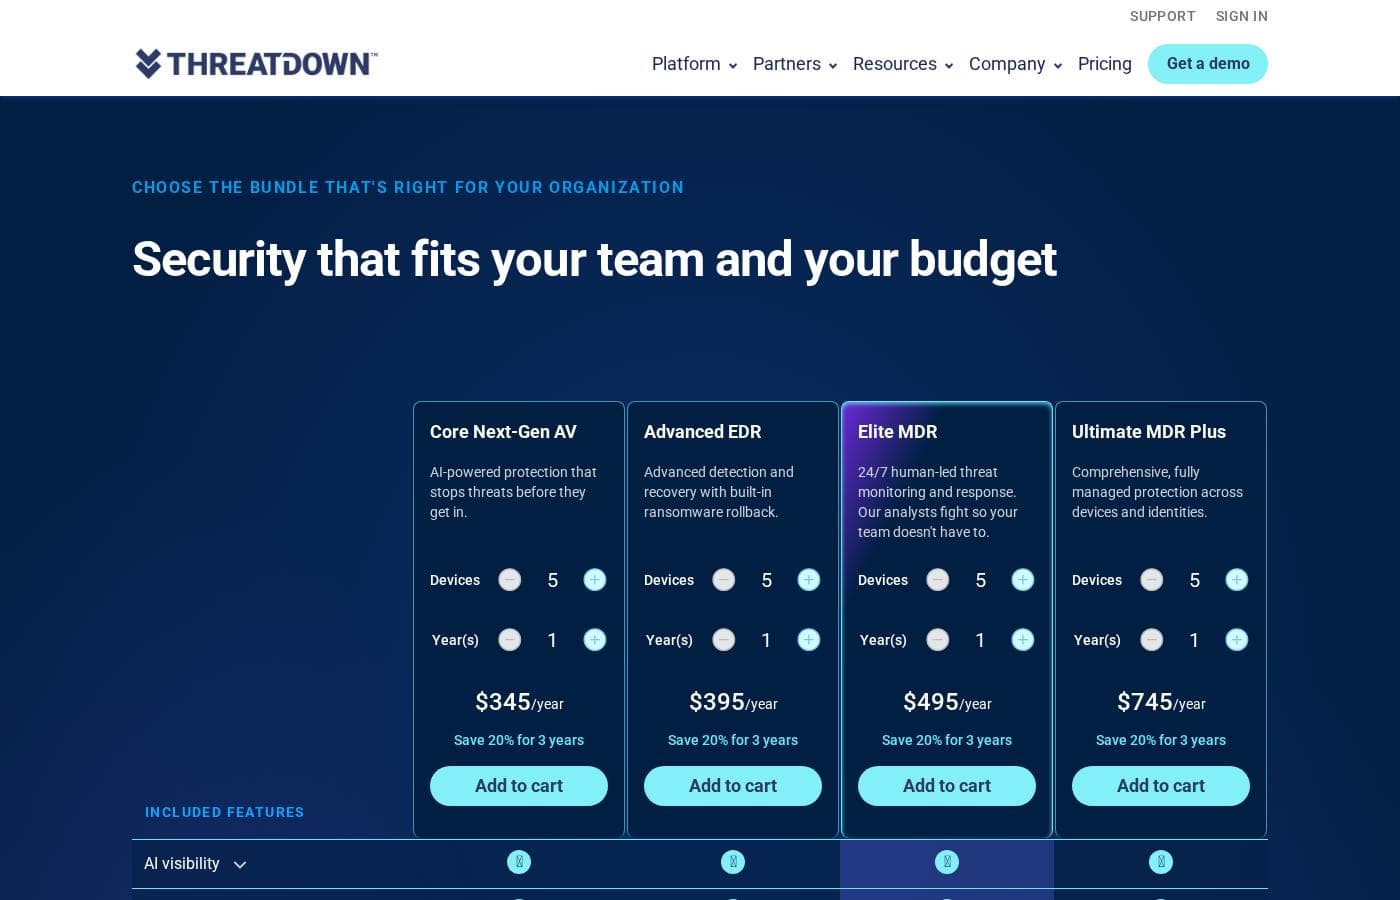
Captura da página de preços do ThreatDownVer captura da página de preços

Histórico de preços

Acompanhamos os preços desde 1/10/2026. Ainda sem alterações.

Faixa de preço: $345–$745/ano

Notas sobre preços

O ThreatDown oferece quatro pacotes anuais de segurança de endpoints: Core Next-Gen AV a $345/ano, Advanced EDR a $395/ano, Elite MDR a $495/ano e Ultimate MDR Plus a $745/ano. O preço varia com o número de dispositivos, e um compromisso de três anos poupa 20%.

O ThreatDown custa entre $345 e $745 por ano, com quatro planos: Core Next-Gen AV a $345/ano, Advanced EDR a $395/ano, Elite MDR a $495/ano e Ultimate MDR Plus a $745/ano.

Todos os pacotes são faturados anualmente. Pode ajustar o número de dispositivos e anos no checkout, e um prazo de três anos poupa 20%.

Core Next-Gen AV

Preço: $345/ano Ideal para: Equipas que querem uma proteção sólida contra malware sem serviços geridos Outras funcionalidades:

  • Antivírus de nova geração com IA
  • Reversão de ransomware até 7 dias após um ataque
  • Controlo de dispositivos, bloqueio de aplicações e avaliação de vulnerabilidades
  • Proteção contra phishing no browser e visibilidade de IA

O Core é o ponto de partida. Impede ameaças conhecidas e desconhecidas antes de serem executadas e oferece remediação automática se algo escapar. Escolha-o se a sua equipa trata da segurança internamente e quer apenas proteção fiável com ferramentas de recuperação incluídas.

Advanced EDR

Preço: $395/ano Ideal para: Equipas de TI que querem deteção, investigação e recuperação mais profundas Outras funcionalidades:

  • Deteção e resposta de endpoints (EDR)
  • Gestão de patches e gestão de firewall baseada no host
  • Encriptação de discos para estações de trabalho Windows
  • Threat hunting gerido

O Advanced acrescenta ao Core ferramentas para detetar comportamentos suspeitos e responder rapidamente. A reversão de ransomware está incluída, pelo que os ficheiros encriptados podem ser restaurados até 7 dias após um ataque. Escolha este nível se tem alguém na equipa para analisar os alertas e agir sobre eles.

Elite MDR

Preço: $495/ano Ideal para: Equipas sem pessoal de segurança 24/7 Outras funcionalidades:

  • Deteção e resposta geridas 24x7x365 (MDR)
  • Monitorização, investigação e remediação lideradas por humanos
  • ThreatDown AI com orientações em linguagem simples
  • Assinalado como Mais Popular na página de preços

Este é o plano mais popular do ThreatDown, e percebe-se porquê. Analistas especialistas vigiam o seu ambiente enquanto dorme, para os ataques serem tratados durante a noite em vez de segunda-feira de manhã. Se não consegue ter uma operação de segurança 24/7, este nível fá-lo por si. 🛡️

Ultimate MDR Plus

Preço: $745/ano Ideal para: Organizações que querem proteção totalmente gerida em dispositivos e identidades Outras funcionalidades:

  • MDR Plus com remoção de malware, análise de causa raiz e um SLA publicado
  • Deteção e resposta a ameaças de identidade (ITDR) incluídas
  • Premium Support incluído, com SLAs mais rápidos e um recurso técnico dedicado
  • Inteligência de ameaças e monitorização de exposição na dark web

O Ultimate é o pacote completo. Os ataques baseados em identidade ficam cobertos, e as vantagens de suporte que são extras pagos nos níveis inferiores aqui são padrão. Serve para equipas que querem um único fornecedor a tratar de endpoints, identidades e limpeza de incidentes de ponta a ponta.

Algumas coisas a saber antes de comprar. O site não menciona um período de teste gratuito nem uma garantia de devolução do dinheiro, mas pode pedir uma demonstração antes de decidir. Extras como filtragem de DNS, segurança de e-mail, proteção de servidores e segurança móvel estão disponíveis em todos os planos, e também pode comprar através de um revendedor ou parceiro MSP. Como os preços variam com o número de dispositivos e o prazo, confirme o total final no checkout.
Avise-me quando o ThreatDown mudar de preço

Um e-mail quando detetarmos uma alteração na página de preços do fornecedor. Sem newsletter, sem promoções. Cancelamento com um clique.

Avaliações de utilizadores

Ainda não há avaliações.

Escrever avaliação

Escrever uma avaliação para ThreatDown
0/100 caracteres
0/2000 caracteres

Por que usar ThreatDown?

Escolher software de segurança costuma significar trocar profundidade por simplicidade. A proposta do ThreatDown é que não tem de ser assim. Com base nos materiais publicados pela empresa, aqui está o que o destaca:

  • Validação independente que pode verificar. O ThreatDown reporta certificações MRG Effitas ano após ano e foi nomeado Produto do Ano. O seu gráfico de comparação publicado coloca-o em primeiro lugar, à frente da Bitdefender, Symantec, ESET e Microsoft.
  • Prova de clientes reais. O site mostra uma classificação de Líder de 4,6/5 no G2 com mais de 1.000 avaliações verificadas, além de estudos de caso de uma organização sem fins lucrativos, uma empresa de tecnologia e uma empresa de distribuição.
  • Menos ferramentas dispersas. EDR, deteção de ameaças de identidade, gestão de patches e segurança de e-mail funcionam a partir de um único agente leve numa só consola, concebido para que um único operador consiga gerir tudo.
  • Cobertura 24/7 sem contratar. O MDR 24/7 combina a escala da IA com analistas humanos que investigam, isolam e remediam. O site apresenta-o a cerca de $10 por dispositivo por mês, contra mais de $1M por ano num SOC próprio.
  • Instalação rápida. A empresa afirma que instala em minutos e funciona de imediato. Um cliente reportou a implementação em mais de 1.000 servidores em 5 minutos.
  • Horas recuperadas todas as semanas. Resultados citados incluem mais de 5 horas poupadas semanalmente numa organização sem fins lucrativos e 40 horas poupadas mensalmente por uma equipa de TI de uma pessoa a gerir 150 endpoints.

Alternativas a ThreatDown

Outras ferramentas na categoria Serviço de Segurança Gerido

Ver todas as ferramentas de Serviço de Segurança Gerido
Wiz

Wiz

Managed Security Service4.2/5

Segurança cloud que liga código, cloud e runtime num único grafo.

Druva

Druva

Managed Security Service3.9/5

Backup na cloud totalmente gerido e resiliência cibernética — sem hardware necessário

AFTRDRK

AFTRDRK

Managed Security Service3.5/5

Inteligência de ameaças de fontes privadas, de lugares que os feeds públicos não alcançam.

ThreatDown FAQ

O ThreatDown oferece um período de teste gratuito ou garantia de devolução do dinheiro?

A página de preços não lista um período de teste gratuito nem uma política de reembolso. Pode pedir uma demonstração antes de comprar, ou ser acompanhado por um revendedor ou parceiro MSP. Reveja os termos dos serviços geridos antes de se comprometer.

Que sistemas operativos o ThreatDown protege?

A página de preços indica suporte para Windows, macOS, Linux, ChromeOS, iOS e Android. O Mobile Security estende a cobertura a dispositivos Chromebook, Android, iOS e iPadOS. A imposição de encriptação de discos destina-se a estações de trabalho Windows.

Como se gere o ThreatDown depois de implementado?

Tudo funciona a partir de um único agente leve na Nebula, uma consola single-tenant para a sua organização. Os MSP têm visibilidade multi-site centralizada através da OneView. Os portais de suporte de ambas as consolas ficam no menu Support do site.

O ThreatDown está disponível em línguas além do inglês?

Sim. O site oferece páginas completas de produtos e preços em inglês, alemão, francês e espanhol. Para disponibilidade, horários de suporte ou revendedores locais na sua região, contacte o departamento comercial ou use o localizador de parceiros.

Pronto para experimentar ThreatDown? Confira o site oficial ou os preços.

Você é ThreatDown? Reivindicar este perfil · Obter o selo