Mycroft

Mycroft review

Automação de compliance que ajuda equipas cloud a atingir a prontidão para FedRAMP e SOC 2 mais depressa.

Por Ciroapp Editorial Team · Atualizado 9/10/2026

Comissão pode ser aplicada sem custo extra

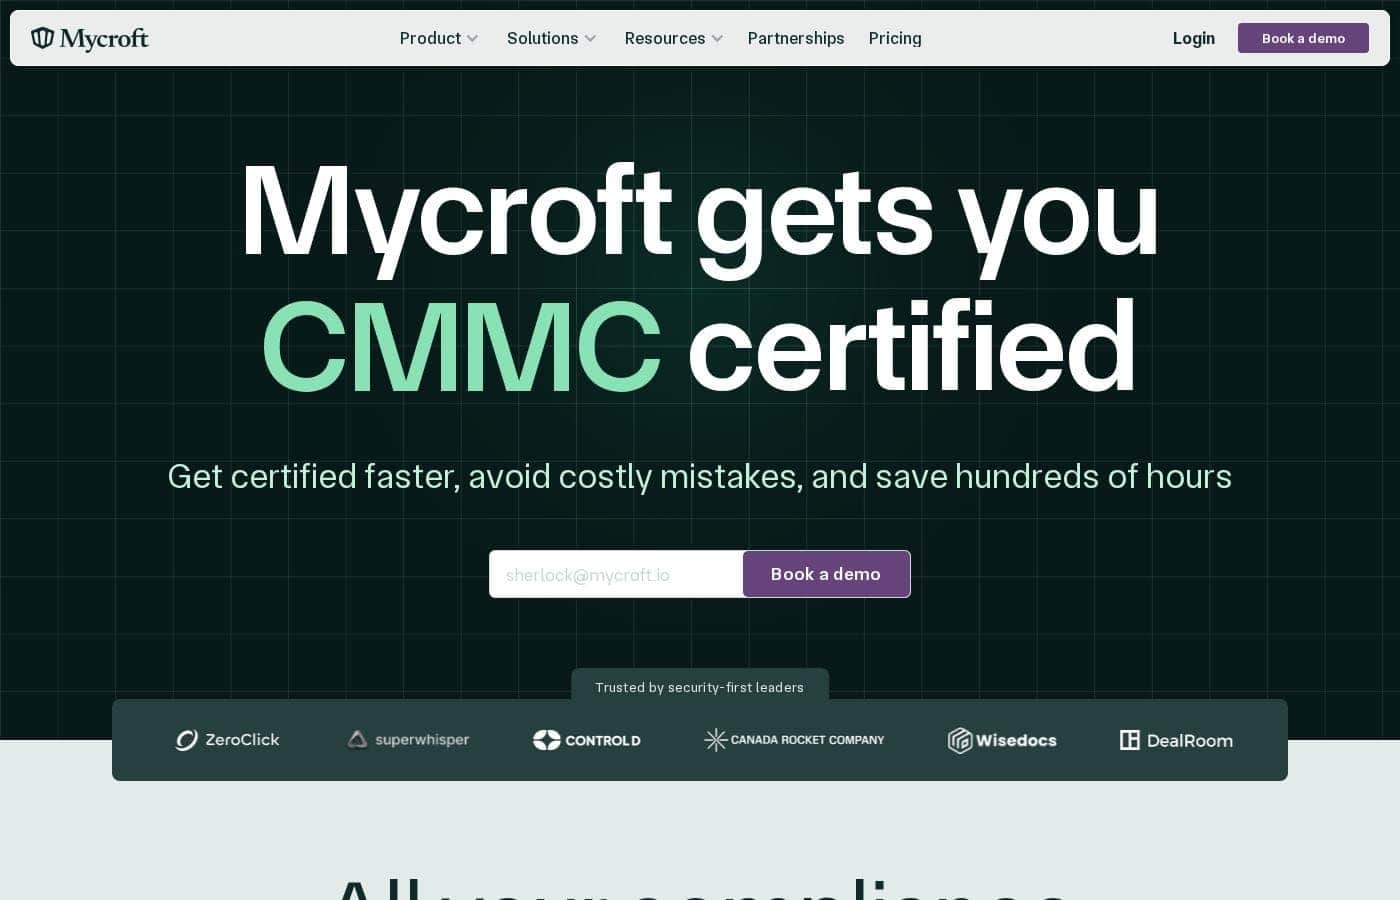
Captura de ecrã da página inicial do Mycroft

Em resumo

Resumo rápido de Mycroft: avaliação, preços, funcionalidades principais e destaques.
Página do fornecedor consultada em 13/10/2026

Pontuação Ciroapp

3.9/ 5

Certificações tratadas de ponta a ponta, software incluído

A Mycroft junta automação de compliance, ferramentas de segurança e trabalho de auditoria gerida num só projeto que cobre FedRAMP, CMMC, SOC 2, ISO 27001 e muito mais. O senão é o preço, que só é revelado depois de marcar uma demonstração e definir o âmbito. No geral, é uma boa escolha para equipas cloud que precisam de certificação e querem especialistas a fazer o trabalho, e mais difícil de vender se preferir avaliar e comprar por conta própria.

Prós

  • Prós:Automação, ferramentas de segurança e apoio à auditoria num só sítio, em vez de cinco ferramentas separadas
  • Prós:Cobertura abrangente de normas — FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA e CPRA/CCPA
  • Prós:A IA redige os documentos que os auditores pedem, incluindo políticas, registos de risco, System Description, SSP e POA&M

Contras

  • Contras:Sem tabela de preços pública nem níveis de plano, por isso o teu orçamento só ganha forma depois de uma demonstração e de uma chamada de definição de âmbito
  • Contras:Não há registo autónomo nem plano de entrada, o que trava qualquer avaliação independente
  • Contras:O valor assenta nos especialistas da Mycroft e na infraestrutura gerida, não no software por si só
Ideal para
  • Empresas B2B cloud-first que vendem para o governo ou para mercados regulados
  • Startups que procuram FedRAMP, SOC 2 ou CMMC pela primeira vez
  • Equipas sem responsável interno de compliance ou de segurança
Esta secção é um resumo. Mais abaixo encontra detalhes sobre funcionalidades, casos de uso, preços e avaliações.

O que é Mycroft?

Pense no Mycroft como uma plataforma de conformidade construída em torno de certificações reais, e não apenas de listas de verificação. Junta uma plataforma com IA a especialistas em segurança. Em conjunto, definem o âmbito do seu ambiente e produzem o que os auditores esperam, incluindo políticas, registos de risco, System Description, SSP e POA&M.

A cobertura abrange FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA e CPRA/CCPA. É adequado a empresas cloud-first que vendem para mercados regulados ou governamentais.

Verdict

Best for Empresas de software cloud-first que precisam de FedRAMP, SOC 2, CMMC ou uma certificação semelhante e preferem comprar um programa gerido a montá-lo por conta própria..

A Mycroft é indicada para equipas cloud-first que precisam de uma certificação a sério e não querem construir uma função de conformidade de raiz. Junta automação, ferramentas de segurança e trabalho de auditoria gerida numa única prestação, e é por isso que os compradores dizem avançar depressa. O trabalho de casa principal é confirmar o âmbito, as integrações e o custo durante a demonstração, antes de assumir um compromisso.

Strengths

  • Automação, ferramentas de segurança e apoio à auditoria numa única plataforma
  • Cobertura ampla de frameworks, do FedRAMP e do CMMC ao ISO 27001, HIPAA e GDPR
  • Políticas, registos de risco, System Description, SSP e POA&M gerados por IA

Watch-outs

  • O preço não é publicado, por isso o orçamento só ganha forma depois de uma demonstração e de uma chamada de definição de âmbito
  • O percurso de compra começa numa conversa comercial, o que trava a avaliação autónoma
  • O valor depende muito dos especialistas da Mycroft e da infraestrutura gerida, não apenas do software

Pricing trap for Mycroft: Não há lista de preços nem níveis de planos públicos — conte com um orçamento personalizado depois da demonstração, por isso pergunte o que a prestação inclui e como escala com o seu ambiente.

Mycroft Funcionalidades principais

✨ Um só lugar para tudo o que o compliance toca

O trabalho de compliance costuma viver em cinco ferramentas e umas quantas dezenas de folhas de cálculo. O Mycroft junta auditoria e compliance, segurança cloud, segurança de aplicações, gestão de dispositivos e risco de terceiros numa só plataforma. Acompanha controlos, evidências e fornecedores na mesma vista.

As equipas deixam de juntar ferramentas e passam a trabalhar a partir de uma única imagem da sua postura de segurança.

✨ Frameworks que partilham um único programa

Pode procurar uma única certificação ou várias sem comprar uma ferramenta separada para cada uma. Uma só plataforma cobre FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA e CPRA/CCPA. Os controlos que se sobrepõem são mapeados uma só vez, por isso as equipas com vários frameworks não repetem o mesmo trabalho de evidências em programas diferentes.

✨ IA que define o perímetro e redige a documentação

A certificação costuma começar num perímetro com o qual ninguém concorda. A plataforma de IA do Mycroft define o seu perímetro de compliance e depois redige o que os auditores esperam: políticas, registos de risco, System Description, SSP e POA&M. Começa a partir de uma versão construída à volta do seu próprio ambiente, em vez de uma folha em branco, e depois refina-a com orientação.

✨ Especialistas que ligam tudo e continuam a vigiar

O software sozinho raramente passa uma auditoria. Os especialistas em segurança do Mycroft implementam controlos, configuram a sua stack de segurança e recolhem evidências à medida que avançam. A monitorização contínua mantém a sua postura atualizada em vez de congelada na altura da auditoria.

Para equipas sem um responsável de compliance, isto parece uma extensão da equipa e não uma ferramenta.

🔒 Infraestrutura e auditoria, tratadas por si

Não traz a sua própria stack de segurança nem faz a auditoria sozinho. Enclaves seguros, infraestrutura gerida, identidades e acompanhamento de vulnerabilidades vêm incluídos. O Mycroft prepara então os artefactos, organiza as evidências e coordena com o seu auditor.

Três coisas ficam do seu lado: - Infraestrutura que não tem de construir - Monitorização que corre entre auditorias - Uma auditoria gerida de ponta a ponta

Casos de uso

🚀 Primeiro SOC 2 para uma startup em crescimento

O seu primeiro SOC 2 está a bloquear um grande negócio com uma empresa. Marque uma demonstração, indique a data que tem em mente e a plataforma define o seu perímetro enquanto os especialistas configuram controlos e provas. A Weave passou de zero a SOC 2 em menos de 30 dias.

Resultado esperado: certificação sem contratar uma equipa de compliance.

🏛️ FedRAMP ou CMMC para clientes do setor público

Vende para o governo e precisa de FedRAMP ou CMMC. A Mycroft mapeia o seu perímetro, redige o SSP e o POA&M, configura a sua stack de segurança e articula com o seu avaliador. Resultado esperado: uma certificação gerida de ponta a ponta enquanto os seus engenheiros continuam focados no produto.

Dica: leve a agência-alvo e o prazo para a demonstração.

🧑💻 Sem responsável de compliance na equipa

Falta de pessoas na área da segurança? Partilhe as suas normas e prazos, e os especialistas da Mycroft implementam controlos, recolhem provas de forma contínua e conduzem a auditoria. Resultado esperado: uma postura de segurança atual e os documentos da auditoria, sem ter de juntar cinco ferramentas sozinho.

🧩 Várias normas ao mesmo tempo

Quer FedRAMP e ISO 27001 ao mesmo tempo? Faça os dois numa só plataforma em vez de comprar uma ferramenta separada para cada um. GDPR, HIPAA, PIPEDA e CPRA/CCPA também podem caber no mesmo projeto.

Resultado esperado: controlos sobrepostos tratados uma só vez, num único orçamento.

Preços do Mycroft

Preços ainda não verificados — consulte o site do fornecedor.

página de preços do Mycroft

Captura da página de preços do MycroftVer captura da página de preços

Histórico de preços

Acompanhamos os preços desde 9/10/2026. Ainda sem alterações.

Notas sobre preços

A Mycroft não publica preços fixos. Cada plano é definido à medida do seu ambiente e dos frameworks que pretende, e o preço começa com a marcação de uma demonstração.

O orçamento vai refletir o seu perímetro de conformidade, os frameworks de que precisa e quanto da auditoria é conduzido pela Mycroft em seu nome.

Os preços do Mycroft são personalizados: cada plano é definido à medida do seu ambiente e dos frameworks que pretende, e cada projeto começa com uma demonstração marcada.

Como o orçamento depende da sua própria configuração, as secções abaixo explicam o que influencia um plano Mycroft e o que um plano inclui na prática.

O que influencia o seu preço

O Mycroft define primeiro o âmbito da sua conformidade e só depois orçamenta o trabalho que se segue. Alguns fatores determinam esse âmbito:

  • Quantos frameworks está a seguir
  • A dimensão da sua presença em cloud, aplicações e dispositivos
  • Quantos fornecedores fazem parte do seu programa de risco de terceiros
  • Se quer que os especialistas da Mycroft conduzam a auditoria de início ao fim

O que todos os planos incluem

  • A plataforma com IA que mapeia o seu âmbito e redige os artefactos que os auditores esperam: políticas, registos de risco, System Description, SSP e POA&M
  • Especialistas em segurança que implementam controlos, configuram o seu stack e recolhem evidências à medida que avança
  • Monitorização contínua que mantém a sua postura atualizada, em vez de congelada na altura da auditoria
  • Infraestrutura de segurança incluída, com enclaves seguros, identidades geridas e gestão de vulnerabilidades
  • Uma auditoria totalmente gerida, em que a Mycroft prepara os artefactos, organiza as evidências e coordena com o seu auditor

Frameworks que pode cobrir

Uma só plataforma cobre FedRAMP, CMMC, CPCSC, SOC 2, GDPR, ISO 27001, ISO 42001, HIPAA, CPRA/CCPA e PIPEDA. As equipas que precisam de mais do que uma certificação podem fazê-las em conjunto, em vez de comprar uma ferramenta separada para cada uma.

Para quem é

O Mycroft é adequado a empresas de software focadas na segurança que vendem a compradores governamentais ou empresariais e precisam de FedRAMP, CMMC ou SOC 2 para fechar negócios. Também serve equipas sem uma função de conformidade interna, já que os especialistas e a auditoria vêm com a plataforma. Uma startup que procura uma única certificação pode achar uma ferramenta mais leve mais barata, enquanto uma empresa com vários frameworks ao mesmo tempo tira mais partido da abordagem combinada.

Obter um preço

Aqui não há compra self-service. Marca uma demonstração, percorre o seu ambiente com a equipa e a Mycroft volta com um âmbito e um orçamento. Confirme o que o seu orçamento cobre, incluindo plataforma, especialistas e auditoria, antes de assinar. Conte com uma conversa centrada no seu âmbito e no seu calendário, e não num menu de funcionalidades.

A Mycroft afirma que os clientes obtêm a certificação mais depressa, evitam erros dispendiosos e poupam centenas de horas. São esses os resultados em torno dos quais o orçamento é construído, por isso vale a pena perguntar a referências como decorreu o calendário para uma empresa do seu tamanho.

Pronto para ver números? Marque uma demonstração e traga a sua lista de frameworks alvo. 🙂
Avise-me quando o Mycroft mudar de preço

Um e-mail quando detetarmos uma alteração na página de preços do fornecedor. Sem newsletter, sem promoções. Cancelamento com um clique.

Avaliações de utilizadores

Ainda não há avaliações.

Escrever avaliação

Escrever uma avaliação para Mycroft
0/100 caracteres
0/2000 caracteres

Por que usar Mycroft?

Os prazos de certificação não se movem, e juntar cinco ferramentas raramente faz com que chegue lá mais depressa.

  • Uma plataforma em vez de muitas. Auditoria e conformidade, segurança na cloud, segurança de aplicações, gestão de dispositivos e risco de terceiros ficam no mesmo sítio.
  • Frameworks que se sobrepõem naturalmente. FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA e CPRA/CCPA estão todos cobertos.
  • A IA trata da redação. A plataforma define o perímetro da sua conformidade e gera políticas, registos de risco, System Description, SSP e POA&M.
  • Os especialistas fazem as ligações. A Mycroft implementa controlos, configura a sua stack de segurança e recolhe evidências de forma contínua.
  • A auditoria é gerida por eles. Preparam os artefactos, organizam as evidências e coordenam diretamente com o seu auditor.
  • A infraestrutura vem incluída. Enclaves seguros, mais infraestrutura gerida, identidades e acompanhamento de vulnerabilidades.

Os testemunhos de clientes apontam para ganhos de velocidade reais. A Weave terá passado de zero a SOC 2 em menos de 30 dias, e a Unified diz ter reduzido o tempo de SOC 2 em 90%.

Alternativas a Mycroft

Outras ferramentas na categoria Plataforma de Automatização de Conformidade

Ver todas as ferramentas de Plataforma de Automatização de Conformidade
accessiBe

accessiBe

Compliance Automation Platform4/5

Plataforma de acessibilidade web que ajuda pequenas equipas e empresas a cumprir as regras ADA e WCAG

Mycroft FAQ

Como é o processo de integração? É autónomo?

É acompanhado, não autónomo. Marcas uma demonstração e, depois, os especialistas da Mycroft ajudam-te a definir o âmbito do teu ambiente, a configurar a tua infraestrutura de segurança e a preparar os artefactos de auditoria. Conta com um trabalho próximo da equipa deles, o que alivia a carga se não tiveres um responsável de conformidade.

A Mycroft integra-se com os meus fornecedores de cloud e com as ferramentas que já uso?

A plataforma abrange muitos quadros normativos, mas a cobertura de integrações depende da tua configuração. Confirma quais os fornecedores de cloud, endpoints e ferramentas de que o teu programa precisa durante a definição do âmbito, antes de assinares seja o que for.

Como funciona a faturação? Posso cancelar?

Não existe tabela de preços pública nem registo autónomo, por isso a faturação começa com um orçamento personalizado depois da demonstração. Pergunta o que o serviço inclui, como escala e quais são as condições de cancelamento antes de te comprometeres.

Quem tira mais partido da Mycroft?

Empresas de software cloud-first que vendem para o setor público ou para mercados regulados, sobretudo as que precisam de FedRAMP, CMMC ou SOC 2 sem uma equipa interna de conformidade. Necessidades de segurança mais ligeiras podem não justificar o custo.

Pronto para experimentar Mycroft? Confira o site oficial ou os preços.

Você é Mycroft? Reivindicar este perfil · Obter o selo