Splunk

Recenzja Splunk

Zamień rozproszone dane maszynowe w szybkie decyzje bezpieczeństwa i niezawodną pracę operacyjną.

Splunk kosztuje od 5 USD (≈ 19,61 zł)/mies. · Planów: 9 · ceny sprawdzone 13 paź 2026

Autor: Ciroapp Editorial Team · Zaktualizowano 17 wrz 2026

Prowizja możliwa bez dodatkowych kosztów

Zrzut ekranu strony głównej Splunk

W skrócie

Szybki przegląd Splunk: ocena, podsumowanie cen, kluczowe funkcje i najważniejsze informacje.
Ceny sprawdzone 13 paź 2026

Wynik Ciroapp

4.1/ 5

Zalety

  • Zalety:Jednoczy dane maszynowe w skali petabajtów w obszarach bezpieczeństwa, obserwowalności i sieci, z Federated Search, która odpytuje źródła tam, gdzie się znajdują, zamiast wymuszać kosztowne przenoszenie i duplikowanie danych
  • Zalety:Enterprise Security łączy SIEM, SOAR i UEBA w jednej platformie, a wyniki raportowane przez klientów obejmują Carrefour skracający czas reakcji na zagrożenia 3x i Specsavers raportujący 10x szybszy MTTR z 25 000 godzin zaoszczędzonych miesięcznie
  • Zalety:Agent Observability, oparty na przejęciu Galileo, zapewnia guardraile w czasie rzeczywistym, śledzalność i przypisanie kosztów tokenów dla agentów AI — to możliwość, której większość platform obserwowalności jeszcze nie oferuje

Wady

  • Wady:Produkty rdzenia platformy i bezpieczeństwa (Splunk Cloud Platform, Splunk Enterprise, Enterprise Security, SOAR) nie mają opublikowanych cen — wszystko wymaga indywidualnej wyceny od działu sprzedaży opartej na ingest, obciążeniu lub aktywności, co utrudnia budżetowanie z wyprzedzeniem
  • Wady:Szerokość platformy obejmująca bezpieczeństwo, AIOps, APM i pipeline'y danych wymaga przeszkolonego personelu lub certyfikowanych administratorów, co stanowi realny koszt dla zespołów bez dedykowanej inżynierii danych czy ekspertyzy bezpieczeństwa
  • Wady:Cennik oparty na ingest i aktywności może szybko rosnąć wraz z wolumenem danych, a choć opłaty za przekroczenia dotyczą tylko utrzymującego się nadmiaru, organizacje ze skokową lub rosnącą telemetrią muszą starannie planować pojemność, by uniknąć niespodzianek kosztowych
Najlepsze dla
  • Zespoły bezpieczeństwa w przedsiębiorstwach (SOC), które potrzebują SIEM, SOAR i UEBA w jednym miejscu
  • Zespoły IT i SRE monitorujące aplikacje w chmurze, kontenerach i on-prem
  • Organizacje uruchamiające agentów AI, którzy muszą być monitorowani, kontrolowani i objęci kontrolą kosztów
Bezpłatny okres próbny
Tak
Ta sekcja jest podsumowaniem. Szczegóły dotyczące funkcji, zastosowań, cen i recenzji znajdują się poniżej.

Czym jest Splunk?

Twoje logi żyją wszędzie. Alerty bezpieczeństwa się piętrzą, awarie przeciskają się niezauważone, a nikt nie widzi pełnego obrazu. Splunk ściąga dane maszynowe do jednej platformy, więc zespoły szybciej wykrywają zagrożenia, wyłapują problemy, zanim zauważą ich użytkownicy, i pozwalają AI przejąć powtarzalne prace.

To rozwiązanie dla organizacji, które nie mogą sobie pozwolić na martwe strefy.

Splunk to platforma danych, która jednoczy dane maszynowe w skali petabajtów w obszarach bezpieczeństwa, obserwowalności i sieci. Teraz część Cisco, obsługuje przedsiębiorstwa w finansach, opiece zdrowotnej, sektorze publicznym, handlu i innych branżach. Zespoły bezpieczeństwa używają jej do wykrywania zagrożeń i reagowania na nie.

Zespoły IT używają jej do monitorowania aplikacji i infrastruktury. Jest skierowana do organizacji, które muszą przeszukiwać ogromne wolumeny danych w czasie rzeczywistym i działać na ich podstawie za pomocą AI.

Czy warto wybrać Splunk?

Krótka wskazówka zakupowa przed porównaniem planów lub przejściem na stronę.

Wybierz, jeśli

  • Zespoły, które chcą szybszego wykrywania zagrożeń i reakcji na incydenty, wsparte wynikami raportowanymi przez klientów, jak 3x szybszy czas reakcji
  • Firmy, które potrzebują przeszukiwania w skali petabajtów bez przenoszenia lub duplikowania danych
  • Zespoły już używające OpenTelemetry lub chcące ponad 2000 gotowych integracji
  • Przedsiębiorstwa preferujące dostawców uznanych za liderów przez główne firmy analityczne
  • Organizacje gotowe inwestować w szkolenia, by budować wewnętrzną ekspertyzę

Pomiń, jeśli

  • Małe zespoły z podstawowymi potrzebami logowania — głębokość platformy i nastawienie enterprise mogą być większe, niż potrzebujesz
  • Kupujący, którzy potrzebują opublikowanych cen — liczby nie są podane na stronie, więc musisz porozmawiać z działem sprzedaży o wycenie
  • Zespoły bez ekspertyzy w inżynierii danych lub bezpieczeństwie — pipeline'y, detekcje i integracje wymagają wykwalifikowanych ludzi, by działały dobrze
  • Każdy ostrożny wobec zmian u dostawcy — Splunk jest teraz częścią Cisco, więc jego roadmapa zapada w większej firmie

Następne kroki przed zakupem

  1. 1Najpierw oszacuj wolumen danych i źródła — architektura i koszty Splunk skalują się z danymi, więc dopasowanie rozmiaru ma znaczenie przed decyzją.
  2. 2Korzystaj z darmowych interaktywnych tourów produktowych dla Splunk Cloud Platform, Enterprise Security i Infrastructure Monitoring, by ocenić interfejs.
  3. 3Uruchom darmowy okres próbny lub pobierz wersję, by przetestować na próbce swoich rzeczywistych danych.
  4. 4Przejrzyj Splunkbase, by potwierdzić, że integracje istnieją dla Twoich obecnych narzędzi, w tym konfiguracji OpenTelemetry.
  5. 5Skontaktuj się z działem sprzedaży po wycenę, bo ceny nie są publikowane, i zapytaj o programy wsparcia oraz opcje szkoleń.

Łatwość użycia

Strona Splunk wskazuje na głęboką, klasy enterprise platformę, a nie narzędzie do szybkiej instalacji. Na plus: darmowe wersje próbne, interaktywne toury produktowe, obszerna dokumentacja, ścieżki szkoleń i certyfikacji oraz duża społeczność z Splunk Answers. Te zasoby pomagają nowym zespołom wdrożyć się. Mimo to szerokość platformy — bezpieczeństwo, AIOps, monitorowanie aplikacji i pipeline'y danych — sugeruje, że potrzebujesz przeszkolonego personelu lub certyfikacji, by wyciągnąć pełną wartość.

Splunk Kluczowe funkcje

✨ Jeden dom dla wszystkich Twoich danych maszynowych

Logi, metryki i trace'y zwykle żyją w osobnych silosach — i właśnie tam chowają się problemy. Splunk jednoczy dane maszynowe w skali petabajtów w obszarach bezpieczeństwa, obserwowalności i sieci. Dzięki Federated Search odpytujesz źródła tam, gdzie się znajdują — bez podatku za ingest, bez zbędnego przenoszenia danych.

Twoje zespoły i AI dostają kontekst w czasie rzeczywistym w różnych domenach.

🛡️ Obrona z szybkością maszynową

Ataki wspomagane AI skracają okno naprawy z miesięcy do minut. Splunk Enterprise Security jednoczy wykrywanie zagrożeń, dochodzenie i reakcję w jednej platformie SecOps napędzanej AI. Łączy:

  • SIEM do wykrywania i powstrzymywania zagrożeń
  • SOAR do przyspieszania i automatyzacji reakcji
  • UEBA do wykrywania anomalii użytkowników i encji

Twoi eksperci zachowują kontrolę, a agenci przejmują powtarzalne prace.

✨ Wykryj problemy, zanim zauważą je Twoi użytkownicy

Observability Cloud daje wgląd w czasie rzeczywistym w dowolne środowisko. Application Performance Monitoring diagnozuje wolny kod. Infrastructure Monitoring obserwuje chmury, kontenery i systemy on-prem.

Digital Experience Analytics pokazuje, jak użytkownicy faktycznie odczuwają wydajność. Gdy coś się psuje, agenci AI SRE izolują przyczyny źródłowe i sugerują celowane poprawki, jak rollbacki czy zmiany pojemności.

✨ Trzymaj swoich agentów AI na krótkiej smyczy

Autonomiczne agenty mogą podejmować nieprzewidywalne i nieautoryzowane działania. Splunk Agent Observability, napędzany przejęciem Galileo, pozwala obserwować i zabezpieczać agentów AI, modele i infrastrukturę. Guardraile w czasie rzeczywistym i śledzalność pomagają zapobiegać dryfowi, halucynacjom i wyciekom danych.

Śledzenie zużycia tokenów z pełnym przypisaniem utrzymuje koszty AI w ryzach.

✨ Buduj własne AI na swoich danych

Czasem gotowe AI nie wystarcza. AI Toolkit pomaga budować, testować i wdrażać własne AI dla Twoich operacji. Splunk MCP Server bezpiecznie łączy narzędzia AI z danymi Splunk.

Razem napędzają odporne operacje agentowe oparte na kontekście w czasie rzeczywistym z Twojego środowiska.

Przypadki użycia

🛡️ Szybciej wykrywaj zagrożenia i reaguj na nie

Analitycy bezpieczeństwa toną w alertach z rozproszonych narzędzi. Splunk Enterprise Security jednoczy SIEM, SOAR i UEBA, więc Twój zespół wyłapuje zagrożenia wewnętrzne, automatyzuje playbooki i działa szybko. Carrefour skrócił czas reakcji na zagrożenia 3x.

Oczekiwany efekt: incydenty naprawiane w minutach, nie w godzinach.

📡 Wykryj problemy, zanim zauważą je użytkownicy

Zespoły IT i SRE obserwują aplikacje w chmurze, kontenerach i on-prem. Splunk Observability Cloud koreluje alerty i szybko izoluje przyczyny źródłowe. Specsavers raportuje 10x szybszy MTTR i 25 000 godzin zaoszczędzonych miesięcznie.

Wskazówka: Zacznij od Infrastructure Monitoring za $15/host/miesiąc.

🤖 Kontroluj agentów AI i koszty

Zespoły wdrażające agentów AI martwią się dryfem, halucynacjami i niespodziewanymi fakturami. Agent Observability dodaje guardraile w czasie rzeczywistym, śledzi działania agentów i monitoruje wydatki na tokeny. Zachowujesz autonomię bez utraty kontroli.

Oczekiwany efekt: jasny wgląd w agentów, modele i koszty.

🔍 Przeszukuj dane tam, gdzie się znajdują

Zespoły danych walczą z rozproszeniem i rosnącymi kosztami ingestu. Federated Search przetwarza telemetrię w skali petabajtów bez przenoszenia jej, więc zachowujesz pełny kontekst i omijasz podatek za ingest.

Wskazówka: Najpierw sprawdź Splunkbase — ponad 2000 integracji plus natywne wsparcie OpenTelemetry.

Splunk cennik

Od5 USD/mies.≈ 19,61 zł

  • Planów: 9

Ceny sprawdzone 13 paź 2026 na stronie cennika Splunk

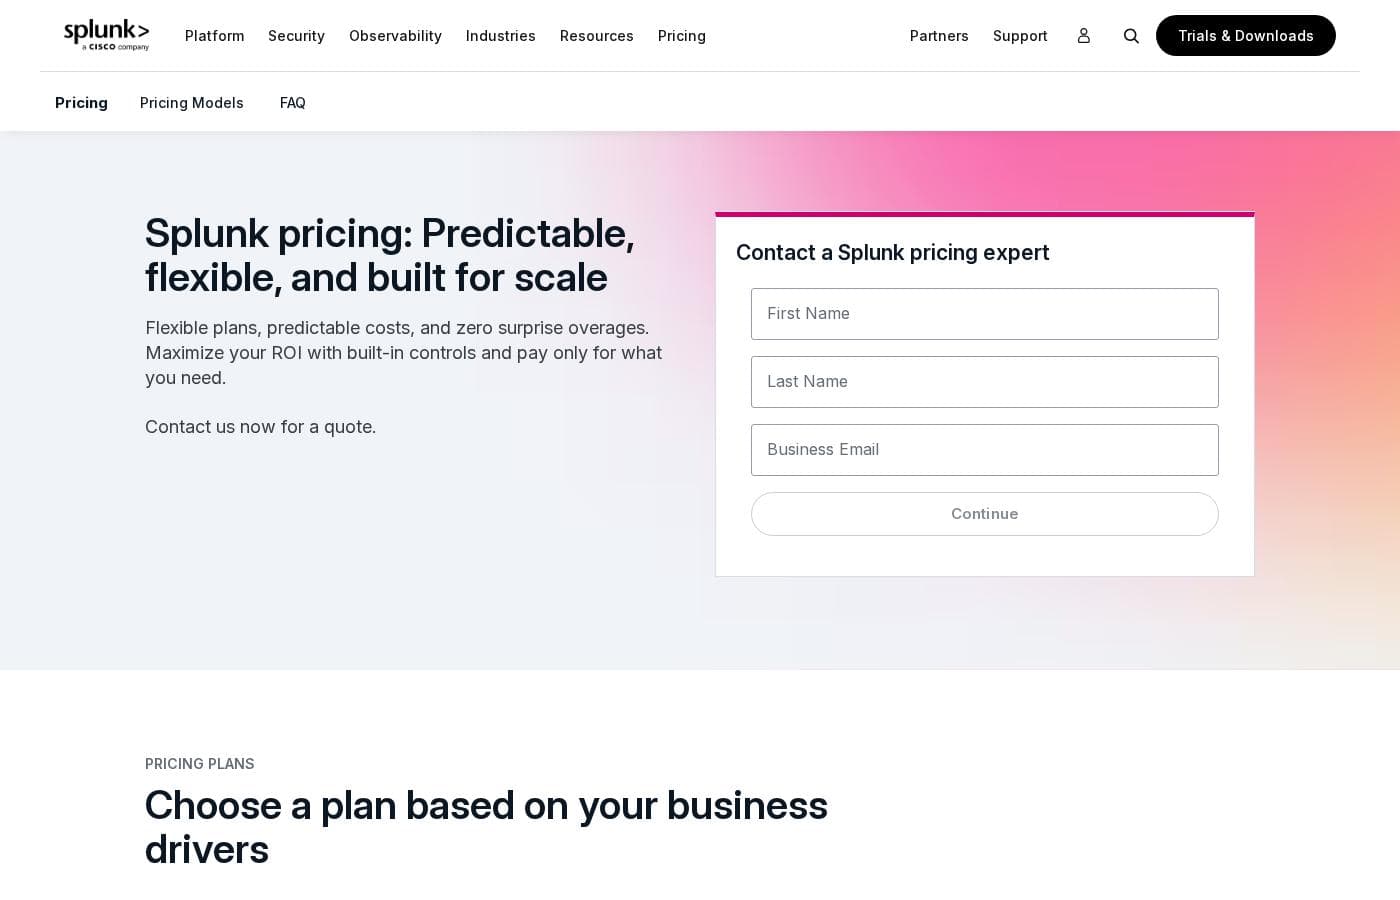
Zrzut ekranu cennika SplunkZobacz zrzut ekranu cennika
PlanMiesięcznieRocznieZawiera
Splunk Observability Cloud – Infrastructure
za użytkownika
—
15 USD/mies.
≈ 58,83 zł
180 USD rocznie
  • Infrastructure Monitoring
  • Log Observer Connect
  • Network Explorer
  • Synthetic Uptime Monitoring
Splunk Observability Cloud – App & Infra
za użytkownika
—
60 USD/mies.
≈ 235,31 zł
720 USD rocznie
  • Wszystko z pakietu Infrastructure
  • APM z Always On Profiling
  • Synthetic API Monitoring
Splunk Observability Cloud – End-to-End
za użytkownika
—
75 USD/mies.
≈ 294,14 zł
900 USD rocznie
  • Wszystko z pakietu App & Infra
  • Real User Monitoring
  • Synthetic Browser Monitoring
  • Database Monitoring i Secure Application jako opcjonalne dodatki
Splunk AppDynamics – Infrastructure Edition
—
6 USD/mies.
≈ 23,53 zł
72 USD rocznie
  • Infrastructure Monitoring
  • Dodatki dostępne osobno
Splunk AppDynamics – Premium Edition
za użytkownika
—
33 USD/mies.
≈ 129,42 zł
396 USD rocznie
  • Application Performance Monitoring
  • Database Monitoring
  • Log Observability
Splunk On-Call
za użytkownika
Starts at $5 per user/month (billed annually)
5 USD/mies.
≈ 19,61 zł
60 USD rocznie
Cena wyjściowa obejmuje do 10 stanowisk
  • 100+ integracji z IT service management
  • Grafiki dyżurów i polityki eskalacji
  • Szybsza naprawa incydentów
Splunk Cloud Platform
Zobacz stronę dostawcy
  • Bez limitu użytkowników
  • Skaluje się do petabajtów danych
  • Cloud Flex — przenoszenie wydatków
  • Kwalifikująca się telemetria Cisco po ważonej stawce ingestu 0.5x
Splunk Enterprise
Zobacz stronę dostawcy
  • Bez limitu użytkowników
  • Wdrożenie on-prem, w chmurze prywatnej lub air-gapped
  • Kwalifikująca się telemetria Cisco po 50% ważonej stawce ingestu
Splunk Enterprise Security
Zobacz stronę dostawcy
  • Edycje Essentials i Premier
  • Obie obejmują SIEM, threat intelligence, Detection Studio i Exposure Analytics
  • Premier dodaje SOAR, UEBA i Automated Threat Analysis

Przeliczono po kursie referencyjnym EBC z 12 paź 2026; dostawca może stosować inną cenę lokalną.

Historia cen

Śledzimy ceny od 1 paź 2026. Na razie bez zmian.

Uwagi do cennika

Splunk wycenia większość produktów platformy i bezpieczeństwa przez indywidualne wyceny oparte na ingest, obciążeniu lub aktywności. Opublikowane stawki zaczynają się od $5/użytkownik/miesiąc dla On-Call, $15/host/miesiąc dla Observability Cloud i $6/vCPU/miesiąc dla AppDynamics, wszystko rozliczane rocznie, z dostępem do darmowych okresów próbnych i darmowej edycji Observability.

Opublikowane ceny Splunk wahają się od $5 do $75 miesięcznie, rozliczane rocznie, a produkty rdzenia Platform i Security są wyceniane indywidualnie.

Oto jak rozbija się każdy produkt i poziom.

Splunk Observability Cloud – Infrastructure

Cena: Od $15 za host/miesiąc, rozliczane rocznie Najlepsze dla: Zespołów monitorujących infrastrukturę i usługi chmurowe Inne funkcje:

  • Infrastructure Monitoring
  • Log Observer Connect
  • Network Explorer
  • Synthetic Uptime Monitoring

To punkt wejścia do Observability Cloud. Dobry wybór, jeśli chcesz głównie wglądu w serwery, kontenery i usługi chmurowe bez płacenia za narzędzia na poziomie aplikacji.

Splunk Observability Cloud – App & Infra

Cena: Od $60 za host/miesiąc, rozliczane rocznie Inne funkcje:

  • Wszystko z pakietu Infrastructure
  • APM z Always On Profiling
  • Synthetic API Monitoring

Wybierz ten poziom, gdy wydajność aplikacji jest równie ważna jak kondycja infrastruktury. Dodaje diagnostykę problemów zarówno dla aplikacji cloud-native, jak i monolitycznych.

Splunk Observability Cloud – End-to-End

Cena: Od $75 za host/miesiąc, rozliczane rocznie Inne funkcje:

  • Wszystko z pakietu App & Infra
  • Real User Monitoring
  • Synthetic Browser Monitoring
  • Database Monitoring i Secure Application dostępne jako opcjonalne dodatki

To poziom z pełnym pakietem dla zespołów, które chcą też wglądu w sesje użytkowników. Jeśli potrzebujesz tylko metryk infrastruktury, niższe poziomy będą znacznie tańsze.

Splunk AppDynamics – Infrastructure Edition

Cena: Od $6 za vCPU/miesiąc, rozliczane rocznie Inne funkcje:

  • Infrastructure Monitoring
  • Dodatki dostępne osobno

Ta edycja pasuje zespołom, które chcą fundamentu monitorowania AppDynamics w najniższej podanej cenie.

Splunk AppDynamics – Premium Edition

Cena: Od $33 za host/miesiąc, rozliczane rocznie Inne funkcje:

  • Application Performance Monitoring
  • Database Monitoring
  • Log Observability

Premium ma sens, gdy musisz powiązać wydajność aplikacji hybrydowych i on-prem z wpływem na biznes.

Splunk AppDynamics – Enterprise Edition

Cena: Od $50 za host/miesiąc, rozliczane rocznie Inne funkcje:

  • Wszystko z pakietu Premium
  • Transaction Analytics
  • Dodatki: Application Security ($13.75/miesiąc na rdzeń CPU), Real User Monitoring ($0.06 za 1000 tokenów), Browser Synthetics ($12 za lokalizację testową), SAP ($95 za rdzeń CPU)

Wybierz Enterprise, jeśli analityka transakcji w złożonych aplikacjach biznesowych to konieczność.

Splunk On-Call

Cena: Od $5 za użytkownika/miesiąc, rozliczane rocznie (do 10 stanowisk) Najlepsze dla: Małych zespołów zarządzających grafikami dyżurów Inne funkcje:

  • 100+ integracji z IT service management
  • Usprawnione polityki eskalacji
  • Dostępny darmowy okres próbny

To najbardziej dostępna droga wejścia. Kieruje incydenty szybko do właściwej osoby, więc nic nie zostaje nierozwiązane. 🎯

Splunk Cloud Platform

Cena: Wycena indywidualna (cennik oparty na aktywności, ingest lub obciążeniu) Inne funkcje:

  • Bez limitu użytkowników
  • Skaluje się do petabajtów danych
  • Cloud Flex pozwala przenosić wydatki między produktami Splunk
  • Kwalifikująca się telemetria Cisco liczy się po ważonej stawce ingestu 0.5x
  • Dostępny darmowy okres próbny

Splunk Enterprise

Cena: Wycena indywidualna (cennik oparty na ingest danych lub obciążeniu) Inne funkcje:

  • Bez limitu użytkowników
  • Działa on-prem, w chmurze prywatnej lub w środowiskach air-gapped
  • Kwalifikująca się telemetria Cisco liczy się po 50% ważonej stawce ingestu
  • Dostępny darmowy okres próbny

Splunk Enterprise Security

Cena: Wycena indywidualna (cennik oparty na aktywności, obciążeniu lub ingest) Inne funkcje:

  • Dwie edycje: Essentials i Premier
  • Obie obejmują SIEM, threat intelligence, Detection Studio i Exposure Analytics
  • Premier dodaje SOAR, UEBA i Automated Threat Analysis

Essentials jest zbudowany dla obrony prowadzonej przez ludzi, przyspieszanej przez AI. Premier celuje w zespoły gotowe na adaptacyjne, autonomiczne operacje bezpieczeństwa.

Wersje próbne i zakupy: Splunk oferuje darmową edycję Observability Cloud, a także darmowe okresy próbne dla Cloud Platform, Enterprise, SOAR, AppDynamics i On-Call — choć długość okresu próbnego nie jest podana na stronie cenowej. Każdy zakup obejmuje standardowe wsparcie, a dostępne są rabaty ilościowe. Nie ma podanej gwarancji zwrotu pieniędzy, więc potwierdź limity licencji i oczekiwane wolumeny danych z ekspertem Splunk przed decyzją.
Kalkulator kosztów

Oszacuj, ile Splunk kosztuje dla Twojego zespołu.

Rozliczenie

Splunk Observability Cloud – Infrastructure nie ma opublikowanej ceny dla tego okresu rozliczeniowego.

Splunk Observability Cloud – Infrastructure jest rozliczany za użytkownika: cena × 5 stanowisk. Szacunek na podstawie opublikowanych cen katalogowych, bez podatków, dodatków i rabatów.

Jak płacić mniej za Splunk

  • Dostępny jest darmowy okres próbny: przetestuj przed zakupem.
  • Niektóre plany są rozliczane za użytkownika: płać tylko za faktycznie używane stanowiska.
Rozpocznij darmowy okres próbny

Powiadom mnie, gdy Splunk zmieni cenę

Jeden e-mail, gdy wykryjemy zmianę na stronie cennika dostawcy. Bez newslettera i promocji. Rezygnacja jednym kliknięciem.

Recenzje użytkowników

Brak recenzji.

Napisz recenzję

Napisz recenzję dla Splunk
0/100 znaków
0/2000 znaków

Dlaczego używać Splunk?

Kiedy liczy się każda minuta, czekanie na rozproszone logi nie wchodzi w grę. Splunk zamienia dane maszynowe w szybkie, kontrolowane działanie w całej organizacji. Na podstawie strony firmy i historii klientów, oto co rzuca się w oczy:

  • Udokumentowane przyrosty szybkości. Specsavers raportuje 10x szybszy MTTR i 25 000 godzin zaoszczędzonych miesięcznie. Singapore Airlines wykrywa problemy o 75%+ szybciej. Carrefour skrócił czas reakcji na zagrożenia 3x.
  • Skala bez silosów. Przeszukuj i przetwarzaj telemetrię tam, gdzie powstaje, w skali petabajtów, aby ograniczyć przenoszenie danych i uniknąć zbędnych kosztów ingestu.
  • AI, która pracuje dla Ciebie. Narzędzia agentic SOC, agenci AI SRE i Agent Observability pomagają zespołom reagować z szybkością maszynową, kontrolując zachowanie agentów i śledząc koszty tokenów.
  • Głęboki ekosystem. Ponad 2000 aplikacji i integracji na Splunkbase, z natywnym wsparciem OpenTelemetry, SDK i agentami.
  • Zaufanie potwierdzone przez analityków. Uznawany przez globalne firmy analityczne za lidera w bezpieczeństwie i obserwowalności, używany przez US Department of Defense, Nasdaq i Coca-Cola.
  • Wypróbuj przed zakupem. Darmowe wersje próbne, pobrania i interaktywne toury produktowe pozwalają ocenić platformę pod kątem własnych potrzeb.

Alternatywy dla Splunk

Inne narzędzia w kategorii Business Intelligence

Zobacz wszystkie narzędzia Business Intelligence
ElevateForward.ai

ElevateForward.ai

Business Intelligence3.8/5

Diagnozuj, planuj i realizuj strategię na jednej platformie opartej na AI

DataHawk

DataHawk

Business Intelligence3.7/5

Jedna platforma dla danych z Amazona i Walmartu — z AI, które wyjaśnia, co się zmieniło.

SocialBee

SocialBee

Social Media Management4.3/5

SocialBee is an all-in-one social media management platform from WebPros. It covers AI content creation, scheduling, engagement, analytics, and team collaboration across ten networks, including Facebook, Instagram, LinkedIn, TikTok, and Pinterest. Based on the site's customer examples, it serves solopreneurs, small businesses, and agencies — plus nonprofits, schools, and churches. Plans run from $29 to $449 per month, with a 14-day free trial that needs no credit card.

Freshservice by Freshworks

Freshservice by Freshworks

IT Operations Platform4/5

Freshservice is an IT Operations Platform delivered entirely from the cloud. At its core is a multi-channel ticketing system that consolidates requests from email, a self-service portal, and other intake points, with SLA policies, business hours, and escalation rules enforcing response commitments. Around that core sit modules for the service catalog, knowledge base, asset management and CMDB, change and release management, project tracking, and reporting. No-code automation and the Freddy AI assistant handle repetitive work like ticket categorization, routing, summarization, and suggested replies.

Glances

Glances

Workflow Management4/5

Glances is a no-code integration that unifies your business apps into a single, live view. It helps teams stay in one place, see data from multiple apps in real time, and take actions without leaving their current workflow. From Asana to Zendesk, Glances connects a diverse stack of business apps.

Goflow

Goflow

Multi-Channel Ecommerce3.9/5

Goflow is a global leader in Multichannel Operating System (MCOS) that enables ecommerce sellers to manage their channel orders, shipping, inventory, listings, transfers, purchasing, forecasting, and analytics from a single interface.

Integrately

Integrately

Automation3.9/5

Integrately is a simple and powerful platform designed to hook up your favorite business tools quickly and efficiently. It’s perfect for anyone needing to automate routine tasks without complex coding knowledge. The platform integrates with a vast ecosystem of over 1400 apps, including major players like Pipedrive, Hubspot, Trello, and Google Sheets. The core benefit rests on its massive library of Ready Automations ✨. You don't have to build intricate workflows from the start. Instead, you select a pre-built pathway, connect your accounts, and the automation is instantly ready to boost your productivity.

Volza

Volza

WordPress Plugins4/5

Volza is a global trade-intelligence platform providing verified international trade information and actionable market insights. With over 30 years of expertise in trade analytics, we support thousands of businesses and leading consultancies around the world.

Najtańsze oprogramowanie Business Intelligence dla 1–25 użytkowników

Splunk: najczęstsze pytania

Ile kosztuje Splunk?

Najtańszy płatny plan Splunk, Splunk On-Call, kosztuje 5 USD (≈ 19,61 zł) miesięcznie. Płatne plany kosztują od 5 USD do 75 USD miesięcznie. Ceny sprawdzone 13 paź 2026 na stronie cennika dostawcy.

Czy Splunk ma darmowy plan?

Nie. Splunk nie podaje darmowego planu; najtańszy płatny plan zaczyna się od 5 USD (≈ 19,61 zł) miesięcznie.

Czy Splunk oferuje darmowy okres próbny lub gwarancję zwrotu pieniędzy?

Splunk oferuje darmowy okres próbny.

Czy cena Splunk ostatnio się zmieniła?

Nie. Od początku śledzenia (1 paź 2026) nie wykryliśmy zmiany ceny.

Czy dostanę zaskakujące faktury za przekroczenia, gdy wolumen danych skoczy w górę?

Splunk nalicza opłaty za przekroczenia tylko wtedy, gdy konsekwentnie przekraczasz zakupioną pojemność ingestu lub magazynu. Możesz monitorować zużycie w czasie rzeczywistym i dostosować alokacje przez Splunk Support Portal.

Czy mogę przesunąć budżet między różnymi produktami Splunk po zakupie?

Tak. Cloud Flex pozwala przenosić wydatki w portfolio Splunk — Platform, Security, Observability, AI, Storage i Federated Search — bez ponownego uruchamiania procesu zakupowego.

Czy są limity liczby użytkowników, których mogę dodać, lub stopnia użycia Splunk?

Nie ma jawnych limitów. Licencjonowanie zamiast tego ustawia progi pojemności, takie jak wolumeny ingestu danych lub liczba stanowisk, a Ty wybierasz model cenowy dopasowany do swoich potrzeb.

Czy plany Splunk obejmują wsparcie techniczne i czy mogę dostać rabat?

Każdy zakup obejmuje standardowe wsparcie wraz ze wszystkimi głównymi i pomniejszymi aktualizacjami oprogramowania. Dostępne jest wsparcie premium, a przy większych wolumenach oferowane są rabaty — zapytaj eksperta Splunk ds. cen o szczegóły.

Gotowy, aby wypróbować Splunk? Zobacz oficjalną stronę lub cennik.

Reprezentujesz Splunk? Przejmij ten wpis · Pobierz odznakę