Sentaro

Recenzja Sentaro

Ochrona poczty i SaaS przed zagrożeniami dla zespołów korzystających z Microsoft 365 i Google Workspace.

Autor: Ciroapp Editorial Team · Zaktualizowano 9 paź 2026

Prowizja możliwa bez dodatkowych kosztów

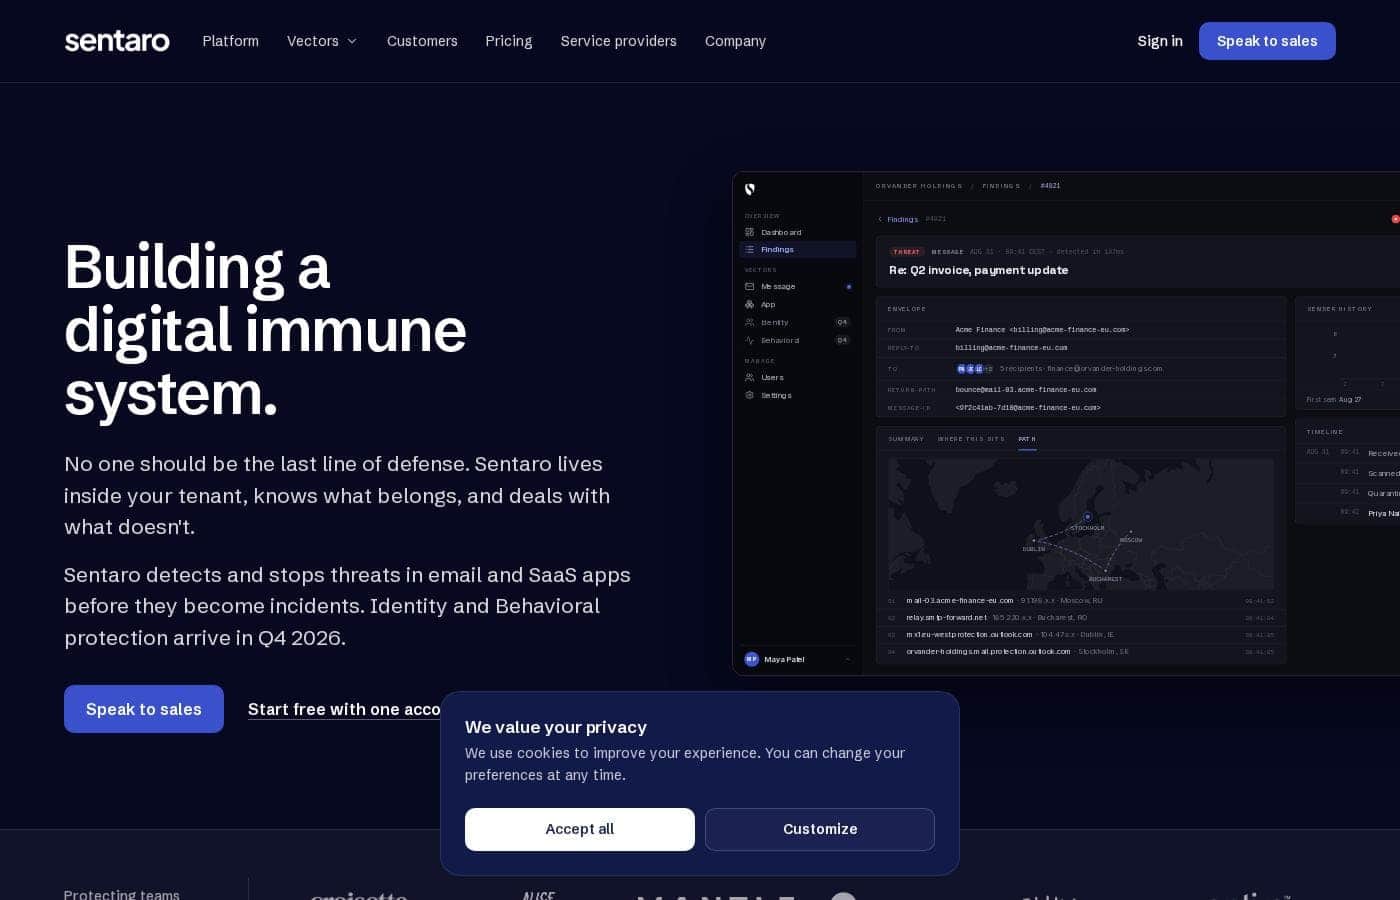
Zrzut ekranu strony głównej Sentaro

W skrócie

Szybki przegląd Sentaro: ocena, podsumowanie cen, kluczowe funkcje i najważniejsze informacje.
Strona dostawcy sprawdzona 12 paź 2026

Wynik Ciroapp

3.5/ 5

Mocna historia o UE, ceny pozostają ukryte

Sentaro umieszcza werdykty o zagrożeniach bezpośrednio w Microsoft 365 i Google Workspace, więc wstrzymana i zablokowana poczta nigdy nie trafia do skrzynki. Silnik hostowany w Szwecji oraz podejście oparte na DORA i NIS2 pasują do regulowanych zespołów w UE, ale cennik pozostaje ukryty, a dwa z czterech wektorów wykrywania są wciąż planowane. Ogólnie to solidny wybór dla firm, których kluczowe procesy nie obejmują ochrony tożsamości i zachowań.

Zalety

  • Zalety:Działa na podstawie własnego werdyktu — czysta poczta trafia do odbiorcy, wątpliwa jest zatrzymywana, a zagrożenia są blokowane, zanim ktokolwiek je otworzy.
  • Zalety:Jeden silnik analizuje sygnały z wiadomości, aplikacji, tożsamości i zachowań, łącząc pojedynczy łańcuch ataku w całość zamiast dzielić go na osobne zgłoszenia.
  • Zalety:Silnik działa na Microsoft Azure w Szwecji, tylko w UE, z kluczami szyfrowania dla każdego tenanta i TLS 1.2+ w tranzycie.

Wady

  • Wady:Ochrona tożsamości i zachowań jest planowana na Q4 2026, więc dziś działa tylko ochrona wiadomości i aplikacji.
  • Wady:Brak publicznego cennika, brak opublikowanych planów i brak samodzielnej rejestracji, więc koszty porównasz tylko po otrzymaniu indywidualnej oferty.
  • Wady:SOC 2 i ISO 27001 są w trakcie uzyskiwania, a nie certyfikowane, co może wstrzymać audyt bezpieczeństwa.
Najlepsze dla
  • Zespoły korzystające z Microsoft 365 i Google Workspace, które chcą, by phishing i BEC były obsługiwane wewnątrz skrzynki pocztowej
  • Firmy w krajach nordyckich i w UE, które odpowiadają na wnioski o dowody dotyczące DORA, NIS2 lub podobnych regulacji
  • Zespoły IT i bezpieczeństwa, które nie mają dość ludzi, by ręcznie analizować każdy alert
Ta sekcja jest podsumowaniem. Szczegóły dotyczące funkcji, zastosowań, cen i recenzji znajdują się poniżej.

Czym jest Sentaro?

Sentaro to narzędzie AI do bezpieczeństwa poczty e-mail i SaaS dla Microsoft 365 oraz Google Workspace. Działa wewnątrz Twojej dzierżawy i obserwuje cztery rodzaje sygnałów: wiadomości w poczcie, Slacku i Teams; nadania OAuth aplikacji; wycieki danych logowania i domeny łudząco podobne; oraz zachowania użytkowników. Jeden silnik klasyfikuje intencję, a potem dostarcza, wstrzymuje lub blokuje.

Ochrona wiadomości i aplikacji działa już teraz, a ochrona tożsamości i behawioralna są w planach. Narzędzie jest skierowane do zespołów, zwłaszcza regulowanych firm w krajach nordyckich i szerzej w UE.

Verdict

Best for Osoby odpowiedzialne za bezpieczeństwo i IT w firmach korzystających z Microsoft 365 lub Google Workspace, od kilkuset stanowisk wzwyż, zwłaszcza rozliczające się przed europejskim regulatorem..

Wiarygodny wybór dla regulowanych firm z UE, które chcą podejmować decyzje o zagrożeniach w wiadomościach i aplikacjach wewnątrz swojego środowiska — pod warunkiem że planowane moduły ochrony tożsamości i zachowań nie są dla nich kluczowe.

Strengths

  • Działa na podstawie własnego werdyktu: bezpieczna poczta jest dostarczana, wątpliwa wstrzymywana, a zagrożenia blokowane, zanim ktokolwiek je otworzy.
  • Jeden silnik analizujący sygnały z wiadomości, aplikacji, tożsamości i zachowań łączy cały łańcuch ataku w jedną całość.
  • Silnik hostowany na Microsoft Azure w Szwecji, wyłącznie w UE, zgodnie z prawem unijnym.

Watch-outs

  • Ochrona tożsamości i zachowań jest planowana, ale jeszcze niedostępna, więc obecne pokrycie jest częściowe.
  • Brak publicznej strony z cennikiem i brak planu samoobsługowego, więc koszt wymaga indywidualnej wyceny.
  • SOC 2 i ISO 27001 są w trakcie uzyskiwania, a nie certyfikowane.

Pricing trap for Sentaro: Sentaro nie publikuje cennika, więc nie ma czego porównywać, dopóki nie poprosisz o wycenę dla swojej liczby stanowisk.

Sentaro Kluczowe funkcje

✨ Cztery sygnały, jeden silnik decyzyjny

Sentaro działa wewnątrz Twojej dzierżawy i obserwuje cztery rodzaje sygnałów: wiadomości, nadania aplikacji, wycieki danych logowania i zachowania użytkowników. Jeden silnik klasyfikuje intencję, zanim ktokolwiek na nią zareaguje. Czysta poczta dociera bez zmian.

Wątpliwe wiadomości są wstrzymywane, dopóki ktoś ich nie zweryfikuje. Prawdziwe zagrożenia są blokowane, zanim odbiorca je zobaczy, a sesje powiązane z zagrożeniem zostają unieważnione.

📬 Wiadomości czytane tak, jak zrobiłby to analityk

Każda wiadomość jest czytana tak, jak zrobiłby to analityk. Sentaro sprawdza, kto naprawdę pyta, skąd pisze i czy prośba pasuje do relacji. Fałszywa odpowiedź „od CFO”, za którą nie stoi żaden wątek, znika ze skrzynki, zanim ktokolwiek ją otworzy.

Werdykt pojawia się jako etykieta, dokładnie tam, gdzie ludzie czytają pocztę.

✨ Ryzyko aplikacji na poziomie uprawnień, dla każdego użytkownika

Każda aplikacja, która ma dostęp do Twojej dzierżawy, ma zasięg, którego możesz nie znać. Sentaro czyta nadania OAuth i pokazuje, do czego faktycznie mają dostęp podłączone aplikacje. Typowe znaleziska to niezatwierdzone narzędzia AI i porzucone integracje, które wciąż czytają pocztę.

Zgoda zostaje cofnięta, a wydawca jest powiązany z pokrewną aktywnością.

✨ Ochrona tożsamości i behawioralna, planowana na Q4 2026

Dwa z czterech wektorów nie działają jeszcze. Ochrona tożsamości patrzy poza Twoją dzierżawę: na dane logowania znalezione w wyciekach i rejestracje domen łudząco podobnych do Twojej marki i Twoich dostawców. Ochrona behawioralna obserwuje, jak użytkownik odbiega od własnej normy — na przykład reguły przekazywania, sesje po godzinach pracy i nietypowe przesyłanie danych.

Oba wektory pojawią się w Q4 2026.

🛡️ Suwerenność w założeniu

Decyzje o zagrożeniach zapadają na infrastrukturze, którą zarządza Sentaro, hostowanej na Microsoft Azure w Szwecji i podlegającej prawu UE. To ma znaczenie, gdy odpowiadasz przed europejskim zarządem lub regulatorem. Trzy rzeczy przemawiają za tym wyborem:

Przypadki użycia

🛡️ Zatrzymanie fałszywej faktury, zanim ktokolwiek ją otworzy

Anna loguje się jako Twoja dyrektor finansowa, a na skrzynkę przychodzi faktura z nowymi danymi bankowymi. Bez wątku, bez linku, bez załącznika. Sentaro analizuje samą prośbę i usuwa wiadomość, zanim ktokolwiek ją otworzy.

Efekt: nic nie trafia do skrzynki, więc nie ma zgłoszenia do help desku.

🔑 Porządki w dostępie aplikacji w Twoim środowisku

Ktoś podłącza narzędzie do streszczania PDF, którego nikt nie sprawdził. Prosi o dostęp do całej poczty i plików. Sentaro pokazuje, do czego sięga każda podłączona aplikacja — dla każdego użytkownika — a potem cofa zgodę niezatwierdzonym narzędziom AI i zapomnianym integracjom sprzed lat.

📋 Odpowiedzi dla zarządu i regulatora

Twój zarząd pyta, jak obsługiwane są zagrożenia w poczcie i aplikacjach oraz gdzie zapadają decyzje. Sentaro działa na Microsoft Azure w Szwecji, zgodnie z prawem UE, z danymi szyfrowanymi w spoczynku kluczami dedykowanymi dla każdego środowiska i TLS 1.2+ w transmisji. Wspiera też odpowiedzi na wnioski dowodowe w ramach DORA i NIS2.

🔄 Zamiana dwóch narzędzi na jeden silnik

Nordycka firma płatnicza z 400 stanowiskami, podlegająca DORA, zrezygnowała ze swojej bramy bezpieczeństwa poczty i programu symulacji phishingu. Sentaro zablokowało 14 prób BEC w pierwszym miesiącu i zatrzymało trwający atak przez przejęcie konta dostawcy w drugim tygodniu.

Wskazówka: przeprowadź 30-minutowy przegląd na własnym, bieżącym ruchu.

Sentaro cennik

Ceny jeszcze niesprawdzone — zobacz stronę dostawcy.

stronie cennika Sentaro

Zrzut ekranu cennika SentaroZobacz zrzut ekranu cennika

Historia cen

Śledzimy ceny od 10 paź 2026. Na razie bez zmian.

Zakres cen: $3.05

Uwagi do cennika

Sentaro nie publikuje cen na publicznej stronie. Stawki są podawane indywidualnie, a platforma jest skierowana do regulowanych zespołów korzystających z Microsoft 365 lub Google Workspace.

Sentaro nie podaje publicznych cen katalogowych. Dostęp ustala się w bezpośredniej rozmowie z zespołem.

Oto, co to oznacza w praktyce i o co warto zapytać przed zakupem.

Strona szczegółowo opowiada o produkcie — co obejmuje, gdzie działa, komu służy — ale nie pokazuje żadnych kwot. Nie ma publikowanych pakietów, stawek za stanowisko ani ceny miesięcznej czy rocznej do porównania. Nie zestawisz więc Sentaro z konkurencją pod względem kosztów, nie rozmawiając najpierw z kimś z firmy.

Strona daje za to skalę i zakres. Studium przypadku opisuje nordycką firmę płatniczą z 400 stanowiskami w ramach DORA. Firma zastąpiła bramę bezpiecznej poczty i program symulacji phishingu rozwiązaniem Sentaro i zablokowała 14 prób BEC w pierwszym miesiącu. To platforma dla zespołów o takiej skali, a nie dla kilku skrzynek pocztowych.

Dwa z czterech wektorów wykrywania działają już teraz: Message i App. Identity i Behavioral pojawią się w Q4 2026. Jeśli potrzebujesz ich już dziś, uwzględnij ten termin w swoim planie.

Sentaro działa też wewnątrz Twojego tenanta, na infrastrukturze w Szwecji, zgodnie z prawem UE. Na tym polega argument o suwerenności danych, skierowany do firm odpowiadających przed europejskim zarządem i regulatorem.

Kilka rzeczy, o które warto zapytać podczas rozmowy:

  • Jak liczona jest cena — za stanowisko, za tenanta czy jako stała opłata roczna
  • Czy Identity i Behavioral będą kosztować dodatkowo, gdy się pojawią
  • Jak wygląda okres umowy — miesięczny czy roczny
  • Czy dostępny jest okres próbny albo płatny pilotaż na aktywnym ruchu
  • Co, jeśli w ogóle, daje Ci płatność roczna

Ta lista ma znaczenie, bo na stronie nie ma nigdzie informacji o oknie zwrotu ani długości okresu próbnego. Uzyskaj te warunki na piśmie przed podpisaniem umowy.

Najjaśniejszy następny krok to 30-minutowy przegląd na aktywnym ruchu. To sesja robocza na Twoich własnych sygnałach, a nie prezentacja slajdów. Poproś o ofertę na początku tej rozmowy, a nie na końcu, i oszczędzisz sobie jedną rundę wymiany. 🙂
Powiadom mnie, gdy Sentaro zmieni cenę

Jeden e-mail, gdy wykryjemy zmianę na stronie cennika dostawcy. Bez newslettera i promocji. Rezygnacja jednym kliknięciem.

Recenzje użytkowników

Brak recenzji.

Napisz recenzję

Napisz recenzję dla Sentaro
0/100 znaków
0/2000 znaków

Dlaczego używać Sentaro?

Większość zespołów ma już bezpieczną bramę pocztową. Brakuje im jednak sposobu, by odróżnić prawdziwą prośbę od fałszywej, zanim ktoś ją otworzy. Sentaro używa jednego silnika na czterech wektorach, więc pojedynczy łańcuch ataku zostaje wykryty niezależnie od tego, gdzie się pojawi.

  • Werdykt w skrzynce odbiorcy. Odbiorcy widzą oznaczenie tam, gdzie czytają pocztę, więc zatrzymana wiadomość rzadko zamienia się w zgłoszenie do help desku.
  • Ryzyko aplikacji na poziomie uprawnień, dla każdego użytkownika. Sentaro mapuje, do czego ma dostęp każda podłączona aplikacja, i cofa zgodę dla niezatwierdzonych narzędzi AI oraz zapomnianych integracji.
  • Jeden łańcuch, jeden silnik. Łudząco podobna domena, fałszywa odpowiedź od CFO i prośba o zgodę są łączone w całość, a nie trafiają jako trzy osobne zgłoszenia.
  • Hosting w Szwecji, tylko w UE. Silnik działa na Microsoft Azure w Szwecji, więc decyzje podlegają prawu UE, a nie jurysdykcji, której nie wybrałeś.
  • Gotowość na regulacje. Zbudowany pod kontrole, których DORA i NIS2 wymagają od firm regulowanych, z szyfrowaniem zgodnym z RODO w spoczynku na kluczach dla każdego tenanta i TLS 1.2+ w tranzycie.
  • Dowód od podobnej firmy. Nordycki fintech z 400 stanowiskami zastąpił swoją bezpieczną bramę pocztową i program symulacji phishingu, blokując 14 prób BEC w pierwszym miesiącu.

Alternatywy dla Sentaro

Inne narzędzia w kategorii Platforma bezpieczeństwa chmury

Zobacz wszystkie narzędzia Platforma bezpieczeństwa chmury

Sentaro: najczęstsze pytania

Które platformy poczty e-mail obsługuje Sentaro?

Sentaro działa wyłącznie z Microsoft 365 i Google Workspace, a dostęp musi być na poziomie tenanta. Inne platformy pocztowe nie są obsługiwane. Zanim zarezerwujesz demonstrację, potwierdź swoje uprawnienia administratora.

Gdzie są przechowywane moje dane i jak są chronione?

Działa na Microsoft Azure w Szwecji, zgodnie z prawem UE. Dane są szyfrowane w spoczynku kluczami dla każdego tenanta, a w tranzycie chroni je TLS 1.2+. Certyfikacje SOC 2 i ISO 27001 są w trakcie, więc poproś o najnowszy pakiet dowodowy.

Ile trwa wdrożenie i co wiąże się z przejściem?

Nie opublikowano harmonogramu wdrożenia, więc zarezerwuj 30-minutową demonstrację na własnym, rzeczywistym ruchu, aby ocenić nakład pracy administratora. Ochrona wiadomości i aplikacji działa już teraz, a tożsamość i analiza behawioralna pojawią się w IV kwartale 2026.

Jak wygląda rozliczanie i anulowanie?

Sentaro nie publikuje cennika i nie oferuje samodzielnej rejestracji, więc poproś o wycenę obejmującą liczbę stanowisk, moduły i długość umowy. Długość okresu próbnego ani termin zwrotu nie są publiczne, dlatego najpierw potwierdź te warunki na piśmie.

Gotowy, aby wypróbować Sentaro? Zobacz oficjalną stronę lub cennik.

Reprezentujesz Sentaro? Przejmij ten wpis · Pobierz odznakę