Mycroft

Recenzja Mycroft

Automatyzacja zgodności, która pomaga zespołom chmurowym szybciej osiągnąć gotowość do FedRAMP i SOC 2.

Autor: Ciroapp Editorial Team · Zaktualizowano 9 paź 2026

Prowizja możliwa bez dodatkowych kosztów

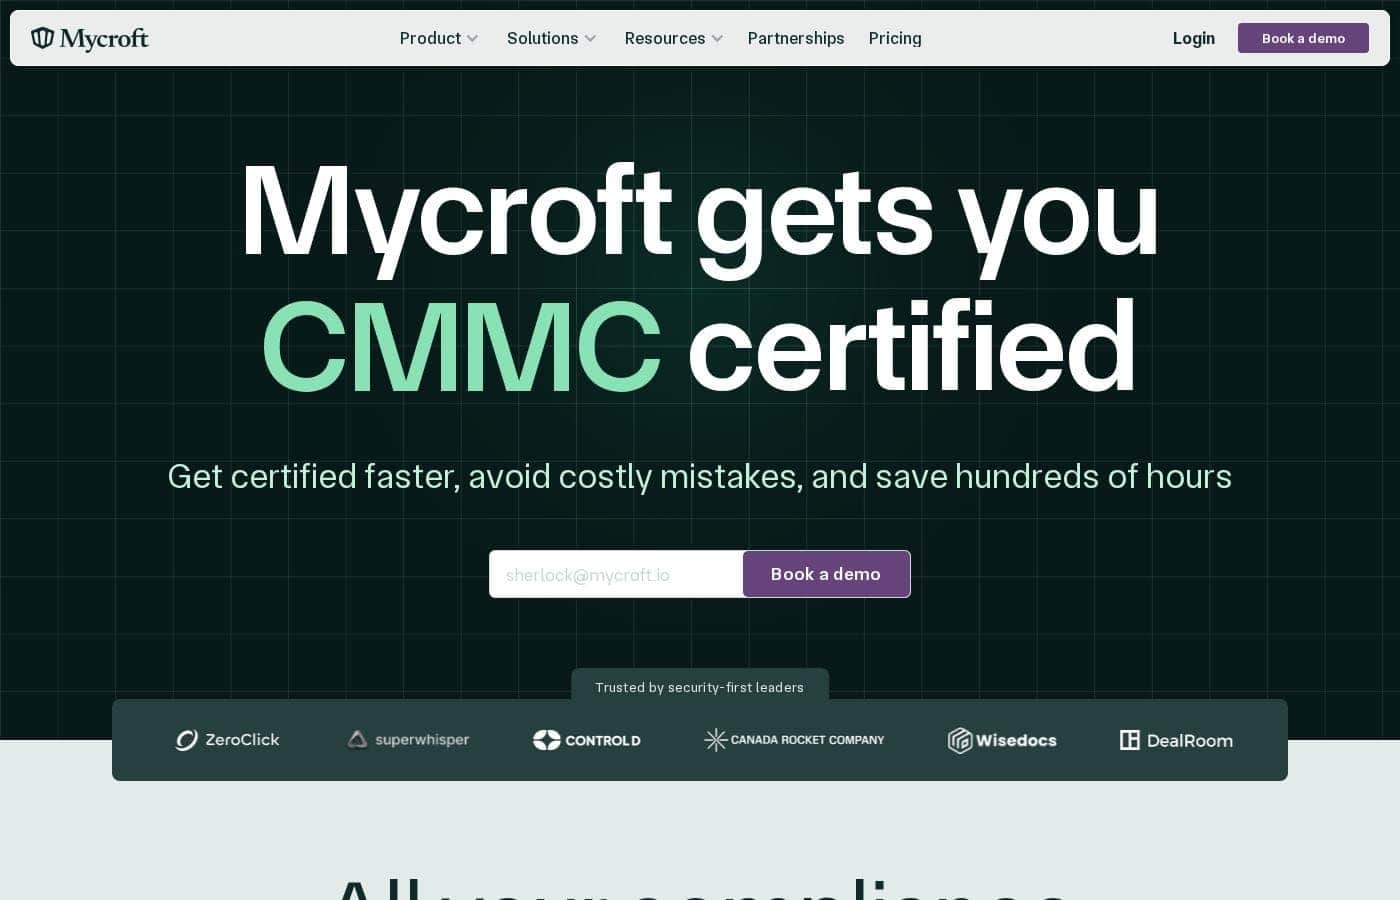
Zrzut ekranu strony głównej Mycroft

W skrócie

Szybki przegląd Mycroft: ocena, podsumowanie cen, kluczowe funkcje i najważniejsze informacje.
Strona dostawcy sprawdzona 13 paź 2026

Wynik Ciroapp

3.9/ 5

Certyfikacje prowadzone od początku do końca, z oprogramowaniem w zestawie

Mycroft łączy automatyzację compliance, narzędzia bezpieczeństwa i zarządzaną pracę audytową w jedną współpracę obejmującą FedRAMP, CMMC, SOC 2, ISO 27001 i inne. Problem to cena, która pozostaje niepublikowana, dopóki nie zamówisz demo i nie ustalisz zakresu. Ogólnie to dobry wybór dla chmurowych zespołów zmierzających po certyfikaty, które chcą, by eksperci wykonali pracę, a trudniejsza propozycja, jeśli wolisz ocenić i kupić samodzielnie.

Zalety

  • Zalety:Automatyzacja, narzędzia bezpieczeństwa i wsparcie w audycie są w jednej platformie, a nie w pięciu osobnych narzędziach
  • Zalety:Szerokie pokrycie frameworków — FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA i CPRA/CCPA
  • Zalety:AI przygotowuje dokumenty, o które pytają audytorzy — polityki, rejestry ryzyka, System Description, SSP i POA&M

Wady

  • Wady:Brak publicznego cennika i poziomów planów, więc budżet klaruje się dopiero po demonstracji i rozmowie o zakresie
  • Wady:Nie ma samoobsługowej rejestracji ani planu na start, co utrudnia samodzielną ocenę
  • Wady:Wartość opiera się na ekspertach Mycroft i zarządzanej infrastrukturze, a nie na samym oprogramowaniu
Najlepsze dla
  • Firmy B2B stawiające na chmurę, które sprzedają do sektora publicznego lub na rynki regulowane
  • Startupy starające się o FedRAMP, SOC 2 lub CMMC po raz pierwszy
  • Zespoły bez własnego specjalisty od compliance lub bezpieczeństwa
Ta sekcja jest podsumowaniem. Szczegóły dotyczące funkcji, zastosowań, cen i recenzji znajdują się poniżej.

Czym jest Mycroft?

Mycroft to platforma zgodności zbudowana wokół realnych certyfikacji, a nie tylko list kontrolnych. Łączy platformę opartą na AI z ekspertami ds. bezpieczeństwa.

Razem określają zakres Twojego środowiska i tworzą to, czego oczekują audytorzy: polityki, rejestry ryzyka, System Description, SSP i POA&M. Zakres obejmuje FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA oraz CPRA/CCPA. Sprawdza się w firmach działających przede wszystkim w chmurze, które sprzedają na rynki regulowane lub do sektora publicznego.

Verdict

Best for Firmy software'owe stawiające na chmurę, które potrzebują FedRAMP, SOC 2, CMMC lub podobnej certyfikacji i wolą kupić zarządzany program niż składać go samodzielnie..

Mycroft pasuje do zespołów stawiających na chmurę, które potrzebują prawdziwej certyfikacji i nie chcą budować funkcji zgodności od zera. Łączy automatyzację, narzędzia bezpieczeństwa i zarządzany audyt w jednym projekcie, dlatego kupujący mówią o szybkich postępach. Najważniejsze zadanie to potwierdzenie zakresu, integracji i kosztów podczas demo, zanim podejmiesz decyzję.

Strengths

  • Automatyzacja, narzędzia bezpieczeństwa i wsparcie audytu na jednej platformie
  • Szerokie pokrycie ram, od FedRAMP i CMMC po ISO 27001, HIPAA i GDPR
  • Polityki, rejestry ryzyka, System Description, SSP i POA&M generowane przez AI

Watch-outs

  • Ceny nie są publikowane, więc budżet krystalizuje się dopiero po demo i rozmowie o zakresie
  • Ścieżka zakupu zaczyna się od rozmowy sprzedażowej, co spowalnia samodzielną ocenę
  • Wartość zależy w dużej mierze od ekspertów Mycroft i zarządzanej infrastruktury, a nie od samego oprogramowania

Pricing trap for Mycroft: Nie ma publicznego cennika ani poziomów planów — spodziewaj się indywidualnej wyceny po demo, więc dopytaj, co obejmuje projekt i jak skaluje się wraz z Twoim środowiskiem.

Mycroft Kluczowe funkcje

✨ Jedno miejsce na wszystko, czego dotyka zgodność

Praca nad zgodnością zwykle rozkłada się na pięć narzędzi i kilkadziesiąt arkuszy. Mycroft przenosi audyt i zgodność, bezpieczeństwo chmury, bezpieczeństwo aplikacji, zarządzanie urządzeniami oraz ryzyko dostawców na jedną platformę. Kontrole, dowody i dostawców śledzisz w tym samym widoku.

Zespoły przestają sklejać narzędzia i patrzą na swój stan bezpieczeństwa z jednej perspektywy.

✨ Frameworki w jednym programie

Możesz starać się o jedną certyfikację albo o kilka, bez kupowania osobnego narzędzia do każdej. Jedna platforma obsługuje FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA oraz CPRA/CCPA. Nakładające się kontrole mapuje się raz, więc zespoły pracujące z wieloma frameworkami nie powtarzają tej samej pracy nad dowodami w różnych programach.

✨ AI, które wyznacza zakres i przygotowuje dokumentację

Certyfikacja zwykle zaczyna się od granicy, co do której nikt się nie zgadza. Platforma AI Mycroft wyznacza zakres Twojej granicy zgodności, a potem przygotowuje to, czego oczekują audytorzy: polityki, rejestry ryzyka, System Description, SSP i POA&M. Zaczynasz od wersji opartej na Twoim własnym środowisku, a nie od pustej strony, i dopracowujesz ją ze wsparciem.

✨ Eksperci, którzy to podłączają i stale pilnują

Sam software rzadko przechodzi audyt. Eksperci ds. bezpieczeństwa z Mycroft wdrażają kontrole, konfigurują Twój stack bezpieczeństwa i zbierają dowody na bieżąco.

Ciągły monitoring utrzymuje Twój stan bezpieczeństwa aktualnym, a nie zamrożonym na moment audytu. Dla zespołów bez osoby odpowiedzialnej za zgodność to bardziej przedłużenie zespołu niż narzędzie.

🔒 Infrastruktura i audyt pod opieką

Nie musisz przynosić własnego stacku bezpieczeństwa ani prowadzić audytu sam. Bezpieczne enklawy, zarządzana infrastruktura, tożsamości i śledzenie podatności są w pakiecie. Mycroft przygotowuje artefakty, porządkuje dowody i koordynuje pracę z Twoim audytorem.

Dostajesz trzy rzeczy: - Infrastrukturę, której nie musisz budować - Monitoring działający między audytami - Audyt prowadzony od początku do końca

Przypadki użycia

🚀 Pierwszy SOC 2 dla rosnącego startupu

Twój pierwszy SOC 2 blokuje dużą umowę enterprise. Zamów demo, podaj docelową datę, a platforma określi Twój zakres, gdy eksperci wdrażają kontrole i dowody. Weave przeszedł od zera do SOC 2 w mniej niż 30 dni.

Efekt: certyfikat bez zatrudniania zespołu compliance.

🏛️ FedRAMP lub CMMC dla klientów z sektora publicznego

Sprzedajesz do sektora publicznego i potrzebujesz FedRAMP lub CMMC. Mycroft mapuje Twój zakres, przygotowuje SSP i POA&M, konfiguruje Twój stack bezpieczeństwa i koordynuje pracę z Twoim audytorem. Efekt: zarządzane dążenie do certyfikacji, a Twoi inżynierowie zostają przy pracy nad produktem.

Wskazówka: przynieś na demo docelową agencję i harmonogram.

🧑💻 Brak osoby od compliance w zespole

Masz za mało ludzi od bezpieczeństwa? Podaj swoje frameworki i harmonogram, a eksperci Mycroft wdrożą kontrole, będą zbierać dowody na bieżąco i przeprowadzą audyt. Efekt: aktualny stan bezpieczeństwa i dokumenty audytowe bez samodzielnego łączenia pięciu narzędzi.

🧩 Kilka frameworków naraz

Starasz się o FedRAMP i ISO 27001 jednocześnie? Prowadź oba na jednej platformie, zamiast kupować osobne narzędzie do każdego. GDPR, HIPAA, PIPEDA i CPRA/CCPA też mogą wejść w tę samą współpracę.

Efekt: nakładające się kontrole obsłużone raz, w ramach jednej wyceny.

Mycroft cennik

Ceny jeszcze niesprawdzone — zobacz stronę dostawcy.

stronie cennika Mycroft

Zrzut ekranu cennika MycroftZobacz zrzut ekranu cennika

Historia cen

Śledzimy ceny od 9 paź 2026. Na razie bez zmian.

Uwagi do cennika

Mycroft nie publikuje stałych cen. Każdy plan jest wyceniany indywidualnie pod Twoje środowisko i docelowe ramy, a ceny poznasz po umówieniu demo.

Wycena odzwierciedli granice Twojej zgodności, potrzebne ramy i to, jak dużą część audytu Mycroft prowadzi za Ciebie.

Mycroft wycenia indywidualnie: każdy plan powstaje w oparciu o Twoje środowisko i docelowe frameworki, a każda współpraca zaczyna się od zarezerwowanej demonstracji.

Ponieważ oferta zależy od Twojej konfiguracji, poniższe sekcje wyjaśniają, co wpływa na plan Mycroft i co faktycznie zawiera.

Co wpływa na cenę

Mycroft najpierw określa granice Twojej zgodności, a dopiero potem wycenia dalszą pracę. Na ten zakres wpływa kilka rzeczy:

  • Ile frameworków chcesz wdrożyć
  • Jak duża jest Twoja infrastruktura w chmurze, aplikacje i urządzenia
  • Ilu dostawców wchodzi w Twój program zarządzania ryzykiem zewnętrznym
  • Czy chcesz, aby eksperci Mycroft przeprowadzili audyt od początku do końca

Co zawiera każdy plan

  • Platforma oparta na AI, która mapuje granice i przygotowuje dokumenty oczekiwane przez audytorów: polityki, rejestry ryzyka, System Description, SSP i POA&M
  • Eksperci ds. bezpieczeństwa, którzy wdrażają kontrole, konfigurują Twój stack i zbierają dowody na bieżąco
  • Ciągły monitoring, który utrzymuje Twój stan zgodności na bieżąco, zamiast zamrażać go na czas audytu
  • Wliczona infrastruktura bezpieczeństwa: bezpieczne enklawy oraz zarządzane tożsamości i zarządzanie podatnościami
  • W pełni zarządzany audyt: Mycroft przygotowuje dokumenty, porządkuje dowody i koordynuje pracę z Twoim audytorem

Jakie frameworki możesz objąć

Jedna platforma obejmuje FedRAMP, CMMC, CPCSC, SOC 2, GDPR, ISO 27001, ISO 42001, HIPAA, CPRA/CCPA i PIPEDA. Zespoły, które potrzebują więcej niż jednej certyfikacji, mogą prowadzić je razem, zamiast kupować osobne narzędzie do każdej.

Dla kogo to jest

Mycroft pasuje do firm software'owych stawiających na bezpieczeństwo, które sprzedają do sektora publicznego lub dużych klientów i potrzebują FedRAMP, CMMC albo SOC 2, aby zamykać umowy. Sprawdzi się też w zespołach bez własnego działu zgodności, bo eksperci i audyt są częścią platformy. Startup walczący o jedną certyfikację może taniej znaleźć lżejsze narzędzie, natomiast firma stojąca przed kilkoma frameworkami naraz zyska więcej na połączonym podejściu.

Jak uzyskać cenę

Nie ma tu samoobsługowej kasy. Rezerwujesz demonstrację, omawiasz swoje środowisko, a Mycroft wraca z zakresem i wyceną. Zanim podpiszesz umowę, potwierdź, co obejmuje oferta: platformę, ekspertów i audyt. Rozmowa skupi się na granicach i harmonogramie, a nie na liście funkcji.

Mycroft twierdzi, że klienci szybciej zdobywają certyfikaty, unikają kosztownych błędów i oszczędzają setki godzin. Wokół takich efektów budowana jest wycena, więc warto zapytać referencje, jak przebiegał harmonogram w firmie podobnej do Twojej.

Chcesz zobaczyć liczby? Zarezerwuj demonstrację i przynieś listę docelowych frameworków. 🙂
Powiadom mnie, gdy Mycroft zmieni cenę

Jeden e-mail, gdy wykryjemy zmianę na stronie cennika dostawcy. Bez newslettera i promocji. Rezygnacja jednym kliknięciem.

Recenzje użytkowników

Brak recenzji.

Napisz recenzję

Napisz recenzję dla Mycroft
0/100 znaków
0/2000 znaków

Dlaczego używać Mycroft?

Terminy certyfikacji nie czekają, a łączenie pięciu narzędzi rzadko przyspiesza cały proces.

  • Jedna platforma zamiast wielu. Audyt i zgodność, bezpieczeństwo chmury, bezpieczeństwo aplikacji, zarządzanie urządzeniami i ryzyko stron trzecich są w jednym miejscu.
  • Ramy, które naturalnie się nakładają. FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA oraz CPRA/CCPA są w pełni objęte.
  • AI przygotowuje projekty. Platforma określa granice zgodności i generuje polityki, rejestry ryzyka, System Description, SSP i POA&M.
  • Eksperci zajmują się wdrożeniem. Mycroft wdraża kontrole, konfiguruje Twój stos bezpieczeństwa i stale zbiera dowody.
  • Audyt jest prowadzony za Ciebie. Przygotowują materiały, porządkują dowody i koordynują pracę bezpośrednio z Twoim audytorem.
  • Infrastruktura w zestawie. Bezpieczne enklawy oraz zarządzana infrastruktura, tożsamości i śledzenie podatności.

Historie klientów wskazują na realne przyspieszenie. Weave miał przejść od zera do SOC 2 w niecałe 30 dni, a Unified podaje skrócenie czasu do SOC 2 o 90%.

Alternatywy dla Mycroft

Inne narzędzia w kategorii Platforma automatyzacji zgodności

Zobacz wszystkie narzędzia Platforma automatyzacji zgodności
accessiBe

accessiBe

Compliance Automation Platform4/5

Platforma dostępności internetowej, która pomaga małym zespołom i dużym firmom spełniać wymogi ADA i WCAG

Mycroft: najczęstsze pytania

Jak wygląda wdrożenie i czy jest samoobsługowe?

Jest prowadzone przez ekspertów, a nie samoobsługowe. Umawiasz demonstrację, a potem specjaliści Mycroft pomagają określić zakres Twojego środowiska, skonfigurować stos bezpieczeństwa i przygotować materiały audytowe. Licz się na bliską współpracę z ich zespołem — to spore ułatwienie, jeśli nie masz u siebie osoby odpowiedzialnej za zgodność.

Czy Mycroft integruje się z moimi dostawcami chmury i obecnymi narzędziami?

Platforma obsługuje wiele standardów, ale zakres integracji zależy od Twojej konfiguracji. Ustal, jakich dostawców chmury, punktów końcowych i narzędzi potrzebuje Twój program już na etapie określania zakresu, zanim cokolwiek podpiszesz.

Jak działa rozliczanie i czy mogę zrezygnować?

Nie ma publicznego cennika ani samoobsługowej rejestracji, więc rozliczenia zaczynają się od indywidualnej wyceny po demonstracji. Zapytaj, co obejmuje współpraca, jak rosną jej koszty i jakie są warunki rezygnacji, zanim się zdecydujesz.

Kto najbardziej skorzysta z Mycroft?

Firmy software'owe stawiające na chmurę, które sprzedają do sektora publicznego lub na rynki regulowane — zwłaszcza te, które potrzebują FedRAMP, CMMC lub SOC 2 bez własnego działu zgodności. Przy mniejszych wymaganiach bezpieczeństwa koszt może się nie opłacać.

Gotowy, aby wypróbować Mycroft? Zobacz oficjalną stronę lub cennik.

Reprezentujesz Mycroft? Przejmij ten wpis · Pobierz odznakę