ThreatDown

ThreatDown 리뷰

AI 기반 탐지와 24/7 관리형 대응을 갖춘 비즈니스 엔드포인트 보안, 콘솔 하나로 끝냅니다.

작성자: Ciroapp Editorial Team · 업데이트됨 2026년 9월 17일

추가 비용 없이 수수료가 적용될 수 있습니다

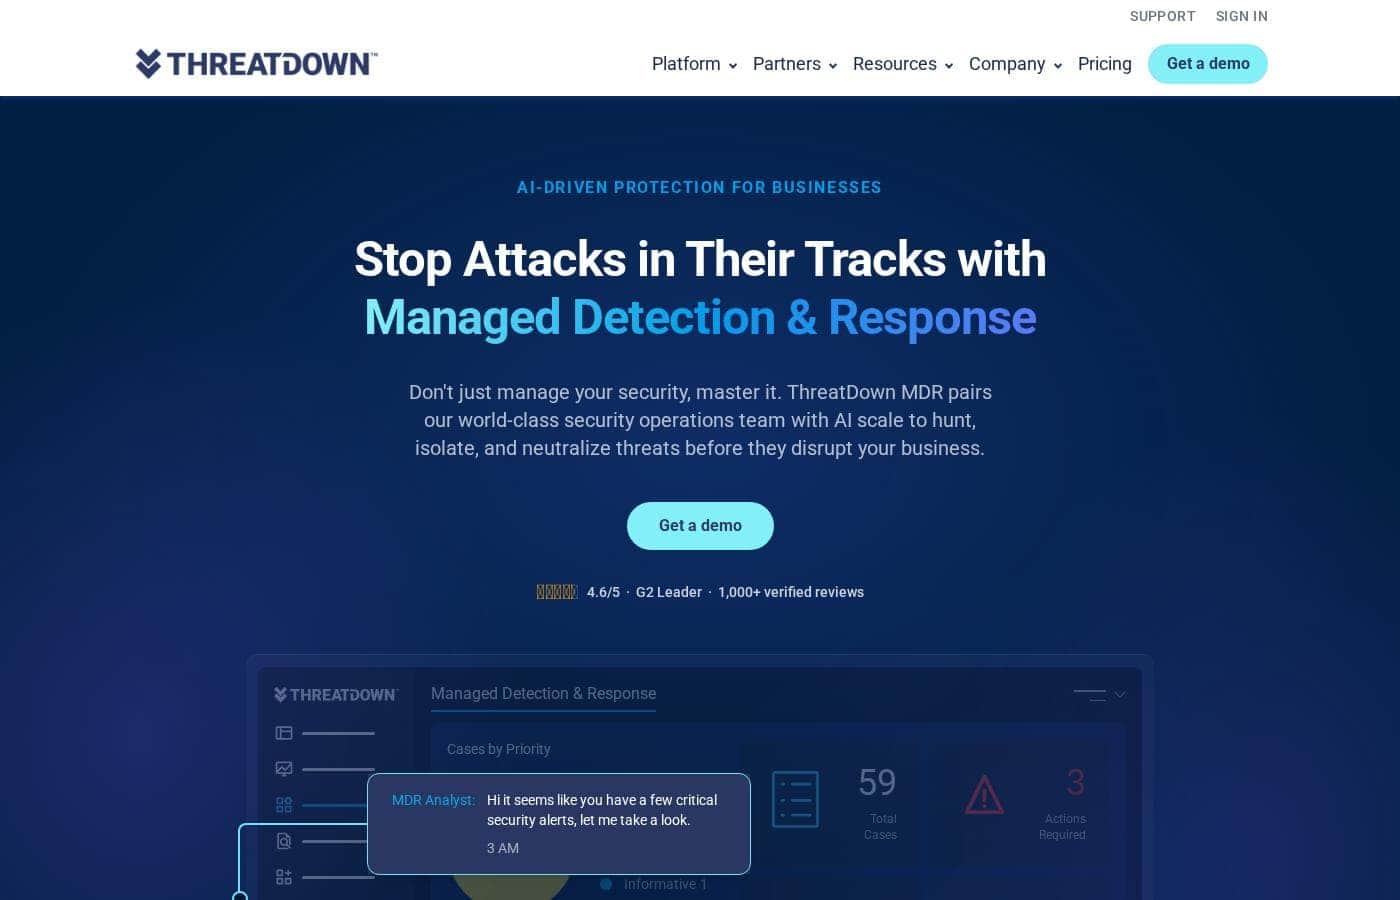
ThreatDown 홈페이지 스크린샷

한눈에 보기

ThreatDown의 평점, 가격 요약, 주요 기능, 핵심 포인트를 빠르게 확인하세요.
공급업체 페이지 확인일 2026년 10월 13일

Ciroapp 점수

4.2/ 5

장점

  • 장점:24/7 MDR이 Elite 티어(연 $495)부터 포함되며, 사람 분석가가 위협을 모니터링, 조사, 격리, 복구합니다 — 실제로 새벽 3시 사고가 약 20분 내에 해결된 사례가 문서로 남아 있습니다
  • 장점:하나의 경량 에이전트가 Nebula 콘솔을 통해 EDR, 위협 식별 탐지, 패치 관리, 이메일 보안을 커버해 소규모 팀의 도구 난립을 줄여줍니다
  • 장점:빠른 배포는 실제 사례 연구로 뒷받침됩니다 — 한 고객은 5분 만에 1,000대 이상의 서버에 에이전트를 설치했고, 1인 IT 책임자는 150대 엔드포인트를 관리하며 매월 40시간을 절약합니다

단점

  • 단점:무료 체험이나 환불 보장이 사이트 어디에도 언급되지 않습니다 — 계약 전에는 데모 요청이나 리셀러 통해서만 확인할 수 있습니다
  • 단점:가격은 기기 수와 계약 기간에 따라 달라지므로, 표기된 연 $345–$745 금액은 기기당 기본가이며 실제 총액은 맞춤 견적으로 확인해야 합니다
  • 단점:상세한 OS 요구 사항과 환경 사양이 메인 사이트에 표시되지 않아 기술적 사전 조건을 알려면 영업팀에 문의해야 합니다
가장 적합
  • 보안 운영 센터 없이 강력한 보호가 필요한 소규모 IT 팀
  • 분석가를 따로 뽑지 않고 24/7 위협 커버리지를 원하는 기업
  • OneView로 여러 고객 사이트의 보안을 관리하는 MSP
이 섹션은 요약입니다. 기능, 사용 사례, 가격, 리뷰에 대한 자세한 내용은 아래에 이어집니다.

ThreatDown은(는) 무엇인가요?

소규모 보안 팀은 밤낮으로 경보를 감시할 수 없지만, 공격자는 밤과 주말에 움직입니다. ThreatDown은 24/7 관리형 탐지 및 대응(MDR), AI 기반 위협 처리, 그리고 몇 분 만에 설치되는 경량 에이전트 하나로 이 간극을 메웁니다. 그 결과: 위협이 업무를 방해하기 전에 처리됩니다.

ThreatDown은 Malwarebytes의 개발 팀이 만든 비즈니스용 엔드포인트 보안 플랫폼입니다. EDR, 위협 식별 탐지, 취약점 및 패치 관리, 이메일 보안, DNS 필터링을 Nebula라는 하나의 콘솔에 담고 있습니다. MSP는 OneView로 여러 사이트를 한눈에 볼 수 있습니다.

선택 사항인 24/7 MDR은 위협을 찾아 격리하고 해결해 주는 보안 운영 팀을 추가합니다. 비즈니스 엔드포인트를 보호하는 IT 팀과 관리 서비스 제공업체(MSP)를 위해 설계되었습니다.

ThreatDown을(를) 선택해야 할까요?

요금제를 비교하거나 사이트로 이동하기 전에 확인할 빠른 구매 가이드입니다.

선택하면 좋은 경우

  • 1인 또는 소규모 IT 팀 — 실제 사례 연구에서 관리자 한 명이 150대 엔드포인트를 담당한 사례가 있습니다
  • 사이트에 소개된 320대 엔드포인트 비영리단체처럼 MDR 감독을 원하는 비영리단체와 중견 기업
  • AI 생성 공격과 야간 위협을 걱정하는 기업
  • 패치, DNS 필터링, 이메일 보안을 엔드포인트 보호와 함께 묶어 쓰고 싶은 팀
  • 고객 사이트 전반을 중앙에서 볼 수 있어야 하는 MSP

피하는 것이 좋은 경우

  • 가정용 사용자나 개인 — 제품군, 가격, 메시지가 명백히 비즈니스 중심입니다
  • 투명한 셀프서비스 가격을 원하는 구매자 — 사이트는 데모와 맞춤 견적을 유도하고, 홈페이지에는 계약 조건이 표시되지 않습니다
  • 제3자 분석가가 엔드포인트를 격리하고 복구하는 데 불편함을 느끼는 조직
  • 상세한 OS 또는 환경 요구 사항을 미리 알아야 하는 팀 — 그런 세부 사항은 메인 사이트에서 볼 수 없습니다
  • 대규모 기기군의 기기당 MDR 비용을 계약 전에 신중히 견적받아야 하는 예산 상황

구매 전 다음 단계

  1. 1가격 페이지를 방문해 맞춤 견적을 요청하세요. 홈페이지에는 정확한 가격과 계약 조건이 표시되지 않습니다
  2. 2계약 전에 Nebula 콘솔 데모를 요청해 워크플로가 팀에 맞는지 확인하세요
  3. 3실제로 필요한 모듈 — EDR, ITDR, 패치 관리, 이메일 보안 — 을 정리해 티어를 공정하게 비교하세요
  4. 4MSP라면 OneView 플랫폼과 파트너 프로그램 세부 사항을 별도로 검토하세요
  5. 5분석가 주도 대응에 동의하기 전에 사이트 푸터에 링크된 MDR 서비스 설명과 관리형 서비스 약관을 읽어 보세요

사용 편의성

여러 신호는 온보딩이 쉽다는 점을 가리킵니다. ThreatDown은 몇 분 만에 설치되어 즉시 작동한다고 밝히며, 사례 연구에는 150~320대 엔드포인트를 관리하는 1인 IT 팀이 등장합니다. 전용 Nebula와 OneView 콘솔, 지원 포털, 기업 지원 품질에 대한 G2 배지가 이를 뒷받침합니다.

ThreatDown 주요 기능

🛡️ 여러분이 잘 사는 동안 일하는 24시간 MDR

야간 공격 때문에 잠을 설치하지 마세요. ThreatDown MDR은 24/7 보안 운영 팀과 AI 확장성을 결합해 밤새 위협을 찾아 격리하고 무력화합니다. 공개된 사고 타임라인 중 하나는 분석가가 새벽 3시 경보를 조사, 격리, 복구하는 데 20분이 채 걸리지 않았음을 보여줍니다.

야간 대응 인력을 둘 수 없는 팀을 위해 만들어졌습니다.

✨ 에이전트 하나, 콘솔 하나, 운영자 한 명

모든 것을 한곳에서 관리하세요. 단 하나의 경량 에이전트가 EDR, 위협 식별 탐지, 취약점 및 패치 관리, 이메일 보안을 커버하며, 모두 Nebula 콘솔을 통해 운영됩니다. MSP는 OneView로 고객 사이트 전반을 중앙에서 볼 수 있습니다.

한 사람이 전부 관리할 수 있도록 설계된 구성입니다.

✨ 침투부터 피해까지 겹겹의 방어

ThreatDown은 예방(Prevention), 전달 전(Pre-Delivery), 실행 전(Pre-Execution), 실행 후(Post-Execution)의 네 가지 방어 계층을 쌓아 공격이 침투부터 피해까지 어디서든 막히도록 합니다:

  • 예방은 DNS 필터링, 이메일 보안, 패치, 방화벽 관리로 경계를 강화합니다.
  • 실행 전 머신러닝과 랜섬웨어 탐지가 악성 코드가 실행되기 전에 차단합니다.
  • 실행 후 엔드포인트 격리, 랜섬웨어 롤백 같은 도구가 환경을 빠르게 복구합니다.

✨ AI 시대의 공격을 위한 AI

ThreatDown의 AI 기반 위협 처리는 그 어느 때보다 폭증한 AI 생성 공격의 물량에 맞서 기계 규모로 분석, 분류, 대응합니다. 이 플랫폼은 Malwarebytes 계보에서 쌓인 거의 20년 머신러닝 연구를 바탕으로, 다른 제품이 놓치는 제로데이 위협을 잡도록 설계되었습니다. ThreatDown AI는 쉬운 언어로 안내해 주기 때문에 보안 전공자가 아니어도 경보를 이해할 수 있습니다.

✨ 몇 분 만에 설치, 즉시 보호 시작

대규모 도입 프로젝트가 필요하지 않습니다. ThreatDown은 몇 분 만에 설치되어 즉시 작동하며, 기본 수준에 도달하기 위한 별도의 커스텀 설정도 필요하지 않습니다. 한 고객은 1,000대가 넘는 서버에 5분 만에 에이전트를 배포했습니다.

팀이 작고 시간이 촉박할 때 이건 정말 큰 장점입니다.

사용 사례

🌙 밤에 터지는 공격 잡아내기

여러분 팀은 새벽 3시 경보를 볼 수 없지만, 공격자는 그때 움직입니다. ThreatDown의 24/7 MDR 분석가가 여러분이 잘 사는 동안 위협을 조사, 격리, 제거합니다. 실제 사고 하나는 새벽 2시 56분 탐지에서 3시 20분 해결로 마무리되었습니다.

예상 결과: 위기가 아니라 깨끗한 콘솔로 하루를 시작합니다.

🧑‍💻 한 사람이 150대 이상 엔드포인트 보호

Group Tyre의 1인 IT 책임자는 150대 엔드포인트를 보호하며 매월 40시간을 절약합니다. EDR, 패치, 이메일 보안이 하나의 에이전트와 하나의 콘솔에서 작동하기에 한 명이 전부 감당할 수 있습니다.

예상 결과: 엔드포인트, 이메일, 네트워크 활동을 한 화면에서 확인합니다.

🏢 모든 고객 사이트를 한 번에 지켜보는 MSP

관리 서비스 제공업체(MSP)는 OneView로 각 고객의 보안을 하나의 콘솔에서 확인하고 관리합니다. 설정도 빠릅니다 — 한 고객은 1,000대 이상의 서버에 5분 만에 에이전트를 배포했습니다.

예상 결과: 인력 추가 없이 다중 사이트를 중앙에서 관리합니다.

팁: 고객 견적을 내기 전에 파트너 프로그램과 OneView 문서를 먼저 확인하세요.

🛡️ 랜섬웨어 예방과 빠른 복구

패치 관리와 취약점 평가가 먼저 공격 표면을 줄입니다. DNS와 이메일 필터링이 흔한 침입 경로를 차단합니다. 그래도 랜섬웨어가 들어온다면, 롤백이 공격 후 최대 7일까지 암호화된 파일을 복구해 줍니다.

예상 결과: 공격자의 침입 경로가 줄고, 새어 들어왔을 때 되돌릴 방법이 생깁니다.

ThreatDown 가격

가격이 아직 확인되지 않았습니다 — 공식 사이트를 참고하세요.

ThreatDown 가격 페이지

ThreatDown 가격 페이지 스크린샷가격 페이지 스크린샷 보기

가격 변동 내역

2026년 10월 1일부터 가격을 추적 중입니다. 아직 가격 변동이 없습니다.

가격 범위: 연 $345–$745

가격 참고 사항

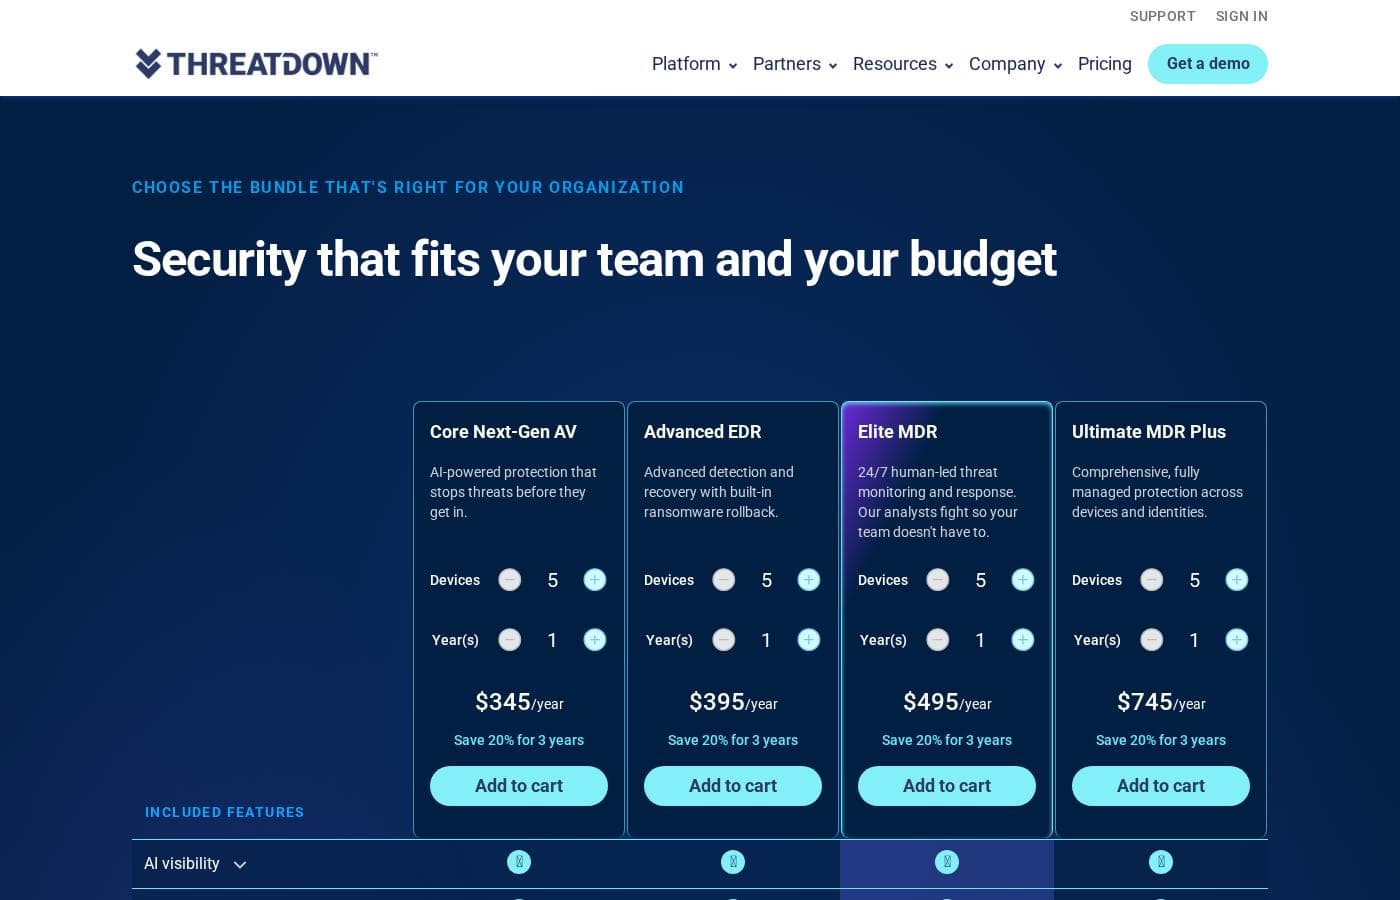
ThreatDown은 네 가지 연간 엔드포인트 보안 번들을 제공합니다: Core Next-Gen AV 연 $345, Advanced EDR 연 $395, Elite MDR 연 $495, Ultimate MDR Plus 연 $745. 가격은 기기 수에 따라 달라지며, 3년 약정 시 20% 절약됩니다.

ThreatDown은 연 $345~$745 요금대의 네 가지 플랜을 제공합니다: Core Next-Gen AV 연 $345, Advanced EDR 연 $395, Elite MDR 연 $495, Ultimate MDR Plus 연 $745입니다.

모든 번들은 연간 청구됩니다. 결제 시 기기 수와 연 수를 조정할 수 있으며, 3년 약정 시 20% 절약됩니다.

Core Next-Gen AV

가격: 연 $345 추천 대상: 관리형 서비스 없이 탄탄한 기본 맬웨어 보호를 원하는 팀 기타 기능:

  • AI 기반 차세대 백신
  • 공격 후 최대 7일 랜섬웨어 롤백
  • 기기 제어, 애플리케이션 차단, 취약점 평가
  • 브라우저 피싱 보호 및 AI 가시성

Core는 출발점입니다. 알려진 위협과 미지의 위협이 실행되기 전에 차단하고, 무언가 새어 들어왔을 때 자동 복구 기능을 제공합니다. 보안을 사내에서 직접 처리하며 복구 도구까지 갖춘 안정적인 보호만 원한다면 선택하세요.

Advanced EDR

가격: 연 $395 추천 대상: 더 깊은 탐지, 조사, 복구 역량을 원하는 IT 팀 기타 기능:

  • 엔드포인트 탐지 및 대응(EDR)
  • 패치 관리 및 호스트 기반 방화벽 관리
  • Windows 워크스테이션용 드라이브 암호화
  • 관리형 위협 헌팅

Advanced는 Core를 바탕으로 수상한 행동을 발견하고 빠르게 대응하는 도구를 더합니다. 랜섬웨어 롤백이 포함되어 있어 공격 후 최대 7일까지 암호화된 파일을 복구할 수 있습니다. 경보를 검토하고 조치할 사람이 사내에 있다면 이 티어를 고르세요.

Elite MDR

가격: 연 $495 추천 대상: 연중무휴 보안 인력이 없는 팀 기타 기능:

  • 24x7x365 관리형 탐지 및 대응(MDR)
  • 사람이 주도하는 모니터링, 조사, 복구
  • 쉬운 언어로 안내해 주는 ThreatDown AI
  • 가격 페이지에서 '가장 인기 있는' 플랜으로 표시

ThreatDown의 가장 인기 있는 플랜이며, 이유는 쉽게 납득됩니다. 전문 분석가가 여러분이 잘 사는 동안 환경을 지켜보기 때문에 공격이 월요일 아침이 아니라 밤새 처리됩니다. 24/7 보안 운영 인력을 둘 수 없다면 이 티어가 그 역할을 대신해 줍니다. 🛡️

Ultimate MDR Plus

가격: 연 $745 추천 대상: 기기와 신원 전반에 걸친 완전 관리형 보호를 원하는 조직 기타 기능:

  • 맬웨어 제거, 근본 원인 분석, 공개된 SLA를 갖춘 MDR Plus
  • 위협 식별 탐지 및 대응(ITDR) 포함
  • 더 빠른 SLA와 전담 기술 리소스가 포함된 Premium Support 포함
  • 위협 인텔리전스 및 다크웹 노출 모니터링

Ultimate는 완전판입니다. 신원 기반 공격까지 커버되고, 하위 티어에서는 유료 애드온인 지원 혜택이 기본으로 제공됩니다. 엔드포인트, 신원, 사고 정리까지 한 벤더가 끝까지 책임지길 원하는 팀에 적합합니다.

구매 전 알아둘 몇 가지. 사이트에는 무료 체험이나 환불 보장이 언급되지 않지만, 계약 전에 데모를 요청할 수 있습니다. DNS 필터링, 이메일 보안, 서버 보호, 모바일 보안 같은 애드온은 모든 플랜에서 이용 가능하며, 리셀러나 MSP 파트너를 통해 구매할 수도 있습니다. 가격은 기기 수와 약정 기간에 따라 달라지므로 최종 금액은 결제 시 확인하세요.
ThreatDown 가격이 바뀌면 이메일로 알림 받기

공급업체의 가격 페이지에서 변경을 감지하면 이메일 한 통을 보내드립니다. 뉴스레터나 할인 정보는 없습니다. 클릭 한 번으로 해지할 수 있습니다.

사용자 리뷰

아직 리뷰가 없습니다.

리뷰 작성

ThreatDown에 대한 리뷰 작성
0/100자
0/2000자

ThreatDown을(를) 사용해야 하는 이유는?

보안 소프트웨어를 고를 때는 보통 강력함과 편의성 사이에서 타협해야 합니다. ThreatDown은 그럴 필요가 없다고 주장합니다. 회사가 공개한 자료를 기준으로 돋보이는 지점은 다음과 같습니다:

  • 확인 가능한 독립 검증. ThreatDown은 매년 MRG Effitas 인증을 획득했으며 올해의 제품(Product of the Year)으로 선정되었다고 밝힙니다. 공개된 비교 차트에서는 Bitdefender, Symantec, ESET, Microsoft를 제치고 1위에 올라 있습니다.
  • 실제 고객의 증거. 사이트에는 검증된 리뷰 1,000건 이상을 바탕으로 한 G2 리더 4.6/5 평점과 더불어 비영리단체, 기술 기업, 유통 기업의 사례 연구가 소개되어 있습니다.
  • 도구 난립 감소. EDR, 위협 식별 탐지, 패치, 이메일 보안이 하나의 경량 에이전트와 하나의 콘솔에서 작동하며, 한 명의 운영자가 전부 관리할 수 있도록 설계되었습니다.
  • 추가 인력 없이 24시간 커버. 24/7 MDR은 AI 확장성과 사람 분석가를 결합해 조사, 격리, 복구를 수행합니다. 사이트에서는 이를 기기당 월 약 $10으로 안내하며, 직접 구축하는 SOC는 연간 $1M 이상이 든다고 비교합니다.
  • 빠른 설치. 회사 측은 몇 분 만에 설치되어 즉시 작동한다고 말합니다. 실제 고객 한 곳은 1,000대 이상의 서버에 5분 만에 배포했다고 보고했습니다.
  • 매주 몇 시간씩 시간 확보. 인용된 성과로는 비영리단체에서 주 5시간 이상 절약, 150대 엔드포인트를 담당하는 1인 IT 팀이 매월 40시간 절약한 사례가 있습니다.

ThreatDown 대안

관리형 보안 서비스 카테고리의 다른 도구

모든 관리형 보안 서비스 도구 보기
Wiz

Wiz

Managed Security Service4.2/5

코드, 클라우드, 런타임을 하나의 그래프로 연결하는 클라우드 보안.

Druva

Druva

Managed Security Service3.9/5

완전 관리형 클라우드 백업과 사이버 복원력 — 하드웨어가 필요 없습니다

AFTRDRK

AFTRDRK

Managed Security Service3.5/5

공개 피드가 닿지 않는 곳에서 오는 비공개 소스 기반 위협 인텔리전스.

ThreatDown 자주 묻는 질문

ThreatDown은 무료 체험이나 환불 보장을 제공하나요?

가격 페이지에는 무료 체험이나 환불 정책이 명시되어 있지 않습니다. 구매 전 데모를 요청하거나, 리셀러 또는 MSP 파트너와 매칭을 받을 수 있습니다. 계약 전에 관리형 서비스 약관을 꼭 확인하세요.

ThreatDown은 어떤 운영체제를 보호하나요?

가격 페이지에는 Windows, macOS, Linux, ChromeOS, iOS, Android 지원이 표시되어 있습니다. Mobile Security는 Chromebook, Android, iOS, iPadOS 기기까지 커버리지를 확장합니다. 드라이브 암호화 강제 적용은 Windows 워크스테이션을 대상으로 합니다.

ThreatDown을 배포한 후에는 어떻게 관리하나요?

모든 운영은 조직 전용 단일 테넌트 콘솔인 Nebula의 하나의 경량 에이전트에서 이루어집니다. MSP는 대신 OneView를 통해 여러 사이트를 중앙에서 볼 수 있습니다. 두 콘솔의 지원 포털은 사이트의 Support 메뉴 아래에 있습니다.

ThreatDown은 영어 외 다른 언어로도 이용할 수 있나요?

네. 웹사이트에서 영어, 독일어, 프랑스어, 스페인어로 제품 및 가격 페이지를 제공합니다. 지역별 제공 여부, 지원 시간, 현지 리셀러는 영업팀에 문의하거나 파트너 검색 기능을 이용하세요.

ThreatDown을(를) 사용해볼 준비가 되셨나요? 공식 사이트 또는 가격을 확인하세요.

ThreatDown 담당자이신가요? 이 목록 소유권 주장 · 배지 받기