ThreatDown

ThreatDown レビュー

AI検知と24時間365日の管理型対応を1つのコンソールにまとめた、ビジネス向けエンドポイントセキュリティ。

著者 Ciroapp Editorial Team · 更新日 2026年9月17日

追加費用なしでコミッションが発生する場合があります

ThreatDownのホームページスクリーンショット

概要

ThreatDownの評価、価格概要、主な機能、注目ポイントをすばやく確認できます。
ベンダーページ確認日 2026年10月14日

Ciroappスコア

4.2/ 5

長所

  • Eliteプラン($495/年)から24時間365日のMDRが含まれ、人間のアナリストが脅威を監視・調査・隔離・対応します。深夜3時のインシデントが約20分で解決した実例も記録されています
  • 軽量エージェント1つでEDR、ID脅威検知、パッチ管理、メールセキュリティをNebulaコンソールからカバーし、小規模チームのツール乱立を防げます
  • 高速な導入は実際の事例が裏付けです。ある顧客は1,000台以上のサーバーに5分でエージェントを導入し、1人のITリーダーが150台のエンドポイントを管理して月40時間を削減しています

短所

  • 無料トライアルも返金保証もサイトのどこにも記載がなく、契約前にはデモ申込かリセラー経由の選択肢しかありません
  • 料金はデバイス数と契約期間で変動するため、記載の$345〜$745/年は1デバイスあたりの基準額で、実際の総額にはカスタム見積もりが必要です
  • 詳細なOS要件や環境仕様が公式サイトの表画面では確認できず、技術的な前提条件を営業に問い合わせる必要があります
最適
  • セキュリティ運用センターなしで強固な保護を求める少数精鋭のITチーム
  • アナリストを採用せずに24時間365日の脅威対応を望む企業
  • OneViewで複数の顧客サイトのセキュリティを管理するMSP
このセクションは概要です。機能、ユースケース、価格、レビューの詳細は下に続きます。

ThreatDownとは?

小規模なセキュリティチームは24時間体制でアラートを監視できませんが、攻撃者は夜も週末も動いています。ThreatDownは、24時間365日の管理型検知・対応、AI駆動の脅威処理、数分でインストールできる軽量エージェント1つで、この課題に取り組みます。その結果、脅威は朝の業務を妨害する前に処理されます。

ThreatDownは、Malwarebytesを生んだチームによるビジネス向けエンドポイントセキュリティプラットフォームです。EDR、ID脅威検知、脆弱性・パッチ管理、メールセキュリティ、DNSフィルタリングをNebulaという1つのコンソールにまとめています。MSPはOneViewで複数拠点を一覧できます。オプションの24時間365日MDRでは、脅威の探索・隔離・修正を代行するセキュリティ運用チームが付きます。ビジネスエンドポイントを守るITチームとマネージドサービスプロバイダー向けの製品です。

ThreatDownを選ぶべきですか?

プラン比較や公式サイトへ進む前に確認したい購入判断のポイントです。

選ぶべき人

  • 1人または少数のITチーム — 1人の管理者が150台のエンドポイントをカバーしている事例が紹介されています
  • MDRによる監視を求める非営利団体や中規模企業 — サイトで紹介された320台のエンドポイントを持つ非営利団体など
  • AI生成の攻撃や時間外の脅威を懸念する企業
  • パッチ適用、DNSフィルタリング、メールセキュリティをエンドポイント保護とまとめて導入したいチーム
  • 顧客サイト全体を一元管理したいMSP

避けるべき人

  • 家庭ユーザーや個人 — 製品ライン、料金、メッセージは明確にビジネス向けです
  • わかりやすいセルフサービス料金を求める買い手 — サイトはデモとカスタム見積もりへの誘導が中心で、契約条件はトップページに記載されていません
  • サードパーティのアナリストによるエンドポイントの隔離・対応に抵抗がある組織
  • 詳細なOSや環境要件を事前に知りたいチーム — そうした情報は公式サイトの表画面では確認できません
  • 大規模環境での1デバイスあたりのMDRコストを、契約前に慎重に見積もる必要がある予算

購入前の次のステップ

  1. 1料金ページにアクセスしてカスタム見積もりを依頼しましょう。正確な価格と契約条件はトップページには表示されていません
  2. 2契約前にNebulaコンソールのデモを申し込み、ワークフローがチームに合うか確認しましょう
  3. 3本当に必要なモジュール(EDR、ITDR、パッチ管理、メールセキュリティ)を整理し、プランを公平に比較できるようにしましょう
  4. 4MSPはOneViewプラットフォームとパートナープログラムの詳細を別途確認しましょう
  5. 5アナリスト主導の対応に同意する前に、サイトのフッターからリンクされているMDRサービスの説明とマネージドサービスの利用規約を読みましょう

使いやすさ

導入のしやすさを示す材料は揃っています。ThreatDownは数分でインストールでき、すぐに動き始めると説明しており、事例では1人〜少数のITチームが150〜320台のエンドポイントを管理しています。専用のNebula・OneViewコンソール、サポートポータル、エンタープライズサポート品質のG2バッジがそれを裏付けています。

ThreatDown 主な機能

🛡️ 眠っている間に働く、24時間体制のMDR

夜間の攻撃のせいで眠れない夜を過ごさなくて大丈夫。ThreatDownのMDRは、24時間体制のセキュリティ運用チームとAIのスケールを組み合わせ、夜のうちに脅威を探索・隔離・無効化します。表示されたインシデントタイムラインでは、深夜3時のアラートについてアナリストが20分以内に調査・隔離・対応を完了しています。夜間体制を人員で賄えないチームのために作られています。

✨ 1つのエージェント、1つのコンソール、1人の担当者

すべてを1か所から管理できます。軽量エージェント1つで、EDR、ID脅威検知、脆弱性・パッチ管理、メールセキュリティをカバーし、すべてNebulaコンソールから操作できます。MSPはOneViewで顧客サイト全体を一元的に可視化できます。1人で全部を管理できる設計です。

✨ 入口から被害まで、多層防御

ThreatDownは4つの防御レイヤー(Prevention、Pre-Delivery、Pre-Execution、Post-Execution)を重ね、攻撃を侵入から影響までの各段階で止めます:

  • **Prevention(予防)**はDNSフィルタリング、メールセキュリティ、パッチ適用、ファイアウォール管理で境界を強化します。
  • **Pre-execution(実行前)**の機械学習とランサムウェア検知が、悪意あるコードの実行前から阻止します。
  • **Post-execution(実行後)**のエンドポイント隔離やランサムウェアロールバックなどのツールが、環境を素早く復旧させます。

✨ AI時代の攻撃に対応するAI

ThreatDownのAI駆動脅威処理は、かつてない量のAI生成攻撃に対応し、マシンスケールで分析・分類・対応します。プラットフォームはMalwarebytesの系譜から受け継いだ約20年分の機械学習研究を活かし、他社が見逃すゼロデイ脅威の検知を目指して設計されています。ThreatDown AIは平易な言葉でのガイドも示すため、セキュリティの専門知識がなくてもアラートの意味がわかります。

✨ 数分でインストール、すぐに保護開始

大がかりな導入プロジェクトは不要です。ThreatDownは数分でインストールでき、すぐに動き始めます。ベースラインに到達するためだけにカスタム設定は要りません。ある顧客は5分で1,000台超のサーバーにエージェントを展開しました。チームが小さく時間が限られているとき、これは大きな武器になります。

使用例

🌙 夜間に起こる攻撃の阻止

チームは深夜3時のアラートを見張れませんが、攻撃者はその時間に動きます。ThreatDownの24時間365日対応のMDRアナリストが、あなたの睡眠中に脅威を調査・隔離・除去します。ある実例では、午前2時56分に検知されてから午前3時20分までに解決しました。

期待できる結果:危機ではなく、きれいなコンソールから1日を始められます。

🧑‍💻 1人で150台以上のエンドポイントを守る

Group Tyreの1人のITリーダーは150台のエンドポイントを守り、月40時間を削減しています。EDR、パッチ適用、メールセキュリティが1つのエージェントと1つのコンソールで動くため、1人でもすべて処理できます。

期待できる結果:エンドポイント、メール、ネットワークの活動を1つの画面で把握できます。

🏢 すべての顧客サイトを一度に見守るMSP

マネージドサービスプロバイダー(MSP)はOneViewを使い、1つのコンソールから各顧客のセキュリティを確認・管理します。導入も速く、ある顧客は5分で1,000台超のサーバーにエージェントを展開しました。

期待できる結果:追加人員なしで複数拠点を一元可視化。

ヒント:顧客への見積もりの前に、パートナープログラムとOneViewのドキュメントを確認しましょう。

🛡️ ランサムウェアの防止と迅速な復旧

パッチ管理と脆弱性評価でまず攻撃面を縮小します。DNSとメールのフィルタリングが主要な侵入経路を遮断します。それでもランサムウェアが侵入した場合は、ロールバックで攻撃から7日以内なら暗号化ファイルを復元できます。

期待できる結果:侵入経路が減り、すり抜けても戻る道があります。

ThreatDownの料金

価格は未確認です — 公式サイトをご確認ください。

ThreatDownの料金ページ

ThreatDownの料金ページのスクリーンショット料金ページのスクリーンショットを見る

価格の推移

2026年10月1日から価格を追跡中。まだ価格変更はありません。

価格帯: $345〜$745/年

料金に関する補足

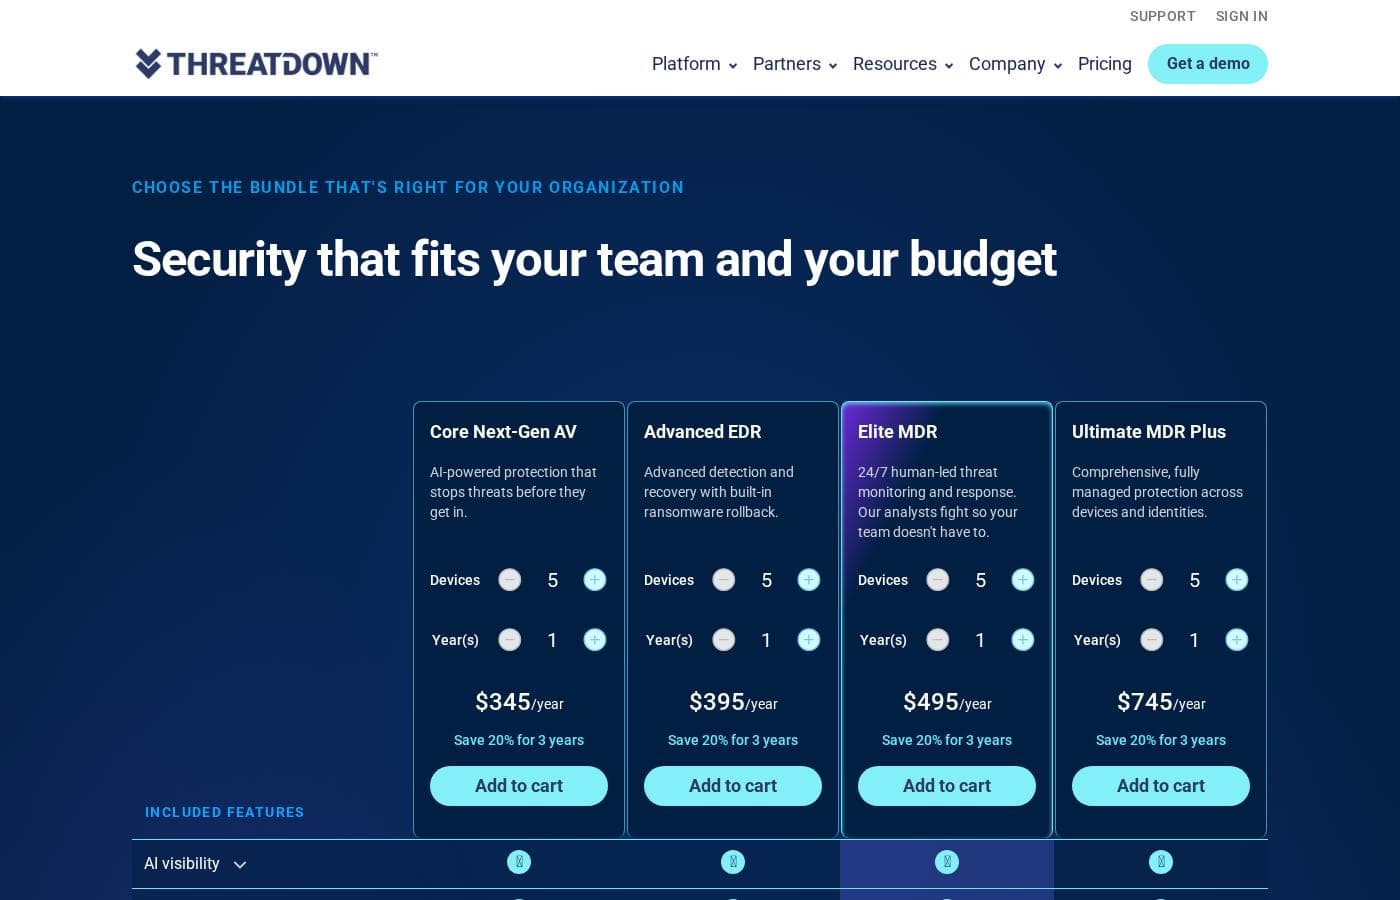
ThreatDownは4つの年間エンドポイントセキュリティバンドルを提供しています。Core Next-Gen AVが$345/年、Advanced EDRが$395/年、Elite MDRが$495/年、Ultimate MDR Plusが$745/年です。料金はデバイス数に応じて変動し、3年契約なら20%の割引になります。

ThreatDownの料金は年額$345〜$745で、4つのプランがあります。Core Next-Gen AVが$345/年、Advanced EDRが$395/年、Elite MDRが$495/年、Ultimate MDR Plusが$745/年です。

すべてのバンドルは年払いです。チェックアウト時にデバイス数と契約年数を調整でき、3年契約なら20%の割引になります。

Core Next-Gen AV

価格:$345/年 こんなチームに:管理サービスなしで堅実なベースラインのマルウェア対策を求めるチーム その他の機能:

  • AI搭載の次世代アンチウイルス
  • 攻撃から7日後まで対応できるランサムウェアロールバック
  • デバイスコントロール、アプリケーションブロック、脆弱性評価
  • ブラウザのフィッシング対策とAI可視化

Coreはエントリーポイントです。既知・未知の脅威を実行前に阻止し、万一すり抜けても自動修復が行われます。セキュリティを社内で処理していて、信頼できる保護と復旧ツールがあれば十分というチームに向いています。

Advanced EDR

価格:$395/年 こんなチームに:より深い検知・調査・復旧機能を求めるITチーム その他の機能:

  • エンドポイント検知・対応(EDR)
  • パッチ管理とホスト型ファイアウォール管理
  • Windowsワークステーション向けドライブ暗号化
  • 管理型脅威ハンティング

AdvancedはCoreに、不審な動きを見つけて素早く対応するツールを追加します。ランサムウェアロールバックも含まれ、攻撃から7日以内なら暗号化されたファイルを復元できます。アラートを確認して対処できる人が社内にいるなら、このプランを選びましょう。

Elite MDR

価格:$495/年 こんなチームに:24時間体制のセキュリティ担当者を置けないチーム その他の機能:

  • 24x7x365の管理型検知・対応(MDR)
  • 人間が主導する監視・調査・対応
  • 平易な言葉でガイドするThreatDown AI
  • 料金ページで「Most Popular(人気No.1)」と表記

ThreatDownで最も人気のあるプランです。理由は明白です。専門アナリストがあなたの睡眠中も環境を監視するため、攻撃は月曜の朝ではなく夜のうちに対処されます。24時間体制のセキュリティ部門を持てないなら、このプランがその役割を担います。🛡️

Ultimate MDR Plus

価格:$745/年 こんな組織に:デバイスとIDの両方を完全管理で守りたい組織 その他の機能:

  • マルウェア除去、根本原因分析、公開SLAを備えたMDR Plus
  • ID脅威検知・対応(ITDR)を標準搭載
  • Premium Supportを標準搭載。より高速なSLAと専任の技術リソース付き
  • 脅威インテリジェンスとダークウェブ露出モニタリング

Ultimateはフルセットです。IDを使った攻撃までカバーされ、下位プランでは有料アドオンになるサポート特典が標準で付きます。エンドポイント、ID、インシデントの後始末まで1つのベンダーに任せたいチームに向いています。

購入前に知っておくべきこと。 サイトには無料トライアルや返金保証の記載がありませんが、契約前にデモを申し込めます。DNSフィルタリング、メールセキュリティ、サーバー保護、モバイルセキュリティなどのアドオンは全プランで利用でき、リセラーやMSPパートナー経由での購入も可能です。料金はデバイス数と契約期間によって変わるため、最終的な総額はチェックアウト時に確認してください。
ThreatDownの価格が変わったらメールで通知

ベンダーの料金ページで価格の変更を検出したときに1通のメールを送ります。ニュースレターやセール情報はありません。ワンクリックで解除できます。

ユーザーレビュー

まだレビューがありません。

レビューを書く

ThreatDownのレビューを書く
0/100文字
0/2000文字

ThreatDownを使う理由は?

セキュリティソフトの選定では、通常、多機能さと手軽さのどちらかを妥協する必要があります。ThreatDownの主張は、その妥協は不要だというものです。公式資料に基づく特徴は次のとおりです:

  • 確認できる独立系の検証。 ThreatDownはMRG Effitas認定を年々獲得し、Product of the Yearにも選ばれています。公開されている比較チャートでは、Bitdefender、Symantec、ESET、Microsoftを抑えて1位に位置づけられています。
  • 実際の顧客による証明。 サイトでは1,000件以上の確認済みレビューに基づくG2 Leaderの4.6/5評価に加え、非営利団体、テック企業、流通企業の事例が紹介されています。
  • ツールの乱立を削減。 EDR、ID脅威検知、パッチ適用、メールセキュリティが1つの軽量エージェント・1つのコンソールから動き、1人の担当者で全部管理できる設計です。
  • 採用なしで24時間体制。 24時間365日のMDRは、AIのスケールと、調査・隔離・対応を行う人間のアナリストを組み合わせます。サイトでは月あたり1デバイス約$10とされ、自前のSOCなら年間100万ドル以上と比較されています。
  • 高速なセットアップ。 数分でインストールでき、すぐに動き始めると会社は説明しています。ある顧客は5分で1,000台超のサーバーに展開したと報告しています。
  • 毎週数時間の削減。 非営利団体で週5時間以上、150台のエンドポイントを1人のIT担当者がカバーして月40時間の削減といった成果が紹介されています。

ThreatDown の代替ツール

マネージドセキュリティサービスカテゴリの他のツール

マネージドセキュリティサービスの全ツールを見る
Wiz

Wiz

Managed Security Service4.2/5

コード、クラウド、ランタイムを1つのグラフでつなぐクラウドセキュリティ。

Druva

Druva

Managed Security Service3.9/5

完全マネージドのクラウドバックアップとサイバーレジリエンス — ハードウェア不要

AFTRDRK

AFTRDRK

Managed Security Service3.5/5

公開フィードが届かないプライベートな情報源からの脅威インテリジェンス。

ThreatDown よくある質問

ThreatDownには無料トライアルや返金保証はありますか?

料金ページには無料トライアルや返金ポリシーの記載がありません。購入前にデモを申し込むか、リセラーやMSPパートナーとのマッチングを受けられます。契約前にマネージドサービスの利用規約を確認してください。

ThreatDownはどのオペレーティングシステムを保護しますか?

料金ページでは、Windows、macOS、Linux、ChromeOS、iOS、Androidへの対応が示されています。Mobile SecurityはChromebook、Android、iOS、iPadOSデバイスまで対応範囲を広げます。ドライブ暗号化の強制はWindowsワークステーションが対象です。

ThreatDownの導入後はどう管理するのですか?

すべてNebulaという、自組織専用のシングルテナントコンソールから1つの軽量エージェントで運用できます。MSPは代わりにOneViewで複数拠点を一元管理できます。両コンソールのサポートポータルはサイトのSupportメニューにあります。

ThreatDownは英語以外の言語でも利用できますか?

はい。公式サイトでは英語、ドイツ語、フランス語、スペイン語の製品・料金ページがすべて用意されています。お住まいの地域での提供状況、サポート時間、現地リセラーについては、営業に問い合わせるかパートナー検索ツールをご利用ください。

ThreatDownを試してみる準備はできましたか?公式サイトまたは価格をご覧ください。

ThreatDownの担当者ですか? この掲載を申請する · バッジを入手