ThreatDown

Avis sur ThreatDown

Sécurité des endpoints pour entreprises avec détection par IA et réponse managée 24/7, le tout dans une seule console.

Par Ciroapp Editorial Team · Mis à jour 17 sept. 2026

Commission possible sans coût supplémentaire

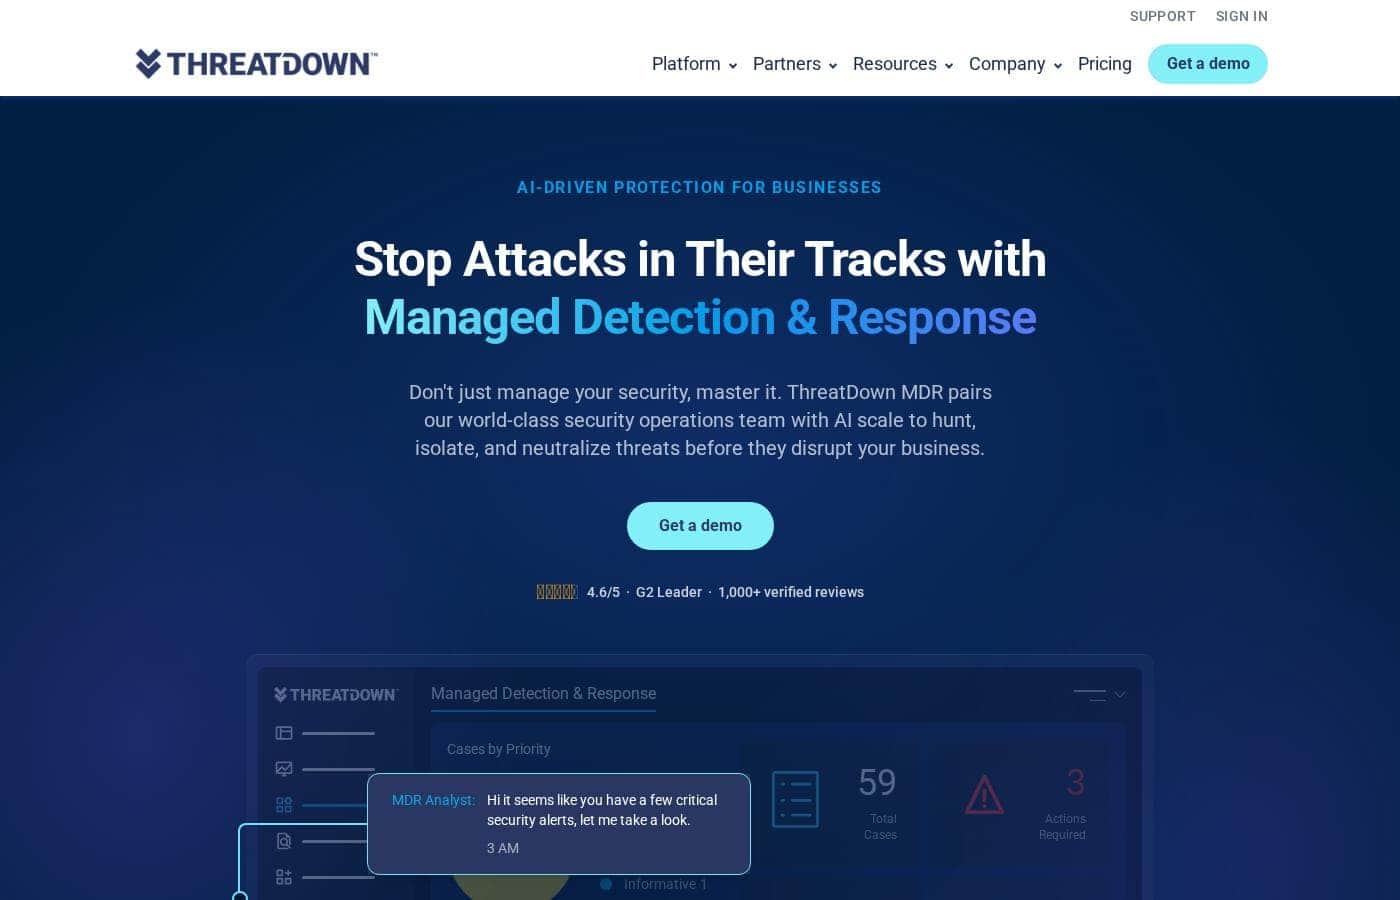
Capture d'écran de la page d'accueil ThreatDown

En bref

Vue rapide de ThreatDown : note, résumé des tarifs, fonctionnalités clés et points forts.
Page du fournisseur consultée le 13 oct. 2026

Score Ciroapp

4.2/ 5

Avantages

  • Avantages:Le MDR 24/7 est inclus dès l'offre Elite (495 $/an) avec des analystes humains qui surveillent, investiguent, isolent et remédient aux menaces — un incident à 3 h du matin a été résolu en environ 20 minutes selon la documentation
  • Avantages:Un seul agent léger couvre l'EDR, la détection des menaces d'identité, la gestion des correctifs et la sécurité e-mail via la console Nebula, ce qui réduit la dispersion des outils pour les petites équipes
  • Avantages:Le déploiement rapide est appuyé par une étude de cas réelle — un client a installé l'agent sur plus de 1 000 serveurs en cinq minutes, et un responsable IT seul gère 150 endpoints en économisant 40 heures par mois

Inconvénients

  • Inconvénients:Aucun essai gratuit ni garantie de remboursement n'est mentionné sur le site — vous ne pouvez que demander une démo ou passer par un revendeur avant de vous engager
  • Inconvénients:Les tarifs varient selon le nombre d'appareils et la durée du contrat, donc les montants affichés de 345 $ à 745 $/an sont des bases par appareil qui exigent un devis personnalisé pour connaître le total réel
  • Inconvénients:Les exigences système détaillées et les spécifications d'environnement ne sont pas visibles sur le site principal, ce qui oblige les acheteurs à contacter le service commercial pour les prérequis techniques
Idéal pour
  • Les équipes IT réduites qui veulent une protection solide sans centre d'opérations de sécurité
  • Les entreprises qui veulent une couverture des menaces 24/7 sans embaucher d'analystes
  • Les MSP qui gèrent la sécurité sur plusieurs sites clients via OneView
Cette section est un résumé. Les sections détaillées sur les fonctionnalités, les cas d'usage, les tarifs et les avis suivent plus bas.

Qu’est-ce que ThreatDown ?

Les petites équipes de sécurité ne peuvent pas surveiller les alertes jour et nuit, mais les attaquants, eux, travaillent la nuit et le week-end. ThreatDown comble ce fossé avec une détection et réponse managées 24/7, un traitement des menaces dopé à l'IA et un seul agent léger qui s'installe en quelques minutes. Résultat : les menaces sont traitées avant de perturber votre matinée.

ThreatDown est une plateforme de sécurité des endpoints pour entreprises, créée par l'équipe derrière Malwarebytes. Elle regroupe EDR, détection des menaces d'identité, gestion des vulnérabilités et des correctifs, sécurité e-mail et filtrage DNS dans une seule console appelée Nebula. Les MSP disposent d'une vue multi-sites via OneView.

Le MDR 24/7 en option ajoute une équipe d'opérations de sécurité qui traque, isole et corrige les menaces pour vous. C'est conçu pour les équipes IT et les prestataires managés qui protègent les endpoints d'entreprise.

Faut-il choisir ThreatDown ?

Repères rapides avant de comparer les plans ou de visiter le site.

Choisissez-le si

  • Les équipes IT d'une seule personne ou de petite taille — une étude de cas citée montre un admin seul couvrant 150 endpoints
  • Les associations et entreprises de taille intermédiaire qui veulent une supervision MDR, comme l'association de 320 endpoints présentée sur le site
  • Les entreprises préoccupées par les attaques générées par IA et les menaces hors heures ouvrées
  • Les équipes qui veulent la gestion des correctifs, le filtrage DNS et la sécurité e-mail regroupés avec la protection des endpoints
  • Les MSP qui ont besoin d'une visibilité centralisée sur les sites clients

Évitez-le si

  • Les particuliers et utilisateurs domestiques — la gamme de produits, les tarifs et le discours sont clairement orientés entreprises
  • Les acheteurs qui veulent des tarifs en libre-service transparents — le site pousse les démos et les devis personnalisés, et les conditions contractuelles ne figurent pas sur la page d'accueil
  • Les organisations mal à l'aise avec l'idée que des analystes tiers isolent et remédient sur leurs endpoints
  • Les équipes qui ont besoin des exigences système ou d'environnement détaillées en amont — ces précisions ne sont pas visibles sur le site principal
  • Les budgets où les coûts MDR par appareil sur de grands parcs exigent un devis rigoureux avant tout engagement

Étapes avant achat

  1. 1Rendez-vous sur la page des tarifs et demandez un devis personnalisé, car les prix exacts et les conditions contractuelles ne figurent pas sur la page d'accueil
  2. 2Demandez une démo de la console Nebula pour vérifier que le flux de travail convient à votre équipe avant de vous engager
  3. 3Cartographiez les modules dont vous avez réellement besoin — EDR, ITDR, gestion des correctifs, sécurité e-mail — pour comparer les offres équitablement
  4. 4Les MSP devraient examiner séparément la plateforme OneView et les détails du programme partenaires
  5. 5Lisez la description du service MDR et les conditions des services managés, toutes deux accessibles dans le pied de page du site, avant d'accepter une réponse pilotée par les analystes

Facilité d'utilisation

Plusieurs signaux indiquent une prise en main facile. ThreatDown affirme que l'installation prend quelques minutes et fonctionne immédiatement, et ses études de cas mettent en scène des équipes IT d'une seule personne gérant 150 à 320 endpoints. Les consoles dédiées Nebula et OneView, les portails d'assistance et un badge G2 pour la qualité du support en entreprise appuient ce constat.

ThreatDown Fonctionnalités clés

🛡️ Un MDR 24/7 qui travaille pendant votre sommeil

Ne perdez plus le sommeil à cause des attaques nocturnes. ThreatDown MDR associe une équipe d'opérations de sécurité 24/7 à l'échelle de l'IA pour traquer, isoler et neutraliser les menaces pendant la nuit. Sur une chronologie d'incident montrée, un analyste investigue, isole et remédie à une alerte de 3 h du matin en 20 minutes.

C'est conçu pour les équipes qui ne peuvent pas assurer une couverture de nuit.

✨ Un agent, une console, un opérateur

Gérez tout depuis un seul endroit. Un seul agent léger couvre l'EDR, la détection des menaces d'identité, la gestion des vulnérabilités et des correctifs, et la sécurité e-mail, le tout via la console Nebula. Les MSP disposent de OneView pour une visibilité centralisée sur les sites clients.

L'architecture est pensée pour qu'une seule personne puisse tout gérer.

✨ Défense en couches, de l'entrée à l'impact

ThreatDown empile quatre couches défensives — Prévention, Pré-livraison, Pré-exécution et Post-exécution — pour bloquer les attaques de l'entrée à l'impact :

  • Prévention : renforce votre périmètre avec le filtrage DNS, la sécurité e-mail, les correctifs et la gestion du pare-feu.
  • Pré-exécution : l'apprentissage automatique et la détection des ransomwares stoppent le code malveillant avant son exécution.
  • Post-exécution : des outils comme l'isolation des endpoints et la restauration anti-ransomware remettent votre environnement d'aplomb rapidement.

✨ Une IA conçue pour les attaques de l'ère de l'IA

Le traitement des menaces par IA de ThreatDown répond au volume sans précédent des attaques générées par IA, en analysant, classant et réagissant à l'échelle machine. La plateforme s'appuie sur près de deux décennies de recherche en apprentissage automatique issues de la lignée Malwarebytes, conçues pour attraper les menaces zero-day que d'autres ratent. ThreatDown AI fournit aussi des conseils en langage clair, donc les alertes ont du sens sans diplôme en sécurité.

✨ Installation en minutes, protection immédiate

Pas besoin d'un gros projet de déploiement. ThreatDown s'installe en quelques minutes et fonctionne immédiatement, sans configuration personnalisée requise juste pour atteindre son niveau de base. Un client a déployé l'agent sur plus de 1 000 serveurs en cinq minutes.

C'est une vraie victoire quand votre équipe est petite et le temps compté.

Cas d’usage

🌙 Stopper les attaques qui surviennent pendant la nuit

Votre équipe ne peut pas surveiller les alertes à 3 h du matin, mais les attaquants, si. Les analystes MDR 24/7 de ThreatDown investiguent, isolent et suppriment les menaces pendant votre sommeil. Un incident réel est passé de la détection à 2 h 56 à une résolution à 3 h 20.

Résultat attendu : vous commencez la journée avec une console propre, pas une crise.

🧑‍💻 Une seule personne pour protéger plus de 150 endpoints

Un responsable IT seul chez Group Tyre sécurise 150 endpoints et économise 40 heures par mois. EDR, correctifs et sécurité e-mail fonctionnent depuis un seul agent et une seule console, donc une seule personne peut tout gérer.

Résultat attendu : une vue consolidée unique des activités endpoint, e-mail et réseau.

🏢 Les MSP qui surveillent tous les sites clients en même temps

Les prestataires managés utilisent OneView pour voir et gérer la sécurité de chaque client depuis une seule console. L'installation est rapide aussi — un client a déployé l'agent sur plus de 1 000 serveurs en cinq minutes.

Résultat attendu : une visibilité centralisée multi-sites sans recrutement supplémentaire.

Astuce : consultez le programme partenaires et la documentation OneView avant de chiffrer pour vos clients.

🛡️ Prévenir les ransomwares et rebondir vite

La gestion des correctifs et l'évaluation des vulnérabilités réduisent d'abord la surface d'attaque. Le filtrage DNS et e-mail bloque les points d'entrée courants. Si un ransomware parvient quand même à s'installer, la restauration récupère les fichiers chiffrés jusqu'à 7 jours après l'attaque.

Résultat attendu : moins de portes d'entrée pour les attaquants, et un chemin de retour si quelque chose passe.

Tarifs ThreatDown

Prix pas encore vérifiés — consultez le site de l'éditeur.

la page tarifs de ThreatDown

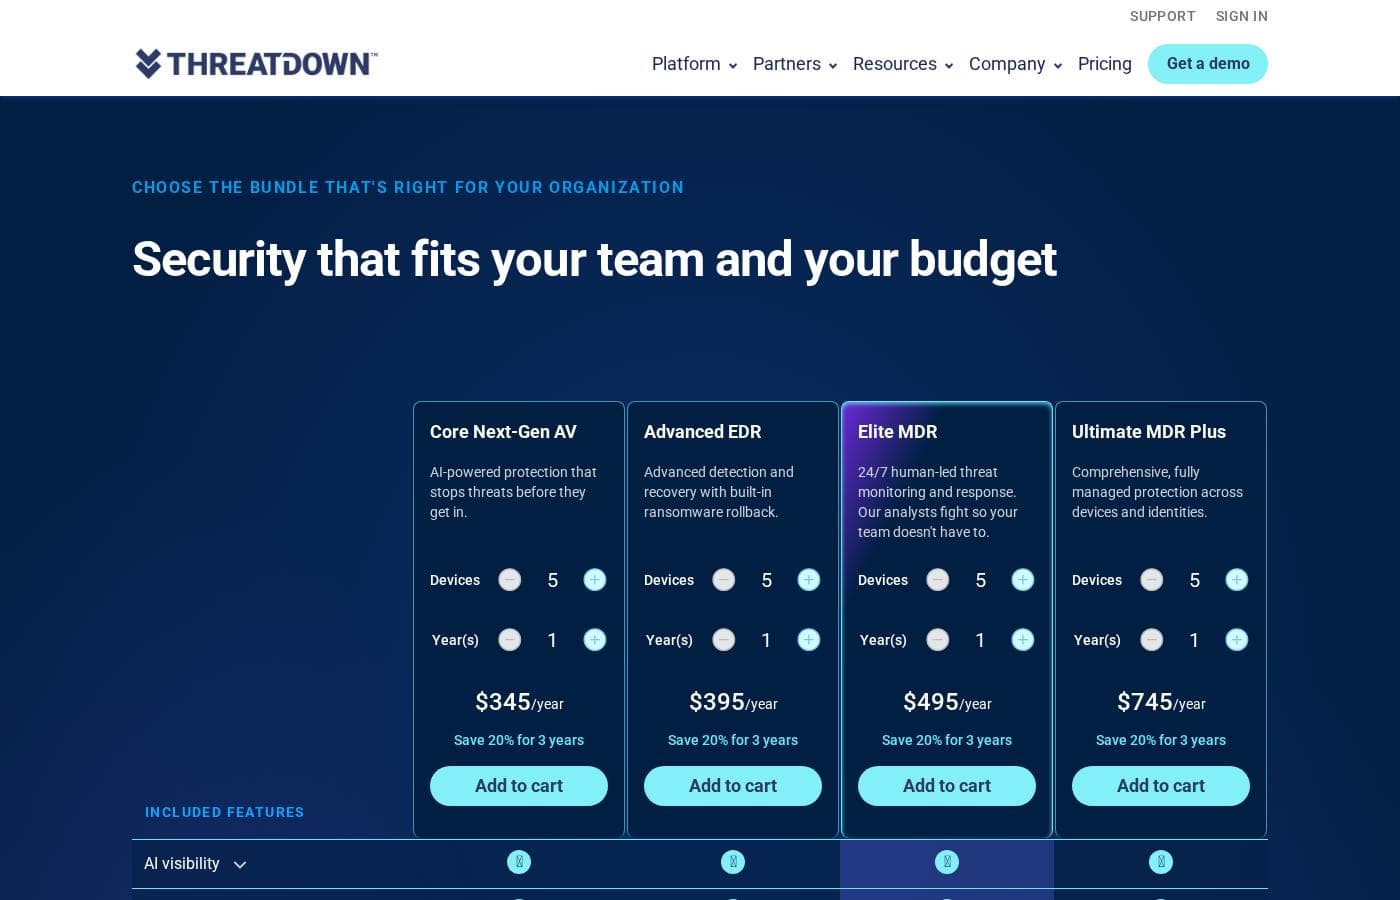
Capture d'écran de la page tarifs de ThreatDownVoir la capture de la page tarifs

Historique des prix

Prix suivis depuis le 1 oct. 2026. Aucun changement détecté pour l'instant.

Fourchette de prix: 345 $–745 $/an

Notes sur les tarifs

ThreatDown propose quatre forfaits annuels de sécurité des endpoints : Core Next-Gen AV à 345 $/an, Advanced EDR à 395 $/an, Elite MDR à 495 $/an et Ultimate MDR Plus à 745 $/an. Les tarifs varient selon le nombre d'appareils, et un engagement de trois ans permet d'économiser 20 %.

ThreatDown coûte entre 345 $ et 745 $ par an avec quatre offres : Core Next-Gen AV à 345 $/an, Advanced EDR à 395 $/an, Elite MDR à 495 $/an et Ultimate MDR Plus à 745 $/an.

Tous les forfaits sont facturés annuellement. Vous pouvez ajuster le nombre d'appareils et d'années au moment du paiement, et un engagement de trois ans permet d'économiser 20 %.

Core Next-Gen AV

Prix : 345 $/an Idéal pour : les équipes qui veulent une protection antimalware de base solide sans services managés Autres fonctionnalités :

  • Antivirus nouvelle génération dopé à l'IA
  • Restauration anti-ransomware jusqu'à 7 jours après une attaque
  • Contrôle des appareils, blocage d'applications et évaluation des vulnérabilités
  • Protection anti-phishing dans le navigateur et visibilité IA

Core est le point de départ. Il bloque les menaces connues et inconnues avant leur exécution et vous donne une remédiation automatisée si quelque chose passe. Choisissez-le si votre équipe gère la sécurité en interne et veut simplement une protection fiable avec des outils de récupération intégrés.

Advanced EDR

Prix : 395 $/an Idéal pour : les équipes IT qui veulent des capacités de détection, d'investigation et de récupération plus poussées Autres fonctionnalités :

  • Détection et réponse aux endpoints (EDR)
  • Gestion des correctifs et gestion du pare-feu basé sur l'hôte
  • Chiffrement des disques pour les postes de travail Windows
  • Chasse aux menaces managée

Advanced s'appuie sur Core avec des outils pour repérer les comportements suspects et réagir vite. La restauration anti-ransomware est incluse, donc les fichiers chiffrés peuvent être récupérés jusqu'à 7 jours après une attaque. Optez pour cette offre si quelqu'un dans votre équipe peut passer en revue les alertes et agir en conséquence.

Elite MDR

Prix : 495 $/an Idéal pour : les équipes sans personnel de sécurité disponible 24h/24 Autres fonctionnalités :

  • Détection et réponse managées (MDR) 24h/24, 7j/7, 365 j/an
  • Surveillance, investigation et remédiation menées par des humains
  • ThreatDown AI avec des conseils en langage clair
  • Marquée comme la plus populaire sur la page des tarifs

C'est l'offre la plus populaire de ThreatDown, et on comprend vite pourquoi. Des analystes experts surveillent votre environnement pendant votre sommeil, donc les attaques sont traitées dans la nuit au lieu du lundi matin. Si vous ne pouvez pas doter votre sécurité d'un fonctionnement 24/7, cette offre le fait pour vous. 🛡️

Ultimate MDR Plus

Prix : 745 $/an Idéal pour : les organisations qui veulent une protection entièrement managée sur les appareils et les identités Autres fonctionnalités :

  • MDR Plus avec suppression des malwares, analyse des causes racines et un SLA publié
  • Détection et réponse aux menaces d'identité (ITDR) incluses
  • Premium Support inclus, avec des SLA plus rapides et une ressource technique dédiée
  • Renseignement sur les menaces et surveillance de l'exposition sur le dark web

Ultimate est le pack complet. Les attaques basées sur l'identité sont couvertes, et les avantages de support payants sur les offres inférieures sont inclus ici. Il convient aux équipes qui veulent un seul fournisseur gérant endpoints, identités et nettoyage d'incidents de bout en bout.

Quelques points à savoir avant d'acheter. Le site ne mentionne ni essai gratuit ni garantie de remboursement, mais vous pouvez demander une démo avant de vous engager. Les modules complémentaires comme le filtrage DNS, la sécurité e-mail, la protection des serveurs et la sécurité mobile sont disponibles sur toutes les offres, et vous pouvez aussi acheter via un revendeur ou un partenaire MSP. Comme les prix varient selon le nombre d'appareils et la durée, confirmez votre total final au moment du paiement.
M’avertir quand ThreatDown change de prix

Un e-mail quand nous détectons un changement sur la page tarifs de l’éditeur. Pas de newsletter, pas de promos. Désinscription en un clic.

Avis des utilisateurs

Aucun avis pour le moment.

Rédiger un avis

Rédiger un avis pour ThreatDown
0/100 caractères
0/2000 caractères

Pourquoi utiliser ThreatDown ?

Choisir un logiciel de sécurité, c'est souvent arbitrer entre puissance et simplicité. ThreatDown soutient que ce n'est pas nécessaire. D'après les documents publiés par l'entreprise, voici ce qui le distingue :

  • Une validation indépendante que vous pouvez vérifier. ThreatDown déclare obtenir des certifications MRG Effitas année après année et a été nommé Produit de l'Année. Son tableau comparatif publié le place en tête, devant Bitdefender, Symantec, ESET et Microsoft.
  • Des preuves venant de vrais clients. Le site affiche une note de 4,6/5 en tant que Leader G2, issue de plus de 1 000 avis vérifiés, plus des études de cas d'une association, d'une entreprise technologique et d'une société de distribution.
  • Moins d'outils dispersés. EDR, détection des menaces d'identité, gestion des correctifs et sécurité e-mail fonctionnent depuis un seul agent léger dans une seule console, conçue pour qu'un seul opérateur puisse tout gérer.
  • Une couverture 24/7 sans embaucher. Le MDR 24/7 associe l'échelle de l'IA à des analystes humains qui investiguent, isolent et remédient. Le site le chiffre à environ 10 $ par appareil et par mois, contre plus d'1 M$ par an pour un SOC en interne.
  • Une installation rapide. L'entreprise indique que l'installation prend quelques minutes et fonctionne immédiatement. Un client a déployé la solution sur plus de 1 000 serveurs en 5 minutes.
  • Des heures récupérées chaque semaine. Les résultats cités incluent plus de 5 heures économisées par semaine dans une association et 40 heures par mois pour une équipe IT d'une seule personne gérant 150 endpoints.

Alternatives à ThreatDown

Autres outils dans la catégorie Service de sécurité géré

Voir tous les outils Service de sécurité géré
Wiz

Wiz

Managed Security Service4.2/5

La sécurité cloud qui relie code, cloud et runtime en un seul graphe.

Druva

Druva

Managed Security Service3.9/5

Sauvegarde cloud et cyber-résilience entièrement gérées — sans matériel requis

AFTRDRK

AFTRDRK

Managed Security Service3.5/5

Renseignement sur les menaces à sources privées, depuis des lieux inaccessibles aux flux publics.

ThreatDown : questions fréquentes

ThreatDown propose-t-il un essai gratuit ou une garantie de remboursement ?

La page des tarifs ne mentionne ni essai gratuit ni politique de remboursement. Vous pouvez demander une démo avant d'acheter, ou être mis en relation avec un revendeur ou un partenaire MSP. Lisez les conditions des services managés avant de vous engager.

Quels systèmes d'exploitation ThreatDown protège-t-il ?

La page des tarifs indique la prise en charge de Windows, macOS, Linux, ChromeOS, iOS et Android. Mobile Security étend la couverture aux appareils Chromebook, Android, iOS et iPadOS. Le chiffrement des disques cible les postes de travail Windows.

Comment gérer ThreatDown une fois déployé ?

Tout fonctionne depuis un seul agent léger dans Nebula, une console mono-locataire dédiée à votre organisation. Les MSP disposent d'une visibilité centralisée multi-sites via OneView. Les portails d'assistance des deux consoles se trouvent dans le menu Support du site.

ThreatDown est-il disponible dans d'autres langues que l'anglais ?

Oui. Le site propose des pages produits et tarifs complètes en anglais, allemand, français et espagnol. Pour connaître la disponibilité, les horaires du support ou les revendeurs locaux dans votre région, contactez le service commercial ou utilisez le localisateur de partenaires.

Prêt à essayer ThreatDown ? Découvrez le site officiel ou les tarifs.

Vous êtes ThreatDown ? Revendiquer cette fiche · Obtenir le badge