Mycroft

Avis sur Mycroft

Une automatisation de la conformité qui aide les équipes cloud à atteindre plus vite la préparation FedRAMP et SOC 2.

Par Ciroapp Editorial Team · Mis à jour 9 oct. 2026

Commission possible sans coût supplémentaire

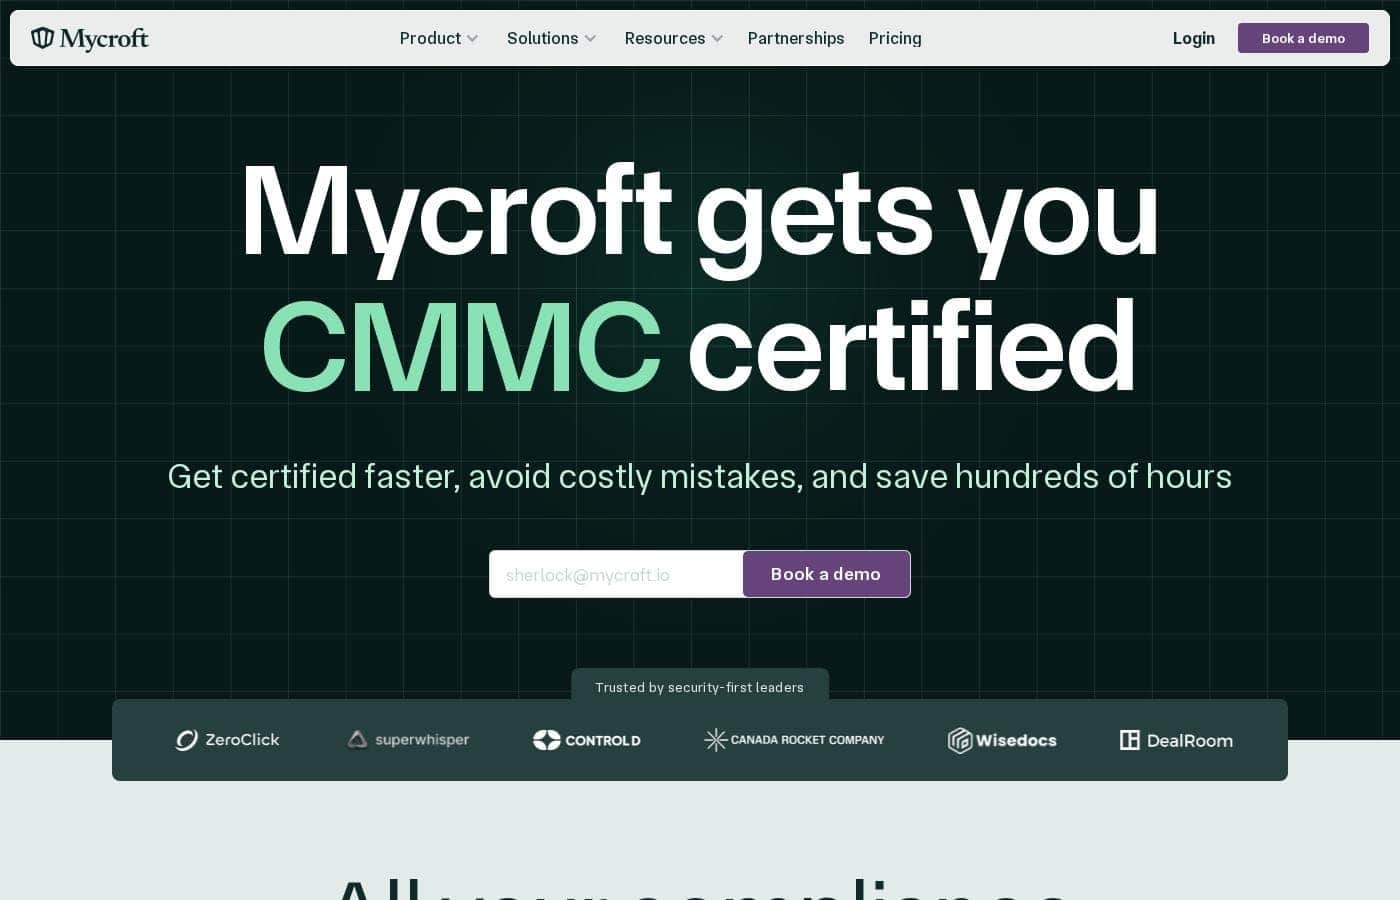
Capture d'écran de la page d'accueil Mycroft

En bref

Vue rapide de Mycroft : note, résumé des tarifs, fonctionnalités clés et points forts.
Page du fournisseur consultée le 13 oct. 2026

Score Ciroapp

3.9/ 5

Des certifications gérées de bout en bout, logiciel inclus

Mycroft réunit automatisation de la conformité, outils de sécurité et audit managé dans une seule mission qui couvre FedRAMP, CMMC, SOC 2, ISO 27001 et bien d'autres. Le bémol, c'est le prix : il reste non publié tant que vous n'avez pas réservé une démo et défini le périmètre. Au global, c'est un très bon choix pour les équipes cloud qui visent une certification et veulent des experts pour faire le travail, et un choix plus difficile si vous préférez évaluer et acheter seul.

Avantages

  • Avantages:Automatisation, outils de sécurité et accompagnement d'audit réunis sur une seule plateforme au lieu de cinq outils distincts
  • Avantages:Une large couverture des référentiels — FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA et CPRA/CCPA
  • Avantages:L'IA rédige les documents que réclament les auditeurs — politiques, registres des risques, System Description, SSP et POA&M

Inconvénients

  • Inconvénients:Aucune grille tarifaire publique ni offre par niveaux — votre budget ne se précise qu'après une démo et un appel de cadrage
  • Inconvénients:Pas d'inscription en libre-service ni d'offre d'entrée de gamme, ce qui ralentit toute évaluation indépendante
  • Inconvénients:La valeur repose sur les experts et l'infrastructure gérée de Mycroft, pas sur le logiciel seul
Idéal pour
  • Entreprises B2B cloud-first qui vendent au secteur public ou sur des marchés réglementés
  • Startups qui visent FedRAMP, SOC 2 ou CMMC pour la première fois
  • Équipes sans responsable conformité ou sécurité en interne
Cette section est un résumé. Les sections détaillées sur les fonctionnalités, les cas d'usage, les tarifs et les avis suivent plus bas.

Qu’est-ce que Mycroft ?

Voyez Mycroft comme une plateforme de conformité bâtie autour de vraies certifications, pas de simples listes de contrôle. Elle associe une plateforme propulsée par l'IA à des experts en sécurité. Ensemble, ils cadrent votre environnement et produisent ce que les auditeurs attendent : politiques, registres des risques, System Description, SSP et POA&M.

La couverture s'étend à FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA et CPRA/CCPA. Elle convient aux entreprises cloud-first qui vendent sur des marchés réglementés ou publics.

Verdict

Best for Les éditeurs de logiciels cloud-first qui ont besoin de FedRAMP, SOC 2, CMMC ou d'une certification similaire et préfèrent acheter un programme managé plutôt que de l'assembler eux-mêmes..

Mycroft convient aux équipes cloud-first qui ont besoin d'une vraie certification et ne veulent pas bâtir une fonction conformité de zéro. La plateforme réunit automatisation, outils de sécurité et audit managé dans un seul engagement, ce qui explique la rapidité de déploiement rapportée par les acheteurs. Le principal travail en amont consiste à valider le périmètre, les intégrations et le coût lors d'une démo avant de s'engager.

Strengths

  • Automatisation, outils de sécurité et accompagnement d'audit sur une seule plateforme
  • Une large couverture de référentiels, de FedRAMP et CMMC à ISO 27001, HIPAA et GDPR
  • Politiques, registres des risques, System Description, SSP et POA&M générés par l'IA

Watch-outs

  • Les tarifs ne sont pas publiés : votre budget ne se précise qu'après une démo et un appel de cadrage
  • Le parcours d'achat commence par un échange commercial, ce qui ralentit l'évaluation en autonomie
  • La valeur dépend fortement des experts de Mycroft et de l'infrastructure managée, pas du logiciel seul

Pricing trap for Mycroft: Aucune grille tarifaire ni niveau de formule n'est public : attendez-vous à un devis personnalisé après une démo. Demandez donc ce que comprend l'engagement et comment il évolue avec la taille de votre environnement.

Mycroft Fonctionnalités clés

✨ Un seul endroit pour tout ce que touche la conformité

Le travail de conformité se disperse souvent entre cinq outils et quelques dizaines de feuilles de calcul. Mycroft réunit l'audit et la conformité, la sécurité cloud, la sécurité applicative, la gestion des appareils et le risque fournisseurs sur une seule plateforme. Vous suivez les contrôles, les preuves et les fournisseurs dans la même vue.

Les équipes arrêtent de recoller des outils bout à bout et travaillent à partir d'une image unique de leur posture de sécurité.

✨ Des référentiels réunis dans un seul programme

Vous pouvez viser une seule certification ou plusieurs, sans acheter un outil distinct pour chacune. Une même plateforme couvre FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA et CPRA/CCPA. Les contrôles qui se recoupent sont cartographiés une seule fois : les équipes multi-référentiels ne refont donc pas le même travail de preuves d'un programme à l'autre.

✨ Une IA qui délimite le périmètre et rédige les documents

Une certification commence souvent par un périmètre sur lequel personne ne s'accorde. La plateforme IA de Mycroft délimite votre périmètre de conformité, puis rédige ce que les auditeurs attendent : politiques, registres des risques, System Description, SSP et POA&M. Vous partez d'une version construite autour de votre propre environnement plutôt que d'une page blanche, puis vous l'affinez avec des conseils.

✨ Des experts qui mettent tout en place et gardent un œil

Un logiciel seul passe rarement un audit. Les experts en sécurité de Mycroft mettent en œuvre les contrôles, configurent votre pile de sécurité et collectent les preuves au fil de l'eau. La surveillance continue maintient votre posture à jour, au lieu de la figer au moment de l'audit.

Pour les équipes sans responsable conformité, c'est une extension de l'équipe plutôt qu'un simple outil.

🔒 L'infrastructure et l'audit, pris en charge pour vous

Vous n'apportez pas votre propre pile de sécurité et vous ne menez pas l'audit seul. Enclaves sécurisées, infrastructure gérée, identités et suivi des vulnérabilités sont inclus. Mycroft prépare ensuite les artefacts, organise les preuves et coordonne le travail avec votre auditeur.

Trois éléments vous sont fournis : - Une infrastructure que vous n'avez pas à construire - Une surveillance qui tourne entre les audits - Un audit piloté de bout en bout

Cas d’usage

🚀 Premier SOC 2 pour une startup en croissance

Votre premier SOC 2 bloque un gros contrat enterprise. Réservez une démo, donnez votre date cible : la plateforme délimite votre périmètre pendant que les experts installent les contrôles et les preuves. Weave est passé de zéro à SOC 2 en moins de 30 jours.

Résultat attendu : la certification sans recruter d'équipe conformité.

🏛️ FedRAMP ou CMMC pour vendre au secteur public

Vous vendez au secteur public et il vous faut FedRAMP ou CMMC. Mycroft cartographie votre périmètre, rédige le SSP et le POA&M, configure votre stack de sécurité et coordonne avec votre assesseur. Résultat attendu : une certification pilotée de bout en bout, pendant que vos ingénieurs restent sur le produit.

Astuce : venez à la démo avec l'agence visée et votre calendrier.

🧑💻 Pas de responsable conformité en interne

Pas assez de monde côté sécurité ? Partagez vos référentiels et votre calendrier : les experts Mycroft mettent en place les contrôles, collectent les preuves en continu et gèrent l'audit. Résultat attendu : une posture de sécurité à jour et des documents d'audit, sans assembler cinq outils vous-même.

🧩 Plusieurs référentiels à la fois

Vous visez FedRAMP et ISO 27001 en même temps ? Faites tourner les deux sur une seule plateforme au lieu d'acheter un outil pour chaque. GDPR, HIPAA, PIPEDA et CPRA/CCPA peuvent entrer dans la même mission.

Résultat attendu : les contrôles communs traités une seule fois, sous un seul devis.

Tarifs Mycroft

Prix pas encore vérifiés — consultez le site de l'éditeur.

la page tarifs de Mycroft

Capture d'écran de la page tarifs de MycroftVoir la capture de la page tarifs

Historique des prix

Prix suivis depuis le 9 oct. 2026. Aucun changement détecté pour l'instant.

Notes sur les tarifs

Mycroft ne publie pas de prix fixes. Chaque formule est définie sur mesure selon votre environnement et les référentiels visés, et le tarif démarre par une démo réservée.

Le devis devrait refléter votre périmètre de conformité, les référentiels dont vous avez besoin et la part de l'audit que Mycroft mène à votre place.

Les tarifs Mycroft sont sur mesure : chaque offre est cadrée selon votre environnement et les référentiels que vous visez, et toute collaboration commence par une démo réservée.

Comme votre devis dépend de votre propre configuration, les sections ci-dessous expliquent ce qui façonne une offre Mycroft et ce qu'elle comprend réellement.

Ce qui façonne votre prix

Mycroft délimite d'abord votre périmètre de conformité, puis chiffre le travail qui suit. Quelques éléments déterminent ce périmètre :

  • Le nombre de référentiels que vous visez
  • La taille de votre parc cloud, applicatif et de terminaux
  • Le nombre de fournisseurs inclus dans votre programme de risques tiers
  • Si vous voulez que les experts Mycroft mènent l'audit de bout en bout

Ce que comprend chaque offre

  • La plateforme propulsée par l'IA qui cartographie votre périmètre et rédige les livrables attendus par les auditeurs : politiques, registres des risques, System Description, SSP et POA&M
  • Des experts en sécurité qui déploient les contrôles, configurent votre stack et collectent les preuves au fur et à mesure
  • Une surveillance continue qui garde votre posture à jour au lieu de la figer au moment de l'audit
  • Une infrastructure de sécurité incluse, avec des enclaves sécurisées, plus la gestion des identités et des vulnérabilités
  • Un audit entièrement géré : Mycroft prépare les livrables, organise les preuves et coordonne avec votre auditeur

Les référentiels que vous pouvez couvrir

Une seule plateforme couvre FedRAMP, CMMC, CPCSC, SOC 2, GDPR, ISO 27001, ISO 42001, HIPAA, CPRA/CCPA et PIPEDA. Les équipes qui ont besoin de plusieurs certifications peuvent les mener ensemble plutôt que d'acheter un outil distinct pour chacune.

À qui ça s'adresse

Mycroft convient aux éditeurs de logiciels qui placent la sécurité au premier plan, vendent à des acheteurs publics ou à de grands comptes et ont besoin de FedRAMP, CMMC ou SOC 2 pour conclure leurs ventes. Il convient aussi aux équipes sans fonction conformité interne, puisque les experts et l'audit sont fournis avec la plateforme. Une startup qui vise une seule certification trouvera peut-être un outil plus léger et moins cher, tandis qu'une entreprise confrontée à plusieurs référentiels en même temps tire davantage de valeur de l'approche combinée.

Obtenir un prix

Il n'y a pas d'achat en libre-service ici. Vous réservez une démo, vous passez en revue votre environnement, et Mycroft revient avec un périmètre et un devis. Vérifiez ce que couvre votre devis, plateforme, experts et audit compris, avant de signer. Attendez-vous à une discussion centrée sur votre périmètre et votre calendrier plutôt que sur un catalogue de fonctionnalités.

Mycroft affirme que ses clients se certifient plus vite, évitent des erreurs coûteuses et gagnent des centaines d'heures. Ce sont les résultats autour desquels le devis est construit, donc cela vaut la peine de demander à des références comment le calendrier s'est déroulé pour une entreprise de votre taille.

Prêt à voir des chiffres ? Réservez une démo et apportez votre liste de référentiels visés. 🙂
M’avertir quand Mycroft change de prix

Un e-mail quand nous détectons un changement sur la page tarifs de l’éditeur. Pas de newsletter, pas de promos. Désinscription en un clic.

Avis des utilisateurs

Aucun avis pour le moment.

Rédiger un avis

Rédiger un avis pour Mycroft
0/100 caractères
0/2000 caractères

Pourquoi utiliser Mycroft ?

Les échéances de certification ne bougent pas, et assembler cinq outils ne vous y amène que rarement plus vite.

  • Une seule plateforme au lieu de plusieurs. Audit et conformité, sécurité cloud, sécurité des applications, gestion des appareils et risque tiers sont réunis au même endroit.
  • Des référentiels qui se recoupent naturellement. FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA et CPRA/CCPA sont tous couverts.
  • L'IA rédige. La plateforme délimite votre périmètre de conformité et génère les politiques, les registres des risques, la System Description, le SSP et le POA&M.
  • Les experts font le câblage. Mycroft déploie les contrôles, configure votre stack de sécurité et collecte les preuves en continu.
  • L'audit est géré pour vous. Ils préparent les artefacts, organisent les preuves et coordonnent directement avec votre auditeur.
  • L'infrastructure est incluse. Des enclaves sécurisées, plus une infrastructure managée, des identités et un suivi des vulnérabilités.

Les témoignages clients font état de vrais gains de vitesse. Weave serait passé de zéro à SOC 2 en moins de 30 jours, et Unified indique avoir réduit le temps de SOC 2 de 90 %.

Alternatives à Mycroft

Autres outils dans la catégorie Plateforme d'automatisation de la conformité

Voir tous les outils Plateforme d'automatisation de la conformité
accessiBe

accessiBe

Compliance Automation Platform4/5

Plateforme d'accessibilité web qui aide les petites équipes comme les grandes entreprises à respecter les règles ADA et WCAG

Mycroft : questions fréquentes

À quoi ressemble l'intégration, et se fait-elle en autonomie ?

Elle est accompagnée, pas en libre-service. Vous réservez une démo, puis les experts de Mycroft vous aident à cadrer votre environnement, à configurer votre pile de sécurité et à préparer les éléments d'audit. Attendez-vous à travailler main dans la main avec leur équipe, ce qui allège la tâche si vous n'avez pas de responsable conformité.

Mycroft s'intègre-t-il à mes fournisseurs cloud et à mes outils existants ?

La plateforme couvre de nombreux référentiels, mais la couverture des intégrations dépend de votre configuration. Vérifiez quels fournisseurs cloud, terminaux et outils votre programme exige pendant le cadrage, avant de signer quoi que ce soit.

Comment fonctionne la facturation, et puis-je résilier ?

Il n'y a ni grille tarifaire publique ni inscription en libre-service. La facturation démarre donc par un devis sur mesure après une démo. Demandez ce que comprend la prestation, comment elle évolue et les conditions de résiliation avant de vous engager.

Qui tire le plus de valeur de Mycroft ?

Les éditeurs de logiciels cloud-first qui vendent aux secteurs public ou réglementé, surtout ceux qui ont besoin de FedRAMP, CMMC ou SOC 2 sans équipe conformité en interne. Des besoins de sécurité plus légers ne justifient pas forcément le coût.

Prêt à essayer Mycroft ? Découvrez le site officiel ou les tarifs.

Vous êtes Mycroft ? Revendiquer cette fiche · Obtenir le badge