ThreatDown

Reseña de ThreatDown

Seguridad de endpoints para empresas con detección por IA y respuesta gestionada 24/7, todo en una sola consola.

Por Ciroapp Editorial Team · Actualizado 17 sept 2026

Puede aplicarse una comisión sin coste adicional

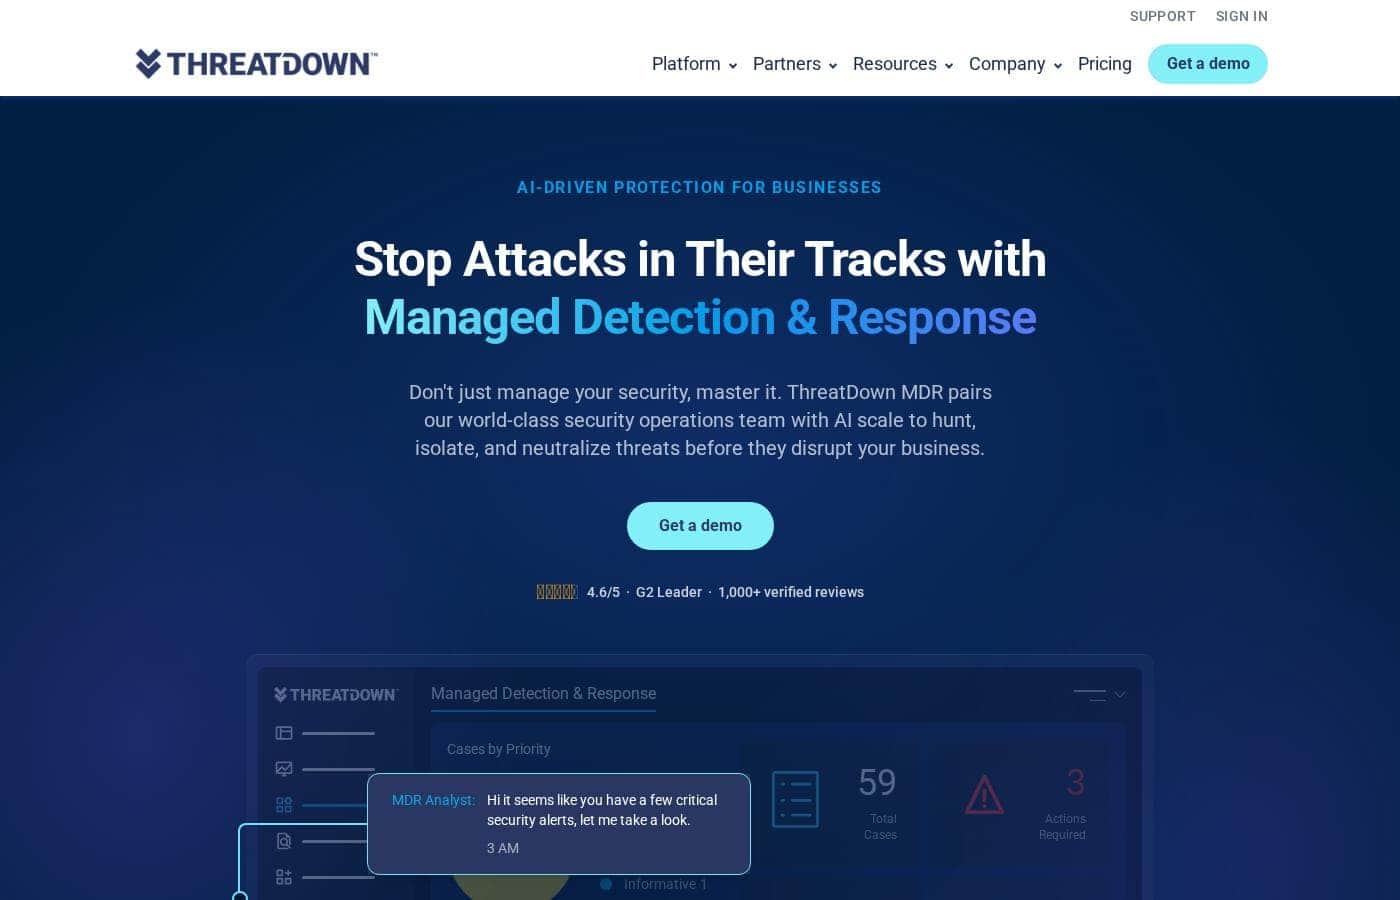
Captura de pantalla de la página de inicio de ThreatDown

De un vistazo

Resumen rápido de ThreatDown: valoración, precios, funciones clave y puntos destacados.
Página del proveedor consultada el 13 oct 2026

Puntuación Ciroapp

4.2/ 5

Ventajas

  • Ventajas:El MDR 24/7 está incluido desde el nivel Elite ($495/año) con analistas humanos que supervisan, investigan, aíslan y remedian amenazas: un incidente documentado de las 3 AM se resolvió en unos 20 minutos
  • Ventajas:Un único agente ligero cubre EDR, detección de amenazas de identidad, gestión de parches y seguridad de correo a través de la consola Nebula, reduciendo la dispersión de herramientas en equipos pequeños
  • Ventajas:El despliegue rápido está respaldado por un caso de estudio real — un cliente instaló el agente en más de 1.000 servidores en cinco minutos, y un responsable de TI en solitario gestiona 150 endpoints ahorrando 40 horas al mes

Desventajas

  • Desventajas:No se menciona ninguna prueba gratuita ni garantía de devolución en ningún lugar del sitio — solo puedes solicitar una demo o pasar por un revendedor antes de comprometerte
  • Desventajas:El precio escala con el número de dispositivos y el plazo del contrato, así que las cifras de $345–$745/año son bases por dispositivo que requieren un presupuesto personalizado para confirmar los totales reales
  • Desventajas:Los requisitos detallados de sistema operativo y especificaciones del entorno no son visibles en el sitio principal, lo que obliga a los compradores a contactar con ventas para los requisitos técnicos
Ideal para
  • Equipos de TI reducidos que necesitan protección potente sin un centro de operaciones de seguridad
  • Empresas que quieren cobertura de amenazas 24/7 sin contratar analistas
  • MSPs que gestionan seguridad en varios sitios de clientes vía OneView
Esta sección es un resumen. Más abajo encontrarás detalles sobre funciones, casos de uso, precios y reseñas.

¿Qué es ThreatDown?

Los equipos de seguridad pequeños no pueden vigilar las alertas a todas horas, pero los atacantes trabajan de noche y los fines de semana. ThreatDown cubre ese hueco con detección y respuesta gestionada 24/7, procesamiento de amenazas por IA y un agente ligero que se instala en minutos. El resultado: las amenazas se gestionan antes de que arruinen tu mañana.

ThreatDown es una plataforma de seguridad de endpoints para empresas del equipo detrás de Malwarebytes. Reúne EDR, detección de amenazas de identidad, gestión de vulnerabilidades y parches, seguridad de correo y filtrado DNS bajo una consola llamada Nebula. Los MSP obtienen una vista multi-sitio a través de OneView.

El MDR 24/7 opcional añade un equipo de operaciones de seguridad que caza, aísla y corrige amenazas por ti. Está pensado para equipos de TI y proveedores de servicios gestionados que protegen endpoints empresariales.

¿Deberías elegir ThreatDown?

Guía rápida de compra antes de comparar planes o visitar el sitio.

Elígelo si

  • Equipos de TI de una persona o pequeños: un caso de estudio citado muestra a un único administrador cubriendo 150 endpoints
  • ONGs y empresas medianas que quieren supervisión de MDR, como la ONG de 320 endpoints destacada en el sitio
  • Empresas preocupadas por los ataques generados por IA y las amenazas fuera de horario
  • Equipos que quieren parches, filtrado DNS y seguridad de correo integrados con la protección de endpoints
  • MSPs que necesitan visibilidad centralizada en los sitios de sus clientes

Evítalo si

  • Usuarios domésticos o particulares: la línea de producto, los precios y el mensaje están claramente enfocados a empresas
  • Compradores que quieren precios transparentes de autoservicio: el sitio empuja demos y presupuestos personalizados, y las condiciones de contrato no aparecen en la página principal
  • Organizaciones incómodas con que analistas de terceros aíslen y remedien sus endpoints
  • Equipos que necesitan requisitos detallados de sistema operativo o entorno por adelantado: esos detalles no son visibles en el sitio principal
  • Presupuestos donde los costes de MDR por dispositivo en flotas grandes requieren un presupuesto cuidadoso antes de comprometerse

Siguientes pasos antes de comprar

  1. 1Visita la página de precios y solicita un presupuesto personalizado, ya que los precios exactos y las condiciones de contrato no se muestran en la página principal
  2. 2Solicita una demo de la consola Nebula para confirmar que el flujo de trabajo encaja con tu equipo antes de comprometerte
  3. 3Mapea qué módulos necesitas realmente —EDR, ITDR, gestión de parches, seguridad de correo— para comparar los niveles de forma justa
  4. 4Los MSPs deberían revisar por separado la plataforma OneView y los detalles del programa de partners
  5. 5Lee la descripción del servicio MDR y los términos de servicios gestionados, ambos enlazados en el pie del sitio, antes de aceptar la respuesta dirigida por analistas

Facilidad de uso

Las señales apuntan a una incorporación sencilla. ThreatDown dice que se instala en minutos y funciona de inmediato, y sus casos de estudio presentan equipos de TI de una sola persona gestionando entre 150 y 320 endpoints. Las consolas dedicadas Nebula y OneView, los portales de soporte y un distintivo de G2 por la calidad del soporte empresarial respaldan esa idea.

ThreatDown Funciones clave

🛡️ MDR a todas horas que trabaja mientras duermes

Deja de perder el sueño por los ataques fuera de horario. ThreatDown MDR combina un equipo de operaciones de seguridad 24/7 con la escala de la IA para cazar, aislar y neutralizar amenazas durante la noche. Una línea de tiempo de incidente mostrada tiene a un analista investigando, aislando y remediando una alerta de las 3 AM en 20 minutos.

Está pensado para equipos que no pueden cubrir el turno de noche.

✨ Un agente, una consola, un operador

Gestiona todo desde un solo lugar. Un único agente ligero cubre EDR, detección de amenazas de identidad, gestión de vulnerabilidades y parches, y seguridad de correo, todo ejecutado a través de la consola Nebula. Los MSP obtienen OneView para visibilidad centralizada en los sitios de sus clientes.

La configuración está pensada para que una sola persona lo gestione todo.

✨ Defensa por capas desde la entrada hasta el impacto

ThreatDown apila cuatro capas defensivas—Prevención, Pre-Entrega, Pre-Ejecución y Post-Ejecución—para que los ataques se detengan desde la entrada hasta el impacto:

  • Prevención refuerza tu perímetro con filtrado DNS, seguridad de correo, parches y gestión de firewall.
  • Pre-ejecución: el aprendizaje automático y la detección de ransomware detienen el código malicioso antes de que se ejecute.
  • Post-ejecución: herramientas como el aislamiento de endpoints y la reversión de ransomware restauran tu entorno rápido.

✨ IA creada para ataques de la era de la IA

El procesamiento de amenazas basado en IA de ThreatDown se enfrenta al volumen sin precedentes de ataques generados por IA, analizando, clasificando y respondiendo a escala de máquina. La plataforma se apoya en casi dos décadas de investigación en aprendizaje automático del linaje de Malwarebytes, diseñada para atrapar amenazas de día cero que otros pasan por alto. ThreatDown AI también te da orientación en lenguaje claro, así que las alertas tienen sentido sin necesitar un título en seguridad.

✨ Se instala en minutos, protege de inmediato

No necesitas un gran proyecto de despliegue. ThreatDown se instala en minutos y funciona de inmediato, sin configuración personalizada solo para alcanzar su nivel base. Un cliente desplegó el agente en más de 1.000 servidores en cinco minutos.

Es una victoria real cuando tu equipo es pequeño y el tiempo aprieta.

Casos de uso

🌙 Detener ataques que ocurren de madrugada

Tu equipo no puede vigilar las alertas a las 3 AM, pero los atacantes sí trabajan entonces. Los analistas de MDR 24/7 de ThreatDown investigan, aíslan y eliminan amenazas mientras duermes. Un incidente real pasó de detectarse a las 2:56 AM a resolverse a las 3:20 AM.

Resultado esperado: empiezas el día con una consola limpia, no con una crisis.

🧑‍💻 Una persona protegiendo más de 150 endpoints

Un responsable de TI en solitario en Group Tyre asegura 150 endpoints y ahorra 40 horas al mes. EDR, parches y seguridad de correo funcionan desde un agente y una consola, así que un solo operador puede con todo.

Resultado esperado: una vista consolidada de la actividad de endpoints, correo y red.

🏢 MSPs vigilando todos los sitios de clientes a la vez

Los proveedores de servicios gestionados usan OneView para ver y gestionar la seguridad de cada cliente desde una consola. La puesta en marcha también es rápida: un cliente desplegó el agente en más de 1.000 servidores en cinco minutos.

Resultado esperado: visibilidad multi-sitio centralizada sin más personal.

Consejo: revisa el programa de partners y la documentación de OneView antes de dar precios a clientes.

🛡️ Prevenir ransomware y recuperarse rápido

La gestión de parches y la evaluación de vulnerabilidades reducen primero la superficie de ataque. El filtrado DNS y de correo bloquea las vías de entrada más comunes. Si aun así llega ransomware, la reversión restaura los archivos cifrados hasta 7 días después del ataque.

Resultado esperado: menos caminos de entrada para los atacantes y una forma de volver atrás si algo se cuela.

Precios de ThreatDown

Precios aún no verificados — consulta la web del proveedor.

la página de precios de ThreatDown

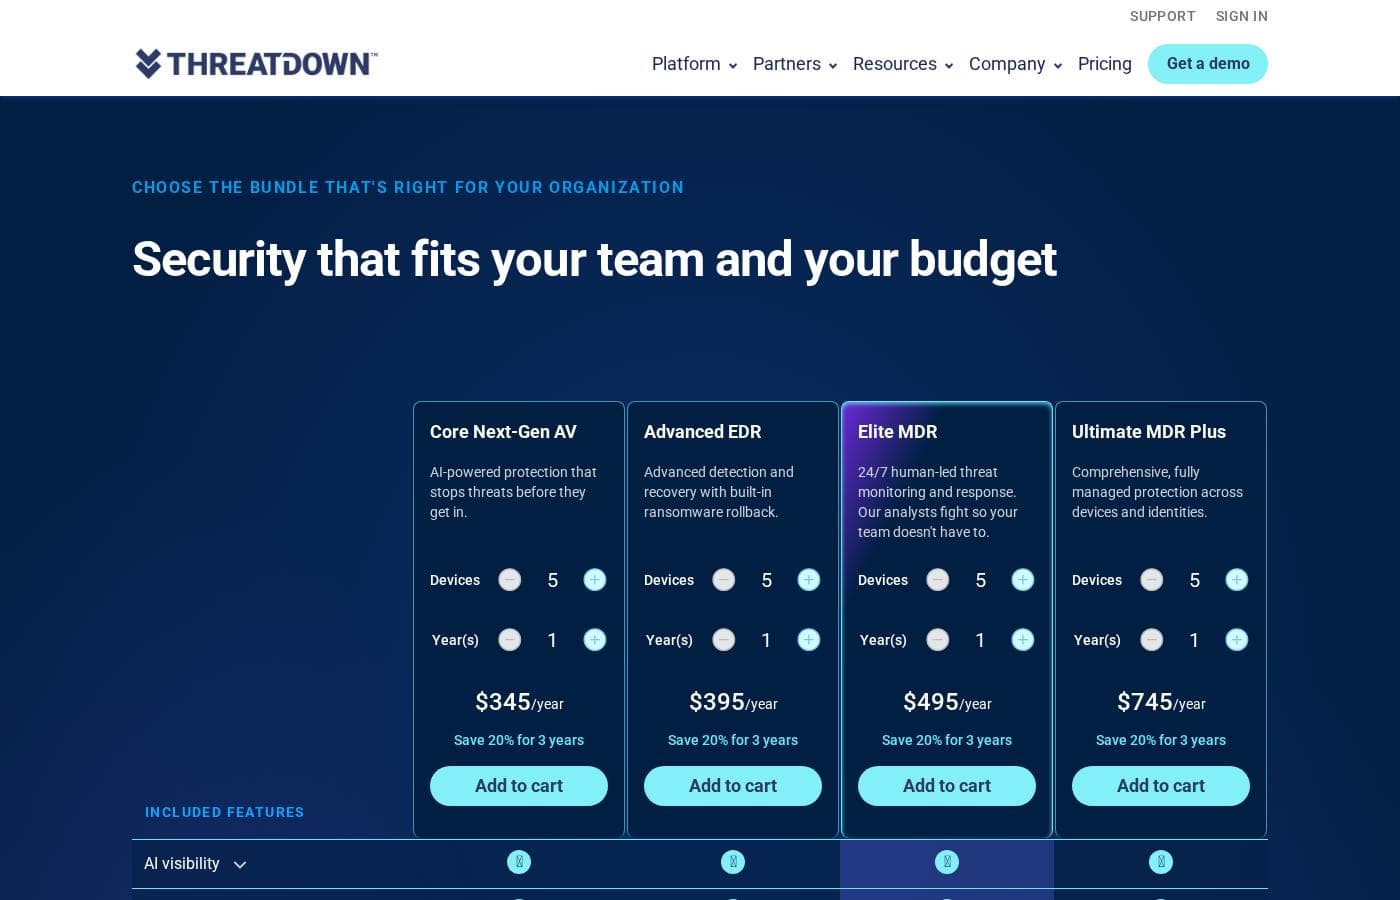
Captura de la página de precios de ThreatDownVer captura de la página de precios

Historial de precios

Seguimos los precios desde el 1 oct 2026. Aún no hay cambios.

Rango de precios: $345–$745/año

Notas sobre precios

ThreatDown ofrece cuatro paquetes anuales de seguridad de endpoints: Core Next-Gen AV a $345/año, Advanced EDR a $395/año, Elite MDR a $495/año y Ultimate MDR Plus a $745/año. El precio escala con el número de dispositivos, y un compromiso de tres años ahorra un 20%.

ThreatDown cuesta entre $345 y $745 al año con cuatro planes: Core Next-Gen AV a $345/año, Advanced EDR a $395/año, Elite MDR a $495/año y Ultimate MDR Plus a $745/año.

Todos los paquetes se facturan anualmente. Puedes ajustar el número de dispositivos y los años al pagar, y un plazo de tres años ahorra un 20%.

Core Next-Gen AV

Precio: $345/año Ideal para: equipos que quieren una protección antimalware sólida de base sin servicios gestionados Otras funciones:

  • Antivirus de nueva generación con IA
  • Reversión de ransomware hasta 7 días después de un ataque
  • Control de dispositivos, bloqueo de aplicaciones y evaluación de vulnerabilidades
  • Protección contra phishing en el navegador y visibilidad de IA

Core es el punto de partida. Detiene amenazas conocidas y desconocidas antes de que se ejecuten y te ofrece remediación automatizada si algo se cuela. Elígelo si tu equipo gestiona la seguridad internamente y solo quiere protección fiable con herramientas de recuperación incluidas.

Advanced EDR

Precio: $395/año Ideal para: equipos de TI que quieren capacidades más profundas de detección, investigación y recuperación Otras funciones:

  • Detección y respuesta de endpoints (EDR)
  • Gestión de parches y de firewall basado en host
  • Cifrado de disco para estaciones de trabajo Windows
  • Búsqueda gestionada de amenazas

Advanced amplía Core con herramientas para detectar comportamientos sospechosos y responder rápido. La reversión de ransomware está incluida, así que los archivos cifrados pueden restaurarse hasta 7 días después de un ataque. Elige este nivel si tienes alguien en plantilla que revise las alertas y actúe sobre ellas.

Elite MDR

Precio: $495/año Ideal para: equipos sin personal de seguridad a todas horas Otras funciones:

  • Detección y respuesta gestionada (MDR) 24x7x365
  • Supervisión, investigación y remediación dirigidas por humanos
  • ThreatDown AI con orientación en lenguaje claro
  • Marcado como el Más Popular en la página de precios

Este es el plan más popular de ThreatDown, y es fácil ver por qué. Analistas expertos vigilan tu entorno mientras duermes, así que los ataques se gestionan de madrugada y no el lunes por la mañana. Si no puedes mantener una operación de seguridad 24/7, este nivel lo hace por ti. 🛡️

Ultimate MDR Plus

Precio: $745/año Ideal para: organizaciones que quieren protección totalmente gestionada en dispositivos e identidades Otras funciones:

  • MDR Plus con eliminación de malware, análisis de causa raíz y un SLA publicado
  • Detección y respuesta de amenazas de identidad (ITDR) incluida
  • Premium Support incluido, con SLA más rápidos y un recurso técnico dedicado
  • Inteligencia de amenazas y supervisión de exposición en la dark web

Ultimate es el paquete completo. Los ataques basados en identidades quedan cubiertos, y las ventajas de soporte que son extras de pago en niveles inferiores vienen de serie aquí. Encaja con equipos que quieren un solo proveedor gestionando endpoints, identidades y limpieza de incidentes de principio a fin.

Algunas cosas que saber antes de comprar. El sitio no menciona una prueba gratuita ni garantía de devolución, pero puedes solicitar una demo antes de comprometerte. Extras como filtrado DNS, seguridad de correo, protección de servidores y seguridad móvil están disponibles en todos los planes, y también puedes comprar a través de un revendedor o socio MSP. Como los precios varían según el número de dispositivos y el plazo, confirma el total final al pagar.
Avísame cuando ThreatDown cambie de precio

Un correo cuando detectemos un cambio en la página de precios del proveedor. Sin boletín ni ofertas. Baja con un clic.

Reseñas de usuarios

Aún no hay reseñas.

Escribir una reseña

Escribir una reseña para ThreatDown
0/100 caracteres
0/2000 caracteres

¿Por qué usar ThreatDown?

Elegir software de seguridad suele significar sacrificar profundidad por simplicidad. La propuesta de ThreatDown es que no tienes por qué hacerlo. Según los materiales publicados por la empresa, esto es lo que lo destaca:

  • Validación independiente que puedes comprobar. ThreatDown declara haber obtenido certificaciones MRG Effitas año tras año y fue nombrado Producto del Año. Su tabla comparativa publicada lo sitúa primero, por delante de Bitdefender, Symantec, ESET y Microsoft.
  • Pruebas de clientes reales. El sitio muestra una valoración de 4,6/5 como G2 Leader con más de 1.000 reseñas verificadas, además de casos de estudio de una ONG, una empresa de tecnología y una compañía de distribución.
  • Menos dispersión de herramientas. EDR, detección de amenazas de identidad, parches y seguridad de correo funcionan desde un único agente ligero en una consola, diseñado para que un solo operador lo gestione todo.
  • Cobertura a todas horas sin contratar. El MDR 24/7 combina la escala de la IA con analistas humanos que investigan, aíslan y remedian. El sitio lo cifra en unos $10 por dispositivo al mes, frente a más de $1M al año por un SOC propio.
  • Puesta en marcha rápida. La empresa dice que se instala en minutos y funciona de inmediato. Un cliente desplegó el agente en más de 1.000 servidores en 5 minutos.
  • Horas recuperadas cada semana. Los resultados citados incluyen más de 5 horas ahorradas semanalmente en una ONG y 40 horas ahorradas al mes por un equipo de TI de una sola persona que cubre 150 endpoints.

Alternativas a ThreatDown

Otras herramientas en la categoría Servicio de Seguridad Gestionado

Ver todas las herramientas de Servicio de Seguridad Gestionado
Wiz

Wiz

Managed Security Service4.2/5

Seguridad en la nube que conecta código, nube y runtime en un solo grafo.

Druva

Druva

Managed Security Service3.9/5

Copia de seguridad en la nube totalmente gestionada y resiliencia cibernética, sin necesidad de hardware

AFTRDRK

AFTRDRK

Managed Security Service3.5/5

Inteligencia de amenazas de fuentes privadas desde lugares donde las fuentes públicas no llegan.

Preguntas frecuentes sobre ThreatDown

¿Ofrece ThreatDown una prueba gratuita o garantía de devolución?

La página de precios no menciona una prueba gratuita ni una política de devolución. Puedes solicitar una demo antes de comprar, o que te asignen un revendedor o socio MSP. Revisa los términos del servicio gestionado antes de comprometerte.

¿Qué sistemas operativos protege ThreatDown?

La página de precios muestra compatibilidad con Windows, macOS, Linux, ChromeOS, iOS y Android. Mobile Security amplía la cobertura a dispositivos Chromebook, Android, iOS y iPadOS. La aplicación del cifrado de disco apunta a estaciones de trabajo Windows.

¿Cómo se gestiona ThreatDown una vez desplegado?

Todo funciona desde un único agente ligero en Nebula, una consola single-tenant para tu organización. Los MSPs obtienen visibilidad centralizada multi-sitio mediante OneView. Los portales de soporte de ambas consolas están en el menú de Soporte del sitio.

¿Está ThreatDown disponible en idiomas además del inglés?

Sí. El sitio web ofrece páginas completas de producto y precios en inglés, alemán, francés y español. Para disponibilidad, horarios de soporte o revendedores locales en tu región, contacta con ventas o usa el localizador de partners.

¿Listo para probar ThreatDown? Consulta el sitio oficial o los precios.

¿Eres ThreatDown? Reclama esta ficha · Obtén la insignia