Splunk

Reseña de Splunk

Convierte datos de máquina dispersos en decisiones de seguridad rápidas y operaciones fiables.

Splunk cuesta desde 5 US$ (≈ 4,47 €)/mes · 9 planes · precios revisados el 13 oct 2026

Por Ciroapp Editorial Team · Actualizado 17 sept 2026

Puede aplicarse una comisión sin coste adicional

Captura de pantalla de la página de inicio de Splunk

De un vistazo

Resumen rápido de Splunk: valoración, precios, funciones clave y puntos destacados.
Precios verificados el 13 oct 2026

Puntuación Ciroapp

4.1/ 5

Ventajas

  • Ventajas:Unifica datos de máquina a escala de petabytes en seguridad, observabilidad y redes, con Federated Search que consulta las fuentes donde viven en lugar de forzar movimientos y duplicaciones de datos costosas
  • Ventajas:Enterprise Security integra SIEM, SOAR y UEBA en una sola plataforma, y los resultados reportados por clientes incluyen a Carrefour reduciendo los tiempos de respuesta ante amenazas a un tercio y Specsavers con un MTTR 10 veces más rápido y 25.000 horas ahorradas al mes
  • Ventajas:Agent Observability, construido sobre la adquisición de Galileo, ofrece salvaguardas en tiempo real, trazabilidad y atribución de costes de tokens para agentes de IA — una capacidad que la mayoría de plataformas de observabilidad aún no ofrecen

Desventajas

  • Desventajas:Los productos principales de plataforma y seguridad (Splunk Cloud Platform, Splunk Enterprise, Enterprise Security, SOAR) no tienen precios publicados: todo requiere una cotización de ventas personalizada según ingesta, carga de trabajo o actividad, lo que dificulta planificar el presupuesto por adelantado
  • Desventajas:La amplitud de la plataforma en seguridad, AIOps, APM y pipelines de datos exige personal formado o administradores certificados para operarla bien, lo que supone una sobrecarga real para equipos sin experiencia dedicada en ingeniería de datos o seguridad
  • Desventajas:El precio basado en ingesta y actividad puede escalar rápidamente con el volumen de datos y, aunque los excesos solo se cobran si se mantienen en el tiempo, las organizaciones con telemetría irregular o creciente necesitan una planificación cuidadosa de la capacidad para evitar sorpresas de coste
Ideal para
  • Equipos de seguridad empresarial (SOC) que necesitan SIEM, SOAR y UEBA en un solo lugar
  • Equipos de TI y SRE que monitorizan aplicaciones en la nube, contenedores y on-prem
  • Organizaciones que ejecutan agentes de IA y deben monitorizarlos, gobernarlos y controlar sus costes
Prueba gratuita
Yes
Esta sección es un resumen. Más abajo encontrarás detalles sobre funciones, casos de uso, precios y reseñas.

¿Qué es Splunk?

Tus registros viven en todas partes. Las alertas de seguridad se acumulan, las caídas de servicio se cuelan y nadie ve el panorama completo. Splunk reúne los datos de máquina en una sola plataforma, de modo que los equipos detectan amenazas más rápido, descubren problemas antes que los usuarios y dejan que la IA maneje el trabajo repetitivo.

Está construida para organizaciones que no pueden permitirse puntos ciegos.

Splunk es una plataforma de datos que unifica datos de máquina a escala de petabytes en seguridad, observabilidad y redes. Ahora forma parte de Cisco y sirve a empresas de finanzas, salud, sector público, retail y más. Los equipos de seguridad la usan para detectar y responder a amenazas.

Los equipos de TI la usan para monitorizar aplicaciones e infraestructura. Está dirigida a organizaciones que necesitan buscar enormes volúmenes de datos en tiempo real y actuar sobre ellos con IA.

¿Deberías elegir Splunk?

Guía rápida de compra antes de comparar planes o visitar el sitio.

Elígelo si

  • Equipos que quieren una detección de amenazas y respuesta a incidentes más rápidas, respaldadas por resultados reportados por clientes como tiempos de respuesta tres veces más rápidos
  • Negocios que necesitan búsqueda a escala de petabytes sin mover ni duplicar datos
  • Equipos que ya usan OpenTelemetry o que quieren más de 2.000 integraciones preconstruidas
  • Empresas que prefieren proveedores reconocidos como líderes por las principales firmas de análisis
  • Organizaciones dispuestas a invertir en formación para construir experiencia interna

Evítalo si

  • Equipos pequeños con necesidades básicas de registro — la profundidad y el enfoque empresarial de la plataforma pueden ser más de lo que necesitas
  • Compradores que necesitan precios publicados — los números no aparecen en la web, así que tendrás que hablar con ventas para una cotización
  • Equipos sin experiencia en ingeniería de datos o seguridad — los pipelines, las detecciones y las integraciones requieren personas cualificadas para funcionar bien
  • Cualquier persona precavida ante cambios de proveedor — Splunk ahora forma parte de Cisco, así que su hoja de ruta depende de una empresa más grande

Siguientes pasos antes de comprar

  1. 1Estima primero tu volumen de datos y tus fuentes — la arquitectura y los costes de Splunk escalan con los datos, así que el dimensionamiento importa antes de comprometerte.
  2. 2Haz los tours interactivos gratuitos de Splunk Cloud Platform, Enterprise Security e Infrastructure Monitoring para valorar la interfaz.
  3. 3Inicia una prueba gratuita o descarga para probar con una muestra de tus datos reales.
  4. 4Explora Splunkbase para confirmar que existen integraciones para tus herramientas actuales, incluidas las configuraciones de OpenTelemetry.
  5. 5Contacta con ventas para una cotización, ya que los precios no están publicados, y pregunta por los programas de soporte y las opciones de formación.

Facilidad de uso

La web de Splunk apunta a una plataforma profunda y de nivel empresarial más que a una herramienta de instalación rápida. A favor, hay pruebas gratuitas, tours interactivos de producto, documentación extensa, rutas de formación y certificación, y una gran comunidad con Splunk Answers. Estos recursos ayudan a los equipos nuevos a arrancar. Aun así, la amplitud — seguridad, AIOps, monitorización de aplicaciones y pipelines de datos — sugiere que querrás personal formado o certificación para sacar todo el valor.

Splunk Funciones clave

✨ Un solo hogar para todos tus datos de máquina

Los registros, las métricas y las trazas suelen vivir en silos separados, y ahí es donde se esconden los problemas. Splunk unifica los datos de máquina a escala de petabytes en seguridad, observabilidad y redes. Con Federated Search, consultas las fuentes donde viven — sin impuesto de ingesta ni movimiento de datos innecesario.

Tus equipos y tu IA obtienen contexto en tiempo real en todos los dominios.

🛡️ Defiéndete a velocidad de máquina

Los ataques potenciados por IA reducen las ventanas de remediación de meses a minutos. Splunk Enterprise Security unifica la detección, la investigación y la respuesta ante amenazas en una sola plataforma SecOps potenciada por IA. Reúne:

  • SIEM para detectar y detener amenazas
  • SOAR para acelerar y automatizar la respuesta
  • UEBA para detectar anomalías de usuarios y entidades

Tus expertos mantienen el control mientras los agentes se encargan del trabajo repetitivo.

✨ Detecta problemas antes que tus usuarios

Observability Cloud te da visibilidad en tiempo real en cualquier entorno. Application Performance Monitoring diagnostica código lento. Infrastructure Monitoring vigila nubes, contenedores y sistemas on-prem.

Digital Experience Analytics muestra cómo perciben realmente los usuarios el rendimiento. Cuando algo falla, los agentes AI SRE aíslan las causas raíz y sugieren correcciones concretas como rollbacks o ajustes de capacidad.

✨ Mantén tus agentes de IA bajo control

Los agentes autónomos pueden tomar acciones imprevisibles o no autorizadas. Splunk Agent Observability, impulsado por la adquisición de Galileo, te permite observar y proteger agentes de IA, modelos e infraestructura. Las salvaguardas en tiempo real y la trazabilidad ayudan a prevenir deriva, alucinaciones y fugas de datos.

El seguimiento del uso de tokens con atribución completa evita que los costes de IA se descontrolen.

✨ Construye IA personalizada sobre tus propios datos

A veces la IA estándar no basta. El AI Toolkit te ayuda a construir, probar y desplegar IA personalizada para tus operaciones. El Splunk MCP Server conecta herramientas de IA con los datos de Splunk de forma segura.

Juntos, impulsan operaciones agénticas resistentes basadas en el contexto en tiempo real de tu propio entorno.

Casos de uso

🛡️ Detecta y responde a las amenazas más rápido

Los analistas de seguridad se ahogan en alertas de herramientas dispersas. Splunk Enterprise Security unifica SIEM, SOAR y UEBA, así que tu equipo detecta amenazas internas, automatiza playbooks y actúa rápido. Carrefour redujo los tiempos de respuesta ante amenazas a un tercio.

Resultado esperado: incidentes remediados en minutos, no en horas.

📡 Detecta problemas antes que los usuarios

Los equipos de TI y SRE vigilan aplicaciones en la nube, contenedores y on-prem. Splunk Observability Cloud correlaciona alertas y aísla causas raíz rápido. Specsavers reporta un MTTR 10 veces más rápido y 25.000 horas ahorradas al mes.

Consejo: empieza con Infrastructure Monitoring a $15/host/mes.

🤖 Gobierna los agentes de IA y sus costes

Los equipos que despliegan agentes de IA se preocupan por la deriva, las alucinaciones y las facturas sorpresa. Agent Observability añade salvaguardas en tiempo real, rastrea las acciones de los agentes y controla el gasto en tokens. Mantienes la autonomía sin perder el control.

Resultado esperado: visibilidad clara de agentes, modelos y costes.

🔍 Busca los datos donde viven

Los equipos de datos luchan contra la dispersión y los costes de ingesta crecientes. Federated Search procesa la telemetría a escala de petabytes sin moverla, así que conservas el contexto completo y te saltas el impuesto de ingesta.

Consejo: mira primero Splunkbase — más de 2.000 integraciones y soporte nativo de OpenTelemetry.

Precios de Splunk

Desde5 US$/mes≈ 4,47 €

  • 9 planes

Precios revisados el 13 oct 2026 en la página de precios de Splunk

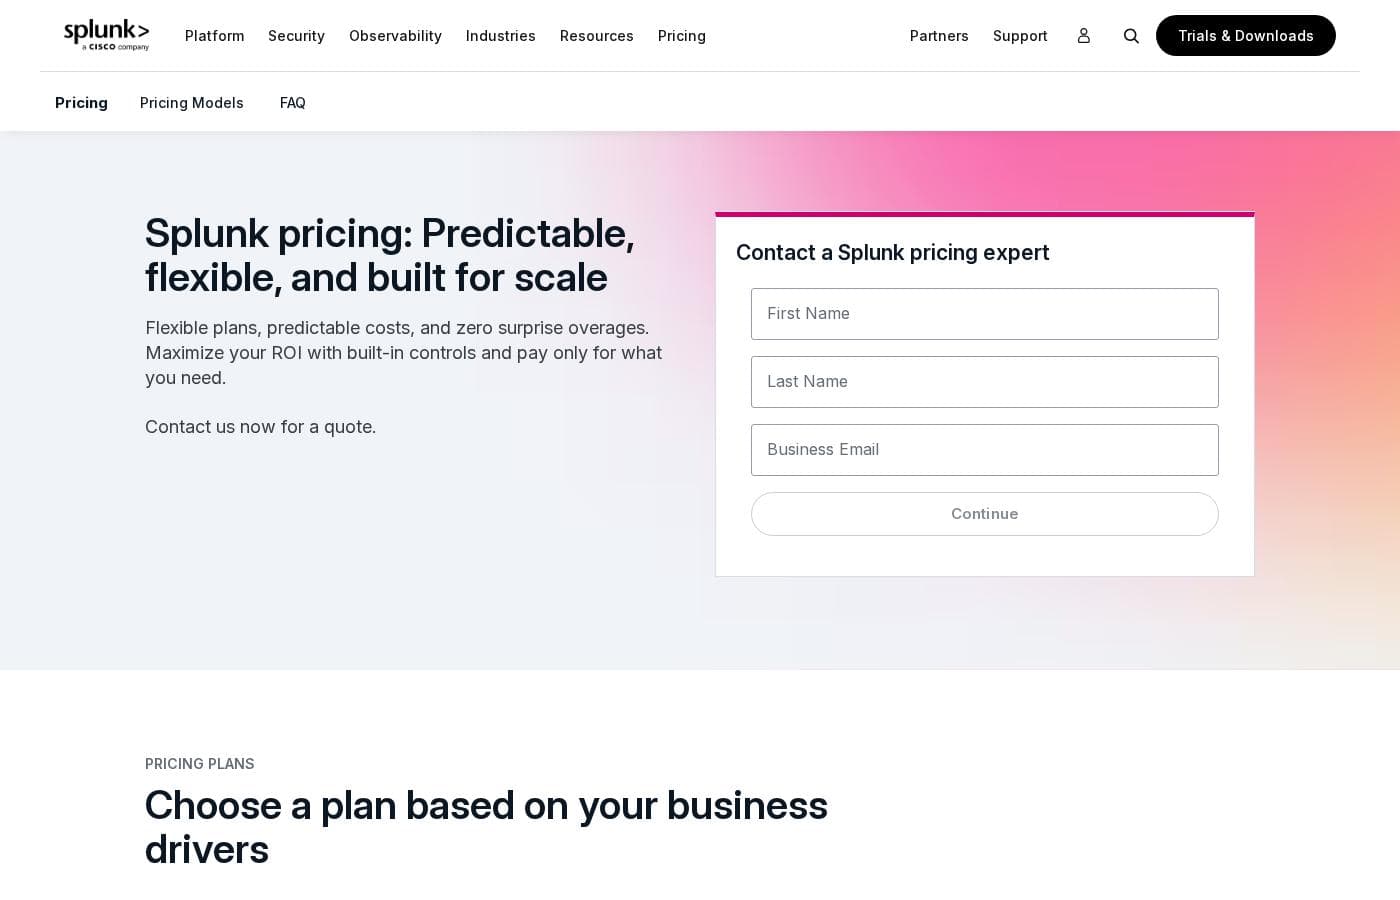
Captura de la página de precios de SplunkVer captura de la página de precios
PlanPago mensualPago anualIncluye
Splunk Observability Cloud – Infrastructure
por usuario
—
15 US$/mes
≈ 13,42 €
180 US$ al año
  • Infrastructure Monitoring
  • Log Observer Connect
  • Network Explorer
  • Synthetic Uptime Monitoring
Splunk Observability Cloud – App & Infra
por usuario
—
60 US$/mes
≈ 53,66 €
720 US$ al año
  • Todo lo de Infrastructure
  • APM con Always On Profiling
  • Synthetic API Monitoring
Splunk Observability Cloud – End-to-End
por usuario
—
75 US$/mes
≈ 67,08 €
900 US$ al año
  • Todo lo de App & Infra
  • Real User Monitoring
  • Synthetic Browser Monitoring
  • Database Monitoring y Secure Application como complementos opcionales
Splunk AppDynamics – Infrastructure Edition
—
6 US$/mes
≈ 5,37 €
72 US$ al año
  • Infrastructure Monitoring
  • Complementos disponibles por separado
Splunk AppDynamics – Premium Edition
por usuario
—
33 US$/mes
≈ 29,51 €
396 US$ al año
  • Application Performance Monitoring
  • Database Monitoring
  • Log Observability
Splunk On-Call
por usuario
Starts at $5 per user/month (billed annually)
5 US$/mes
≈ 4,47 €
60 US$ al año
El precio inicial cubre hasta 10 puestos
  • Más de 100 integraciones de gestión de servicios de TI
  • Calendarios de guardia y políticas de escalado
  • Resolución de incidentes más rápida
Splunk Cloud Platform
Ver web del proveedor
  • Usuarios ilimitados
  • Escala hasta petabytes de datos
  • Reasignación de gasto con Cloud Flex
  • Telemetría elegible de Cisco a una tasa de ingesta ponderada de 0.5x
Splunk Enterprise
Ver web del proveedor
  • Usuarios ilimitados
  • Despliegue on-prem, en nube privada o en entornos aislados (air-gapped)
  • Telemetría elegible de Cisco a una tasa de ingesta ponderada del 50%
Splunk Enterprise Security
Ver web del proveedor
  • Ediciones Essentials y Premier
  • Ambas incluyen SIEM, inteligencia de amenazas, Detection Studio y Exposure Analytics
  • Premier añade SOAR, UEBA y Automated Threat Analysis

Convertido al tipo de referencia del BCE del 12 oct 2026; el proveedor puede cobrar un precio local distinto.

Historial de precios

Seguimos los precios desde el 1 oct 2026. Aún no hay cambios.

Notas sobre precios

Splunk fija el precio de la mayoría de sus productos de plataforma y seguridad mediante cotizaciones personalizadas basadas en ingesta, carga de trabajo o actividad. Las tarifas publicadas empiezan en $5/usuario/mes para On-Call, $15/host/mes para Observability Cloud y $6/vCPU/mes para AppDynamics, todas facturadas anualmente, con pruebas gratuitas y una edición gratuita de Observability disponibles.

Los precios publicados de Splunk van de $5 a $75 al mes, facturados anualmente, mientras que sus productos principales de Platform y Security se cotizan a medida.

Así se desglosa cada producto y nivel.

Splunk Observability Cloud – Infrastructure

Precio: Desde $15 por host/mes, facturado anualmente Ideal para: Equipos que monitorizan infraestructura y servicios en la nube Otras funciones:

  • Infrastructure Monitoring
  • Log Observer Connect
  • Network Explorer
  • Synthetic Uptime Monitoring

Es el punto de entrada a Observability Cloud. Encaja bien si principalmente quieres visibilidad de servidores, contenedores y servicios en la nube sin pagar por herramientas a nivel de aplicación.

Splunk Observability Cloud – App & Infra

Precio: Desde $60 por host/mes, facturado anualmente Otras funciones:

  • Todo lo de Infrastructure
  • APM con Always On Profiling
  • Synthetic API Monitoring

Elige este nivel cuando el rendimiento de las aplicaciones importa tanto como la salud de la infraestructura. Añade diagnóstico de aplicaciones tanto cloud-native como monolíticas.

Splunk Observability Cloud – End-to-End

Precio: Desde $75 por host/mes, facturado anualmente Otras funciones:

  • Todo lo de App & Infra
  • Real User Monitoring
  • Synthetic Browser Monitoring
  • Database Monitoring y Secure Application disponibles como complementos opcionales

Es el nivel de paquete completo para equipos que también quieren visibilidad de las sesiones de usuario. Si solo necesitas métricas de infraestructura, los niveles inferiores costarán mucho menos.

Splunk AppDynamics – Infrastructure Edition

Precio: Desde $6 por vCPU/mes, facturado anualmente Otras funciones:

  • Infrastructure Monitoring
  • Complementos disponibles por separado

Esta edición encaja con equipos que quieren la base de monitorización de AppDynamics al coste listado más bajo.

Splunk AppDynamics – Premium Edition

Precio: Desde $33 por host/mes, facturado anualmente Otras funciones:

  • Application Performance Monitoring
  • Database Monitoring
  • Log Observability

Premium tiene sentido cuando necesitas vincular el rendimiento de aplicaciones híbridas y on-prem con el impacto en el negocio.

Splunk AppDynamics – Enterprise Edition

Precio: Desde $50 por host/mes, facturado anualmente Otras funciones:

  • Todo lo de Premium
  • Transaction Analytics
  • Complementos: Application Security ($13.75/mes por núcleo de CPU), Real User Monitoring ($0.06 por cada 1.000 tokens), Browser Synthetics ($12 por ubicación de prueba), SAP ($95 por núcleo de CPU)

Ve a Enterprise si el análisis de transacciones en aplicaciones de negocio complejas es imprescindible.

Splunk On-Call

Precio: Desde $5 por usuario/mes, facturado anualmente (hasta 10 puestos) Ideal para: Equipos pequeños que gestionan calendarios de guardia Otras funciones:

  • Más de 100 integraciones de gestión de servicios de TI
  • Políticas de escalado simplificadas
  • Prueba gratuita disponible

Es la forma más accesible de empezar. Dirige los incidentes a la persona adecuada rápido, para que nada quede sin resolver. 🎯

Splunk Cloud Platform

Precio: Cotización personalizada (precios por actividad, ingesta o carga de trabajo) Otras funciones:

  • Usuarios ilimitados
  • Escala hasta petabytes de datos
  • Cloud Flex te permite mover el gasto entre productos de Splunk
  • La telemetría elegible de Cisco cuenta a una tasa de ingesta ponderada de 0.5x
  • Prueba gratuita disponible

Splunk Enterprise

Precio: Cotización personalizada (precios por ingesta de datos o carga de trabajo) Otras funciones:

  • Usuarios ilimitados
  • Funciona on-prem, en nube privada o en entornos aislados (air-gapped)
  • La telemetría elegible de Cisco cuenta a una tasa de ingesta ponderada del 50%
  • Prueba gratuita disponible

Splunk Enterprise Security

Precio: Cotización personalizada (precios por actividad, carga de trabajo o ingesta) Otras funciones:

  • Dos ediciones: Essentials y Premier
  • Ambas incluyen SIEM, inteligencia de amenazas, Detection Studio y Exposure Analytics
  • Premier añade SOAR, UEBA y Automated Threat Analysis

Essentials está pensada para una defensa liderada por humanos y acelerada por IA. Premier va dirigida a equipos preparados para operaciones de seguridad adaptativas y autónomas.

Pruebas y compra: Splunk ofrece una edición gratuita de Observability Cloud, además de pruebas gratuitas de Cloud Platform, Enterprise, SOAR, AppDynamics y On-Call — aunque la duración de la prueba no está publicada en la página de precios. Cada compra incluye soporte estándar y hay descuentos por volumen disponibles. No hay garantía de devolución listada, así que confirma los límites de tu licencia y los volúmenes de datos esperados con un experto de Splunk antes de comprometerte.
Calculadora de coste

Calcula cuánto cuesta Splunk para tu equipo.

Facturación

Splunk Observability Cloud – Infrastructure no tiene precio publicado para este ciclo de facturación.

Splunk Observability Cloud – Infrastructure se cobra por usuario: precio × 5 puestos. Estimación con precios de lista publicados, sin impuestos, complementos ni descuentos.

Cómo pagar menos por Splunk

  • Hay una prueba gratuita: pruébalo antes de pagar.
  • Algunos planes se cobran por usuario: paga solo los puestos que realmente se usan.
Empezar prueba gratuita

Avísame cuando Splunk cambie de precio

Un correo cuando detectemos un cambio en la página de precios del proveedor. Sin boletín ni ofertas. Baja con un clic.

Reseñas de usuarios

Aún no hay reseñas.

Escribir una reseña

Escribir una reseña para Splunk
0/100 caracteres
0/2000 caracteres

¿Por qué usar Splunk?

Cuando cada minuto cuenta, esperar entre registros dispersos no es una opción. Splunk convierte los datos de máquina en acción rápida y gobernada en toda tu operación. Basándonos en la web de la empresa y las historias de clientes, esto es lo que más destaca:

  • Mejoras de velocidad probadas. Specsavers reporta un MTTR 10 veces más rápido y 25.000 horas ahorradas al mes. Singapore Airlines detecta problemas un 75% más rápido. Carrefour redujo los tiempos de respuesta ante amenazas a un tercio.
  • Escala sin silos. Busca y procesa la telemetría donde vive, a escala de petabytes, para reducir el movimiento de datos y evitar costes de ingesta innecesarios.
  • IA que trabaja para ti. Herramientas de SOC agéntico, agentes AI SRE y Agent Observability ayudan a los equipos a responder a velocidad de máquina mientras gobiernan el comportamiento de los agentes y controlan los costes de tokens.
  • Ecosistema profundo. Más de 2.000 apps e integraciones en Splunkbase, con soporte nativo de OpenTelemetry, SDKs y agentes.
  • Confianza avalada por analistas. Reconocido por firmas de análisis globales como líder en seguridad y observabilidad, y usado por el Departamento de Defensa de EE. UU., Nasdaq y Coca-Cola.
  • Pruébalo antes de comprar. Pruebas gratuitas, descargas y tours interactivos de producto te permiten evaluar la plataforma según tus propias necesidades.

Alternativas a Splunk

Otras herramientas en la categoría Inteligencia de negocio

Ver todas las herramientas de Inteligencia de negocio
ElevateForward.ai

ElevateForward.ai

Business Intelligence3.8/5

Diagnostica, planifica y ejecuta tu estrategia en una sola plataforma con IA

DataHawk

DataHawk

Business Intelligence3.7/5

Una sola plataforma para tus cifras de Amazon y Walmart, con IA que te explica qué ha cambiado.

MindStudio

MindStudio

Enterprise AI Platform3.9/5

MindStudio is a visual platform for building and deploying AI agents — no coding required, though developers can add JavaScript or Python when needed. Agents can ship as web apps, scheduled automations, browser extensions, email-triggered helpers, or API endpoints. It serves individuals, teams, and enterprises, with customers cited at TikTok, Microsoft, Intel, and Adobe. The company reports 400K+ agents deployed and 1,000+ pre-built integrations.

Wing Assistant

Wing Assistant

Workforce management4.1/5

Wing Assistant is the largest provider of Virtual Assistants offering talent from across the globe. The Wing Partnership Program offers $1000-$1500 flat commission for every successful referral (i.e. paying customers) to its partners.

OttoKit

OttoKit

Automation3.9/5

OttoKit is a powerful cloud automation platform designed to make your applications work better together. It was previously known as SureTriggers, but the core functionality remains the same. This platform connects over 1,000 popular tools, from CRMs to chat apps and spreadsheets. It serves agencies, eCommerce entrepreneurs, and community builders. You can easily build systems that feel like you hired a super-assistant without needing any coding skills.

Netlify

Netlify

Web Hosting4.3/5

Over 12 million users rely on Netlify to build and host custom websites, apps, prototypes, and internal tools. Create with AI or code, publish and share in seconds. Trusted by millions of businesses and brands like Meta, Figma, Autodesk, and Mattel.

Volza

Volza

WordPress Plugins4/5

Volza is a global trade-intelligence platform providing verified international trade information and actionable market insights. With over 30 years of expertise in trade analytics, we support thousands of businesses and leading consultancies around the world.

Software de Inteligencia de negocio más barato para 1 a 25 usuarios

Preguntas frecuentes sobre Splunk

¿Cuánto cuesta Splunk?

El plan de pago más barato de Splunk, Splunk On-Call, cuesta 5 US$ (≈ 4,47 €) al mes. Los planes de pago van de 5 US$ a 75 US$ al mes. Precios revisados el 13 oct 2026 en la página de precios del proveedor.

¿Splunk tiene un plan gratuito?

No. Splunk no muestra un plan gratuito; el plan de pago más barato empieza en 5 US$ (≈ 4,47 €) al mes.

¿Splunk ofrece una prueba gratuita o garantía de devolución?

Splunk ofrece una prueba gratuita.

¿Ha cambiado el precio de Splunk recientemente?

No. No hemos detectado cambios de precio desde que empezamos a seguirlo el 1 oct 2026.

¿Recibiré facturas sorpresa por exceso si mi volumen de datos se dispara?

Splunk solo cobra excesos cuando superas de forma sostenida la capacidad de ingesta o almacenamiento que has comprado. Puedes monitorizar el uso en tiempo real y ajustar las asignaciones desde el Splunk Support Portal.

¿Puedo mover mi presupuesto entre distintos productos de Splunk después de comprar?

Sí. Cloud Flex te permite reasignar el gasto entre el portfolio de Splunk — Platform, Security, Observability, AI, Storage y Federated Search — sin reiniciar el proceso de compra.

¿Hay límites en cuántos usuarios puedo añadir o cuánto puedo usar Splunk?

No se aplican límites explícitos. La licencia establece umbrales de capacidad, como volúmenes de ingesta de datos o número de puestos, y tú eliges el modelo de precios que mejor se adapte a tus necesidades.

¿Los planes de Splunk incluyen soporte técnico y puedo obtener un descuento?

Cada compra incluye soporte estándar con todas las actualizaciones de software mayores y menores. Hay soporte premium disponible y se ofrecen descuentos por volumen: pregunta a un experto en precios de Splunk por los detalles.

¿Listo para probar Splunk? Consulta el sitio oficial o los precios.

¿Eres Splunk? Reclama esta ficha · Obtén la insignia