Mycroft

Reseña de Mycroft

Automatización del cumplimiento que ayuda a los equipos cloud a alcanzar antes la preparación para FedRAMP y SOC 2.

Por Ciroapp Editorial Team · Actualizado 9 oct 2026

Puede aplicarse una comisión sin coste adicional

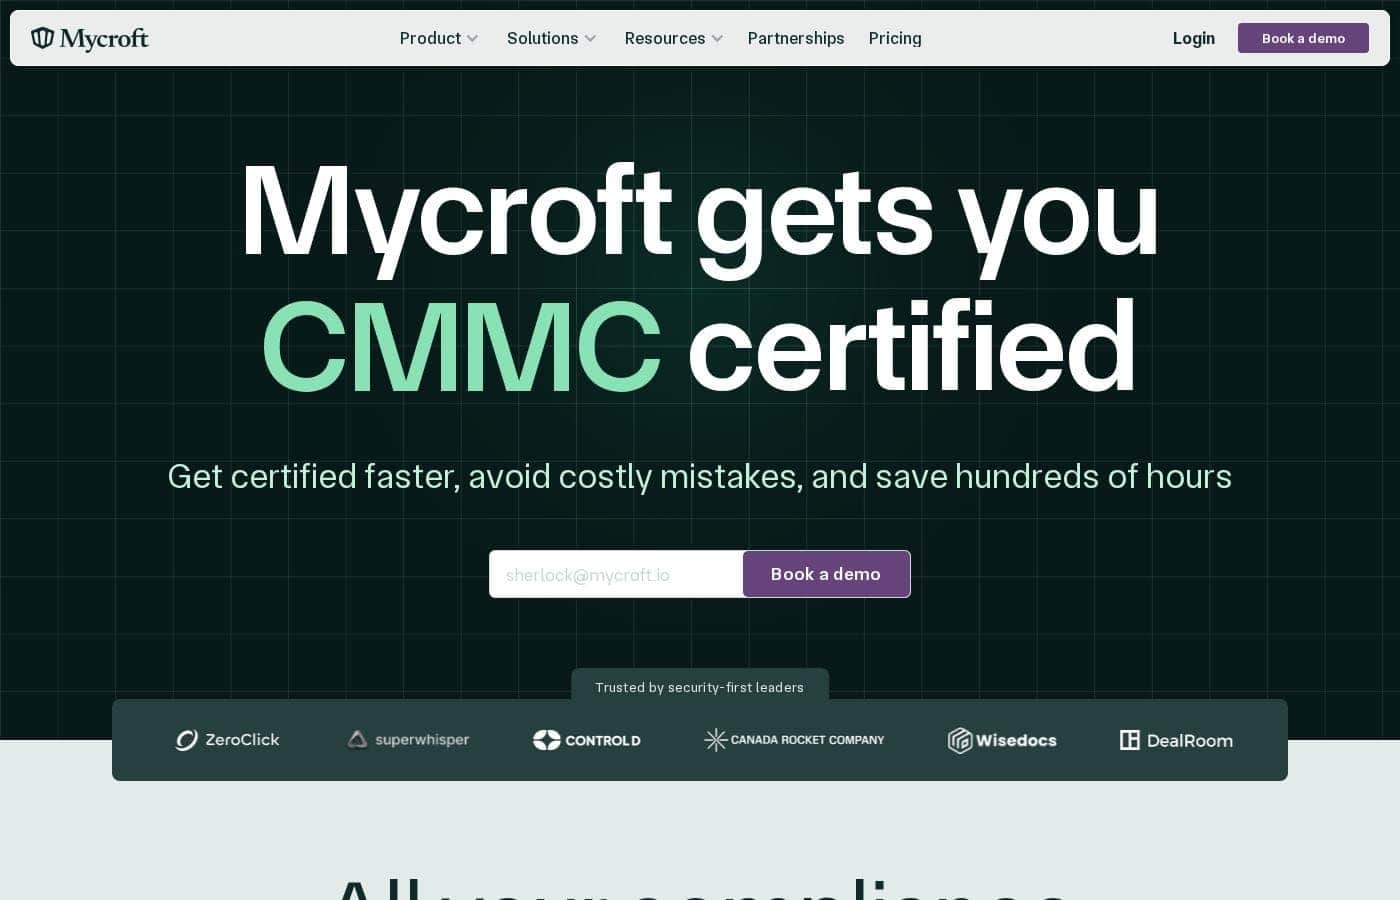
Captura de pantalla de la página de inicio de Mycroft

De un vistazo

Resumen rápido de Mycroft: valoración, precios, funciones clave y puntos destacados.
Página del proveedor consultada el 13 oct 2026

Puntuación Ciroapp

3.9/ 5

Certificaciones gestionadas de principio a fin, software incluido

Mycroft reúne automatización de compliance, herramientas de seguridad y auditoría gestionada en un solo proyecto que cubre FedRAMP, CMMC, SOC 2, ISO 27001 y más. La pega es el precio: no se publica hasta que reservas una demo y te hacen el alcance. En conjunto, es una gran opción para equipos cloud que van a por certificaciones y quieren que el trabajo lo hagan expertos, y cuesta más venderlo si prefieres evaluar y comprar por tu cuenta.

Ventajas

  • Ventajas:La automatización, las herramientas de seguridad y el soporte de auditoría están en una sola plataforma, no en cinco herramientas distintas
  • Ventajas:Cobertura amplia de marcos — FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA y CPRA/CCPA
  • Ventajas:La IA redacta los documentos que piden los auditores — políticas, registros de riesgos, System Description, SSP y POA&M

Desventajas

  • Desventajas:No hay lista de precios ni planes públicos, así que tu presupuesto solo toma forma tras una demo y una llamada de definición
  • Desventajas:No existe registro por autoservicio ni plan de entrada, lo que ralentiza cualquier evaluación por tu cuenta
  • Desventajas:El valor se apoya en los expertos de Mycroft y en su infraestructura gestionada, no solo en el software
Ideal para
  • Empresas B2B cloud-first que venden al sector público o a mercados regulados
  • Startups que buscan FedRAMP, SOC 2 o CMMC por primera vez
  • Equipos sin un responsable interno de compliance o seguridad
Esta sección es un resumen. Más abajo encontrarás detalles sobre funciones, casos de uso, precios y reseñas.

¿Qué es Mycroft?

Piensa en Mycroft como una plataforma de cumplimiento construida sobre certificaciones reales, no solo sobre listas de tareas. Combina una plataforma impulsada por IA con expertos en seguridad. Juntos definen el alcance de tu entorno y producen lo que esperan los auditores: políticas, registros de riesgos, System Description, SSP y POA&M.

La cobertura abarca FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA y CPRA/CCPA. Encaja bien con empresas cloud-first que venden a mercados regulados o gubernamentales.

Verdict

Best for Empresas de software cloud-first que necesitan FedRAMP, SOC 2, CMMC o una certificación similar y prefieren comprar un programa gestionado antes que montarlo ellas mismas..

Mycroft encaja con equipos cloud-first que necesitan una certificación de verdad y no quieren montar una función de cumplimiento desde cero. Reúne automatización, herramientas de seguridad y auditoría gestionada en un solo servicio, y por eso los compradores dicen que avanzan rápido. La tarea principal es confirmar el alcance, las integraciones y el coste durante una demo antes de comprometerte.

Strengths

  • Automatización, herramientas de seguridad y soporte de auditoría en una sola plataforma
  • Amplia cobertura de marcos, desde FedRAMP y CMMC hasta ISO 27001, HIPAA y GDPR
  • Políticas, registros de riesgos, System Description, SSP y POA&M generados por IA

Watch-outs

  • Los precios no se publican, así que el presupuesto solo toma forma después de una demo y una llamada de alcance
  • El proceso de compra arranca con una conversación de ventas, lo que frena la evaluación por tu cuenta
  • El valor depende en gran medida de los expertos de Mycroft y de la infraestructura gestionada, no solo del software

Pricing trap for Mycroft: No se muestra ninguna lista de precios pública ni niveles de plan: espera un presupuesto personalizado después de una demo, así que pregunta qué incluye el servicio y cómo escala con tu entorno.

Mycroft Funciones clave

✨ Un solo lugar para todo lo que toca el cumplimiento

El trabajo de cumplimiento suele repartirse entre cinco herramientas y unas cuantas docenas de hojas de cálculo. Mycroft reúne auditoría y cumplimiento, seguridad cloud, seguridad de aplicaciones, gestión de dispositivos y riesgo de terceros en una sola plataforma. Controlas controles, evidencias y proveedores en la misma vista.

Los equipos dejan de coser herramientas y trabajan con una única imagen de su postura de seguridad.

✨ Marcos que comparten un mismo programa

Puedes perseguir una certificación o varias sin comprar una herramienta distinta para cada una. Una sola plataforma cubre FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA y CPRA/CCPA. Los controles que se solapan se mapean una vez, así los equipos con varios marcos no repiten el mismo trabajo de evidencias en cada programa.

✨ IA que define el límite y redacta el papeleo

La certificación suele empezar con un límite con el que nadie está de acuerdo. La plataforma de IA de Mycroft define tu límite de cumplimiento y luego redacta lo que esperan los auditores: políticas, registros de riesgos, System Description, SSP y POA&M. Arrancas desde una versión construida en torno a tu propio entorno, no desde una página en blanco, y después la ajustas con ayuda.

✨ Expertos que lo conectan todo y siguen vigilando

El software por sí solo rara vez supera una auditoría. Los expertos en seguridad de Mycroft implementan controles, configuran tu stack de seguridad y recogen evidencias sobre la marcha. La monitorización continua mantiene tu postura al día en lugar de congelarla en el momento de la auditoría.

Para equipos sin un responsable de cumplimiento, se siente como una extensión del equipo y no como una herramienta.

🔒 Infraestructura y auditoría, resueltas por ti

No traes tu propio stack de seguridad ni haces la auditoría en solitario. Incluye enclaves seguros, infraestructura gestionada, identidades y seguimiento de vulnerabilidades. Mycroft después prepara los artefactos, organiza las evidencias y coordina con tu auditor.

Tres cosas caen en tu tejado: - Infraestructura que no tienes que construir - Monitorización que funciona entre auditorías - Una auditoría gestionada de principio a fin

Casos de uso

🚀 Primer SOC 2 para una startup en crecimiento

Tu primer SOC 2 está frenando un gran acuerdo enterprise. Reserva una demo, indica tu fecha objetivo y la plataforma define tu perímetro mientras los expertos configuran los controles y las evidencias. Weave pasó de cero a SOC 2 en menos de 30 días.

Resultado esperado: la certificación sin contratar a un equipo de compliance.

🏛️ FedRAMP o CMMC para vender al sector público

Vendes al sector público y necesitas FedRAMP o CMMC. Mycroft define tu perímetro, redacta el SSP y el POA&M, configura tu stack de seguridad y coordina con tu evaluador. Resultado esperado: un proceso de certificación gestionado mientras tus ingenieros siguen centrados en el producto.

Consejo: lleva a la demo el organismo objetivo y tu calendario.

🧑💻 Sin responsable de compliance en plantilla

¿Te falta personal de seguridad? Comparte tus marcos y tu calendario, y los expertos de Mycroft implementan los controles, recopilan evidencias de forma continua y llevan la auditoría. Resultado esperado: una postura de seguridad al día y los documentos de auditoría, sin tener que encajar tú mismo cinco herramientas.

🧩 Varios marcos a la vez

¿Buscas FedRAMP e ISO 27001 a la vez? Lleva ambos en una sola plataforma en lugar de comprar una herramienta para cada uno. GDPR, HIPAA, PIPEDA y CPRA/CCPA también pueden ir en el mismo proyecto.

Resultado esperado: los controles que se solapan se resuelven una sola vez, con un único presupuesto.

Precios de Mycroft

Precios aún no verificados — consulta la web del proveedor.

la página de precios de Mycroft

Captura de la página de precios de MycroftVer captura de la página de precios

Historial de precios

Seguimos los precios desde el 9 oct 2026. Aún no hay cambios.

Notas sobre precios

Mycroft no publica precios fijos. Cada plan se adapta a tu entorno y a los marcos que necesitas, y el precio se conoce a partir de una demo reservada.

El presupuesto reflejará tu perímetro de cumplimiento, los marcos que necesitas y qué parte de la auditoría gestiona Mycroft por ti.

El precio de Mycroft es personalizado: cada plan se ajusta al alcance de tu entorno y a los marcos que persigues, y todo proyecto empieza con una demo reservada.

Como tu presupuesto depende de tu propia configuración, los apartados siguientes explican qué determina un plan de Mycroft y qué incluye un plan en la práctica.

Qué determina tu precio

Mycroft define primero el alcance de tu perímetro de cumplimiento y después pone precio al trabajo que viene detrás. Unas cuantas cosas marcan ese alcance:

  • Cuántos marcos persigues
  • El tamaño de tu huella de cloud, aplicaciones y dispositivos
  • Cuántos proveedores entran en tu programa de riesgo de terceros
  • Si quieres que los expertos de Mycroft lleven la auditoría de principio a fin

Qué incluye cada plan

  • La plataforma impulsada por IA que traza tu perímetro y redacta los artefactos que esperan los auditores: políticas, registros de riesgos, System Description, SSP y POA&M
  • Expertos en seguridad que implementan controles, configuran tu stack y recopilan evidencias sobre la marcha
  • Monitorización continua que mantiene tu postura al día en lugar de congelarla en el momento de la auditoría
  • Infraestructura de seguridad incluida, con enclaves seguros, identidades gestionadas y gestión de vulnerabilidades
  • Una auditoría totalmente gestionada, en la que Mycroft prepara los artefactos, organiza las evidencias y coordina con tu auditor

Marcos que puedes cubrir

Una sola plataforma cubre FedRAMP, CMMC, CPCSC, SOC 2, GDPR, ISO 27001, ISO 42001, HIPAA, CPRA/CCPA y PIPEDA. Los equipos que necesitan más de una certificación pueden tramitarlas juntas en vez de comprar una herramienta distinta para cada una.

Para quién es

Mycroft encaja con empresas de software que ponen la seguridad por delante, venden a compradores públicos o empresariales y necesitan FedRAMP, CMMC o SOC 2 para cerrar acuerdos. También sirve a equipos sin función de cumplimiento propia, porque los expertos y la auditoría vienen con la plataforma. Una startup que persigue una sola certificación puede encontrar una herramienta más ligera y más barata, mientras que una empresa que afronta varios marcos a la vez aprovecha mejor el enfoque combinado.

Cómo conseguir un precio

Aquí no hay compra por autoservicio. Reservas una demo, repasas tu entorno y Mycroft te responde con un alcance y un presupuesto. Confirma qué cubre tu presupuesto, incluidos la plataforma, los expertos y la auditoría, antes de firmar. Cuenta con que la conversación girará en torno a tu perímetro y tus plazos, no a un menú de funciones.

Mycroft afirma que sus clientes se certifican más rápido, evitan errores costosos y ahorran cientos de horas. Esos son los resultados sobre los que se construye el presupuesto, así que merece la pena preguntar a las referencias cómo fue el calendario para una empresa de tu tamaño.

¿Listo para ver cifras? Reserva una demo y trae tu lista de marcos objetivo. 🙂
Avísame cuando Mycroft cambie de precio

Un correo cuando detectemos un cambio en la página de precios del proveedor. Sin boletín ni ofertas. Baja con un clic.

Reseñas de usuarios

Aún no hay reseñas.

Escribir una reseña

Escribir una reseña para Mycroft
0/100 caracteres
0/2000 caracteres

¿Por qué usar Mycroft?

Los plazos de certificación no se mueven, y unir cinco herramientas distintas rara vez te lleva más rápido a la meta.

  • Una sola plataforma en lugar de muchas. Auditoría y cumplimiento, seguridad en la nube, seguridad de aplicaciones, gestión de dispositivos y riesgo de terceros están en el mismo sitio.
  • Marcos que encajan de forma natural. FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA y CPRA/CCPA están todos cubiertos.
  • La IA se encarga de los borradores. La plataforma define el alcance de tu perímetro de cumplimiento y genera políticas, registros de riesgos, System Description, SSP y POA&M.
  • Los expertos se encargan de la integración. Mycroft implementa los controles, configura tu stack de seguridad y recoge evidencias de forma continua.
  • La auditoría la gestionan por ti. Preparan los artefactos, organizan las evidencias y se coordinan directamente con tu auditor.
  • La infraestructura viene incluida. Enclaves seguros, además de infraestructura gestionada, identidades y seguimiento de vulnerabilidades.

Los casos de clientes apuntan a ganancias de velocidad reales. Se dice que Weave pasó de cero a SOC 2 en menos de 30 días, y Unified afirma haber reducido el tiempo de SOC 2 en un 90%.

Alternativas a Mycroft

Otras herramientas en la categoría Plataforma de automatización de cumplimiento

Ver todas las herramientas de Plataforma de automatización de cumplimiento
accessiBe

accessiBe

Compliance Automation Platform4/5

Plataforma de accesibilidad web que ayuda a equipos pequeños y a grandes empresas a cumplir las normas ADA y WCAG

Preguntas frecuentes sobre Mycroft

¿Cómo es la incorporación y funciona por autoservicio?

Es guiada, no de autoservicio. Reservas una demo y luego los expertos de Mycroft te ayudan a definir tu entorno, configurar tu stack de seguridad y preparar los artefactos de auditoría. Trabajarás codo con codo con su equipo, algo que aligera mucho la carga si no cuentas con un responsable de cumplimiento.

¿Mycroft se integra con mis proveedores cloud y mis herramientas actuales?

La plataforma cubre muchos marcos, pero la cobertura de integraciones depende de tu configuración. Confirma qué proveedores cloud, endpoints y herramientas necesita tu programa durante la fase de definición, antes de firmar nada.

¿Cómo funciona la facturación y puedo cancelar?

No hay lista de precios pública ni registro por autoservicio, así que la facturación empieza con un presupuesto personalizado después de una demo. Pregunta qué incluye el servicio, cómo escala y las condiciones de cancelación antes de comprometerte.

¿Quién aprovecha más Mycroft?

Empresas de software cloud-first que venden a gobiernos o a mercados regulados, sobre todo si necesitan FedRAMP, CMMC o SOC 2 sin un equipo interno de cumplimiento. Necesidades de seguridad más ligeras puede que no justifiquen el coste.

¿Listo para probar Mycroft? Consulta el sitio oficial o los precios.

¿Eres Mycroft? Reclama esta ficha · Obtén la insignia