ThreatDown

ThreatDown review

Endpoint-Sicherheit für Unternehmen mit KI-Erkennung und 24/7 Managed Response – alles in einer Konsole.

Von Ciroapp Editorial Team · Aktualisiert 17. Sept. 2026

Provision möglich, ohne zusätzliche Kosten

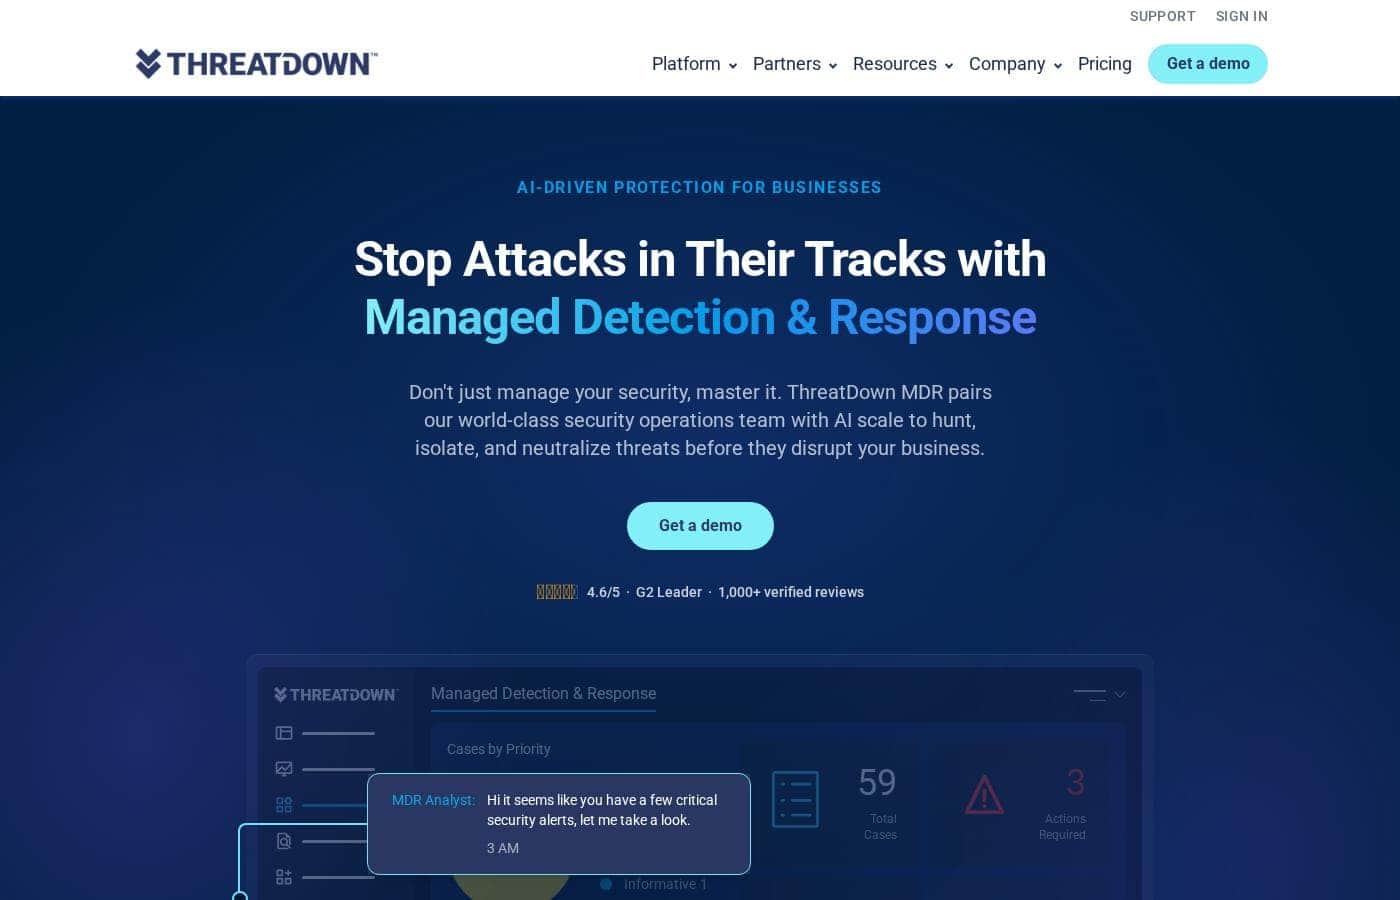
ThreatDown Homepage-Screenshot

Auf einen Blick

Kurzüberblick zu ThreatDown: Bewertung, Preisübersicht, wichtige Funktionen und Highlights.
Anbieterseite geprüft am 13. Okt. 2026

Ciroapp-Score

4.2/ 5

Vorteile

  • Vorteile:24/7 MDR ist ab der Elite-Stufe ($495/Jahr) enthalten, mit Analysten, die Bedrohungen überwachen, untersuchen, isolieren und bereinigen – ein dokumentierter Vorfall um 3 Uhr nachts wurde innerhalb von rund 20 Minuten gelöst
  • Vorteile:Ein einziger schlanker Agent deckt EDR, Identity Threat Detection, Patch-Management und E-Mail-Sicherheit über die Nebula-Konsole ab und reduziert Tool-Fragmentierung für kleine Teams
  • Vorteile:Schnelle Bereitstellung ist durch eine echte Fallstudie belegt — Ein Kunde installierte den Agenten auf über 1.000 Servern in fünf Minuten, und ein Solo-IT-Lead verwaltet 150 Endpunkte und spart 40 Stunden monatlich

Nachteile

  • Nachteile:Weder eine kostenlose Testphase noch eine Geld-zurück-Garantie wird irgendwo auf der Website erwähnt — Sie können nur eine Demo anfordern oder über einen Reseller gehen, bevor Sie sich binden
  • Nachteile:Die Preise skalieren mit Geräteanzahl und Vertragslaufzeit, daher sind die angegebenen $345–$745/Jahr Baseline-Werte pro Gerät; ein individuelles Angebot ist nötig, um die tatsächlichen Totale zu bestätigen
  • Nachteile:Detaillierte OS-Anforderungen und Umgebungsspezifikationen sind auf der Hauptwebsite nicht sichtbar, sodass Käufer den Vertrieb für technische Voraussetzungen kontaktieren müssen
Am besten für
  • Schlanke IT-Teams, die starken Schutz ohne eigenes Security Operations Center brauchen
  • Unternehmen, die 24/7-Bedrohungsabdeckung wollen, ohne Analysten einzustellen
  • MSPs, die Sicherheit über mehrere Kundenstandorte hinweg über OneView verwalten
Dieser Abschnitt ist eine Zusammenfassung. Details zu Funktionen, Anwendungsfällen, Preisen und Bewertungen folgen weiter unten.

Was ist ThreatDown?

Kleine Sicherheitsteams können nicht rund um die Uhr Alarme beobachten – aber Angreifer arbeiten nachts und am Wochenende. ThreatDown schließt diese Lücke mit 24/7 Managed Detection and Response, KI-gestützter Bedrohungsverarbeitung und einem schlanken Agenten, der in Minuten installiert ist. Das Ergebnis: Bedrohungen werden behoben, bevor sie Ihren Morgen stören.

ThreatDown ist eine Endpoint-Sicherheitsplattform für Unternehmen vom Team hinter Malwarebytes. Sie bündelt EDR, Identity Threat Detection, Schwachstellen- und Patch-Management, E-Mail-Sicherheit und DNS-Filterung unter einer Konsole namens Nebula. MSPs erhalten eine Multi-Site-Ansicht über OneView.

Optional fügt 24/7 MDR ein Security-Operations-Team hinzu, das Bedrohungen für Sie aufspürt, isoliert und behebt. Gebaut für IT-Teams und Managed Service Provider, die Business-Endpunkte schützen.

Sollten Sie ThreatDown wählen?

Kurze Kaufhilfe, bevor Sie Pläne vergleichen oder zur Website wechseln.

Wählen Sie es, wenn

  • Ein-Personen- oder kleine IT-Teams – eine zitierte Fallstudie zeigt eine einzelne Admin mit 150 Endpunkten
  • Nonprofits und mittelständische Firmen, die MDR-Aufsicht wollen, wie die Nonprofit mit 320 Endpunkten auf der Website
  • Unternehmen mit Sorgen um KI-generierte Angriffe und Bedrohungen außerhalb der Arbeitszeit
  • Teams, die Patching, DNS-Filterung und E-Mail-Sicherheit gebündelt mit Endpoint-Schutz wollen
  • MSPs, die zentrale Sichtbarkeit über Kundenstandorte brauchen

Überspringen Sie es, wenn

  • Heimanwender oder Privatpersonen – Produktlinie, Preise und Botschaften sind klar auf Unternehmen ausgerichtet
  • Käufer, die transparente Self-Service-Preise wollen – die Website drängt auf Demos und individuelle Angebote, und Vertragsbedingungen stehen nicht auf der Startseite
  • Organisationen, denen es unbehaglich ist, wenn externe Analysten ihre Endpunkte isolieren und bereinigen
  • Teams, die detaillierte OS- oder Umgebungsvoraussetzungen vorab brauchen – diese Details sind auf der Hauptwebsite nicht sichtbar
  • Budgets, bei denen MDR-Kosten pro Gerät über große Flotten vor der Zusage sorgfältig kalkuliert werden müssen

Nächste Schritte vor dem Kauf

  1. 1Besuchen Sie die Preisseite und fordern Sie ein individuelles Angebot an, da genaue Preise und Vertragsbedingungen auf der Startseite nicht gezeigt werden
  2. 2Fordern Sie eine Demo der Nebula-Konsole an, um zu prüfen, ob der Workflow zu Ihrem Team passt, bevor Sie sich binden
  3. 3Ordnen Sie zu, welche Module Sie wirklich brauchen – EDR, ITDR, Patch-Management, E-Mail-Sicherheit –, um die Stufen fair zu vergleichen
  4. 4MSPs sollten sich die OneView-Plattform und die Details des Partnerprogramms separat ansehen
  5. 5Lesen Sie die MDR-Servicebeschreibung und die Bedingungen für Managed Services, beide im Footer der Website verlinkt, bevor Sie der analystengesteuerten Reaktion zustimmen

Benutzerfreundlichkeit

Die Signale deuten auf einfaches Onboarding hin. ThreatDown sagt, die Installation dauert Minuten und funktioniert sofort, und die Fallstudien zeigen Ein-Personen-IT-Teams, die 150 bis 320 Endpunkte verwalten. Eigene Nebula- und OneView-Konsolen, Support-Portale und ein G2-Badge für Enterprise-Support-Qualität stützen das.

ThreatDown Wichtige Funktionen

🛡️ MDR rund um die Uhr, das arbeitet, während Sie schlafen

Verlieren Sie keinen Schlaf über Angriffe außerhalb der Arbeitszeit. ThreatDown MDR kombiniert ein 24/7-Security-Operations-Team mit KI-Skalierung, um Bedrohungen über Nacht zu finden, zu isolieren und zu neutralisieren. Eine gezeigte Incident-Timeline zeigt einen Analysten, der einen Alarm um 3 Uhr nachts innerhalb von 20 Minuten untersucht, isoliert und bereinigt.

Gebaut für Teams, die Nachtdienst nicht besetzen können.

✨ Ein Agent, eine Konsole, eine Person

Verwalten Sie alles an einem Ort. Ein einziger schlanker Agent deckt EDR, Identity Threat Detection, Schwachstellen- und Patch-Management sowie E-Mail-Sicherheit ab – alles über die Konsole Nebula. MSPs erhalten OneView für zentrale Sichtbarkeit über Kundenstandorte hinweg.

Das Setup ist so gestaltet, dass eine Person alles verwalten kann.

✨ Mehrschichtige Verteidigung vom Eindringen bis zur Wirkung

ThreatDown stapelt vier Verteidigungsschichten – Prevention, Pre-Delivery, Pre-Execution und Post-Execution –, damit Angriffe vom Eindringen bis zur Wirkung gestoppt werden:

  • Prevention härtet Ihren Perimeter ab mit DNS-Filterung, E-Mail-Sicherheit, Patching und Firewall-Management.
  • Pre-Execution: Machine Learning und Ransomware-Erkennung stoppen bösartigen Code, bevor er ausgeführt wird.
  • Post-Execution: Tools wie Endpoint-Isolation und Ransomware-Rollback setzen Ihre Umgebung schnell zurück.

✨ KI gebaut für Angriffe im KI-Zeitalter

ThreatDowns KI-gestützte Bedrohungsverarbeitung bewältigt das beispiellose Volumen KI-generierter Angriffe und analysiert, klassifiziert und reagiert in Maschinengeschwindigkeit. Die Plattform stützt sich auf fast zwei Jahrzehnte Machine-Learning-Forschung aus der Malwarebytes-Linie und ist darauf ausgelegt, Zero-Day-Bedrohungen zu erkennen, die andere verpassen. ThreatDown AI gibt Ihnen außerdem Anleitungen in klarer Sprache, damit Alarme auch ohne Sicherheitsdiplom verständlich sind.

✨ Installation in Minuten, Schutz sofort

Sie brauchen kein großes Rollout-Projekt. ThreatDown installiert sich in Minuten und funktioniert sofort, ohne eigene Konfiguration nur für die Basisfunktion. Ein Kunde hat den Agenten auf über 1.000 Servern in fünf Minuten ausgerollt.

Das ist ein echter Gewinn, wenn Ihr Team klein und die Zeit knapp ist.

Anwendungsfälle

🌙 Angriffe stoppen, die über Nacht passieren

Ihr Team kann um 3 Uhr nachts keine Alarme beobachten, aber Angreifer arbeiten dann. ThreatDowns 24/7-MDR-Analysten untersuchen, isolieren und entfernen Bedrohungen, während Sie schlafen. Ein echter Vorfall wurde um 2:56 Uhr erkannt und um 3:20 Uhr behoben.

Erwartetes Ergebnis: Sie starten den Tag mit einer sauberen Konsole statt mit einer Krise.

🧑‍💻 Eine Person schützt 150+ Endpunkte

Ein Solo-IT-Lead bei Group Tyre sichert 150 Endpunkte und spart 40 Stunden pro Monat. EDR, Patching und E-Mail-Sicherheit laufen über einen Agenten und eine Konsole, sodass eine einzige Person alles handhaben kann.

Erwartetes Ergebnis: Eine konsolidierte Ansicht von Endpoint-, E-Mail- und Netzwerkaktivität.

🏢 MSPs, die alle Kundenstandorte gleichzeitig im Blick behalten

Managed Service Provider nutzen OneView, um die Sicherheit jedes Kunden aus einer Konsole zu sehen und zu verwalten. Das Setup geht auch schnell – ein Kunde hat den Agenten auf über 1.000 Servern in fünf Minuten ausgerollt.

Erwartetes Ergebnis: Zentrale Multi-Site-Sichtbarkeit ohne zusätzliches Personal.

Tipp: Prüfen Sie das Partnerprogramm und die OneView-Dokumentation, bevor Sie Kunden Angebote machen.

🛡️ Ransomware verhindern und schnell wieder auf die Beine kommen

Patch-Management und Schwachstellenbewertung verkleinern zuerst die Angriffsfläche. DNS- und E-Mail-Filterung blocken gängige Einfallstore. Landet trotzdem Ransomware, stellt das Rollback verschlüsselte Dateien bis zu 7 Tage nach dem Angriff wieder her.

Erwartetes Ergebnis: Weniger Wege für Angreifer hinein – und ein Weg zurück, falls doch etwas durchrutscht.

ThreatDown Preise

Preise noch nicht geprüft — siehe Anbieterseite.

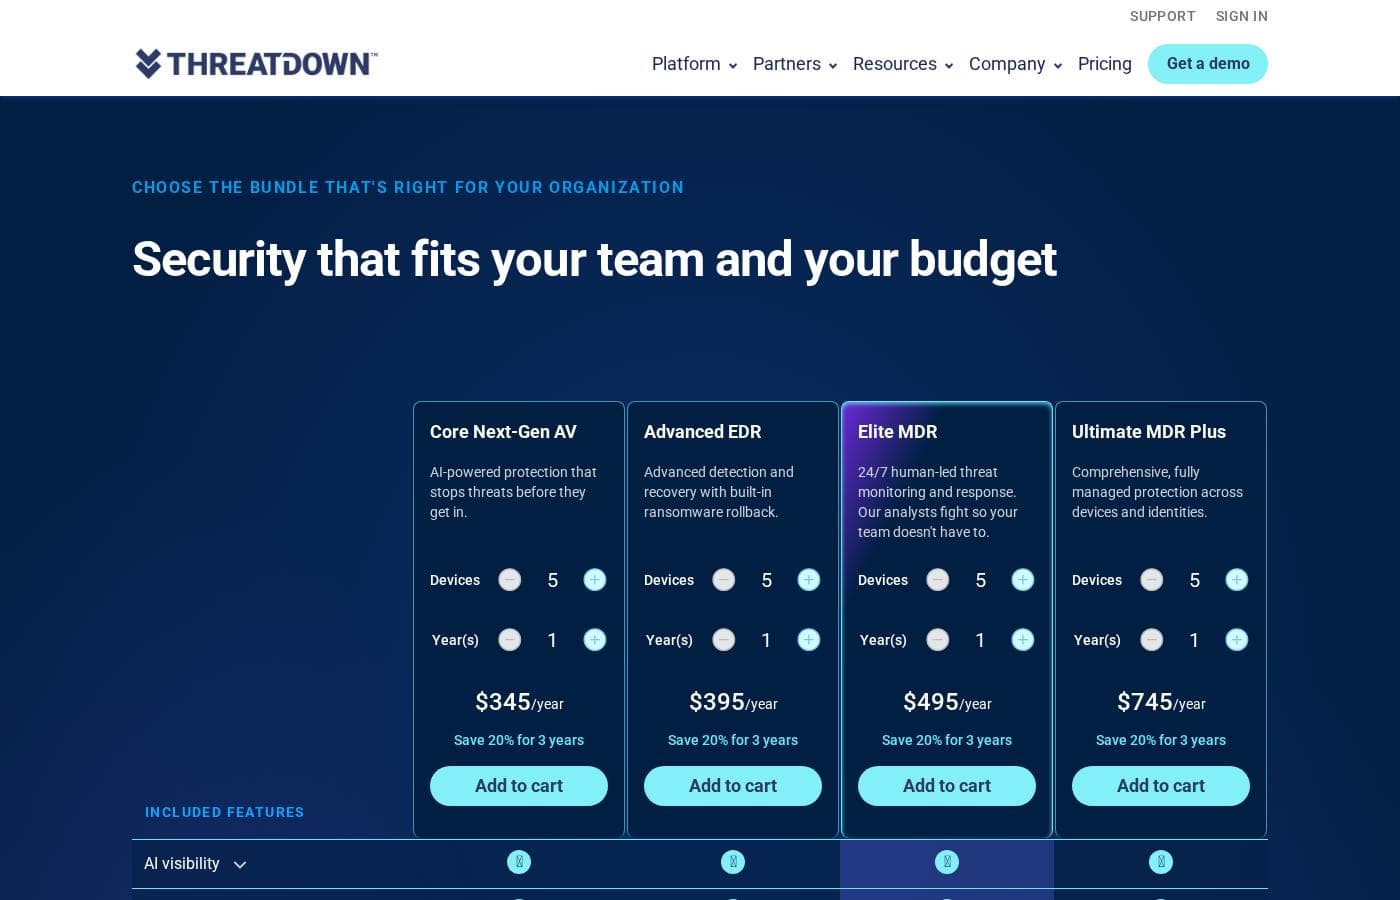
der Preisseite von ThreatDown

Screenshot der Preisseite von ThreatDownScreenshot der Preisseite ansehen

Preisverlauf

Preise werden seit 1. Okt. 2026 beobachtet. Bisher keine Preisänderung erkannt.

Preisspanne: $345–$745/Jahr

Hinweise zu den Preisen

ThreatDown bietet vier jährliche Endpoint-Sicherheitspakete: Core Next-Gen AV für $345/Jahr, Advanced EDR für $395/Jahr, Elite MDR für $495/Jahr und Ultimate MDR Plus für $745/Jahr. Die Preise skalieren mit der Geräteanzahl, und eine dreijährige Laufzeit spart 20 %.

ThreatDown kostet zwischen $345 und $745 pro Jahr und bietet vier Pläne: Core Next-Gen AV für $345/Jahr, Advanced EDR für $395/Jahr, Elite MDR für $495/Jahr und Ultimate MDR Plus für $745/Jahr.

Alle Pakete werden jährlich abgerechnet. Sie können die Anzahl der Geräte und die Laufzeit beim Checkout anpassen, und eine dreijährige Laufzeit spart 20 %.

Core Next-Gen AV

Preis: $345/Jahr Am besten für: Teams, die soliden Basisschutz vor Malware ohne Managed Services wollen Weitere Funktionen:

  • KI-gestütztes Next-Gen-Antivirus
  • Ransomware-Rollback bis zu 7 Tage nach einem Angriff
  • Device Control, Anwendungsblock und Schwachstellenbewertung
  • Phishing-Schutz im Browser und KI-Sichtbarkeit

Core ist der Einstieg. Er stoppt bekannte und unbekannte Bedrohungen, bevor sie ausgeführt werden, und bietet automatisierte Bereinigung, falls doch etwas durchrutscht. Wählen Sie ihn, wenn Ihr Team Sicherheit intern behandelt und einfach zuverlässigen Schutz mit integrierten Wiederherstellungstools will.

Advanced EDR

Preis: $395/Jahr Am besten für: IT-Teams, die tiefere Erkennung, Untersuchung und Wiederherstellung wollen Weitere Funktionen:

  • Endpoint Detection and Response (EDR)
  • Patch-Management und hostbasiertes Firewall-Management
  • Festplattenverschlüsselung für Windows-Arbeitsplätze
  • Managed Threat Hunting

Advanced baut auf Core auf – mit Tools, um verdächtiges Verhalten zu erkennen und schnell zu reagieren. Ransomware-Rollback ist enthalten, sodass verschlüsselte Dateien bis zu 7 Tage nach einem Angriff wiederhergestellt werden können. Wählen Sie diese Stufe, wenn jemand im Team Alarme prüft und darauf reagiert.

Elite MDR

Preis: $495/Jahr Am besten für: Teams ohne Sicherheitspersonal rund um die Uhr Weitere Funktionen:

  • 24x7x365 Managed Detection and Response (MDR)
  • Personengeführte Überwachung, Untersuchung und Bereinigung
  • ThreatDown AI mit Anleitungen in klarer Sprache
  • Auf der Preisseite als „Beliebtester Plan“ markiert

Das ist ThreatDowns beliebtester Plan, und es ist leicht zu sehen, warum. Expert Analysten überwachen Ihre Umgebung, während Sie schlafen – Angriffe werden über Nacht behandelt statt am Montagmorgen. Wenn Sie einen 24/7-Sicherheitsbetrieb nicht besetzen können, übernimmt diese Stufe das für Sie. 🛡️

Ultimate MDR Plus

Preis: $745/Jahr Am besten für: Organisationen, die vollständig verwalteten Schutz für Geräte und Identitäten wollen Weitere Funktionen:

  • MDR Plus mit Malware-Entfernung, Root-Cause-Analyse und veröffentlichter SLA
  • Identity Threat Detection and Response (ITDR) inklusive
  • Premium Support inklusive, mit schnelleren SLAs und einer dedizierten technischen Ansprechperson
  • Threat Intelligence und Monitoring von Dark-Web-Exposure

Ultimate ist das Komplettpaket. Identitätsbasierte Angriffe bekommen Abdeckung, und Support-Vorteile, die auf niedrigeren Stufen kostenpflichtige Add-ons sind, sind hier Standard. Es passt zu Teams, die einen Anbieter wollen, der Endpunkte, Identitäten und die Incident-Bereinigung rundum abdeckt.

Ein paar Dinge, die Sie vor dem Kauf wissen sollten. Die Website erwähnt keine kostenlose Testphase oder Geld-zurück-Garantie, aber Sie können vor dem Abschluss eine Demo anfordern. Add-ons wie DNS-Filterung, E-Mail-Sicherheit, Server-Schutz und Mobile Security sind in jedem Plan verfügbar, und Sie können auch über einen Reseller oder MSP-Partner kaufen. Da die Preise mit Geräteanzahl und Laufzeit variieren, bestätigen Sie Ihren Endbetrag beim Checkout.
Benachrichtigen, wenn sich der Preis von ThreatDown ändert

Eine E-Mail, wenn wir eine Änderung auf der Preisseite des Anbieters erkennen. Kein Newsletter, keine Angebote. Abmeldung mit einem Klick.

Nutzerbewertungen

Noch keine Bewertungen.

Bewertung schreiben

Bewertung für ThreatDown schreiben
0/100 Zeichen
0/2000 Zeichen

Warum ThreatDown nutzen?

Die Wahl von Sicherheitssoftware bedeutet meist, Tiefe gegen Einfachheit zu tauschen. ThreatDown verspricht: Das müssen Sie nicht. Basierend auf den veröffentlichten Materialien des Unternehmens sticht es hier hervor:

  • Unabhängige Validierung, die Sie prüfen können. ThreatDown berichtet von MRG-Effitas-Zertifizierungen Jahr für Jahr und wurde als Product of the Year ausgezeichnet. Die veröffentlichte Vergleichstabelle platziert es auf Platz 1, vor Bitdefender, Symantec, ESET und Microsoft.
  • Belege von echten Kunden. Die Website zeigt eine 4.6/5-G2-Leader-Bewertung aus über 1.000 verifizierten Rezensionen plus Fallstudien von einer Nonprofit, einem Tech-Unternehmen und einem Distributionsunternehmen.
  • Weniger Tool-Fragmentierung. EDR, Identity Threat Detection, Patching und E-Mail-Sicherheit laufen über einen einzigen schlanken Agenten in einer Konsole – so ausgelegt, dass eine Person alles verwalten kann.
  • Rund-um-die-Uhr-Abdeckung ohne Neueinstellungen. 24/7 MDR verbindet KI-Skalierung mit menschlichen Analysten, die untersuchen, isolieren und bereinigen. Die Website beziffert das auf rund $10 pro Gerät monatlich, gegenüber über $1 Mio. pro Jahr für einen eigenen SOC.
  • Schneller Start. Das Unternehmen sagt, die Installation dauert Minuten und funktioniert sofort. Ein Kunde hat auf über 1.000 Servern in 5 Minuten ausgerollt.
  • Stunden zurück jede Woche. Genannte Ergebnisse: über 5 Stunden wöchentlich gespart bei einer Nonprofit und 40 Stunden monatlich gespart von einem Ein-Personen-IT-Team mit 150 Endpunkten.

Alternativen zu ThreatDown

Weitere Tools in der Kategorie Managed Security Service

Alle Managed Security Service-Tools ansehen
Wiz

Wiz

Managed Security Service4.2/5

Cloud-Sicherheit, die Code, Cloud und Runtime in einem Graphen verbindet.

Druva

Druva

Managed Security Service3.9/5

Vollständig verwaltetes Cloud-Backup und Cyber-Resilienz — ganz ohne Hardware

AFTRDRK

AFTRDRK

Managed Security Service3.5/5

Private Threat Intelligence aus Quellen, die öffentliche Feeds nicht erreichen.

ThreatDown FAQ

Bietet ThreatDown eine kostenlose Testphase oder Geld-zurück-Garantie an?

Die Preisseite listet weder eine kostenlose Testphase noch eine Rückerstattungsrichtlinie. Sie können vor dem Kauf eine Demo anfordern oder über einen Reseller- oder MSP-Partner vermittelt werden. Prüfen Sie die Bedingungen der Managed Services, bevor Sie sich binden.

Welche Betriebssysteme schützt ThreatDown?

Die Preisseite zeigt Unterstützung für Windows, macOS, Linux, ChromeOS, iOS und Android. Mobile Security erweitert die Abdeckung auf Chromebook-, Android-, iOS- und iPadOS-Geräte. Die Durchsetzung der Festplattenverschlüsselung zielt auf Windows-Arbeitsplätze.

Wie verwalten Sie ThreatDown nach der Bereitstellung?

Alles läuft über einen einzigen schlanken Agenten in Nebula, einer Single-Tenant-Konsole für Ihre Organisation. MSPs erhalten stattdessen zentrale Multi-Site-Sichtbarkeit über OneView. Support-Portale für beide Konsolen finden Sie im Support-Menü der Website.

Ist ThreatDown in anderen Sprachen als Englisch verfügbar?

Ja. Die Website bietet vollständige Produkt- und Preisseiten auf Englisch, Deutsch, Französisch und Spanisch. Für Verfügbarkeit, Support-Zeiten oder lokale Reseller in Ihrer Region kontaktieren Sie den Vertrieb oder nutzen Sie den Partner-Finder.

Bereit, ThreatDown auszuprobieren? Besuchen Sie die offizielle Website oder sehen Sie sich die Preise an.

Sind Sie ThreatDown? Eintrag beanspruchen · Badge holen