Mycroft

Mycroft review

Compliance-Automatisierung, mit der Cloud-Teams schneller FedRAMP- und SOC-2-Bereitschaft erreichen.

Von Ciroapp Editorial Team · Aktualisiert 9. Okt. 2026

Provision möglich, ohne zusätzliche Kosten

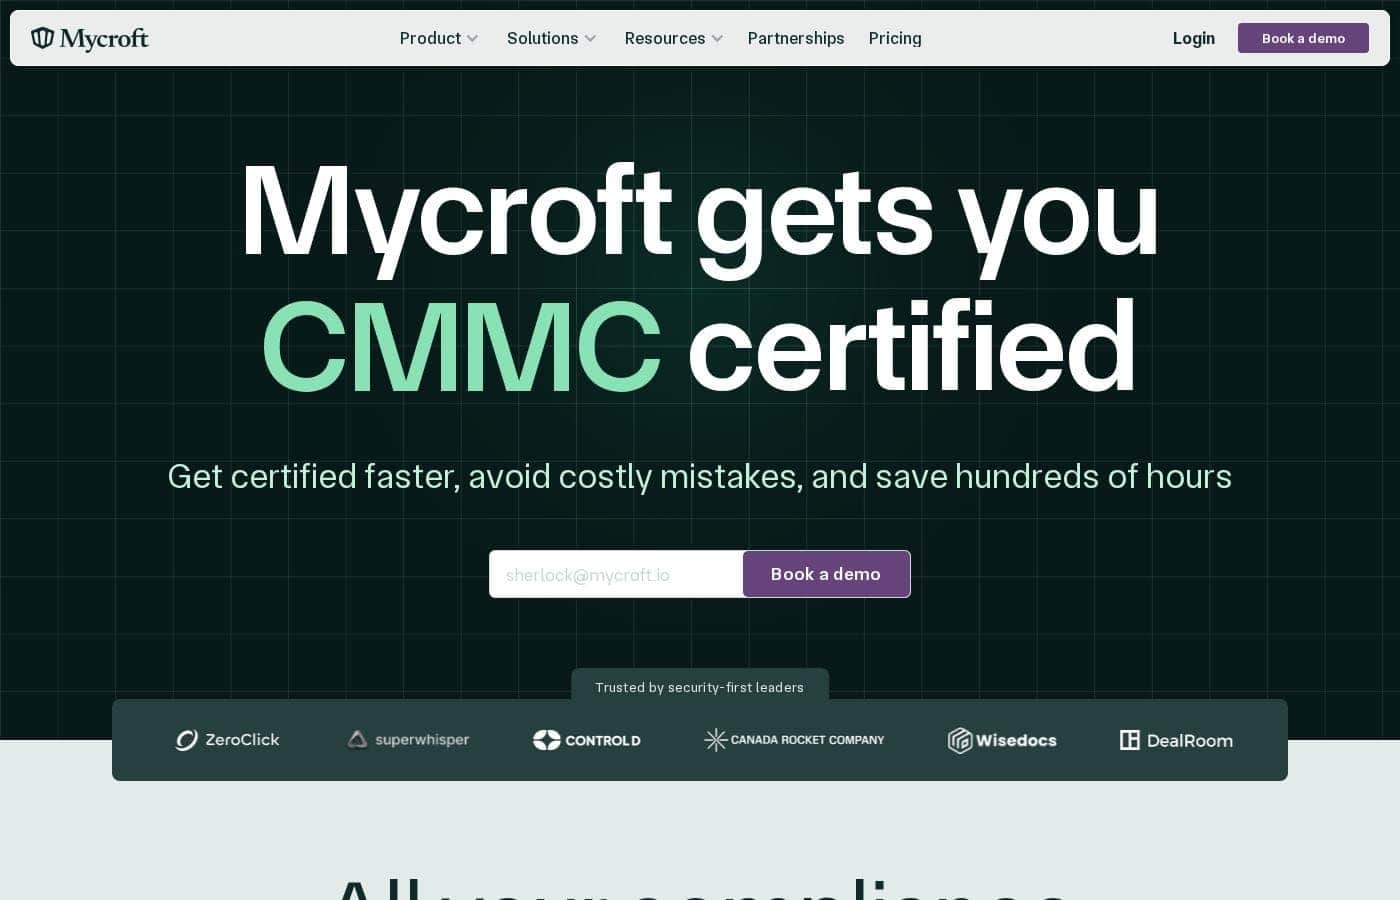
Mycroft Homepage-Screenshot

Auf einen Blick

Kurzüberblick zu Mycroft: Bewertung, Preisübersicht, wichtige Funktionen und Highlights.
Anbieterseite geprüft am 13. Okt. 2026

Ciroapp-Score

3.9/ 5

Zertifizierungen komplett betreut, Software inklusive

Mycroft bündelt Compliance-Automatisierung, Security-Tools und betreute Audit-Arbeit in einer Zusammenarbeit, die FedRAMP, CMMC, SOC 2, ISO 27001 und mehr abdeckt. Der Haken ist der Preis: Er bleibt unveröffentlicht, bis Sie eine Demo buchen und Ihr Umfang abgesteckt wird. Unterm Strich ist das eine starke Wahl für Cloud-Teams auf dem Weg zur Zertifizierung, die die Arbeit Experten überlassen wollen – und ein schwierigeres Angebot, wenn Sie lieber selbst prüfen und kaufen möchten.

Vorteile

  • Vorteile:Automatisierung, Security-Tools und Audit-Unterstützung laufen auf einer Plattform statt in fünf einzelnen Tools
  • Vorteile:Die breite Framework-Abdeckung reicht von FedRAMP, CMMC und CPCSC bis SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA und CPRA/CCPA
  • Vorteile:KI erstellt die Nachweise, die Auditoren anfordern — darunter Richtlinien, Risikoregister, Systembeschreibung, SSP und POA&M

Nachteile

  • Nachteile:Keine öffentliche Preisliste und keine Tarifstufen — Ihr Budget wird erst nach einer Demo und einem Scoping-Gespräch greifbar
  • Nachteile:Es gibt keine Selbstregistrierung und keinen Einstiegstarif, was eine unabhängige Prüfung erschwert
  • Nachteile:Der Nutzen hängt stark von den Fachleuten von Mycroft und der verwalteten Infrastruktur ab — nicht von der Software allein
Am besten für
  • Cloud-First-B2B-Unternehmen, die an Behörden oder regulierte Märkte verkaufen
  • Startups, die FedRAMP, SOC 2 oder CMMC zum ersten Mal anstreben
  • Teams ohne eigene Compliance- oder Security-Leitung
Dieser Abschnitt ist eine Zusammenfassung. Details zu Funktionen, Anwendungsfällen, Preisen und Bewertungen folgen weiter unten.

Was ist Mycroft?

Sie können Mycroft als Compliance-Plattform verstehen, die auf echten Zertifizierungen aufbaut – nicht nur auf Checklisten. Sie kombiniert eine KI-gestützte Plattform mit Sicherheitsexperten. Gemeinsam grenzen sie Ihre Umgebung ab und erstellen, was Auditoren erwarten: Richtlinien, Risikoregister, Systembeschreibung, SSP und POA&M.

Abgedeckt sind FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA und CPRA/CCPA. Sie passt zu Cloud-First-Unternehmen, die in regulierte oder staatliche Märkte verkaufen.

Verdict

Best for Cloud-first-Softwareunternehmen, die FedRAMP, SOC 2, CMMC oder eine ähnliche Zertifizierung brauchen und lieber ein gemanagtes Programm kaufen, statt eines selbst zusammenzustellen..

Mycroft passt zu Cloud-first-Teams, die eine echte Zertifizierung brauchen und keine Compliance-Abteilung von Grund auf aufbauen wollen. Automatisierung, Sicherheits-Tools und gemanagte Audit-Arbeit kommen aus einer Hand, deshalb berichten Käufer von schnellem Fortschritt. Die Hauptaufgabe ist, Umfang, Integrationen und Kosten in einer Demo zu klären, bevor Sie sich festlegen.

Strengths

  • Automatisierung, Sicherheits-Tools und Audit-Support in einer Plattform
  • Breite Framework-Abdeckung, von FedRAMP und CMMC bis ISO 27001, HIPAA und GDPR
  • KI-generierte Richtlinien, Risikoregister, Systembeschreibung, SSP und POA&M

Watch-outs

  • Preise werden nicht veröffentlicht, ein Budget entsteht also erst nach Demo und Scoping-Call
  • Der Kaufweg beginnt mit einem Verkaufsgespräch, was die Selbstbewertung verlangsamt
  • Der Nutzen hängt stark von Mycrofts Experten und der verwalteten Infrastruktur ab, nicht von Software allein

Pricing trap for Mycroft: Es werden keine öffentliche Preisliste und keine Tarifstufen gezeigt — rechnen Sie mit einem individuellen Angebot nach einer Demo. Fragen Sie also, was die Zusammenarbeit umfasst und wie sie mit Ihrer Umgebung skaliert.

Mycroft Wichtige Funktionen

✨ Ein Ort für alles, was Compliance betrifft

Compliance-Arbeit verteilt sich meist auf fünf Tools und ein paar Dutzend Tabellen. Mycroft bringt Audit und Compliance, Cloud-Sicherheit, App-Sicherheit, Geräteverwaltung und Drittanbieter-Risiken auf eine Plattform. Du verfolgst Controls, Nachweise und Anbieter in derselben Ansicht.

Teams müssen keine Tools mehr zusammenstückeln und arbeiten mit einem einzigen Bild ihrer Sicherheitslage.

✨ Frameworks, die sich ein Programm teilen

Du kannst eine einzelne Zertifizierung oder mehrere gleichzeitig verfolgen, ohne für jede ein eigenes Tool zu kaufen. Eine Plattform deckt FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA und CPRA/CCPA ab. Überlappende Controls werden einmal zugeordnet, damit Teams mit mehreren Frameworks dieselben Nachweise nicht mehrfach erbringen.

✨ KI, die die Grenze absteckt und die Dokumente entwirft

Eine Zertifizierung beginnt meist mit einer Grenze, auf die sich niemand einigen kann. Die KI-Plattform von Mycroft steckt deine Compliance-Grenze ab und entwirft dann, was Auditoren erwarten: Richtlinien, Risikoregister, Systembeschreibung, SSP und POA&M. Du startest mit einer Version, die auf deiner eigenen Umgebung basiert, statt mit einem leeren Blatt, und feilst dann mit Anleitung daran.

✨ Experten, die alles aufsetzen und dranbleiben

Software allein besteht selten ein Audit. Die Sicherheitsexperten von Mycroft setzen Controls um, konfigurieren deinen Security-Stack und sammeln Nachweise direkt mit. Kontinuierliches Monitoring hält deine Sicherheitslage aktuell, statt sie zum Auditzeitpunkt einzufrieren.

Für Teams ohne Compliance-Lead fühlt sich das eher wie eine Erweiterung des Teams an als wie ein Tool.

🔒 Infrastruktur und Audit, für dich erledigt

Du bringst keinen eigenen Security-Stack mit und führst das Audit nicht allein durch. Secure Enclaves, verwaltete Infrastruktur, Identitäten und Schwachstellen-Tracking sind inklusive. Mycroft bereitet dann Artefakte vor, ordnet Nachweise und koordiniert mit deinem Auditor.

Drei Dinge bekommst du geliefert: - Infrastruktur, die du nicht selbst bauen musst - Monitoring, das zwischen den Audits weiterläuft - Ein Audit, das von Anfang bis Ende betreut wird

Anwendungsfälle

🚀 Erstes SOC 2 für ein wachsendes Startup

Ihr erstes SOC 2 blockiert einen großen Enterprise-Deal. Buchen Sie eine Demo und nennen Sie Ihren Zieltermin – die Plattform grenzt Ihren Scope ab, während Experten Kontrollen und Nachweise einrichten. Weave ging in unter 30 Tagen von null auf SOC 2.

Erwartetes Ergebnis: Zertifizierung, ohne ein Compliance-Team einzustellen.

🏛️ FedRAMP oder CMMC für Behördenkunden

Sie verkaufen an Behörden und brauchen FedRAMP oder CMMC. Mycroft kartiert Ihre Systemgrenze, erstellt SSP und POA&M, konfiguriert Ihren Security-Stack und stimmt sich mit Ihrem Assessor ab. Erwartetes Ergebnis: ein betreuter Zertifizierungsprozess, während Ihre Entwickler am Produkt arbeiten.

Tipp: Bringen Sie Ihre Zielbehörde und Ihren Zeitplan mit zur Demo.

🧑💻 Keine Compliance-Leitung im Team

Zu wenig Security-Personal? Teilen Sie Ihre Frameworks und Ihren Zeitplan, und die Experten von Mycroft setzen Kontrollen um, sammeln laufend Nachweise und führen das Audit durch. Erwartetes Ergebnis: eine aktuelle Security-Position und Audit-Nachweise – ohne dass Sie selbst fünf Tools zusammenflicken müssen.

🧩 Mehrere Frameworks gleichzeitig

Sie verfolgen FedRAMP und ISO 27001 gleichzeitig? Betreiben Sie beides auf einer Plattform, statt für jedes Framework ein eigenes Tool zu kaufen. Auch GDPR, HIPAA, PIPEDA und CPRA/CCPA können in derselben Zusammenarbeit liegen.

Erwartetes Ergebnis: überschneidende Kontrollen einmal erledigt, zu einem einzigen Angebot.

Mycroft Preise

Preise noch nicht geprüft — siehe Anbieterseite.

der Preisseite von Mycroft

Screenshot der Preisseite von MycroftScreenshot der Preisseite ansehen

Preisverlauf

Preise werden seit 9. Okt. 2026 beobachtet. Bisher keine Preisänderung erkannt.

Hinweise zu den Preisen

Mycroft veröffentlicht keine festen Preise. Jeder Plan wird individuell auf Ihre Umgebung und Ihre Ziel-Frameworks zugeschnitten, und der Preis beginnt mit einer gebuchten Demo.

Das Angebot richtet sich nach Ihrer Compliance-Grenze, den benötigten Frameworks und dem Anteil des Audits, den Mycroft für Sie übernimmt.

Die Preise von Mycroft sind individuell: Jeder Plan richtet sich nach Ihrer Umgebung und Ihren Ziel-Frameworks, und jedes Projekt beginnt mit einer gebuchten Demo.

Da Ihr Angebot von Ihrem eigenen Setup abhängt, erklären die folgenden Abschnitte, was einen Mycroft-Plan bestimmt und was ein Plan tatsächlich enthält.

Was Ihren Preis bestimmt

Mycroft grenzt zuerst Ihre Compliance-Grenze ab und kalkuliert dann die Arbeit, die daraus folgt. Ein paar Faktoren prägen diesen Umfang:

  • Wie viele Frameworks Sie anstreben
  • Die Größe Ihrer Cloud-, Anwendungs- und Gerätelandschaft
  • Wie viele Anbieter in Ihrem Third-Party-Risikoprogramm sitzen
  • Ob Mycroft-Experten das Audit von Anfang bis Ende begleiten sollen

Was jeder Plan enthält

  • Die KI-gestützte Plattform, die Ihre Grenze abbildet und die Artefakte entwirft, die Auditoren erwarten: Richtlinien, Risikoregister, Systembeschreibung, SSP und POA&M
  • Sicherheitsexperten, die Kontrollen umsetzen, Ihren Stack konfigurieren und unterwegs Nachweise sammeln
  • Kontinuierliche Überwachung, die Ihren Status aktuell hält, statt ihn zum Auditzeitpunkt einzufrieren
  • Inklusive Sicherheitsinfrastruktur mit sicheren Enklaven sowie verwalteten Identitäten und Schwachstellenmanagement
  • Ein vollständig betreutes Audit: Mycroft bereitet Artefakte vor, ordnet Nachweise und stimmt sich mit Ihrem Auditor ab

Frameworks, die Sie abdecken können

Eine Plattform deckt FedRAMP, CMMC, CPCSC, SOC 2, GDPR, ISO 27001, ISO 42001, HIPAA, CPRA/CCPA und PIPEDA ab. Teams, die mehr als eine Zertifizierung brauchen, können sie gemeinsam betreiben, statt für jede ein eigenes Tool zu kaufen.

Für wen es gedacht ist

Mycroft passt zu sicherheitsorientierten Softwareunternehmen, die an Behörden oder Enterprise-Käufer verkaufen und FedRAMP, CMMC oder SOC 2 brauchen, um Abschlüsse zu erzielen. Es eignet sich auch für Teams ohne eigene Compliance-Abteilung, denn Experten und Audit sind Teil der Plattform. Ein Startup, das nur eine einzige Zertifizierung anstrebt, findet vielleicht ein schlankeres Tool günstiger, während ein Unternehmen, das mehrere Frameworks gleichzeitig bewältigen muss, vom kombinierten Ansatz mehr profitiert.

Ein Angebot erhalten

Einen Self-Service-Checkout gibt es hier nicht. Sie buchen eine Demo, gehen Ihre Umgebung durch, und Mycroft meldet sich mit Umfang und Angebot zurück. Prüfen Sie vor der Unterschrift, was Ihr Angebot umfasst – Plattform, Experten und Audit. Rechnen Sie damit, dass das Gespräch sich um Ihre Grenze und Ihren Zeitplan dreht und nicht um eine Feature-Liste.

Mycroft zufolge werden Kunden schneller zertifiziert, vermeiden kostspielige Fehler und sparen Hunderte Stunden. Auf diese Ergebnisse ist das Angebot ausgerichtet, deshalb lohnt es sich, Referenzen zu fragen, wie der Zeitplan bei einem Unternehmen Ihrer Größe verlief.

Bereit, Zahlen zu sehen? Buchen Sie eine Demo und bringen Sie Ihre Liste der Ziel-Frameworks mit. 🙂
Benachrichtigen, wenn sich der Preis von Mycroft ändert

Eine E-Mail, wenn wir eine Änderung auf der Preisseite des Anbieters erkennen. Kein Newsletter, keine Angebote. Abmeldung mit einem Klick.

Nutzerbewertungen

Noch keine Bewertungen.

Bewertung schreiben

Bewertung für Mycroft schreiben
0/100 Zeichen
0/2000 Zeichen

Warum Mycroft nutzen?

Zertifizierungsfristen verschieben sich nicht, und fünf Tools zusammenzuflicken bringt Sie selten schneller ans Ziel.

  • Eine Plattform statt vieler. Audit und Compliance, Cloud-Sicherheit, App-Sicherheit, Geräteverwaltung und Drittanbieter-Risiken liegen an einem Ort.
  • Frameworks, die sich natürlich überschneiden. FedRAMP, CMMC, CPCSC, SOC 2, ISO 27001, ISO 42001, HIPAA, GDPR, PIPEDA und CPRA/CCPA sind alle abgedeckt.
  • Die KI übernimmt das Entwerfen. Die Plattform grenzt Ihre Compliance-Grenze ab und erstellt Richtlinien, Risikoregister, Systembeschreibung, SSP und POA&M.
  • Experten übernehmen die Verkabelung. Mycroft implementiert Kontrollen, konfiguriert Ihren Sicherheits-Stack und sammelt laufend Nachweise.
  • Das Audit wird für Sie gemanagt. Das Team bereitet Artefakte vor, ordnet Nachweise und koordiniert direkt mit Ihrem Auditor.
  • Infrastruktur ist inklusive. Sichere Enklaven plus verwaltete Infrastruktur, Identitäten und Schwachstellenverfolgung.

Kundenberichte zeigen echte Geschwindigkeitsgewinne. Weave soll in unter 30 Tagen von null auf SOC 2 gekommen sein, und Unified berichtet von 90 % weniger Zeit für SOC 2.

Alternativen zu Mycroft

Weitere Tools in der Kategorie Plattform für Compliance-Automatisierung

Alle Plattform für Compliance-Automatisierung-Tools ansehen
accessiBe

accessiBe

Compliance Automation Platform4/5

Web-Barrierefreiheits-Plattform, die kleinen Teams und Unternehmen hilft, ADA- und WCAG-Regeln zu erfüllen

Mycroft FAQ

Wie läuft das Onboarding ab, und ist es selbstbedienbar?

Es ist begleitet, nicht selbstbedient. Sie buchen eine Demo, dann helfen Ihnen die Fachleute von Mycroft, Ihre Umgebung abzugrenzen, Ihren Security-Stack zu konfigurieren und Audit-Unterlagen vorzubereiten. Rechnen Sie mit enger Zusammenarbeit mit dem Team. Das erleichtert die Arbeit, wenn Sie keine Compliance-Leitung haben.

Lässt sich Mycroft in meine Cloud-Anbieter und bestehenden Tools integrieren?

Die Plattform deckt viele Frameworks ab. Welche Integrationen möglich sind, hängt aber von Ihrer Umgebung ab. Klären Sie schon beim Scoping, welche Cloud-Anbieter, Endgeräte und Tools Ihr Vorhaben braucht – bevor Sie etwas unterschreiben.

Wie funktioniert die Abrechnung, und kann ich kündigen?

Es gibt keine öffentliche Preisliste und keine Selbstregistrierung. Die Abrechnung beginnt also mit einem individuellen Angebot nach der Demo. Fragen Sie vor der Zusage, was der Auftrag umfasst, wie er skaliert und zu welchen Bedingungen Sie kündigen können.

Wer profitiert am meisten von Mycroft?

Cloud-first-Softwareunternehmen, die an Behörden oder regulierte Märkte verkaufen. Besonders jene, die FedRAMP, CMMC oder SOC 2 brauchen, aber keine eigene Compliance-Abteilung haben. Bei geringeren Sicherheitsanforderungen rechtfertigt der Nutzen die Kosten oft nicht.

Bereit, Mycroft auszuprobieren? Besuchen Sie die offizielle Website oder sehen Sie sich die Preise an.

Sind Sie Mycroft? Eintrag beanspruchen · Badge holen